 sundowndev/hacker-roadmap

Коллекция хакерских инструментов, ресурсов и справочных материалов для практики этичного хакинга.

Этот репозиторий представляет собой обзор того, что нужно изучить для пентестинга, а также коллекцию хакерских инструментов, ресурсов и справочных материалов для практики этичного хакинга. Большинство инструментов совместимы с UNIX, бесплатны и имеют открытый исходный код.
Этот проект прекращён и заархивирован. Содержимое может быть устаревшим.
(Содержание создано с помощью nGitHubTOC)
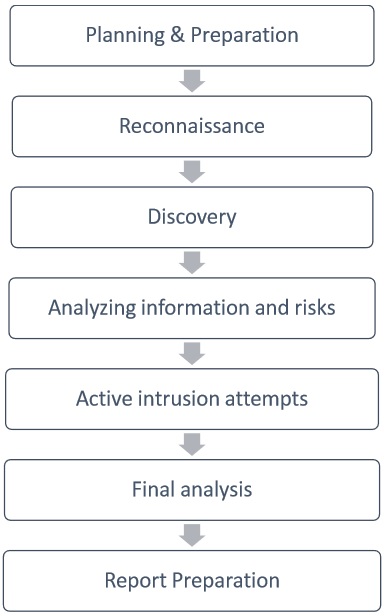
Пентестинг — это вид тестирования безопасности, который используется для проверки безопасности приложения. Он проводится для выявления рисков безопасности, которые могут присутствовать в системе.
Если система небезопасна, злоумышленник может нарушить её работу или получить несанкционированный контроль над ней. Риск безопасности обычно является случайной ошибкой, возникающей при разработке и внедрении программного обеспечения. Например, ошибки конфигурации, ошибки проектирования, программные баги и т.д. Узнать больше
Знание рисков в интернете и способов их предотвращения очень полезно, особенно для разработчика. Веб-хакинг и пентестинг — это версия 2.0 самообороны! Но достаточно ли знать инструменты и уметь ими пользоваться, чтобы стать пентестером? Конечно, нет. Настоящий пентестер должен уметь действовать строго и выявлять слабые места приложения. Он должен уметь определять используемую технологию и проверять каждую дверь, которая может быть открыта для хакеров.
Этот репозиторий ставит своей целью, во-первых, сформировать рефлексивный подход к пентестингу и объяснить, как действовать для обеспечения безопасности приложения. А во-вторых, собрать всевозможные инструменты и ресурсы, необходимые пентестерам. Убедитесь, что вы знаете основы языков программирования и безопасности в интернете, прежде чем изучать пентестинг.
Также важно ознакомиться с законом и тем, что вам разрешено или не разрешено делать. В зависимости от вашей страны законы о компьютерной безопасности различаются. Сначала проверьте законы о конфиденциальности и наблюдении: Страны "Девяти глаз", Пять глаз и Четырнадцать глаз. Всегда проверяйте, законно ли то, что вы делаете. Даже если это не является атакой, сбор информации также может быть незаконным!
Инфобез (Infosec): Информационная безопасность — практика предотвращения несанкционированного доступа, использования, раскрытия, нарушения, изменения, просмотра, записи или уничтожения информации. Информация или данные могут быть в любой форме, например, электронной или физической. Инфобезом также может называться специалист, практикующий этичную безопасность. Wikipedia
Операционная безопасность (Opsec): Операционная безопасность — процесс выявления критически важной информации для определения того, могут ли дружественные действия наблюдаться вражеской разведкой, оценки, может ли полученная противником информация быть интерпретирована как полезная для него, и последующее выполнение выбранных мер, устраняющих или уменьшающих эксплуатацию противником критической информации. Wikipedia
Хакер в чёрной/серой/белой шляпе: Тот, кто использует баги или эксплойты для взлома систем или приложений. Цель и метод различаются в зависимости от того, является ли хакер чёрной, серой или белой шляпой. Чёрная шляпа — это просто злоумышленник, который не ждёт разрешения на взлом системы или приложения. Белая шляпа — обычно исследователь безопасности, практикующий этичный хакинг. Серая шляпа находится посередине между этими двумя типами; они могут действовать со злым умыслом, если это приносит выгоду (утечка данных, деньги, разоблачение...).
Красная команда (Red team): Согласно Википедии, красная команда — это независимая группа, которая бросает вызов организации, чтобы повысить её эффективность, принимая adversarial роль или точку зрения. Это особенно эффективно в организациях с сильной культурой и устоявшимися методами решения проблем. Разведывательное сообщество США (военное и гражданское) имеет красные команды, которые исследуют альтернативные варианты будущего и пишут статьи, как если бы они были мировыми лидерами других стран. В военной среде существует мало формальных доктрин или публикаций о работе красных команд. В упражнениях по информационной безопасности участники красной команды играют роль атакующих. Wikipedia
Синяя команда (Blue team): Синяя команда — это группа лиц, выполняющих анализ информационных систем для обеспечения безопасности, выявления недостатков безопасности, проверки эффективности каждой меры безопасности и обеспечения того, чтобы все меры безопасности продолжали оставаться эффективными после внедрения. В результате синие команды разрабатываются для разработки защитных мер против действий красных команд. В упражнениях по информационной безопасности участники синей команды играют роль защитников. Wikipedia
Пентестер (Penetration tester): Этичный хакер, который занимается безопасностью, тестирует приложения и системы для предотвращения вторжений или поиска уязвимостей.
