
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-70368 — Worklenz версии 2.1.5: Хранимая межсайтовая уязвимость (XSS) | Kitploit
Инструменты/GitHubGitHub/stolichnayer/cve-2025-70368
Анализ уязвимостейЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubstolichnayer/cve-2025-70368

CVE-2025-70368

Worklenz версии 2.1.5: Хранимая межсайтовая уязвимость (XSS)
Репозиторий
38 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-70368

Межсайтовый скриптинг (XSS) с сохранением в функции обновлений проекта

Логотип Worklenz

Worklenz

Универсальный инструмент управления проектами для эффективных команд

📜 Описание

Worklenz версии 2.1.5 содержит уязвимость межсайтового скриптинга (XSS) с сохранением в функции обновлений проекта. Злоумышленник может отправить вредоносную нагрузку в текстовое поле «Обновления», которая затем отображается в представлении отчетов без надлежащей санитизации. Вредоносный JavaScript может быть выполнен в браузере жертвы, когда она переходит на страницу, содержащую уязвимое поле.

🔍 Затронутые версии

СтатусВерсия
🔴 Уязвимая2.1.5

🛠️ Шаги для воспроизведения

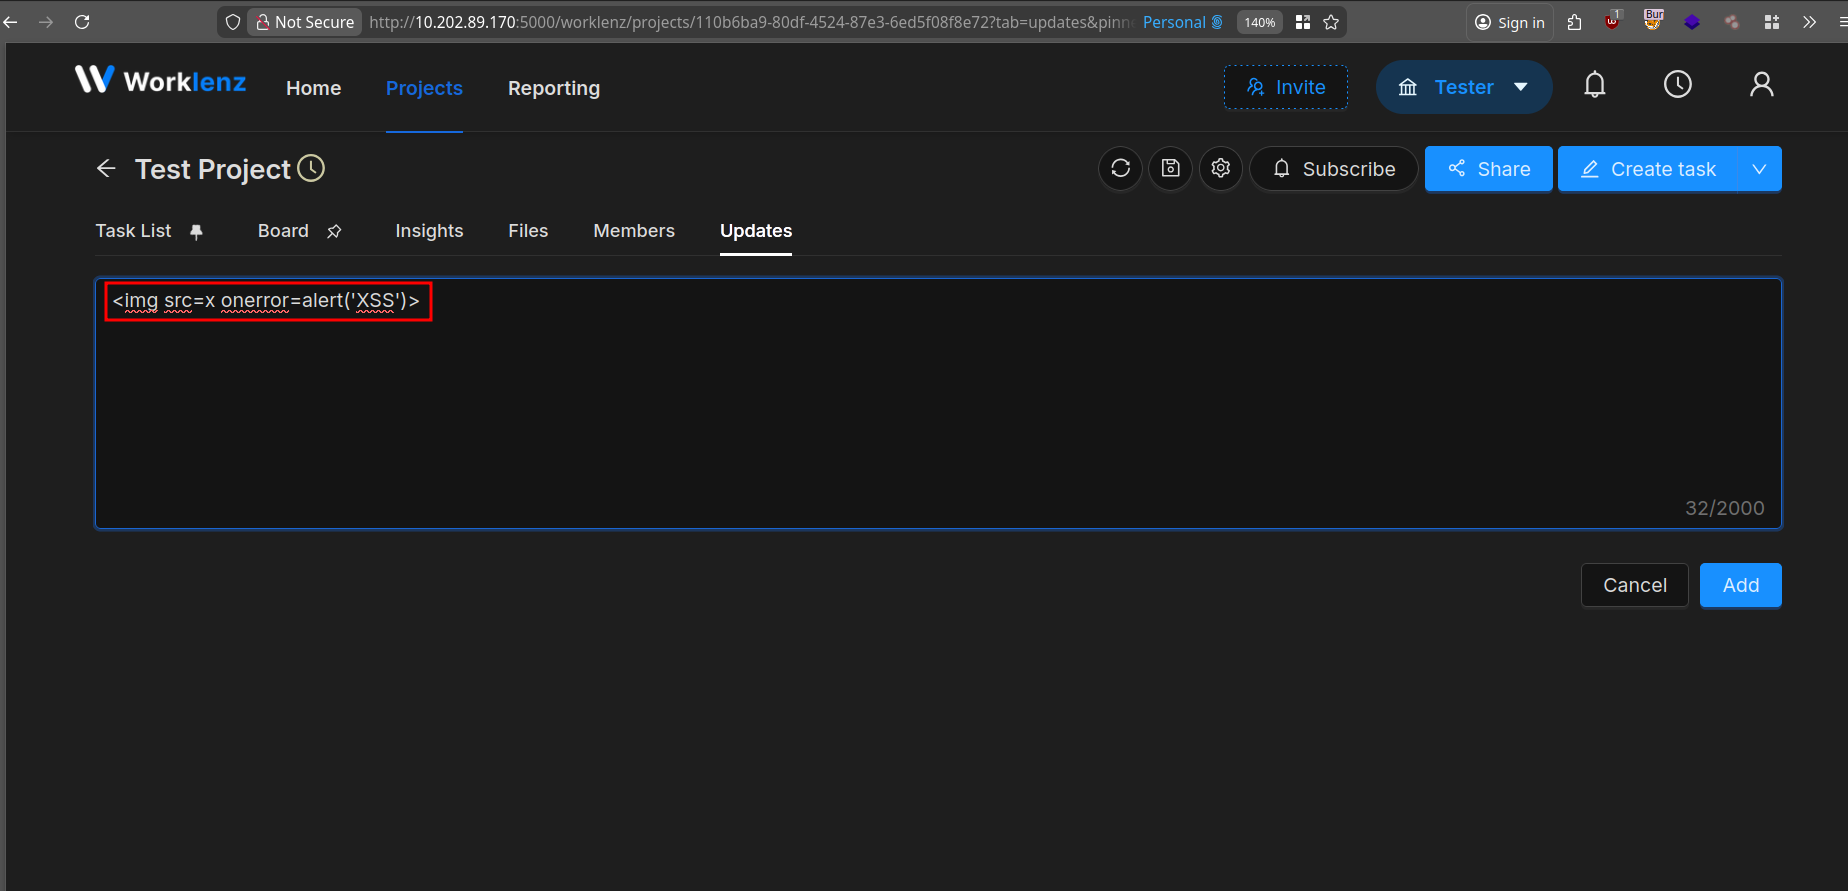
1️⃣ Перейдите в Projects → «Название проекта» → Updates

2️⃣ Введите следующую нагрузку:

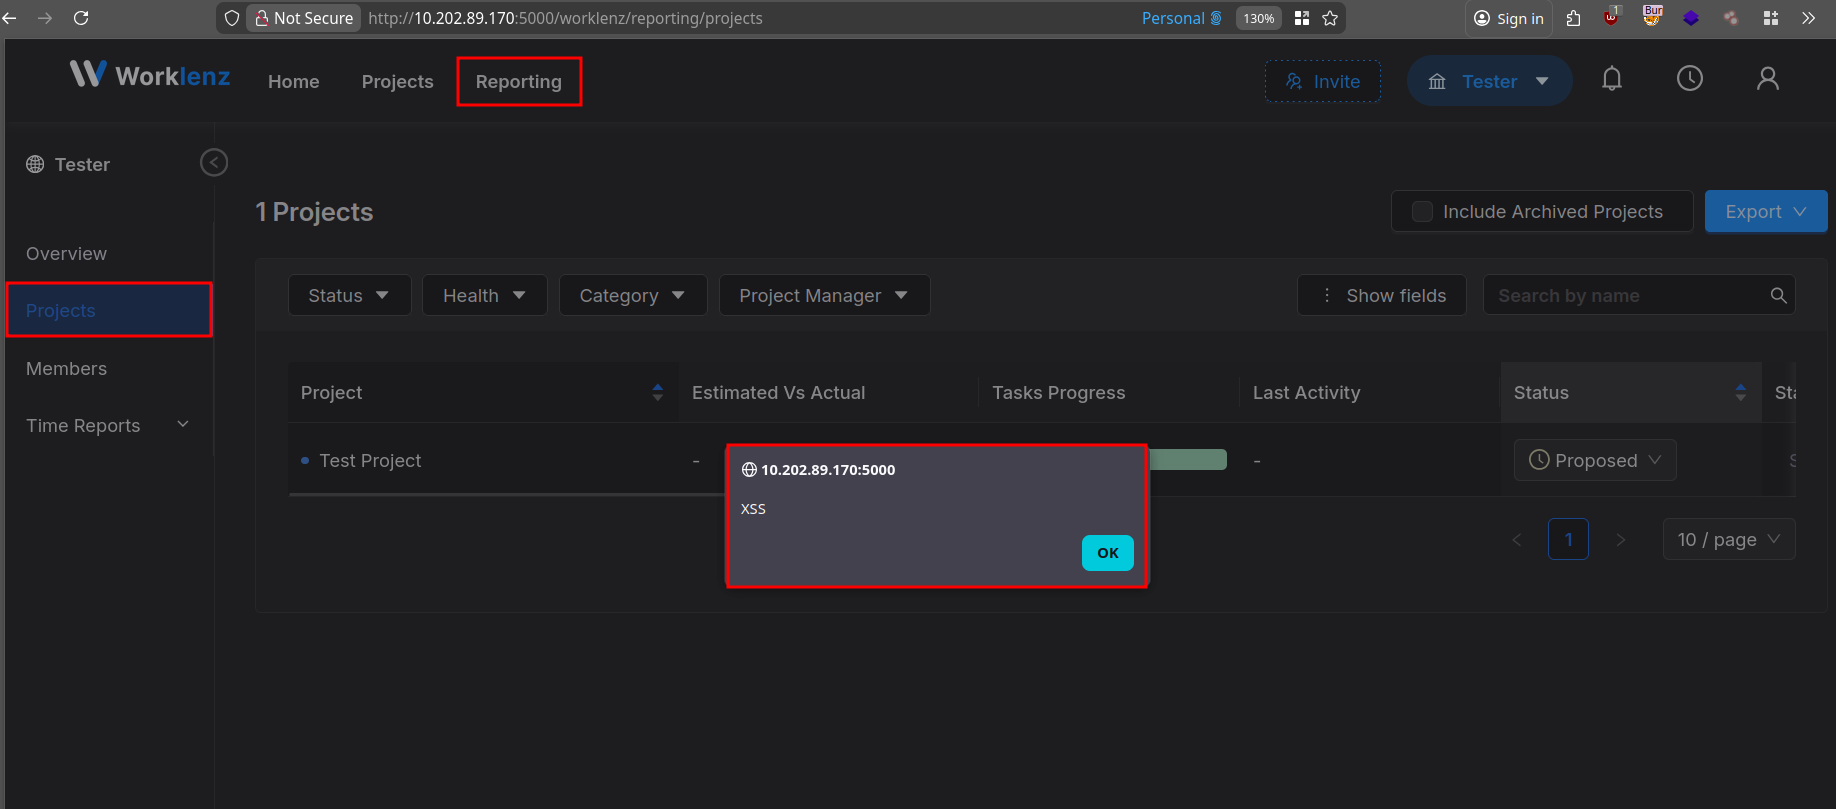
3️⃣ Перейдите в Reporting → Projects

4️⃣ Сохраненная нагрузка отображается, и выполняется alert:

⚠️ Отказ от ответственности

Этот проект предназначен только для образовательных и этических исследовательских целей. Несанкционированное тестирование систем без явного разрешения незаконно. Используйте ответственно и только на системах, которыми вы владеете или имеете разрешение на тестирование.

🧑‍💻 Обнаружение

Эта уязвимость была обнаружена Alex Perrakis (Stolichnayer).

🔗 Ссылки:

  • Репозиторий Worklenz на GitHub
Скачать инструмент