 srlabs/certiception
ADCS-ловушка для обнаружения атакующих в вашей внутренней сети.

Certiception — это honeypot для служб Active Directory Certificate Services (ADCS), предназначенный для заманивания атакующих с помощью реалистичной и привлекательной приманки, которая вызывает высокорелевантные оповещения.
Разработанный Red Team из SRLabs, Certiception создаёт в вашей среде ADCS уязвимый на вид шаблон сертификата, устанавливает ограничения для предотвращения эксплуатации и помогает настроить эффективное оповещение.
Изначально представленный на Troopers24, Certiception поставляется со стратегическим руководством по эффективной децепции: The Red Teamers' guide to deception
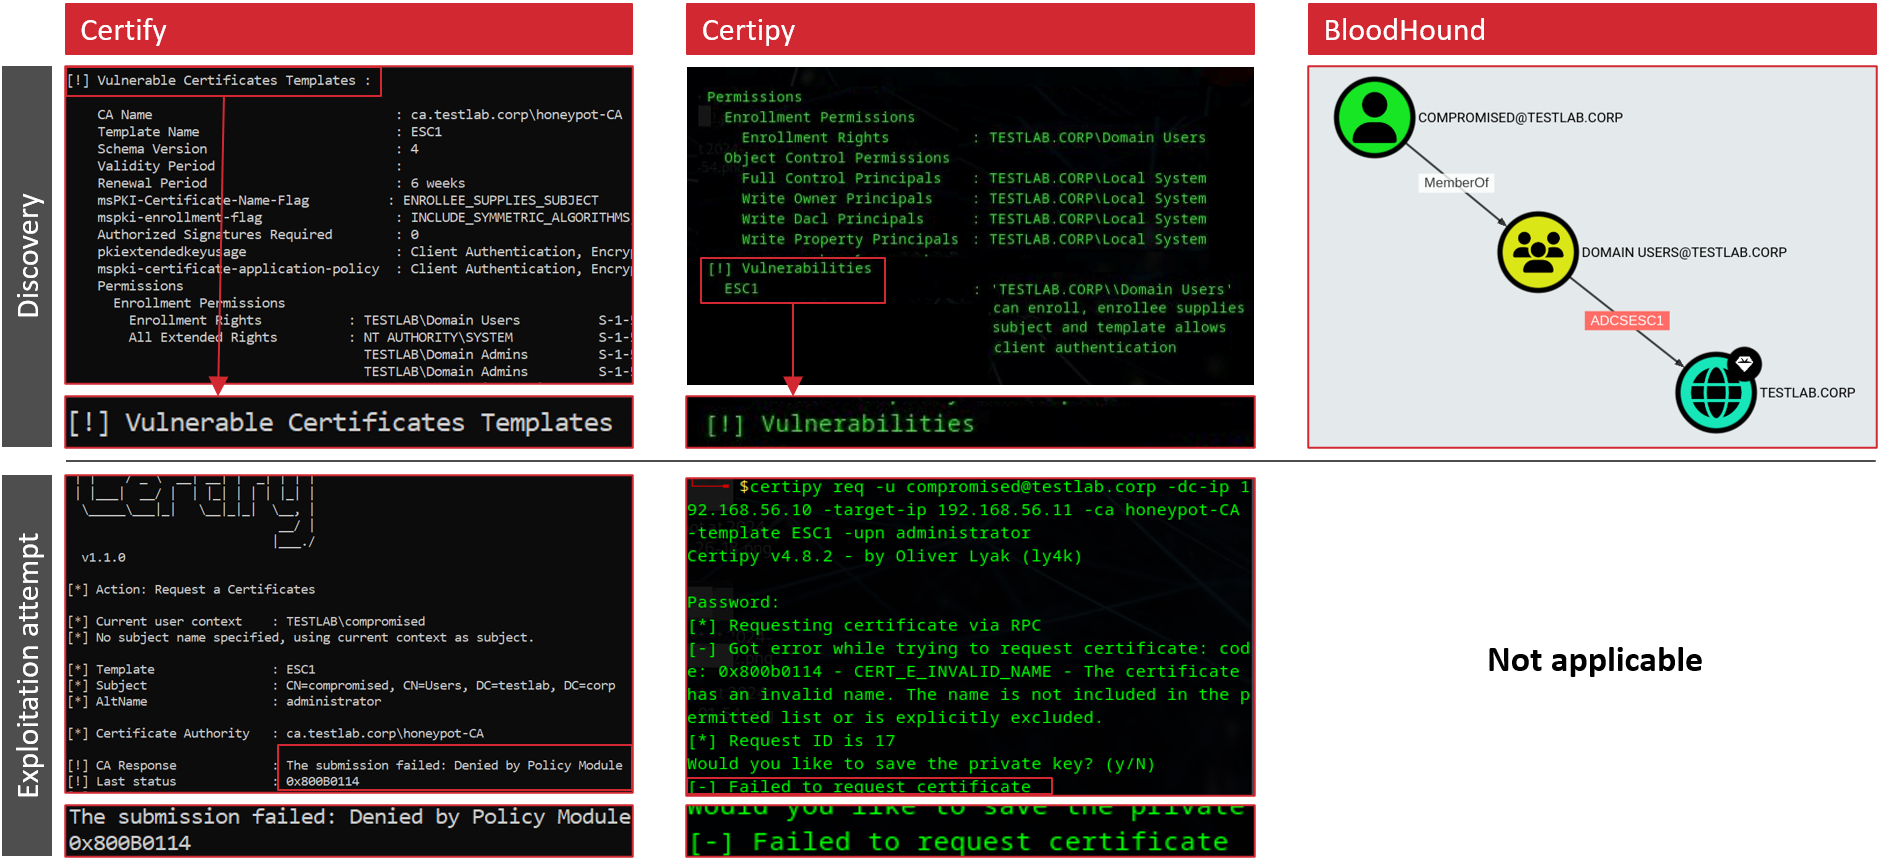
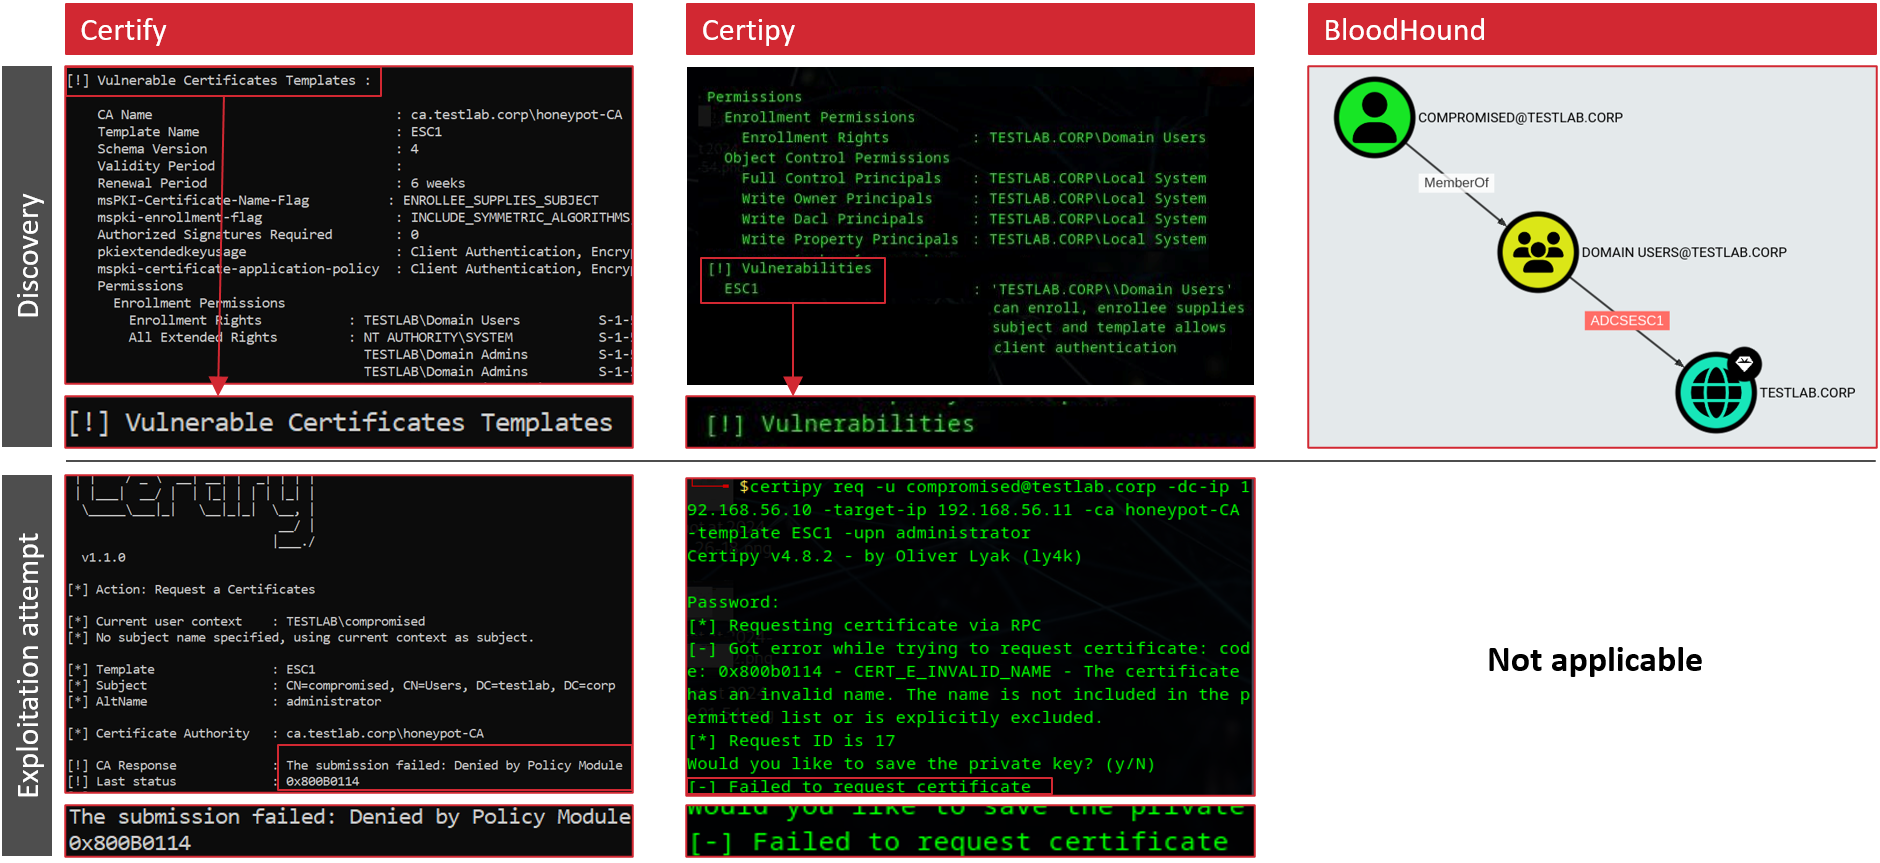
tl;dr: С точки зрения атакующего: выглядит уязвимо, эксплуатация не удаётся.
В наших проектах Red Team и управления инцидентами мы регулярно наблюдаем, что горизонтальное перемещение и повышение привилегий остаются незамеченными. Если детекты вообще срабатывают, на них не реагируют своевременно, поскольку ложные срабатывания обычное дело. Мы считаем, что внутренние honeypot'ы (они же канарейки, они же deception tech) — эффективный способ для защитников ловить угрозы, которые прошли через начальные меры защиты.
Внутренние honeypot'ы — это преднамеренные ловушки для атакующих, размещённые в вашей сети. Они выглядят уязвимыми, но вызывают оповещение при эксплуатации. Вот почему мы считаем, что децепция обладает большим потенциалом:
Несмотря на их потенциал, мы регулярно сталкиваемся с принципиально неэффективными конфигурациями децепции. Чтобы помочь защитникам создавать более эффективные honeypot'ы, Certiception поставляется с подробным руководством по стратегии децепции.
Службы Active Directory Certificate Services (ADCS) — идеальное место для honeypot'а:
Именно поэтому мы создали Certiception.
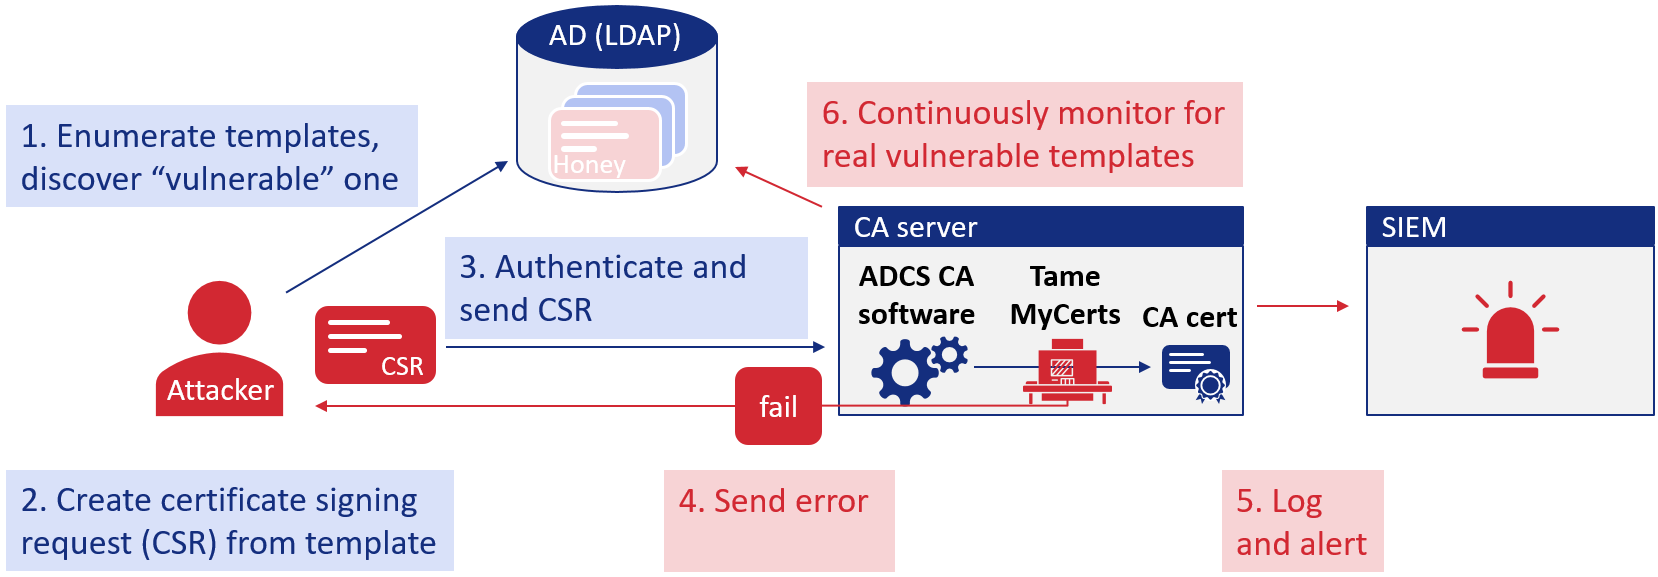
Certiception разворачивает новый CA в вашей среде и настраивает honeypot'а на основе ESC1.
Он реализован как Ansible playbook, вызывающий несколько ролей. В целом выполняются следующие шаги:
Такие параметры, как имя CA или шаблона, можно настроить, чтобы замаскировать honeypot.
Вот как работает Certiception:
В будущем запланирована поддержка других типов уязвимостей ESC и возможность добавления honey-шаблонов на существующие CA.
Certiception использует встроенные события Windows от CA и события, генерируемые политическим модулем TameMyCerts. Чтобы получать встроенные события CA с необходимой информацией, Certiception включает расширенный журнал аудита на сервере honey CA.
Мы рекомендуем настраивать оповещения по критическим и средним событиям:
| Источник события | ID события | Оповещение |
|---|---|---|
| TameMyCerts | 6 – CSR отклонён из-за нарушения политики | CRITICAL - попытка эксплуатации через SAN |
| Журнал безопасности Windows | 4886 – Запрошена регистрация сертификата | MEDIUM - использован honey-шаблон |
| Журнал безопасности Windows | 4887 – Сертификат выпущен | Не используется, 4886 даёт более полное покрытие |
| Журнал безопасности Windows | 4888 – Запрос сертификата отклонён | Не используется, TameMyCerts 6 точнее при ненамеренном отказе в выпуске |
Certiception выводит готовые к использованию SIGMA-правила для двух различных оповещений. Вам лишь нужно убедиться, что соответствующие ID событий загружены в ваш SIEM, а затем настроить оповещения с помощью SIGMA-правил.
В будущих релизах могут появиться новые или дополнительные SIGMA-правила.
Выполните следующие шаги, чтобы развернуть свой honeypot для ADCS.
Примечание: мы всё ещё улучшаем стабильность в различных тестовых лабораторных конфигурациях, в том числе в отношении того, какие учётные записи используются для задач настройки. Если хотите попробовать, вероятно, лучше подождать ещё недельку :)
inventoryhost_vars/honeypotCA.ymlansible-playbook -i inventory playbooks/certiception.yml
Данный инструмент предоставляется без каких-либо гарантий. Он объединяет существующее программное обеспечение, автоматизируя установку и настройку. Вы несёте ответственность за все шаги установки и настройки, выполняемые Certiception.
Если вы используете этот инструмент, мы настоятельно рекомендуем прочитать исходный код, чтобы понимать, что вы настраиваете, и проверить свою конфигурацию после установки.
