Семантическая наблюдаемость для UNIX-систем — легковесный системный зонд на C с анализом на основе ИИ
Семантическая наблюдаемость для UNIX-систем
Легкий, портативный системный пробник, написанный на C, который захватывает «системные отпечатки» для AI-анализа неочевидных рисков. Включает интеграцию с auditd, объяснимую оценку рисков и живую веб-панель с корпоративной многоуровневой аутентификацией.

Живая демонстрация: sentinel.speytech.com
| Настройка | Вход |
|---|---|
 |  |
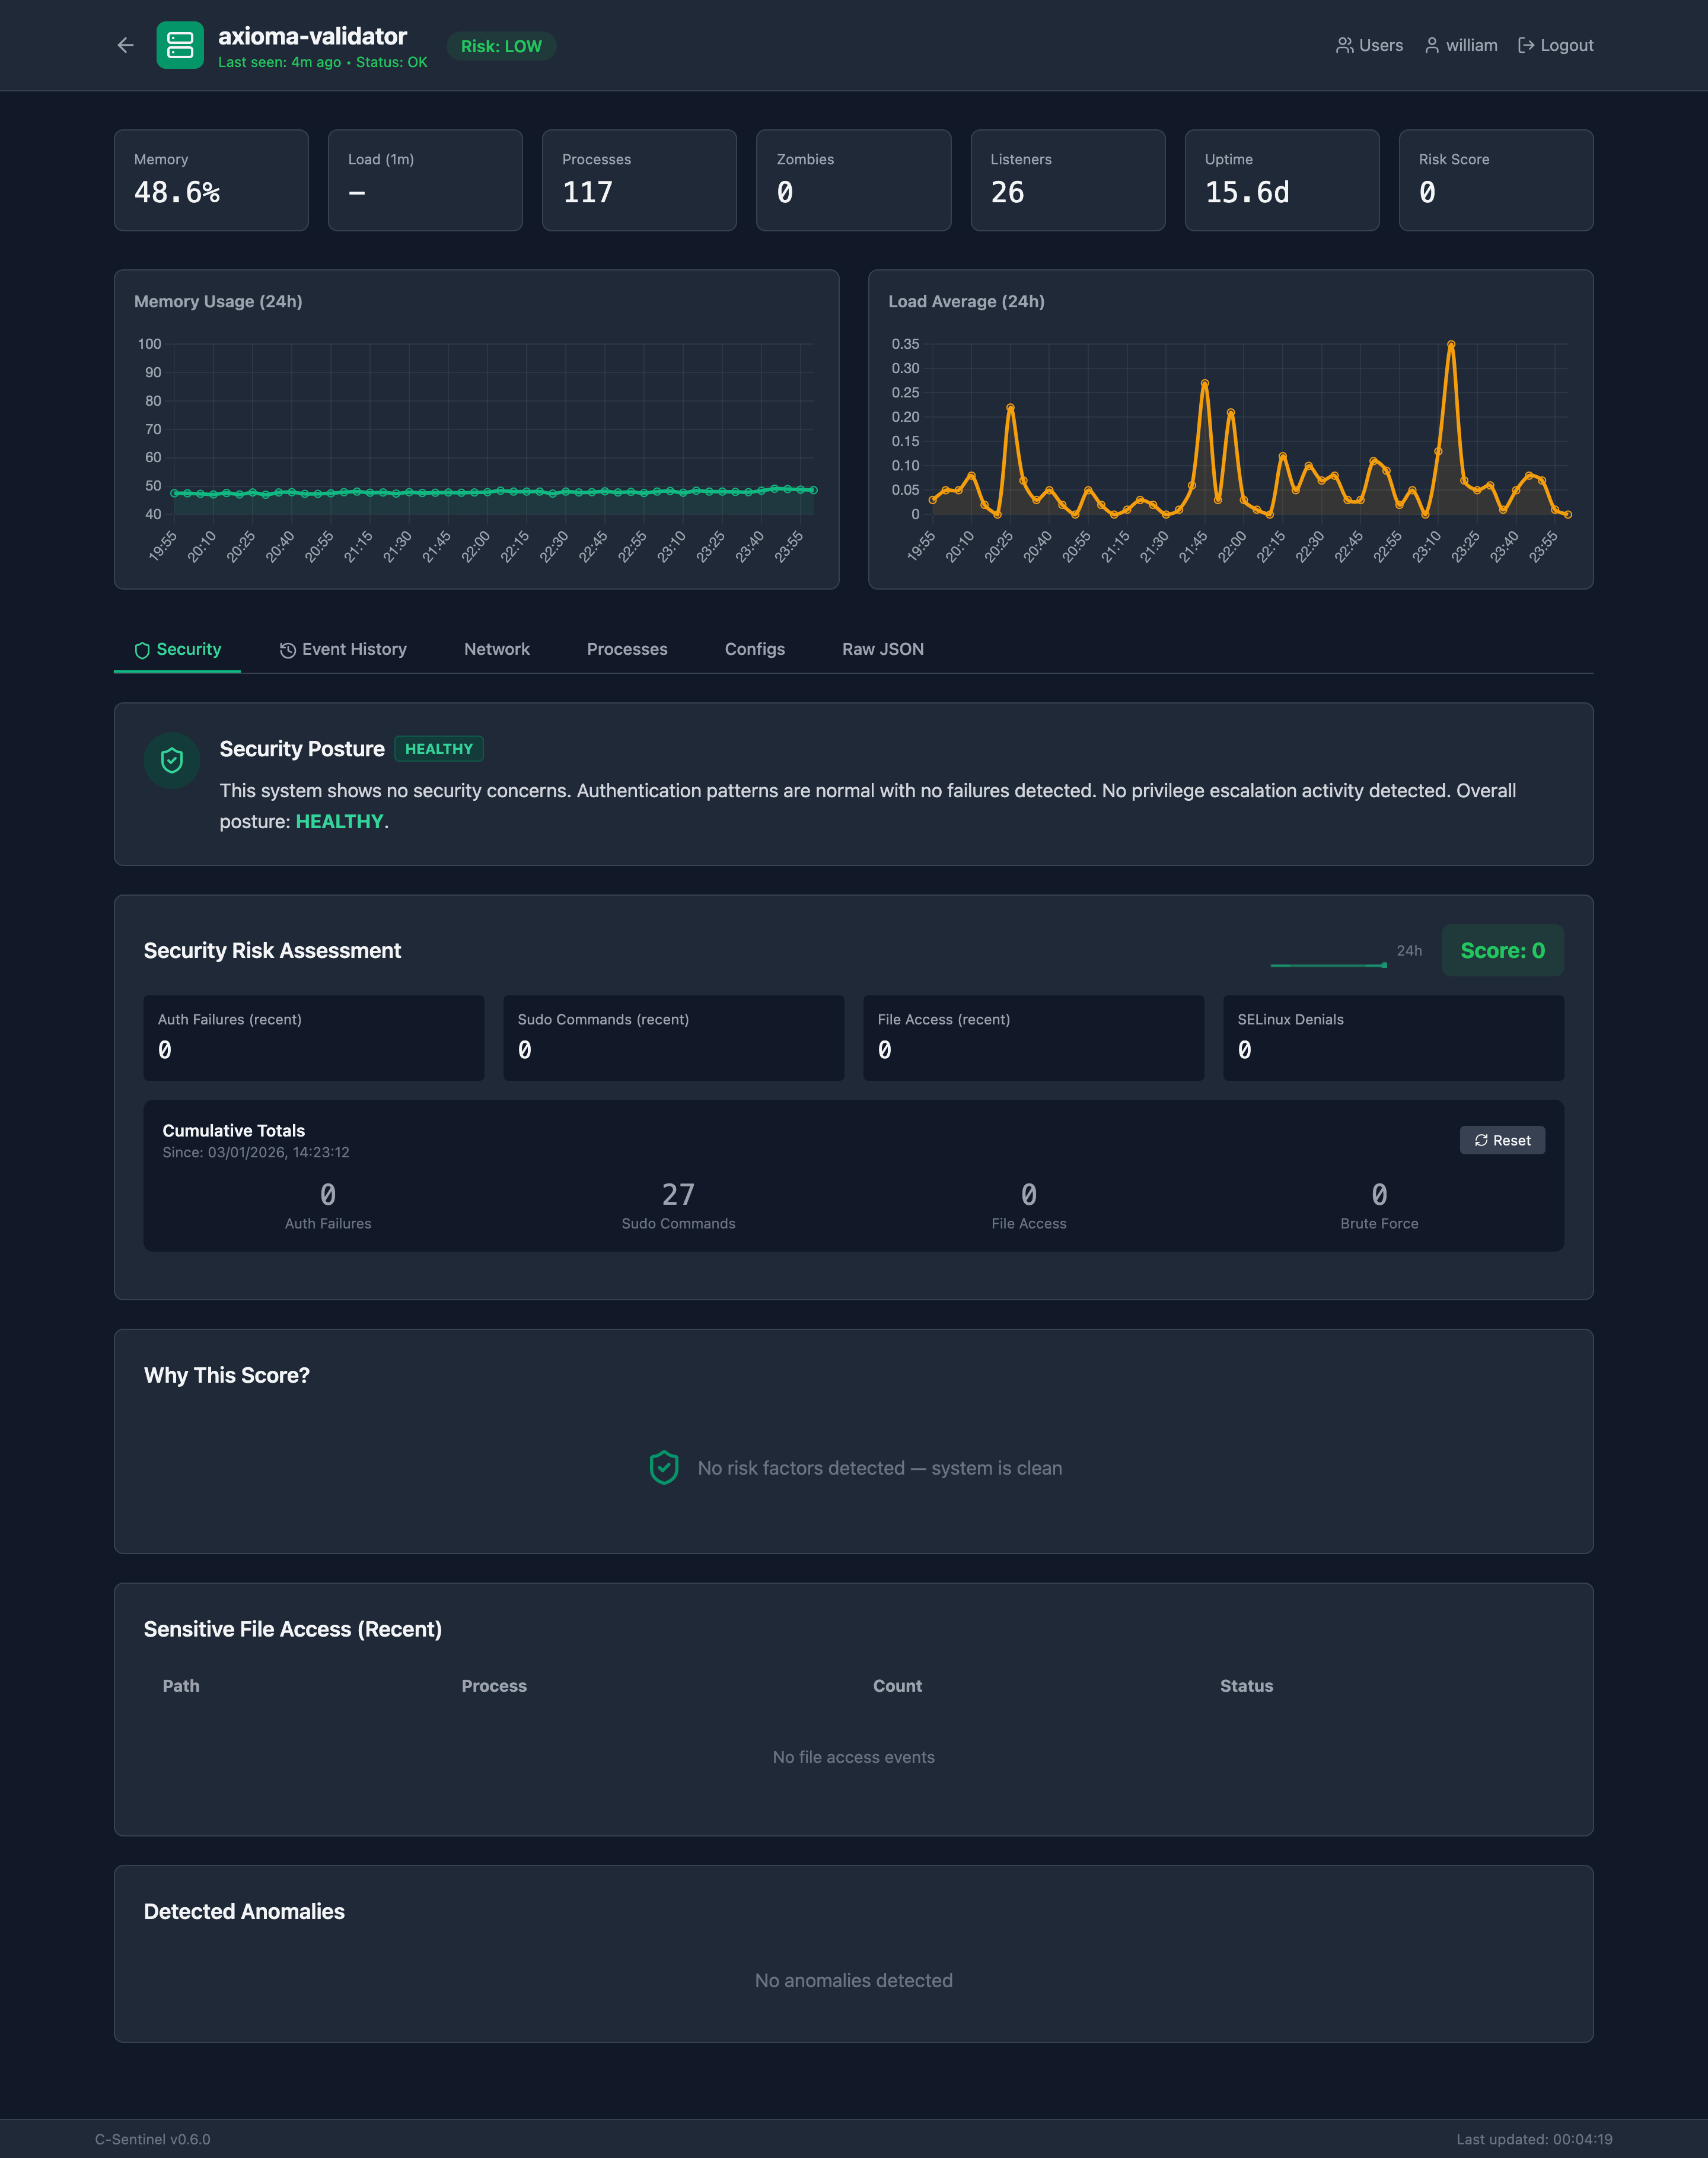
v0.5.x: Сводка по безопасности, sparkline тренда рисков, индикатор обучения, объяснимые факторы риска, оповещения по email, история событий
v0.4.0: Интеграция с auditd, обнаружение подбора паролей, хеширование имен пользователей с сохранением конфиденциальности, привязка к процессам, оценка рисков
v0.3.0: Веб-панель, SHA256-суммы, systemd-сервис, обучение на основе базовых значений, сетевой пробник, режим наблюдения
Современные инструменты наблюдаемости, такие как Dynatrace, Datadog и Prometheus, отлично справляются со сбором метрик и пороговым оповещением. Но они отвечают на узкий вопрос: «Находится ли эта метрика за пределами ожидаемого диапазона?»
Они испытывают трудности с:
C-Sentinel предлагает другой подход: захватить полный системный отпечаток, включая события безопасности, и использовать рассуждения LLM для выявления «призраков в машине».
git clone https://github.com/williamofai/c-sentinel.git cd c-sentinel make
./bin/sentinel --quick --network
sudo ./bin/sentinel --quick --network --audit
./bin/sentinel --learn --network
sudo ./bin/sentinel --watch --interval 300 --network --audit
## Возможности панели управления

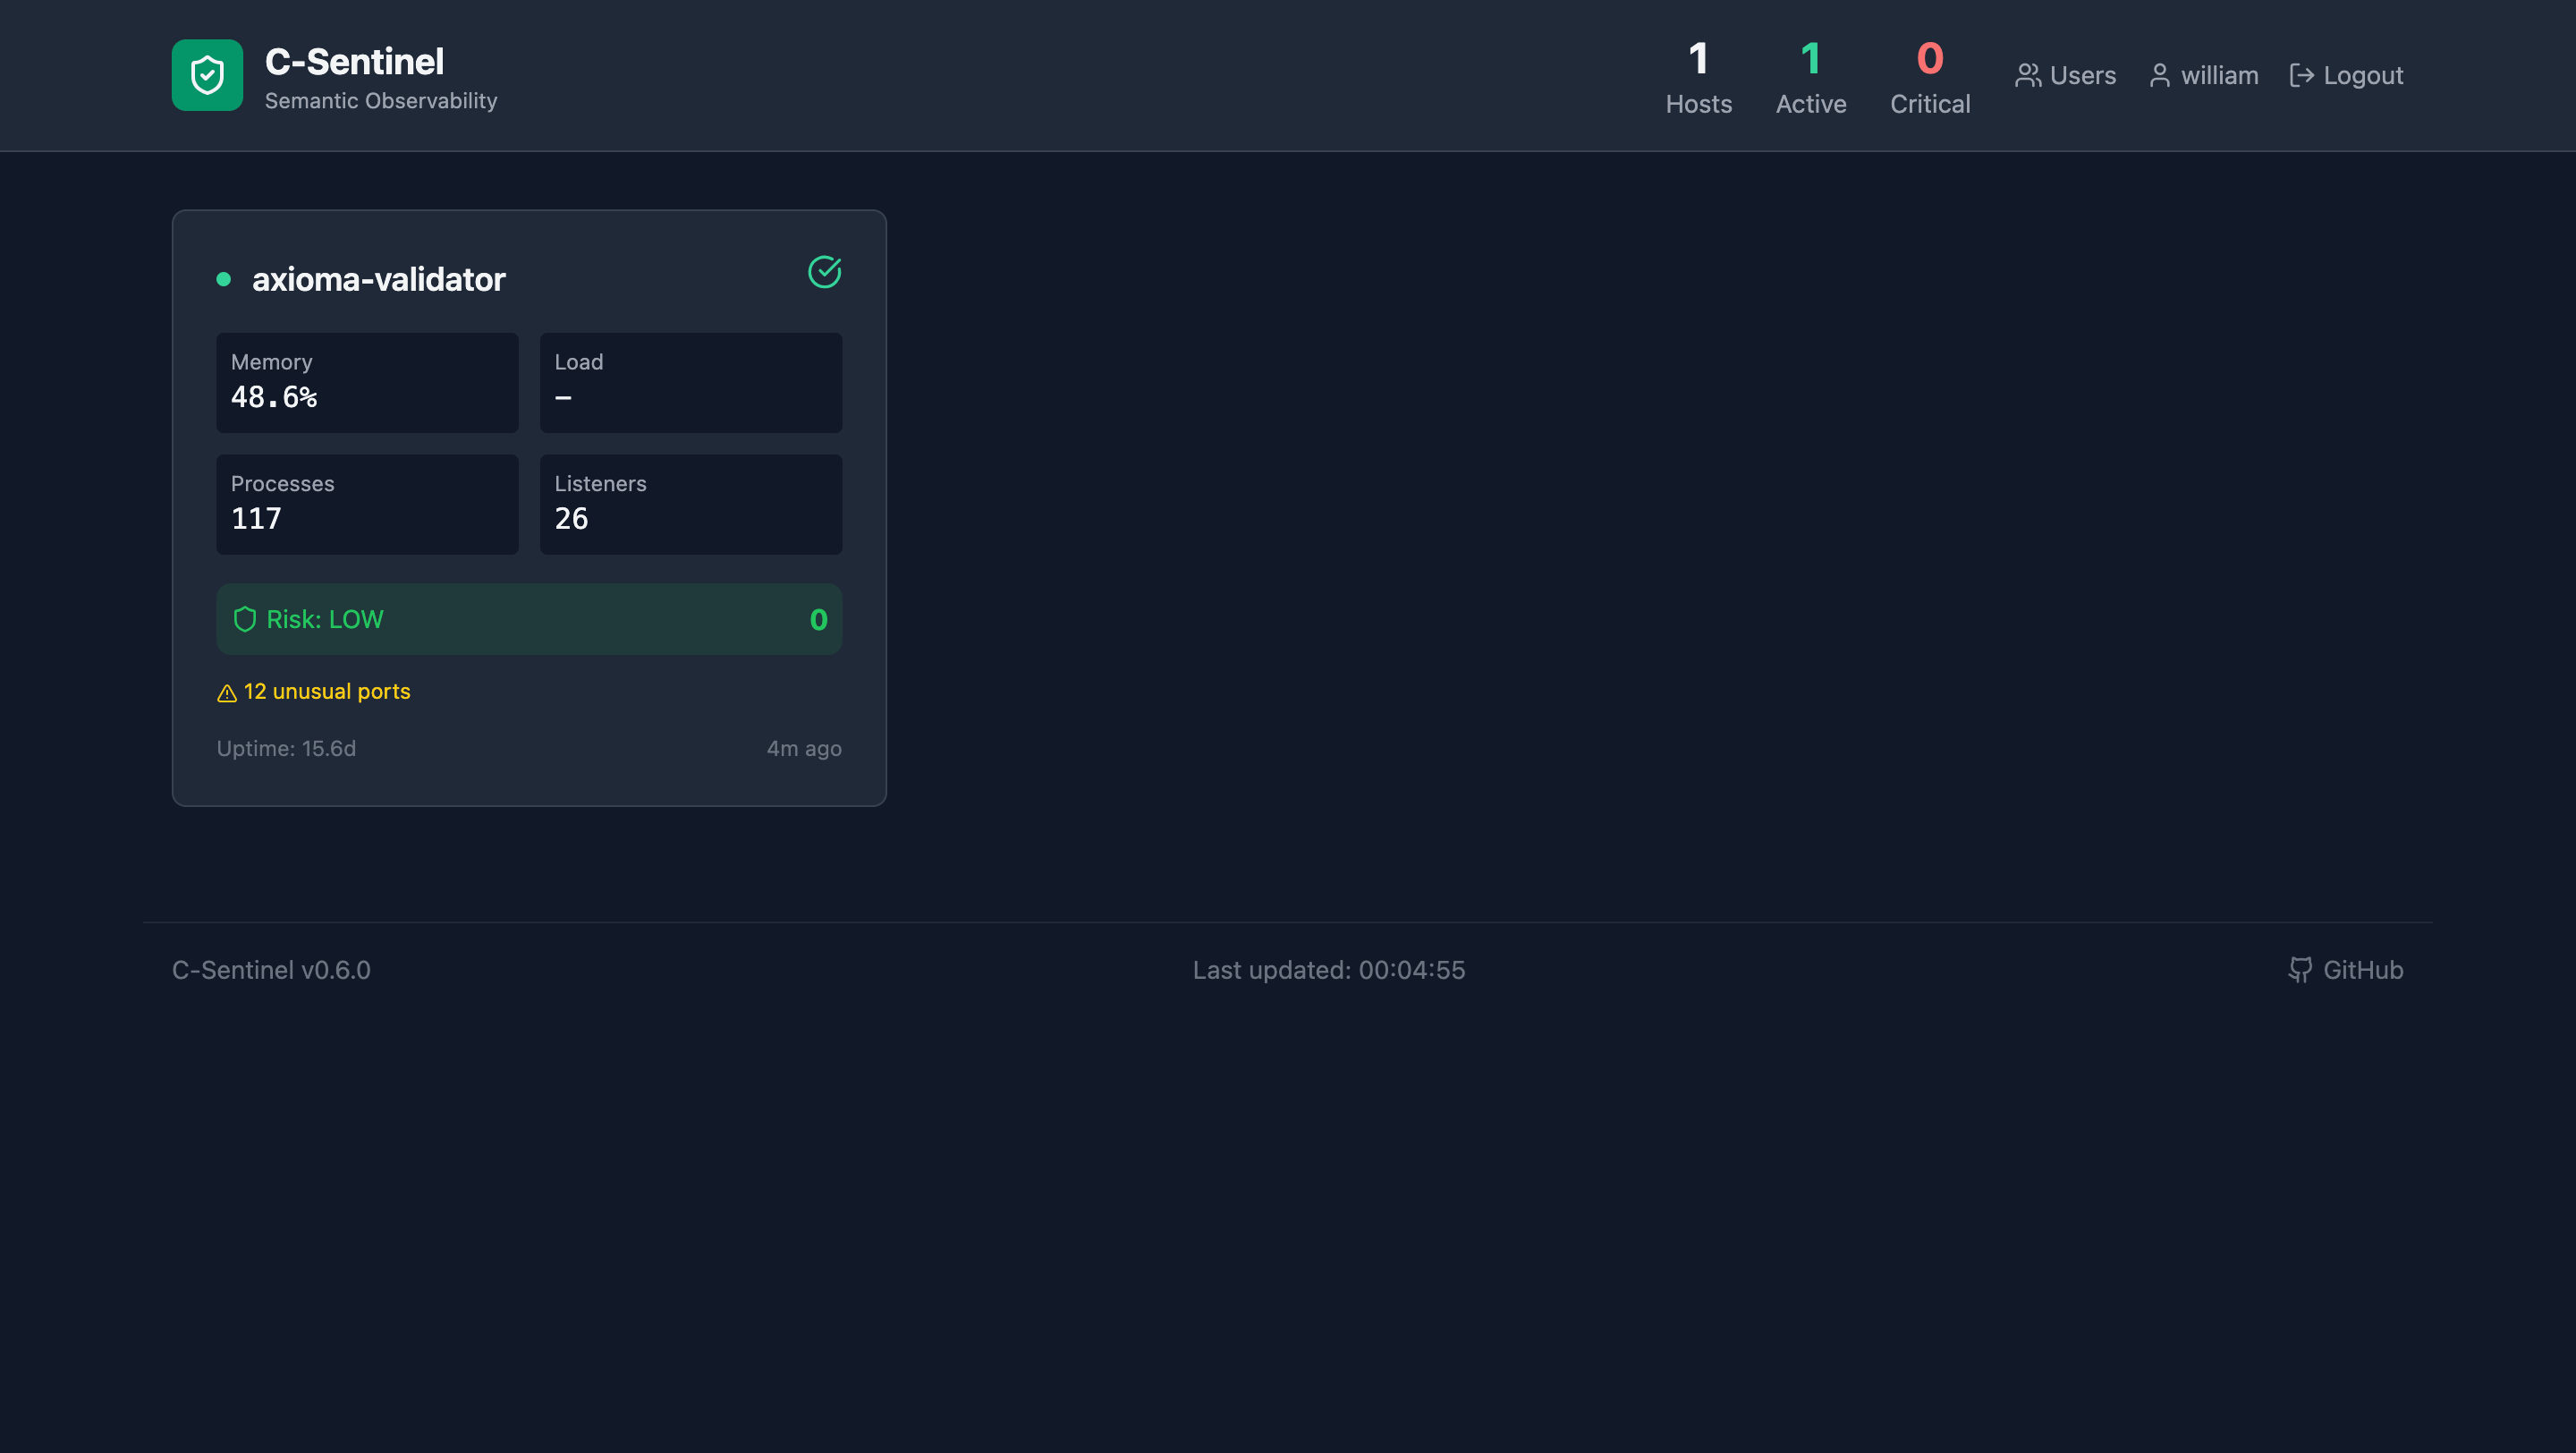
Веб-панель предоставляет мониторинг безопасности в реальном времени по всей вашей инфраструктуре.

### Многопользовательская аутентификация

Контроль доступа корпоративного уровня с тремя ролями:

| Роль | Разрешения |
|------|-------------|
| **Администратор** | Полный доступ: управление пользователями, просмотр журналов аудита, все операции |
| **Оператор** | Подтверждение событий, сброс счетчиков, просмотр всех данных |
| **Наблюдатель** | Доступ только для чтения к панелям и данным |

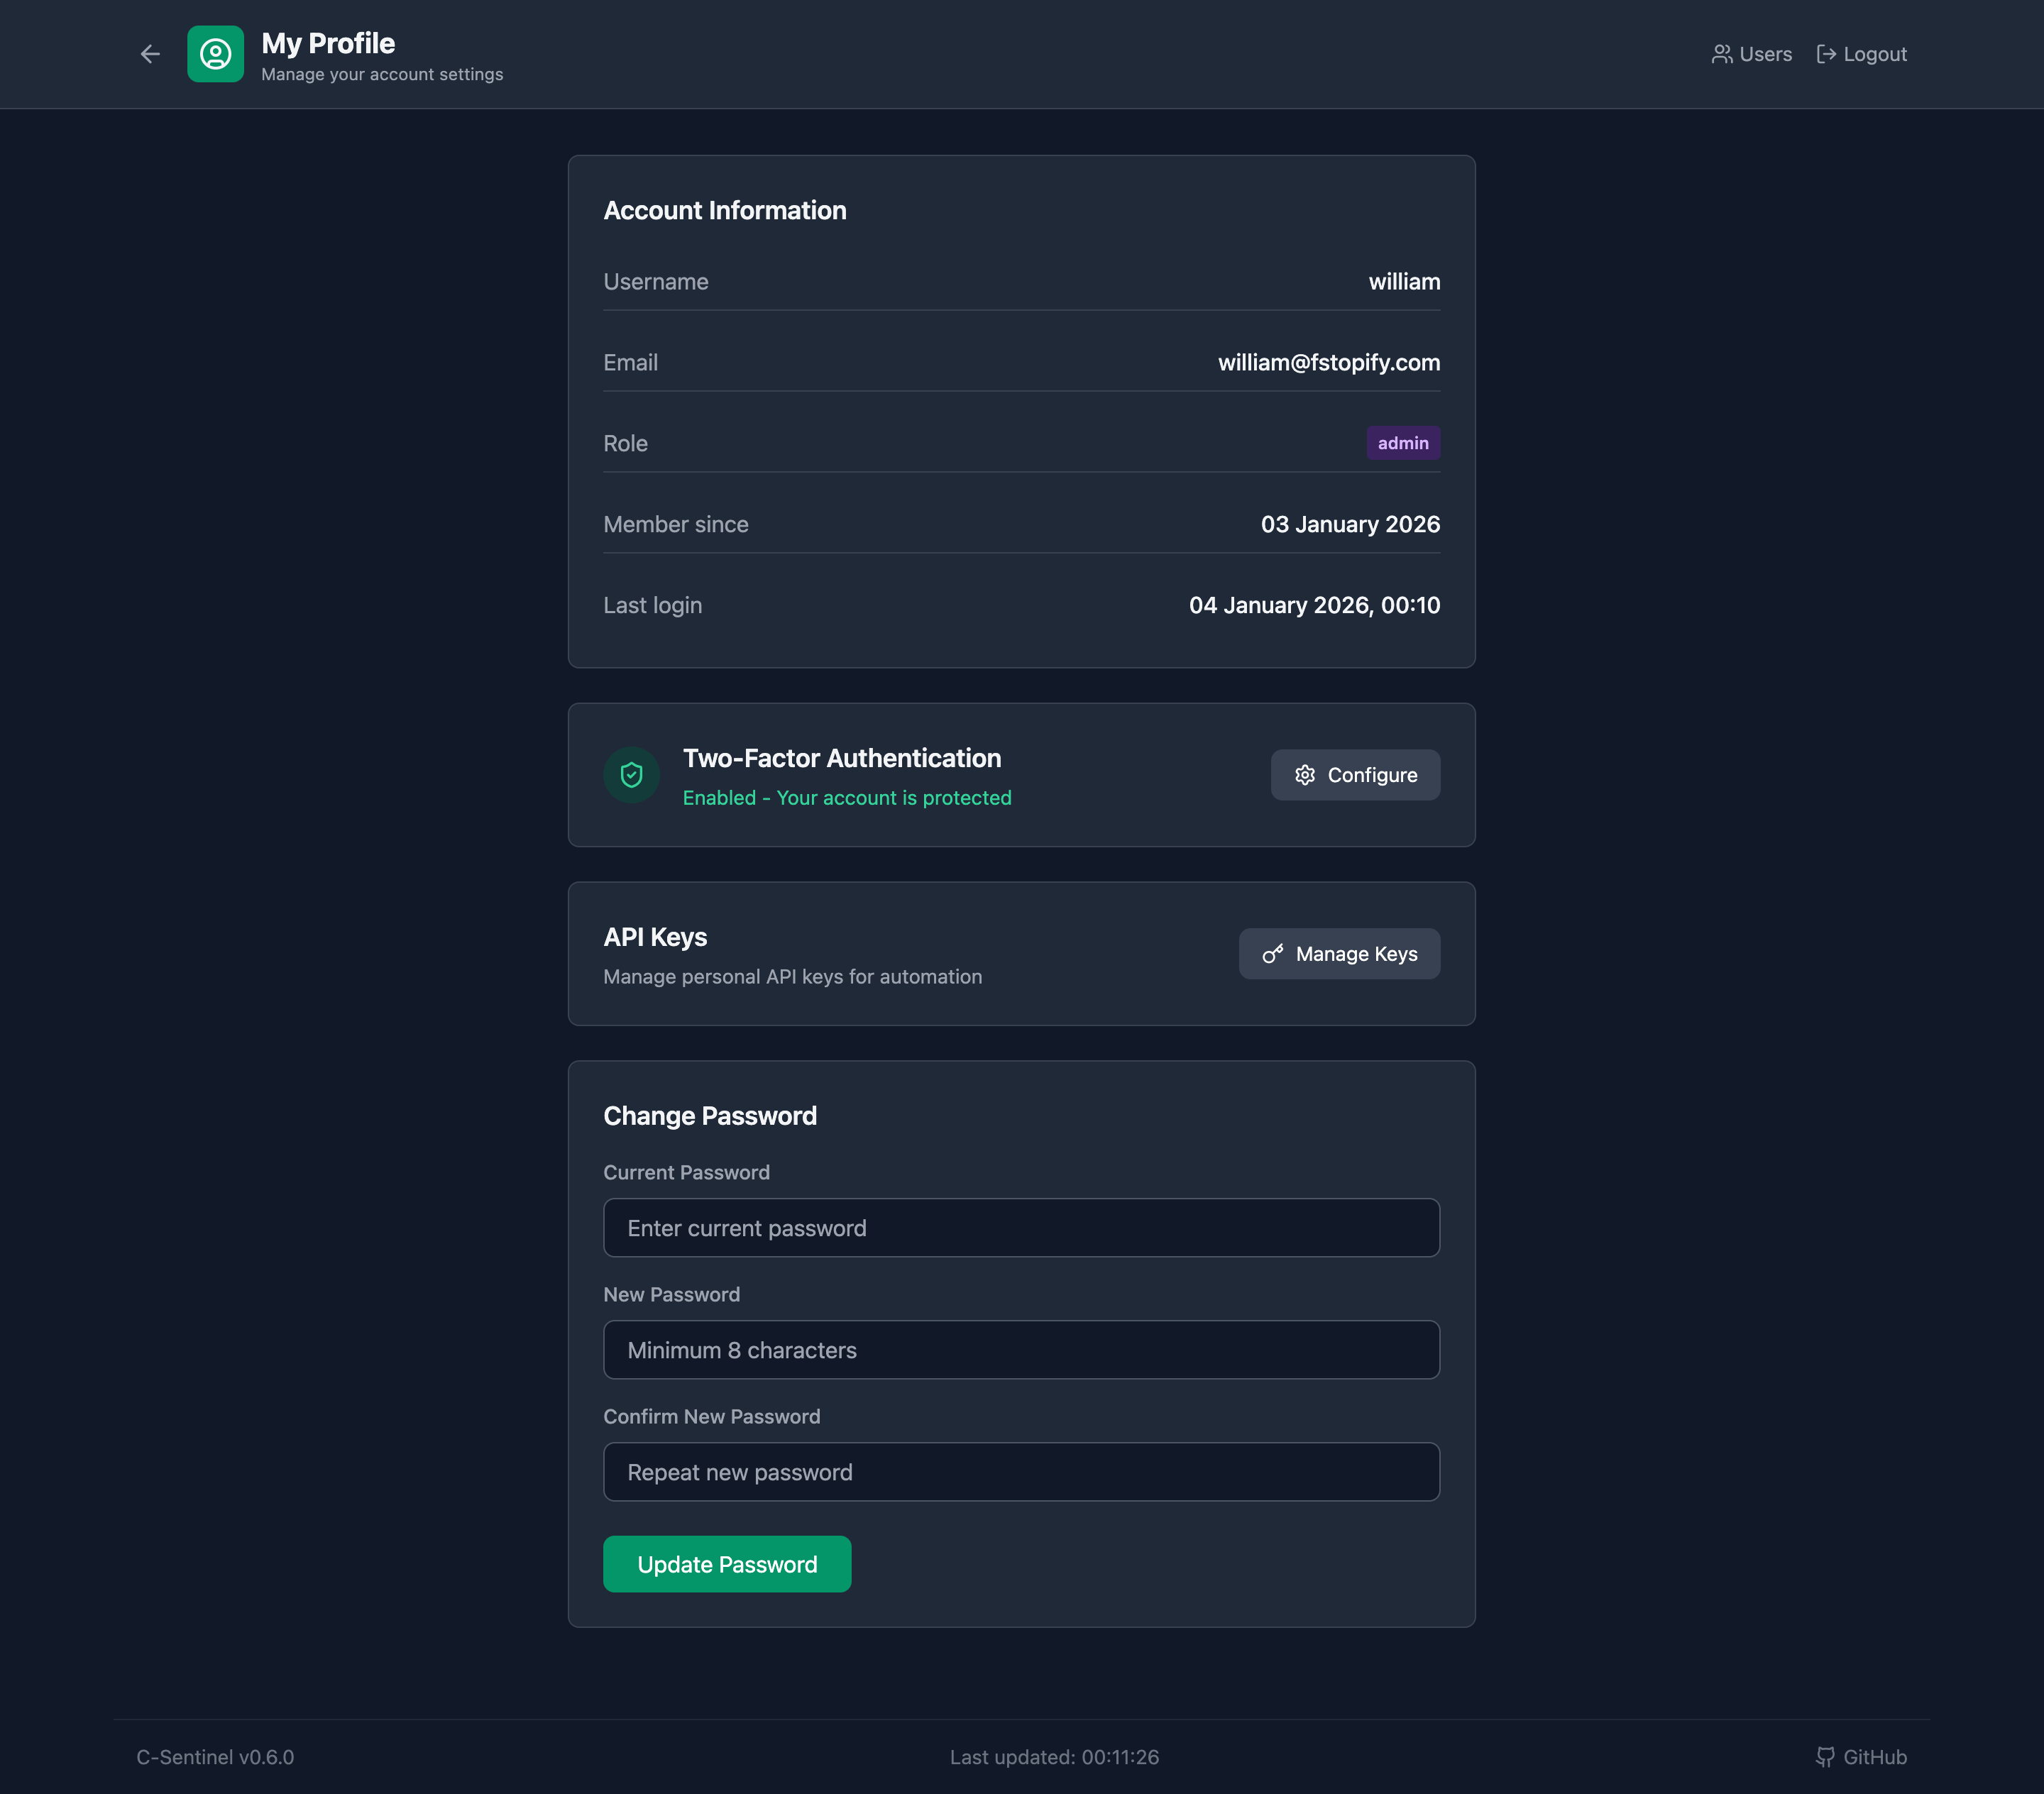
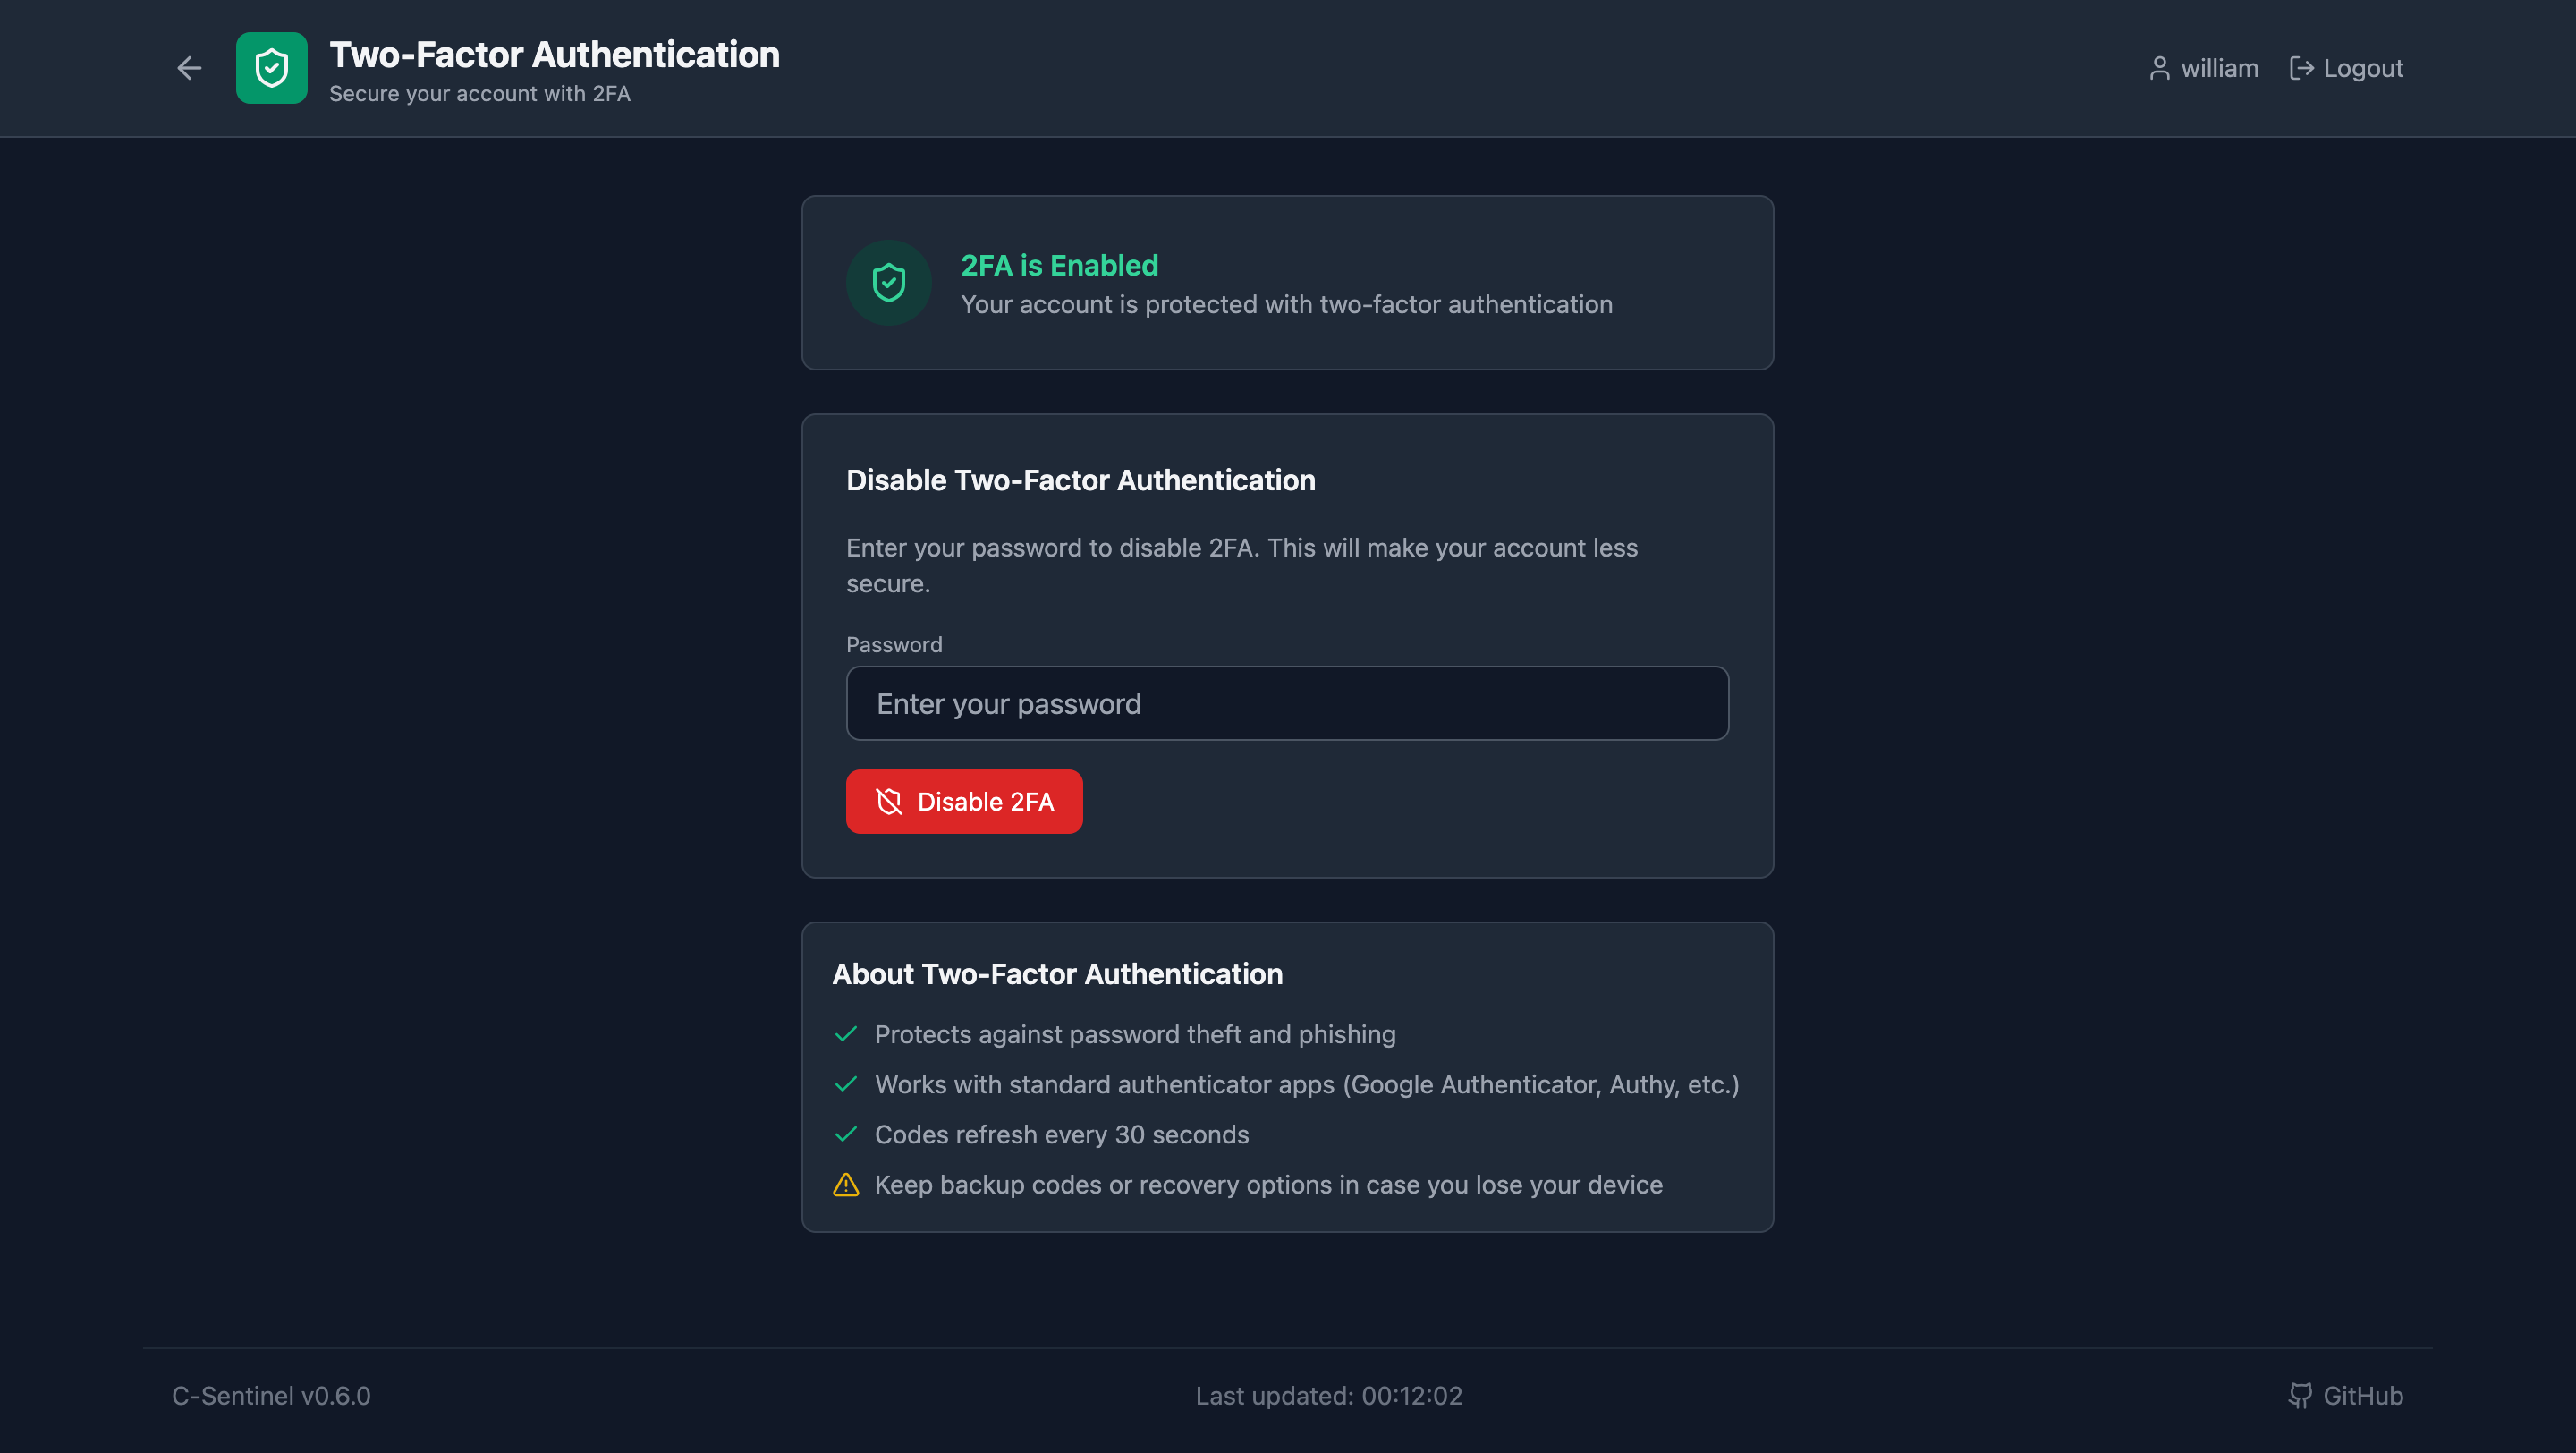
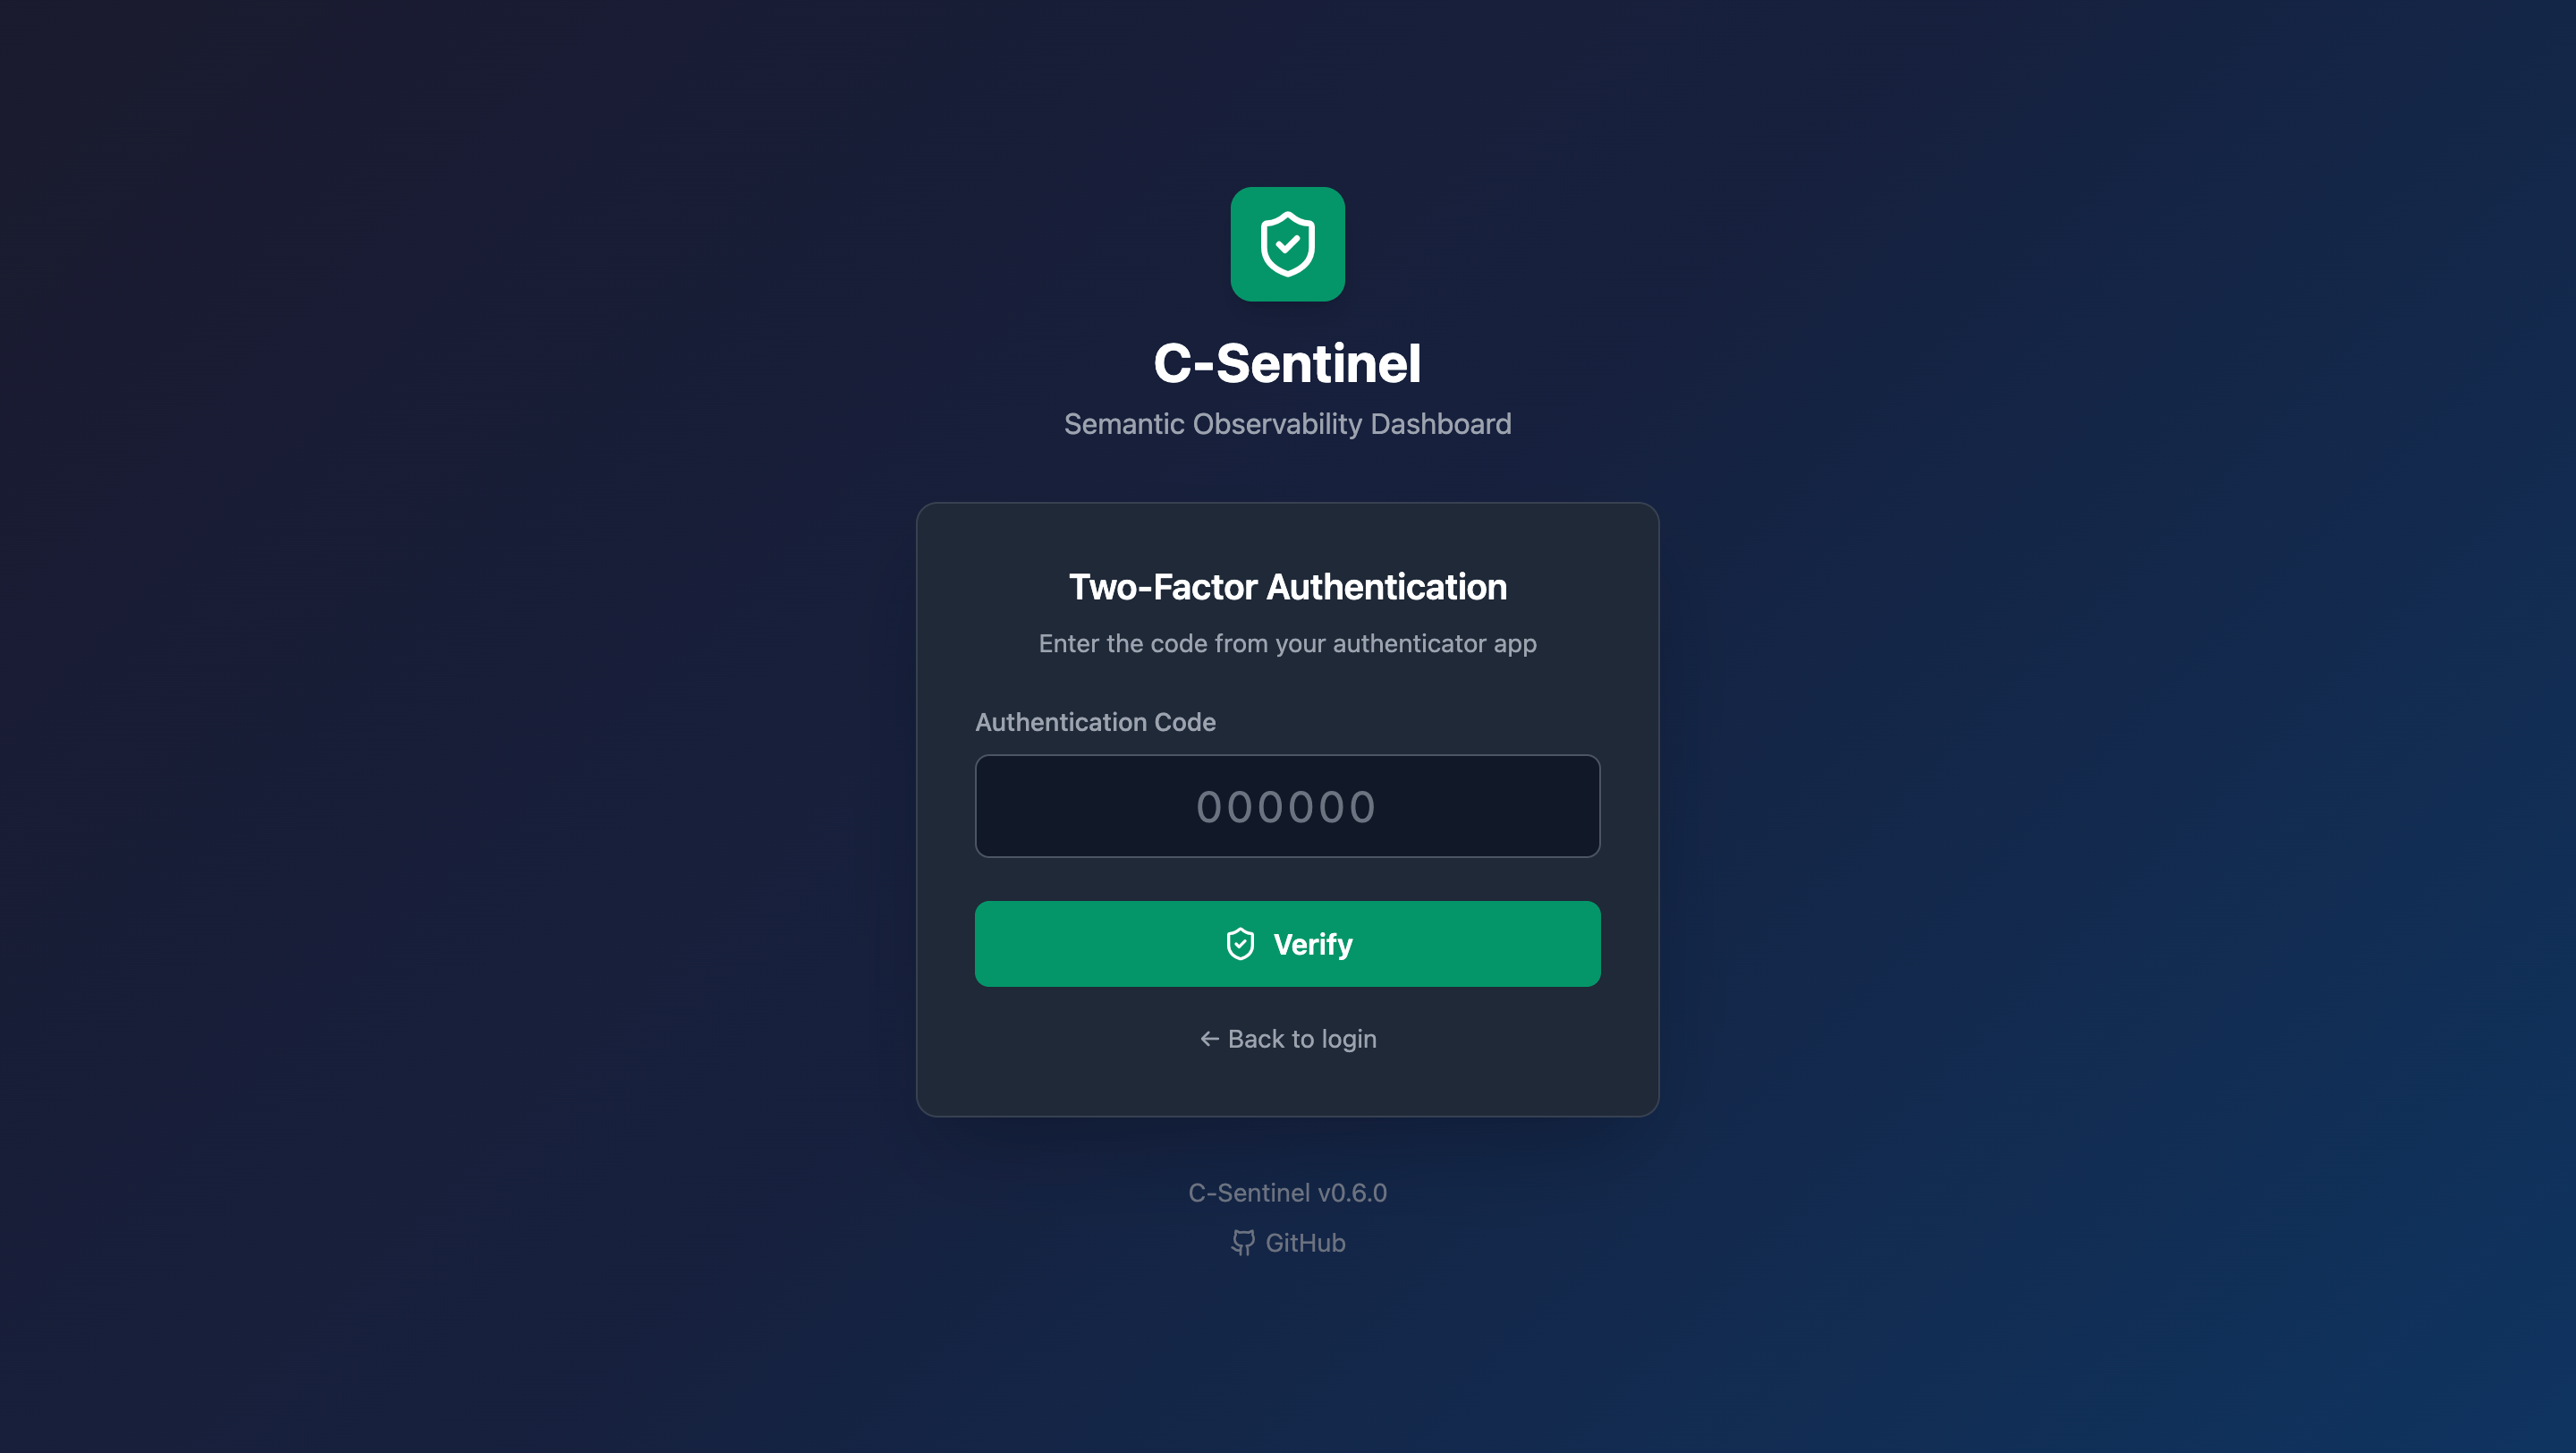
### Двухфакторная аутентификация (TOTP)

Защитите свою учетную запись с помощью отраслевого стандарта TOTP:
- Работает с Google Authenticator, Authy, Microsoft Authenticator
- Настройка по QR-коду для простой конфигурации
- Требуется при каждом входе, если включено
- Уведомления по электронной почте при включении/отключении

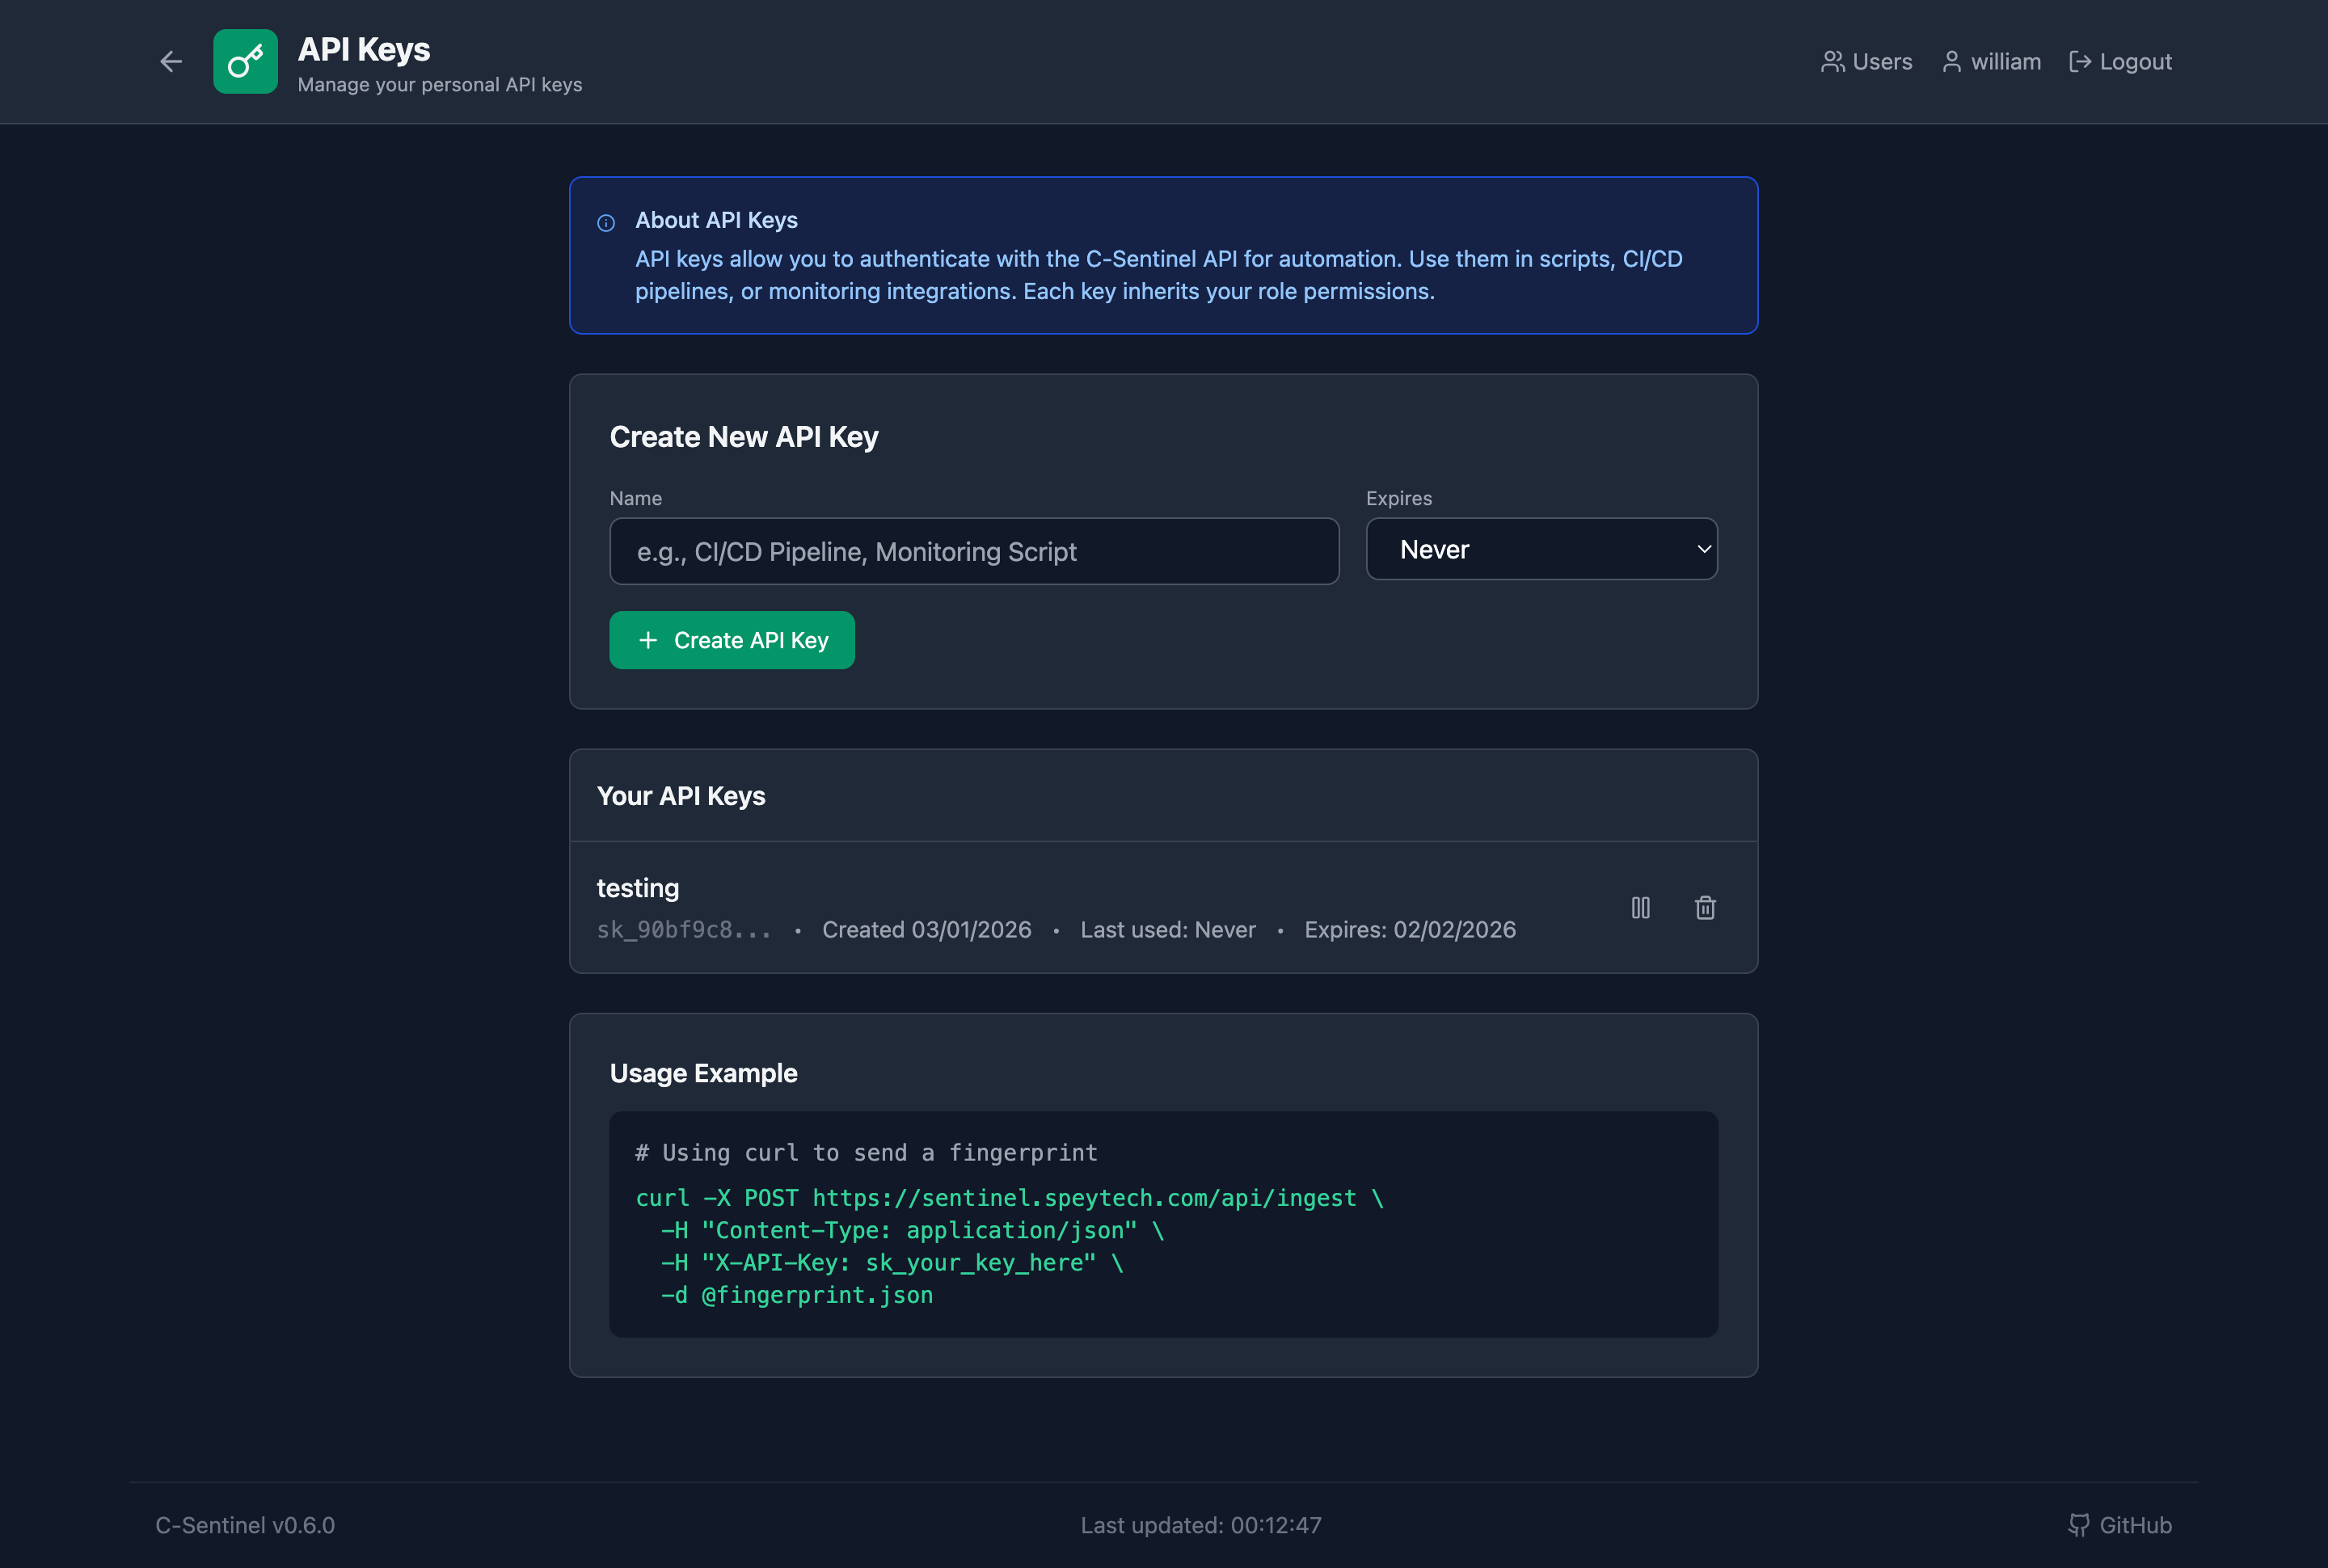
### Персональные API-ключи

Каждый пользователь может создавать свои собственные API-ключи для автоматизации:
- Именованные ключи (например, "CI/CD Pipeline", "Monitoring Script")
- Опциональные даты истечения срока действия
- Включение/отключение без удаления
- Отслеживание последнего использования
- Ключи наследуют разрешения роли пользователя```bash
# Use your personal API key
curl -X POST https://sentinel.example.com/api/ingest \
  -H "Content-Type: application/json" \
  -H "X-API-Key: sk_your_personal_key" \
  -d @fingerprint.json
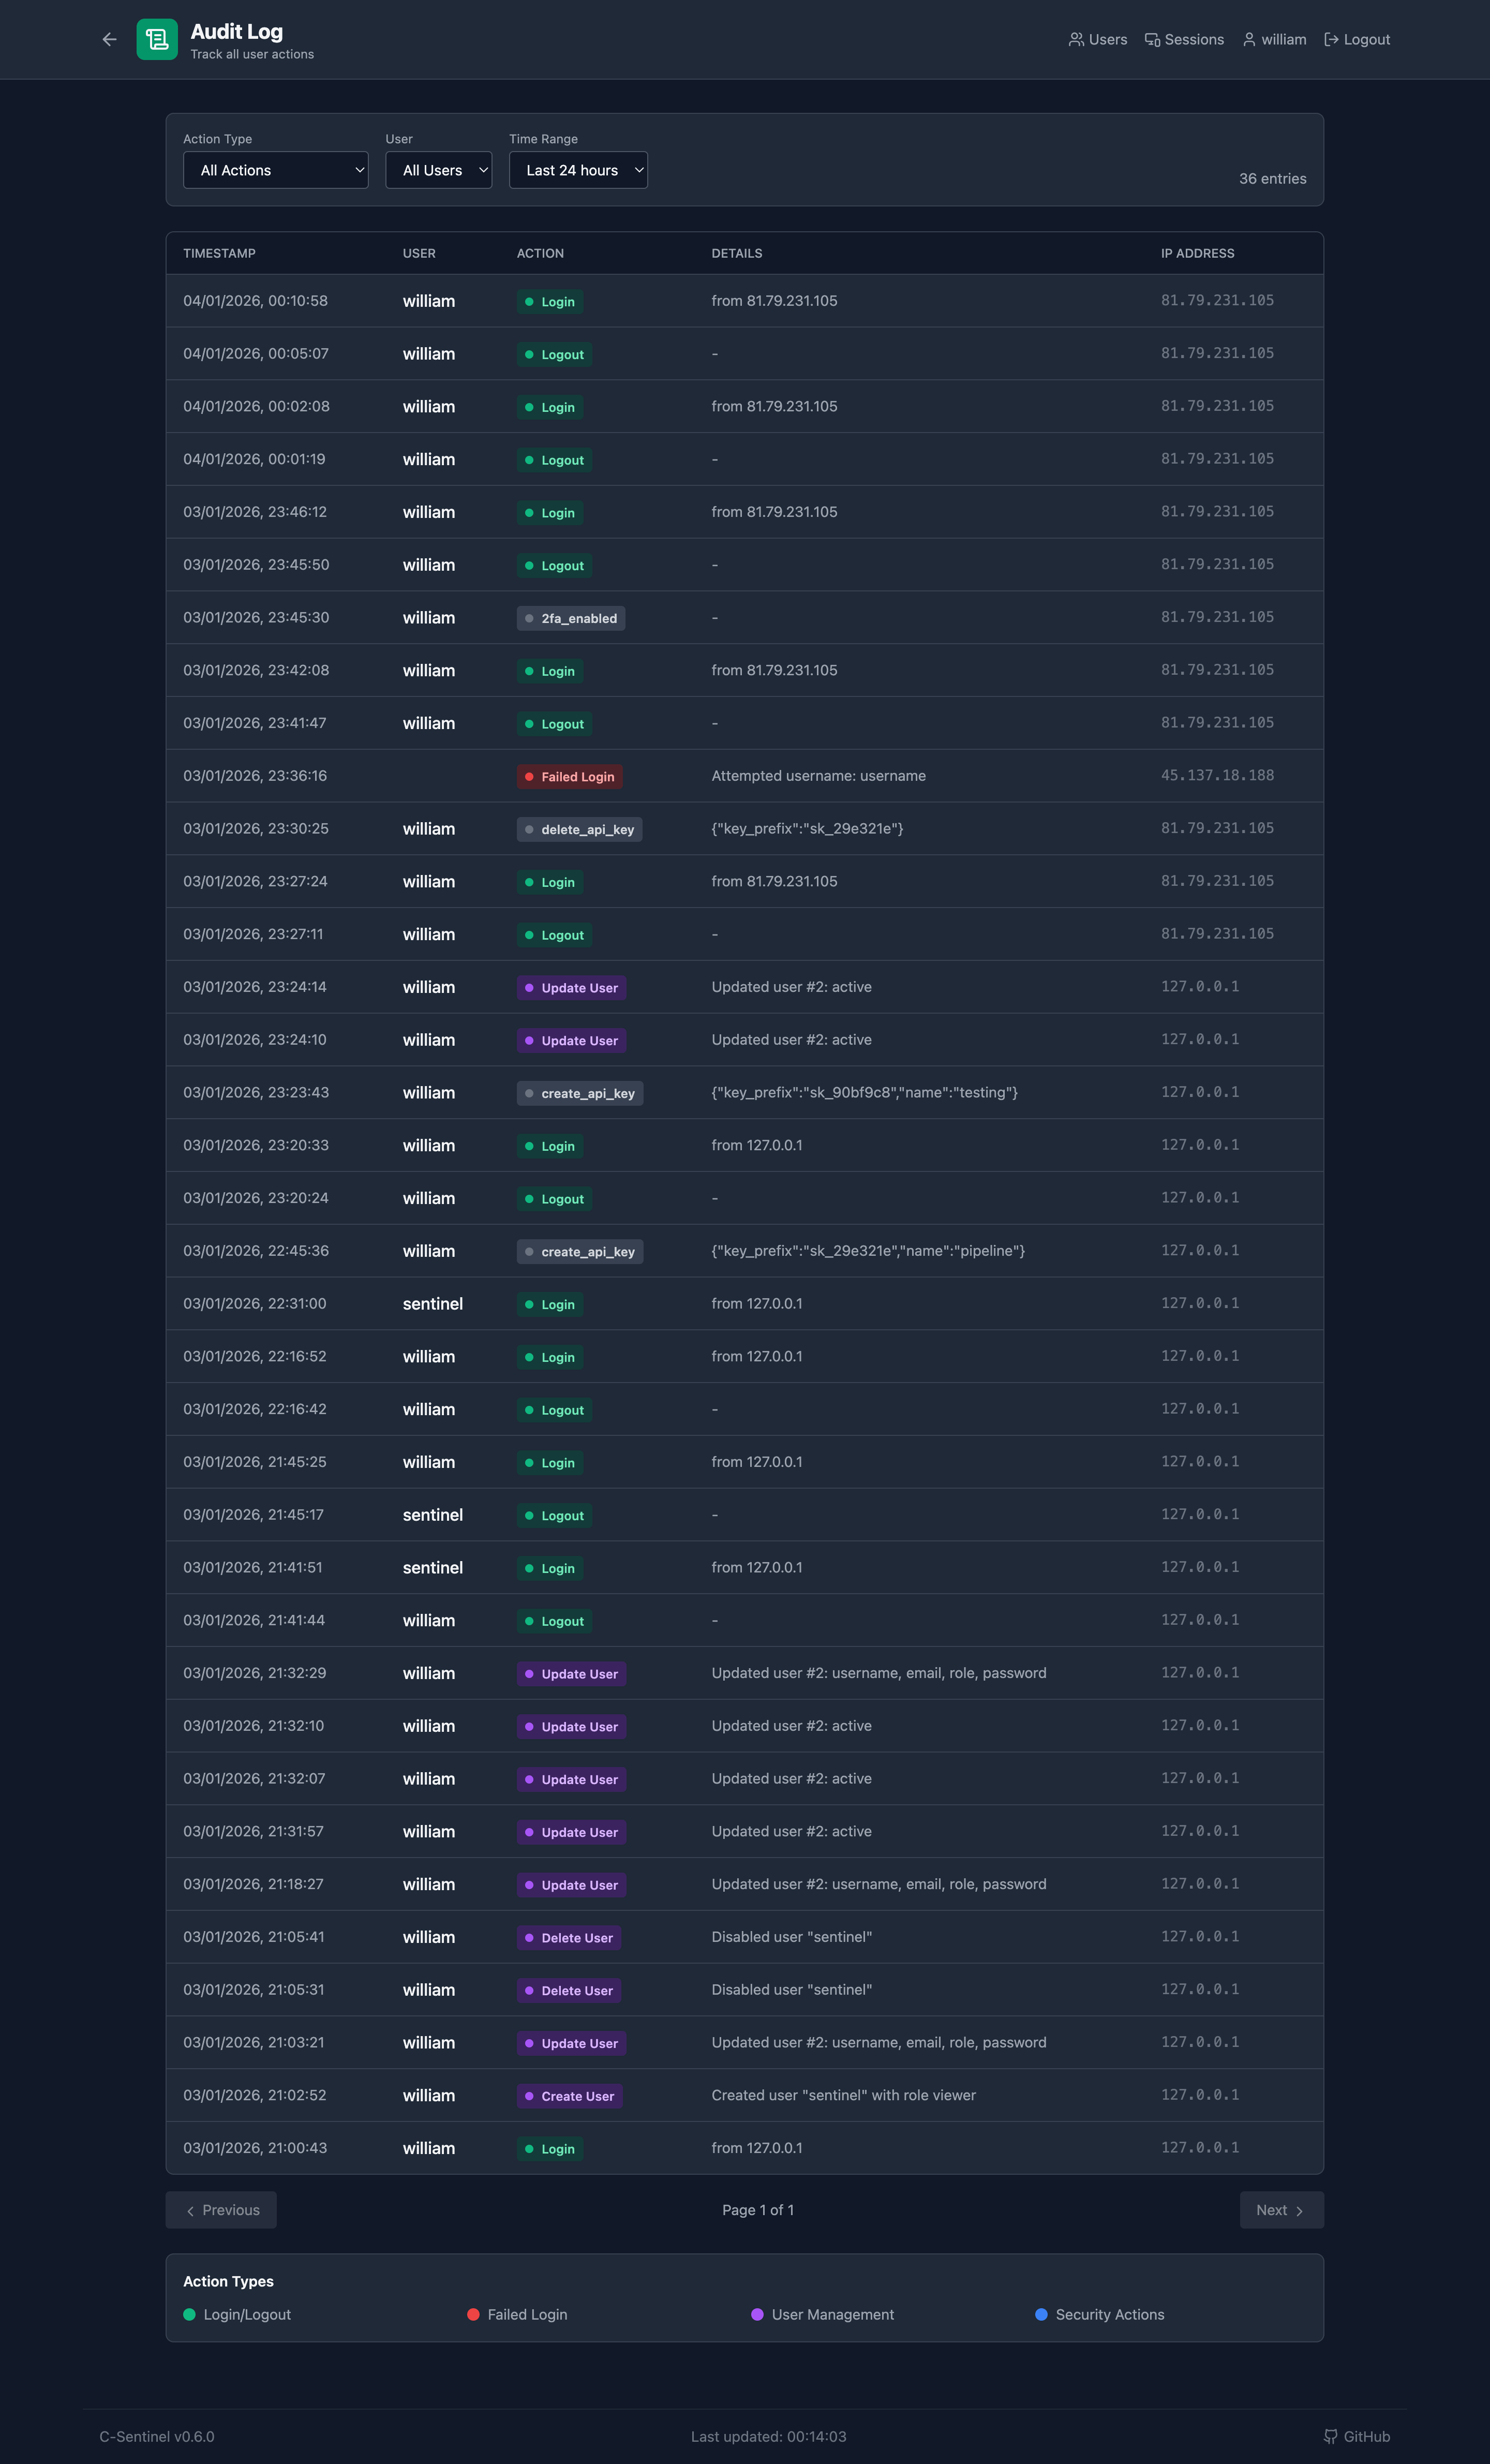
Отслеживайте все действия пользователей для соответствия требованиям и безопасности:
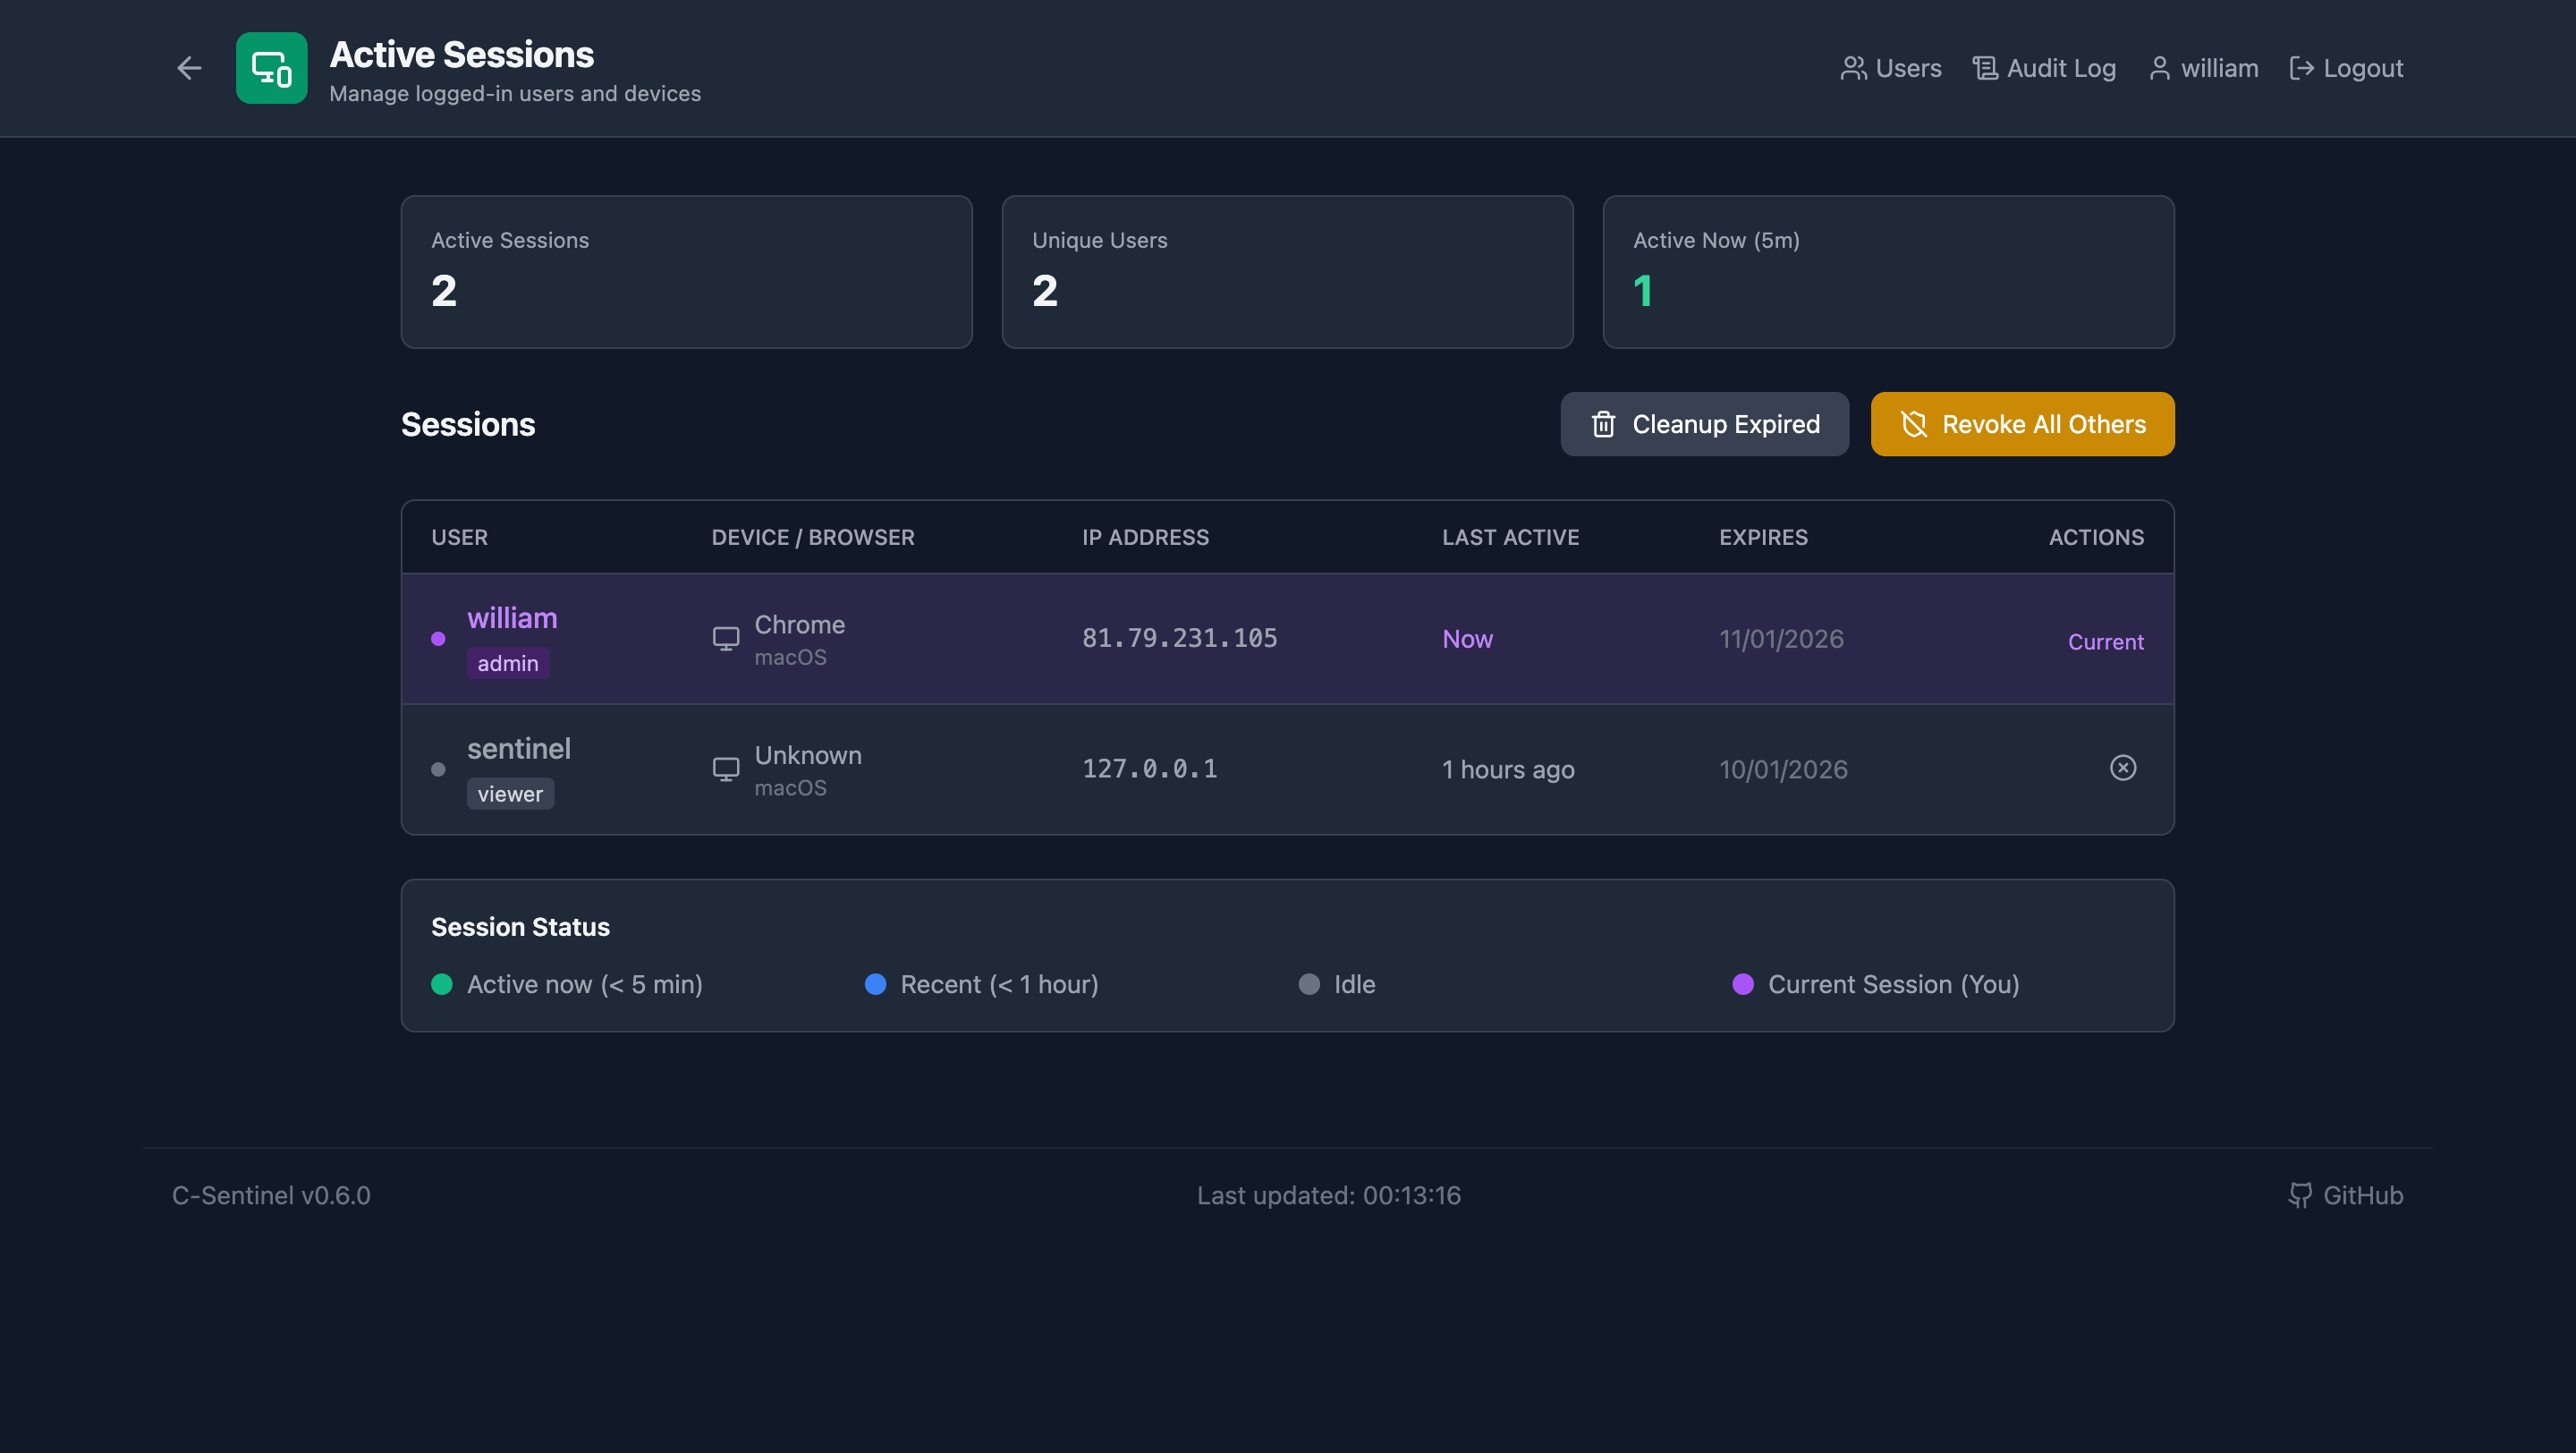
Полная видимость активных сессий:
Простое объяснение статуса безопасности вашей системы:
«В этой системе не обнаружено проблем безопасности. Шаблоны аутентификации нормальные, сбоев не выявлено. Активность повышения привилегий не обнаружена. Общее состояние: ЗДОРОВОЕ.»
Каждый показатель риска включает факторы, объясняющие почему:
| Фактор | Вес |
|---|---|
| 10 неудачных аутентификаций (на 200% выше базового уровня – высокий) | +30 |
| Обнаружен шаблон атаки грубой силы | +10 |
| Получен доступ к 2 конфиденциальным файлам | +4 |
| Итого | 44 |
Система изучает, что является «нормальным» для вашего окружения:
| Образцы | Статус | Значение |
|---|---|---|
| < 10 | 🧠 Обучение | Построение начального базового уровня |
| 10-50 | 🧠 Калибровка | Уточнение нормальных шаблонов |
| > 50 | (скрыто) | Полностью откалибровано |
Мини-диаграмма, показывающая историю показателей риска за 24 часа – мгновенно видно, улучшается ситуация или ухудшается.