
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown — инструмент проверки уязвимостей/смягчений для Linux и BSD

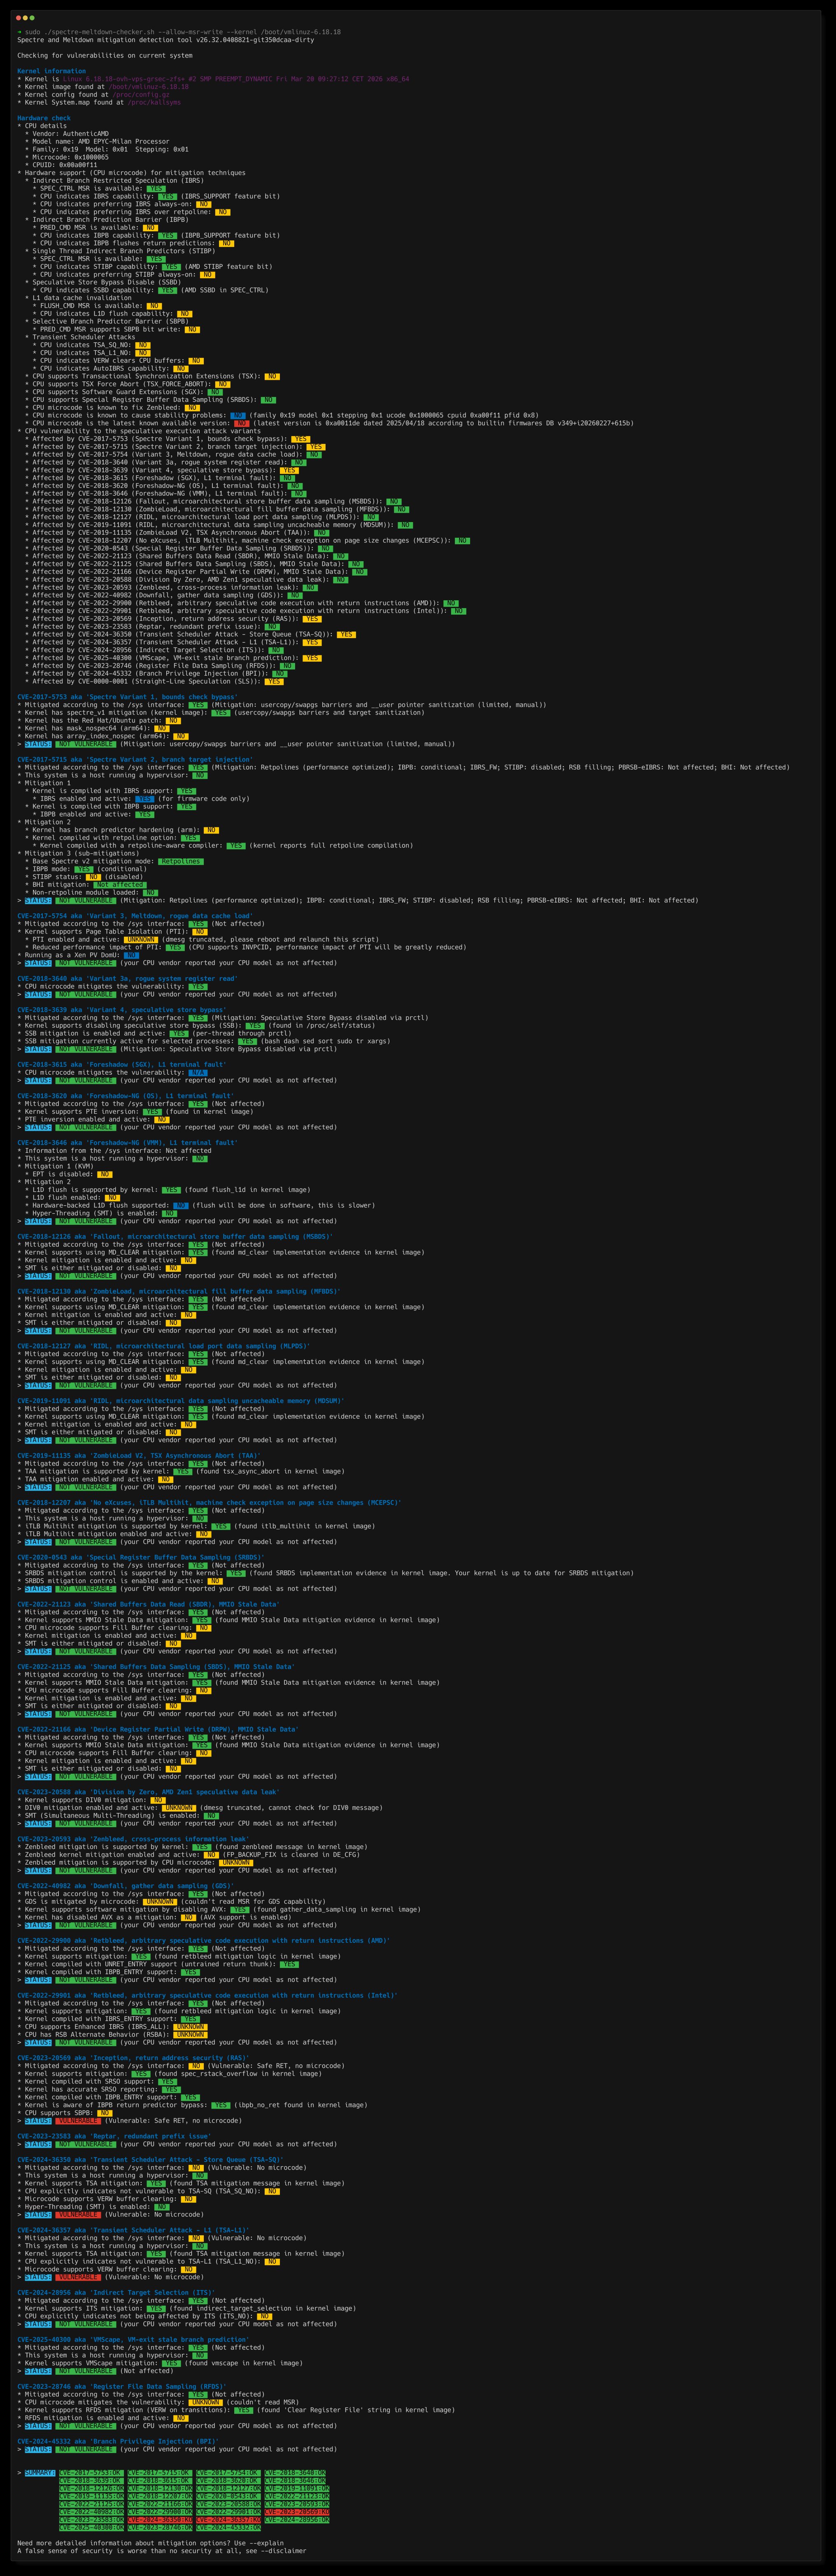
A self-contained shell script to assess your system's resilience against the several transient execution CVEs that were published since early 2018, and give you guidance as to how to mitigate them.
| CVE | Имя | Псевдонимы |
|---|---|---|
| CVE-2017-5753 | Обход проверки границ | Spectre V1 |
| CVE-2017-5715 | Инъекция цели ветвления | Spectre V2 |
| CVE-2017-5754 | Несанкционированная загрузка кэша данных | Meltdown |
| CVE-2018-3640 | Несанкционированное чтение системных регистров | Variant 3a |
| CVE-2018-3639 | Спекулятивный обход записи | Variant 4, SSB |
| CVE-2018-3615 | Ошибка терминала L1 | Foreshadow (SGX) |
| CVE-2018-3620 | Ошибка терминала L1 | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | Ошибка терминала L1 | Foreshadow-NG (VMM) |
| CVE-2018-12126 | Выборка данных из буфера записи микроархитектуры | MSBDS, Fallout |
| CVE-2018-12127 | Выборка данных из порта загрузки микроархитектуры | MLPDS, RIDL |
| CVE-2018-12130 | Выборка данных из буфера заполнения микроархитектуры | MFBDS, ZombieLoad |
| CVE-2018-12207 | Машинное исключение при изменении размера страницы | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | Выборка данных микроархитектуры из некэшируемой памяти | MDSUM, RIDL |
| CVE-2019-11135 | Асинхронное прерывание TSX | TAA, ZombieLoad V2 |
| CVE-2020-0543 | Выборка данных из буфера специальных регистров | SRBDS, CROSSTalk |
| CVE-2022-21123 | Чтение данных из общих буферов | SBDR, MMIO Stale Data |
| CVE-2022-21125 | Выборка данных из общих буферов | SBDS, MMIO Stale Data |
| CVE-2022-21166 | Частичная запись в регистр устройства | DRPW, MMIO Stale Data |
| CVE-2022-29900 | Произвольное спекулятивное выполнение кода с использованием инструкций возврата | Retbleed (AMD) |
| CVE-2022-29901 | Произвольное спекулятивное выполнение кода с использованием инструкций возврата | Retbleed (Intel), RSBA |
| CVE-2022-40982 | Выборка данных Gather | Downfall, GDS |
| CVE-2023-20569 | Безопасность адреса возврата | Inception, SRSO |
| CVE-2023-20588 | Спекулятивная утечка данных при делении на ноль AMD | DIV0 |
| CVE-2023-20593 | Утечка информации между процессами | Zenbleed |
| CVE-2023-23583 | Проблема избыточного префикса | Reptar |
| CVE-2023-28746 | Выборка данных из регистрового файла | RFDS |
| CVE-2024-28956 | Выбор непрямой цели | ITS |
| CVE-2024-36350 | Атака на планировщик транзиентного исполнения, очередь записи | TSA-SQ |
| CVE-2024-36357 | Атака на планировщик транзиентного исполнения, L1 | TSA-L1 |
| CVE-2025-40300 | Устаревшее предсказание ветвления при выходе из VM | VMScape |
| CVE-2024-45332 | Инъекция привилегий ветвления | BPI |
| CVE-2025-54505 | Утечка устаревших данных из делителя с плавающей точкой AMD Zen1 | FPDSS |
The following entries are ARM64 silicon errata that the kernel actively works around. They have no assigned CVE; they are tracked only by ARM's erratum numbers. Select them with --errata <number> or the associated --variant mnemonic.
| ID | Название | Затронутые ядра |
|---|---|---|
| CVE-0001-0001 | Повреждение TLB при спекулятивном AT (ошибки 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | Спекулятивная загрузка без привилегий (ошибки 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS не самосинхронизируется (ошибка 3194386 + другие) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
В зависимости от вашей ситуации, таблица ниже отвечает, может ли атакующий в определенной позиции извлечь данные из определенной цели. Столбец «Пользовательское пространство → Ядро» также применяется внутри ВМ (пользовательское пространство ВМ против ядра ВМ), поскольку действуют одни и те же механизмы ЦП независимо от виртуализации.
