
Открытый, кроссплатформенный, многоцелевой инструмент для аудита безопасности
Примечание: DevAudit использует базу данных OSS Index, которая имеет некоторые ограничения на количество запросов. Если вы заметили, что достигли лимита, пожалуйста, создайте issue. Аутентифицированные пользователи получают более высокий лимит, и мы скоро внедряем аутентификацию в DevAudit. Большинство неаутентифицированных пользователей, вероятно, не заметят лимита для многих случаев использования. Обычно он срабатывает только в очень крупных проектах или при высоких объемах проектов.
Получите последний релиз на странице релизов.

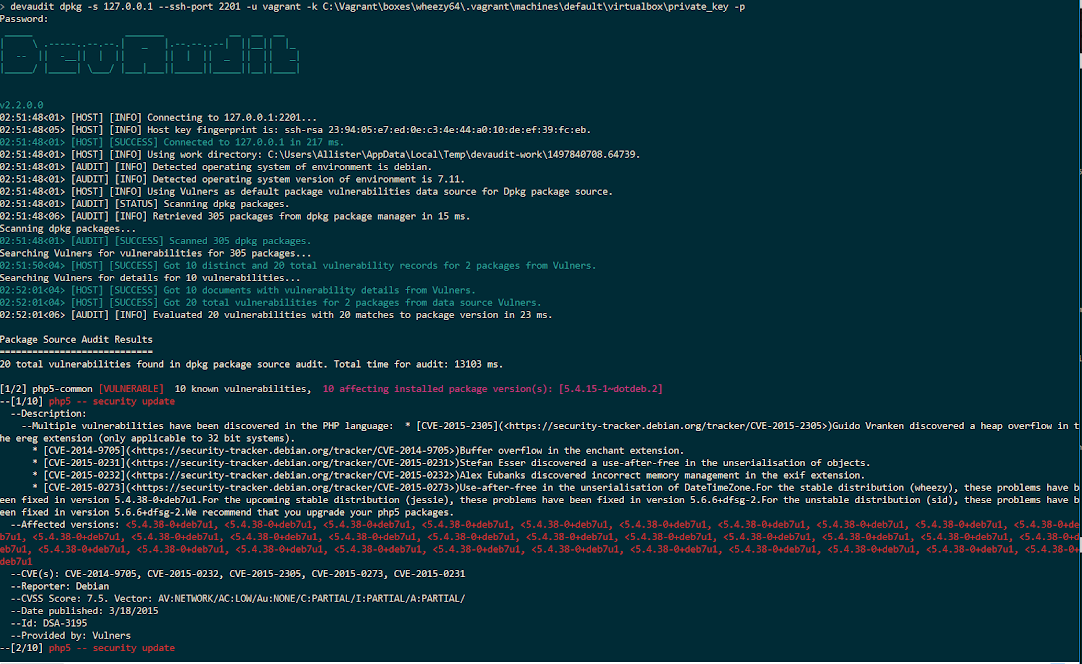
DevAudit — это инструмент аудита безопасности с открытым исходным кодом, кроссплатформенный, многоцелевой, предназначенный для разработчиков и команд, внедряющих DevOps и DevSecOps. Он обнаруживает уязвимости безопасности на нескольких уровнях стека решений. DevAudit предоставляет широкий спектр возможностей аудита, которые автоматизируют практики безопасности и внедрение аудита безопасности в жизненный цикл разработки программного обеспечения. DevAudit может сканировать зависимости пакетов операционной системы и приложений, конфигурации приложений и серверов приложений, а также код приложений на предмет потенциальных уязвимостей на основе данных, агрегированных такими провайдерами, как OSS Index и Vulners, из широкого круга источников и каналов данных, таких как фид CVE Национальной базы данных уязвимостей (NVD), фид Debian Security Advisories, Drupal Security Advisories и многих других.
DevAudit помогает разработчикам решать как минимум 4 риска из OWASP Top 10 для разработки веб-приложений:
а также риски, классифицированные MITRE в словаре CWE, такие как CWE-2 Окружение и CWE-200 Раскрытие информации
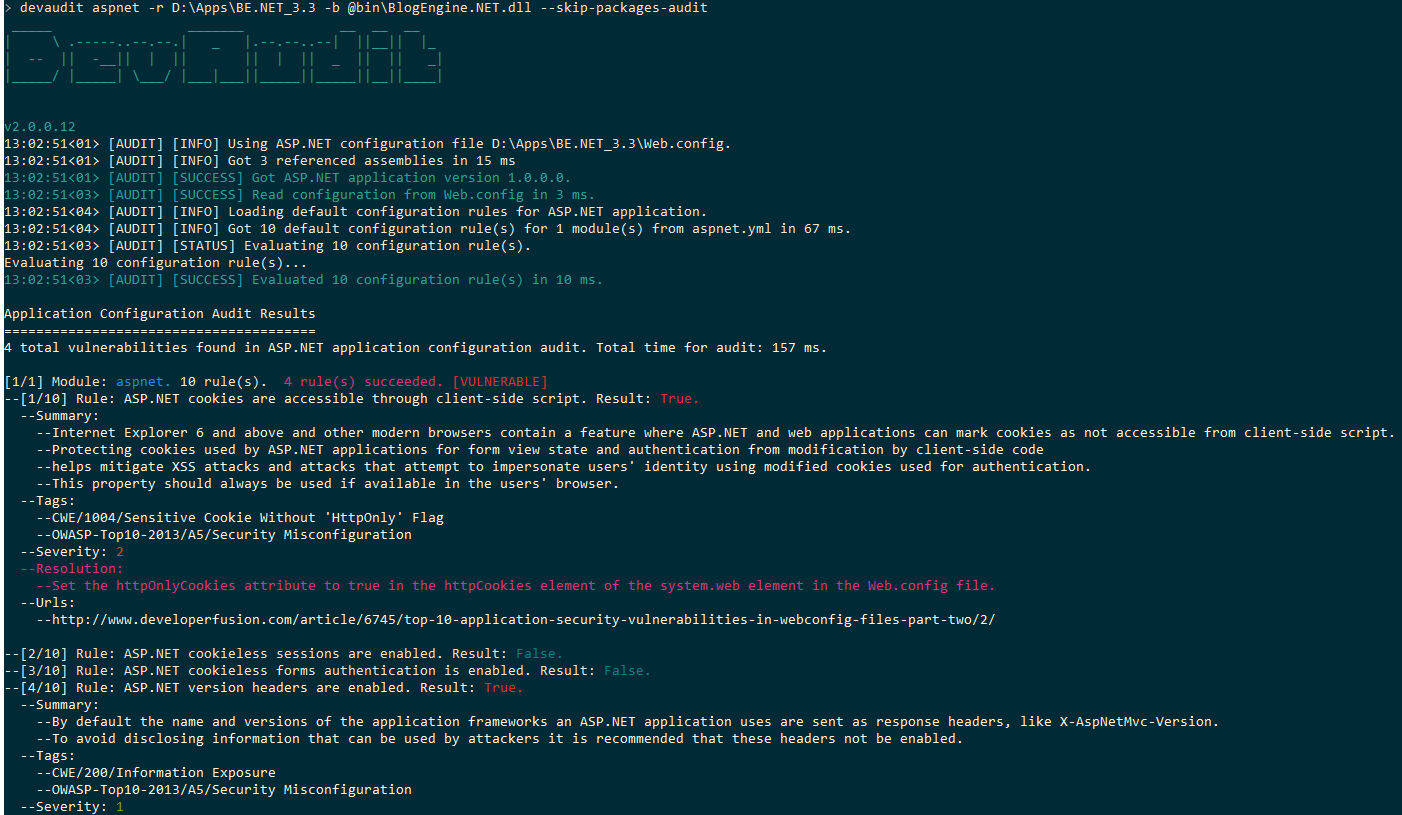 По мере развития и совершенствования его возможностей DevAudit сможет решать другие риски из списков OWASP Top 10 и CWE, такие как Injection и XSS. С учетом фокуса на веб, облачные и распределенные многопользовательские приложения, разработка программного обеспечения сегодня становится все более сложным делом, с проблемами безопасности и потенциальными уязвимостями, возникающими на всех уровнях стека, на которые полагаются разработчики для поставки приложений. Цель DevAudit — предоставить платформу для автоматизации реализации проверок безопасности разработки и лучших практик на всех уровнях стека решений, от зависимостей библиотек пакетов до конфигурации приложений и серверов, а также исходного кода.
Кроссплатформенность, также доступен Docker образ. DevAudit работает на Windows и Linux, с поддержкой *BSD, Mac и ARM Linux в планах. Для запуска DevAudit требуется только актуальная версия .NET или Mono. Docker образ DevAudit также можно загрузить с Docker Hub и запустить без установки Mono.
Интерфейс командной строки (CLI). DevAudit имеет CLI-интерфейс с возможностью неинтерактивного вывода и может быть легко интегрирован в конвейеры сборки CI или в качестве задач командной строки после сборки в IDE разработчиков. Работа по интеграции основной библиотеки аудита в графические интерфейсы IDE уже началась с расширения Audit.Net для Visual Studio.
Постоянно обновляемые данные об уязвимостях. DevAudit использует серверные провайдеры данных, такие как OSS Index и Vulners, которые предоставляют постоянно обновляемые данные об уязвимостях, собранные из широкого спектра каналов и источников данных по безопасности, таких как фиды NVD CVE, Drupal Security Advisories и т.д. Будет добавлена поддержка дополнительных провайдеров уязвимостей и пакетных данных, таких как vFeed и Libraries.io.
Аудит зависимостей пакетов операционной системы и разработки. DevAudit выполняет аудит приложений и пакетов Windows, установленных через Windows MSI, Chocolatey и OneGet, а также пакетов Debian, Ubuntu и CentOS Linux, установленных через Dpkg, RPM и YUM, на предмет уязвимостей, сообщенных для конкретных версий приложений и пакетов. Для зависимостей пакетов разработки и библиотек DevAudit выполняет аудит зависимостей NuGet v2 для .NET, Yarn/NPM и Bower для nodejs, а также зависимостей пакетов Composer для PHP. Поддержка других менеджеров пакетов для разных языков добавляется регулярно.
Аудит конфигураций серверов приложений. DevAudit выполняет аудит версии сервера и его конфигурации для серверов OpenSSH sshd, Apache httpd, MySQL/MariaDB, PostgreSQL и Nginx, и многие другие в разработке. Аудит конфигурации основан на библиотеке Alpheus и выполняется с использованием полного синтаксического анализа файлов конфигурации сервера. Правила конфигурации сервера хранятся в текстовых файлах YAML и могут быть настроены под нужды разработчиков. Поддержка многих других серверов и приложений, а также типов анализа, таких как аудит баз данных, добавляется регулярно.
Аудит конфигураций приложений. DevAudit выполняет аудит приложений Microsoft ASP.NET и обнаруживает уязвимости, присутствующие в конфигурации приложений. Правила конфигурации приложений хранятся в текстовых файлах YAML и могут быть настроены под нужды разработчиков. В разработке аудит конфигураций приложений, таких как Drupal, WordPress и DNN CMS.


