
Открытая платформа разведки уязвимостей: агрегированная информация об угрозах в единой панели управления, с корреляцией и поиском по IOC, полностью размещаемая на собственном хостинге. Все ресурсы открыты и бесплатны. Для большинства аутентифицированных ресурсов действуют щедрые лимиты API на бесплатном тарифе.
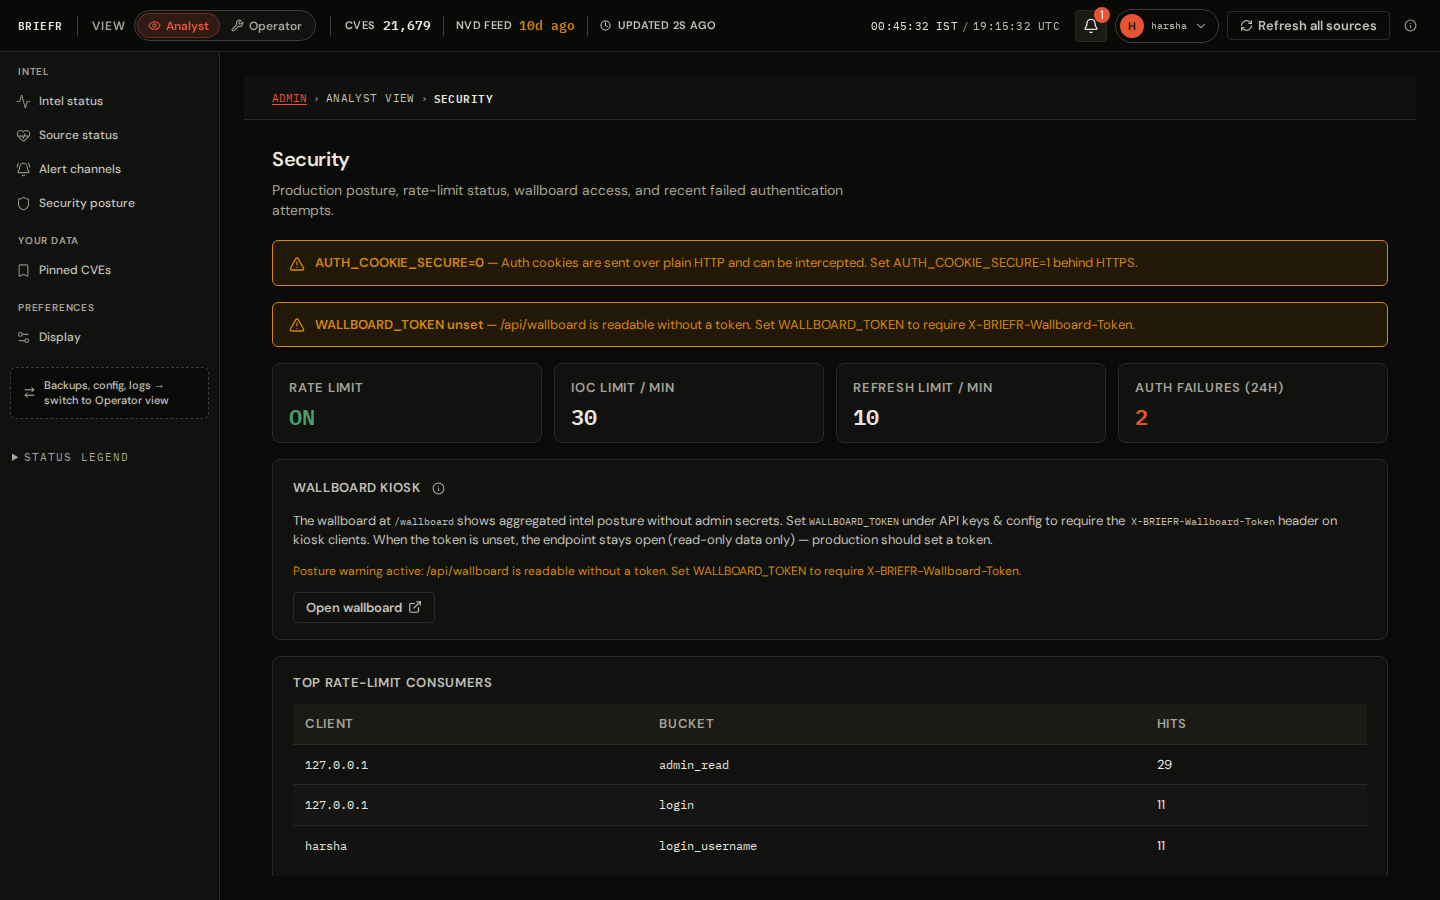
<p align="center"> <img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEFR morning brief — prioritized CVE queue and heatmap" width="720"/> </p> <h1 align="center">BRIEFR</h1> <p align="center"><strong>Самостоятельно размещаемая CVE-аналитика для аналитиков, которым нужны ответы, а не очередной сырой поток данных</strong></p> <p align="center"> <img alt="License: Apache-2.0" src="https://img.shields.io/badge/License-Apache--2.0-blue.svg"> <img alt="Python 3.11+" src="https://img.shields.io/badge/Python-3.11+-blue.svg"> <img alt="React 19" src="https://img.shields.io/badge/React-19.2-61DAFB.svg?logo=react&logoColor=white"> <img alt="PostgreSQL 16" src="https://img.shields.io/badge/PostgreSQL-16-336791.svg?logo=postgresql&logoColor=white"> <img alt="Self-hosted" src="https://img.shields.io/badge/Self--hosted-yes-success.svg"> </p> <p align="center"> <a href="https://briefrdemo.projectjupiter.in">Живое демо</a> · <a href="https://docs.projectjupiter.in">Документация</a> · <a href="#quick-start">Быстрый старт</a> · <a href="#screenshots">Скриншоты</a> </p> --- ## Что такое BRIEFR? BRIEFR — это **самостоятельно размещаемая панель CVE-аналитики**. Она загружает публичные фиды уязвимостей и угроз в **вашу** базу данных PostgreSQL, а затем предоставляет единый тёмный интерфейс для работы с ними: утренний брифинг, поисковая лента, поиск IOC, граф расследований, бюллетени и инструменты детектирования. Вам не нужно кликать по NVD при каждой загрузке страницы. Планировщики синхронизируют внешние источники по расписанию; интерфейс читает то, что уже сохранено локально. --- ## Зачем BRIEFR? - **Экономия времени на триаже** — Операционный приоритет (P1–P4), оценка угрозы и релевантность стека выявляют важное в первую очередь, а не плоскую сортировку по критичности. - **Одно место для работы** — Брифинг, лента, панель деталей, обогащение IOC, граф сохранённых данных и охотничьи наборы Forge используют одну сессию и один список наблюдения. - **Объяснимая оценка** — Приоритизация и корреляция на основе правил; опциональное повествование LLM на периферии, а не «чёрный ящик» с числом риска. - **Результаты детектирования** — Sigma, сниппеты SIEM и YARA из локального зеркала SigmaHQ плюс шаблоны классов BRIEFR, привязанные к контексту CWE/ATT&CK. - **Ваши данные остаются вашими** — Самостоятельно размещаемый Postgres, Apache 2.0, без привязки к вендорному SaaS. --- ## Для кого это? - **Аналитики SOC и уязвимостей**, которым нужна ежедневная очередь и глубокий контекст CVE - **Инженеры детектирования**, сопоставляющие CVE с ATT&CK и экспортирующие охотничий контент - **Небольшие команды безопасности**, которым нужен один инструмент вместо пяти вкладок браузера и таблиц - **Операторы**, которым нужны резервные копии Postgres, мониторинг планировщиков и управление API-ключами на собственной инфраструктуре Это не сканер и не продукт ASM — BRIEFR приоритизирует **известные CVE** относительно вашего стека; он не обнаруживает активы в вашей сети. --- ## Что вы получаете | Область | Что она делает | |------|----------------| | **BRIEF** | Утренняя очередь — KEV со сроком, движения EPSS, совпадения со стеком | | **FEED** | Полный список CVE, фильтры, гибридный поиск, экспорт | | **IOC LOOKUP** | VirusTotal, AbuseIPDB, GreyNoise, OTX и другие (с вашими API-ключами) | | **INVESTIGATE** | Граф сохранённых данных — поиск CVE/IOC/техники, панорамирование/масштабирование, расширение переходов | | **ADVISORIES & INTEL** | Заголовки, бюллетени CISA, тематические исследования MITRE ATLAS | | **FORGE** | Карта покрытия MITRE ATT&CK и генерация охотничьих наборов | | **Admin** | Фиды, резервные копии, вебхуки, операции ИИ, киоск-панель | **Попробуйте без установки:** [briefrdemo.projectjupiter.in](https://briefrdemo.projectjupiter.in) — та же аналитическая оболочка на тестовых данных. --- ## Как данные доходят до вас 1. **Загрузка** — Фоновые задачи синхронизируют NVD, CISA KEV, EPSS, MITRE, OTX, RSS и другие источники в PostgreSQL (с учётом лимитов запросов каждого провайдера). 2. **Хранение** — Строки CVE, зеркала обогащения, артефакты корреляции и опциональные эмбеддинги pgvector хранятся в вашей базе данных. 3. **Работа** — Интерфейс React читает из Postgres. Поиск IOC и опциональные задачи LLM обращаются к внешним API только по вашему запросу. 4. **Эксплуатация** — Административные панели показывают свежесть фидов, задачи планировщика, резервные копии и состояние API-ключей. Подробнее об архитектуре см. [How it works](https://github.com/soldier0x0/briefr/blob/main/docs/HOW_IT_WORKS.md) и [System design](https://github.com/soldier0x0/briefr/blob/main/docs/SYSTEM_DESIGN.md). --- ## Быстрый старт **Локальное опробование** (запасной вариант SQLite — подходит для первого знакомства): ```bash git clone https://github.com/Soldier0x0/briefr.git && cd briefr cd backend && python3 -m venv .venv && source .venv/bin/activate pip install -r requirements-dev.txt && cp .env.example .env DATABASE_URL="" BRIEFR_REQUIRE_POSTGRES=0 uvicorn main:app --host 0.0.0.0 --port 8000 ``` ```bash cd ../frontend && npm install && npm run dev # http://localhost:5173 ``` Откройте интерфейс и завершите первоначальную настройку администратора. **Продакшн-путь** — PostgreSQL 16 + **pgvector** (`pgvector/pgvector:pg16`), затем скрипт установки: ```bash # После запуска Postgres — см. docs/SELF_HOST.md §3 bash deploy/briefr-install.sh curl -s http://127.0.0.1:8000/api/health | python3 -m json.tool ``` | Руководство | Когда использовать | |-------|----------| | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | Полная установка — dev Postgres, продакшн Debian/nginx, заметки по Docker | | [POSTGRES.md](https://github.com/soldier0x0/briefr/blob/main/docs/POSTGRES.md) | Резервные копии, восстановление, обновление pgvector | | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | Вкладки аналитика и рабочие процессы | | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | Что-то сломалось | Онлайн-документация: [docs.projectjupiter.in](https://docs.projectjupiter.in) --- ## Скриншоты Из самостоятельно размещённого развёртывания (тёмная тема, акцент BRIEFR `#e85533`). <table> <tr> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/d74f8307be1b2551664bf591fe49fc5a7d001b2109119860710669db39cd97f2.png" alt="BRIEF tab" width="360" /><br><sub>BRIEF</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/49de99aecd60c08fe50e023fbf7ff2069b641a52b99e1d034d35bea0fceaad12.png" alt="FEED tab" width="360" /><br><sub>FEED</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/ecb17a3ceaa150f8b62d0bd7b0e0395ddb4561e92999d73b5eb7c16d602e86e6.png" alt="CVE detail drawer" width="360" /><br><sub>Детали CVE</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/investigate.png" alt="INVESTIGATE graph" width="360" /><br><sub>INVESTIGATE</sub></td> <td align="center"><img src="https://assets.kitploit.com/production/public/readmes/50024/5f863e0bec74820a3452f2d9d768c5d691d80815f0b11d1cf83f087e719322d9.png" alt="IOC LOOKUP" width="360" /><br><sub>IOC LOOKUP</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/advisories-intel.png" alt="Advisories and Intel" width="360" /><br><sub>Бюллетени и Intel</sub></td> </tr> <tr> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/forge.png" alt="FORGE MITRE coverage and hunt packs" width="360" /><br><sub>FORGE</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-analyst.png" alt="Admin analyst view" width="360" /><br><sub>Admin · Аналитик</sub></td> <td align="center"><img src="https://raw.githubusercontent.com/soldier0x0/briefr/main/docs/assets/screenshots/admin-operator.png" alt="Admin operator view" width="360" /><br><sub>Admin · Оператор</sub></td> </tr> </table> --- ## Документация | Я хочу… | Документ | |------------|-----| | Установить | [SELF_HOST.md](https://github.com/soldier0x0/briefr/blob/main/docs/SELF_HOST.md) | | Использовать интерфейс | [USE.md](https://github.com/soldier0x0/briefr/blob/main/docs/USE.md) | | Исправить проблему | [TROUBLESHOOTING.md](https://github.com/soldier0x0/briefr/blob/main/docs/TROUBLESHOOTING.md) | | Контракт API | [API_REFERENCE.md](https://github.com/soldier0x0/briefr/blob/main/docs/API_REFERENCE.md) | | Что входит в поставку | [PRODUCT_STATUS.md](https://github.com/soldier0x0/briefr/blob/main/docs/PRODUCT_STATUS.md) | | Внести вклад | [CONTRIBUTING.md](https://github.com/soldier0x0/briefr/blob/main/CONTRIBUTING.md) | --- ## Лицензия Apache License 2.0 — см. [LICENSE](https://github.com/soldier0x0/briefr/blob/main/LICENSE). Отчёты о безопасности: [SECURITY.md](https://github.com/soldier0x0/briefr/blob/main/SECURITY.md). Copyright © 2026 Sai Harsha Vardhan.

