
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-27944 — Автоматический эксплойт для CVE-2026-27944 в Nginx UI: загружает и расшифровывает резервные копии, извлекает секреты и создаёт поддельные учётные записи администратора для полного захвата панели управления. | Kitploit
Инструменты/GitHubGitHub/skynoxk/cve-2026-27944
Аутентификация и авторизацияАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийЭксфильтрация данныхТестирование на Проникновение
GitHubskynoxk/cve-2026-27944

CVE-2026-27944

Автоматический эксплойт для CVE-2026-27944 в Nginx UI: загружает и расшифровывает резервные копии, извлекает секреты и создаёт поддельные учётные записи администратора для полного захвата панели управления.

Репозиторий
91538 месяцев назадЕщё не проверено
Поделиться

CVE-2026-27944 POC: Неавторизованная загрузка резервной копии Nginx UI и доступ к панели управления

Этот репозиторий содержит расширенный Proof of Concept (POC) эксплойт для CVE-2026-27944 — критической уязвимости в Nginx UI.

Уязвимость позволяет неавторизованному злоумышленнику загружать системные резервные копии через конечную точку /api/backup. Кроме того, приложение раскрывает ключ шифрования AES-256 и IV в HTTP-заголовке ответа X-Backup-Security, что позволяет злоумышленнику легко расшифровать загруженную резервную копию.

Этот расширенный POC автоматизирует всю цепочку атаки: загрузку резервной копии, расшифровку её содержимого, извлечение секретов конфигурации (таких как Node Secret и JWT Secret) и использование этих секретов для обхода аутентификации и создания мошеннической учётной записи администратора для полного захвата панели управления.
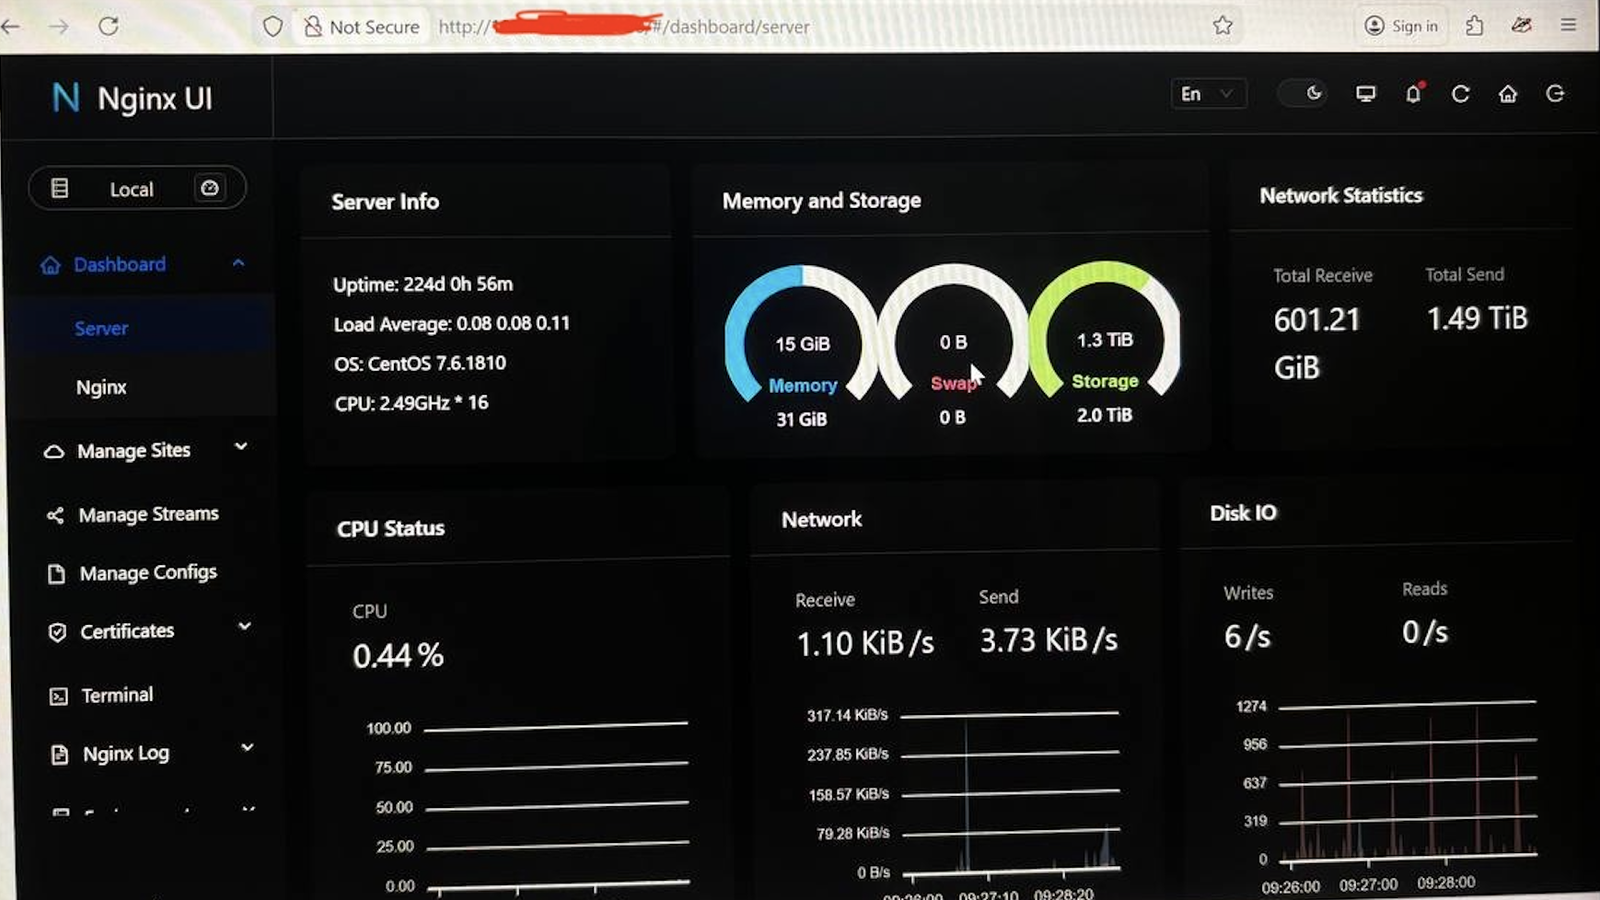
эксплойт выполнен успешно

⚠️ Отказ от ответственности

Этот инструмент предназначен только для образовательных целей и авторизованного тестирования на проникновение. Не используйте этот инструмент против систем, которыми вы не владеете или на тестирование которых у вас нет явного разрешения. Автор не несёт ответственности за любое неправомерное использование или ущерб, причинённый данным скриптом.

Возможности

  • Неавторизованная загрузка резервной копии: Получение зашифрованного архива резервной копии.
  • Извлечение ключа и расшифровка: Анализ заголовка X-Backup-Security для извлечения ключа AES и IV в кодировке Base64, а также расшифровка резервной копии (AES-256-CBC).
  • Извлечение секретов: Автоматический анализ расшифрованного файла app.ini для извлечения конфиденциальной информации:
    • JWT Secret
    • Node Secret
    • Crypto Secret
  • Обход аутентификации / создание администратора: Использование извлечённого Node Secret (заголовок X-Node-Secret) для взаимодействия с API и создания нового пользователя-администратора.
  • Получение токена: Вход с использованием созданных учётных данных для получения действительного JWT-токена для немедленного доступа к панели управления или API.

Предварительные требования

  • Python 3.x
  • Библиотека pycryptodome (требуется для расшифровки AES)

Установка

  1. Клонируйте репозиторий:

    git clone https://github.com/Skynoxk/CVE-2026-27944-POC.git
    cd CVE-2026-27944-POC
    
  2. Установите необходимые зависимости:

    pip install pycryptodome
    

Использование

python exploit_enhanced.py --target <URL> [ОПЦИИ]

Аргументы

АргументОписаниеПо умолчанию
--target(Обязательно) Базовый URL экземпляра Nginx UI (например, http://127.0.0.1:9000)
--outПуть к файлу для сохранения зашифрованной резервной копииbackup.bin
--decryptРасшифровать загруженную резервную копиюFalse
--extract-dirКаталог для извлечения расшифрованных файловbackup_extracted
--show-secretsИзвлечь и отобразить конфиденциальные секреты из app.iniFalse
--create-userСоздать пользователя-администратора для доступа к панели управления (укажите имя пользователя)
--passwordПароль для созданного пользователя-администратораAdmin@123456

Примеры

1. Только загрузка и расшифровка резервной копии:

python exploit_enhanced.py --target http://127.0.0.1:9000 --out backup.bin --decrypt

2. Загрузка, расшифровка и извлечение секретов конфигурации:

python exploit_enhanced.py --target http://127.0.0.1:9000 --decrypt --show-secrets

3. Полная цепочка эксплойта (загрузка, расшифровка, извлечение секретов и создание администратора):

python exploit_enhanced.py --target http://127.0.0.1:9000 --decrypt --create-user hacker --password Pwned@123!

Доступ после эксплуатации

Если флаг --create-user использован успешно, скрипт выведет подробные методы доступа к панели управления Nginx UI, включая:

  1. Прямой веб-вход: Стандартный вход через браузер с использованием созданных учётных данных.
  2. Инъекция в консоль браузера: Установка cookie authorization с использованием полученного JWT-токена.
  3. Прямой доступ к API: Команды curl с использованием заголовка X-Node-Secret для обхода механизмов аутентификации.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




