
Подброшенные учётные данные, которые выдают злоумышленника. Бесплатная страховка для любой сети: корпоративный ИТ-отдел, дома, офисы, банки, больницы, заводы. Оповещения при использовании, а не при открытии. CLI, локальная панель управления и MCP для ИИ-агентов. Apache-2.0.



Убедитесь, что она поймает кого-то менее чем за минуту, на вашей собственной машине:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure от SilentMesh
Приманки-учётные данные, которые выдают злоумышленника. Тихая страховочная сеть для любой сети — от домашнего роутера до дата-центра. Обманывай, но не нарушай работу.
Бесплатные приманки-учётные данные для всех и для любой сети: дома, малые офисы, корпоративный IT, дата-центры, банки, больницы и промышленные предприятия.
Злоумышленники часто проникают внутрь с украденным VPN-доступом или логином на jump-хост, а затем ищут другие сохранённые пароли на машинах, до которых добираются: админских рабочих станциях, файловых ресурсах, домашних каталогах и в старой почте. Lure подкладывает для них поддельные. Если кто-то попытается использовать одну из них, вы получите оповещение о том, какой файл найден и где вы его разместили.
| Кто | Как помогает Lure |
|---|---|
Корпоративный IT (профиль it по умолчанию) | Страховочная сеть за межсетевым экраном и средствами защиты конечных точек: приманки-таблицы на файловых серверах, сохранённый RDP-файл на админских рабочих станциях, VPN-профиль поставщика на jump-хосте. Первая охота за паролями поднимает тревогу |
| Раннее предупреждение о ransomware | Группировки ransomware собирают учётные данные за дни до шифрования. Приманка, использованная в первый день, возвращает вам эти дни |
| Потерянные ноутбуки и утёкшие резервные копии | Файлы-приманки внутри украденного ноутбука, резервной копии или экспорта почтового ящика срабатывают, когда кто-то попытается их использовать, даже спустя месяцы, потому что ротация приманок продолжает подавать оповещения |
| Разработчики | Приманка .git-credentials ловит любого, кто роется в домашних каталогах ради доступа к коду. Настоящий git отправляет её |
Малые офисы (office) | Приманки для расчёта зарплаты, Tally и HR на компьютере бухгалтерии. Команда безопасности не нужна: одно оповещение в ваш webhook |
Дома (home) | Raspberry Pi в роли слушателя, приманки для роутера, NAS и видеонаблюдения на семейном ПК. Кто-то в вашем Wi-Fi, охотившийся за паролями, пингует ваш телефон |
Банки, больницы, заводы (bank, hospital, plant) | Логины для АБС, HIS и PACS или SCADA и historian — на языке соответствующего места |
| MSSP и IT-сервисные компании | Бесплатное средство контроля для каждого клиента с оповещениями в их SIEM через syslog или webhook |
| Реагирование на инциденты | Размещайте приманки в ходе расследования. Если они сработают, злоумышленник всё ещё внутри, а путь злоумышленника покажет, куда он пошёл |
| Red и blue teams | Попалась ли red team на приманку и как быстро blue team это заметила? |
| AI-агенты (MCP) | Агент ежедневно проверяет Lure, ротирует приманки, фиксирует размещения и превращает оповещение и его путь в заметку об инциденте |
| Обучение и воркшопы | Обман, который можно показать вживую на ноутбуке или Pi за десять минут |
Пока не охвачено: приманки-ключи Azure, размещённый демонстрационный слушатель и macOS. Приманки-ключи AWS — в режиме предварительного просмотра.
Без шага установки: клонируйте репозиторий и запустите его командой python3 -m lure из папки репозитория (или pip install .).
Выберите хост-слушатель: любую свободную Linux-машину или виртуальную машину на IT-стороне, в которую никто легитимно не входит.
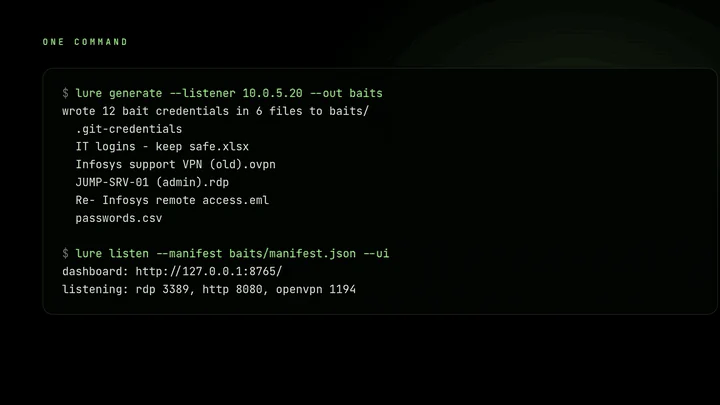
Сгенерируйте набор приманок, указав этот хост:
python3 -m lure generate --listener 10.0.5.20 --out baits
Это создаёт восемь приманок, написанных так, чтобы в них поверили:
| Приманка | Как выглядит | Куда её подложить |
|---|---|---|
Таблица наподобие passwords_FINAL_v2.xlsx | Настоящая книга из «IT Support», месячной давности, со столбцом Notes, «временной» общей строкой администратора («TODO: сменить после аудита») и листом «Old - do not use» | Файловый ресурс или папка «Документы» |
DO NOT DELETE - JUMP-SRV-01.rdp | Сохранённое подключение к удалённому рабочему столу с заполненным именем пользователя | Рабочий стол администратора или инженерной рабочей станции |
Infosys support VPN (old).ovpn | Профиль VPN поставщика с логином в комментарии и подсказкой про RDP-файл | Jump-хост или общий ресурс ноутбука поставщика |
passwords.csv | Экспорт паролей из браузера | Папка «Загрузки» |
.git-credentials | Хранилище учётных данных git; настоящий git отправит этот логин | Домашний каталог |
Re- Infosys remote access.eml | Письмо, раскрывающее временный логин и указывающее на профиль VPN и таблицу | Экспорт почтового ящика или папка «Документы» |
Уведомление с QR-кодом, например IT helpdesk - scan to set up VPN.png | QR-код, открывающий URL со скрытым токеном. При сканировании срабатывает оповещение | Доска объявлений, распечатанный плакат или общая папка «Изображения» |
bookmarks.html | Экспортированный файл избранного браузера с консолями администратора, одна из которых содержит токен | Профиль браузера администратора или папка «Документы» |
manifest.json | Какому имени пользователя соответствует какая приманка (без паролей). Держите его вне сети. | Только на хосте-слушателе |
Имена, поставщики и даты меняются при каждом запуске. Имена пользователей выглядят как реальные учётные записи (r.patil_adm, svc_vcenter2, vendor.infosys), а не случайные строки, а файлы датированы неделями или месяцами назад. Приманки указывают друг на друга, поэтому каждая найденная делает следующую более убедительной.
Выберите словарь, подходящий месту, с помощью --profile it (по умолчанию: NAS, vCenter, интранет), office (расчёт зарплаты, Tally, HR), home (роутер, NAS, CCTV, для Raspberry Pi дома), bank (ядро банковской системы, платёжный шлюз), hospital (HIS, PACS, лаборатория) или plant (SCADA, historian, MES). Или используйте свой: скопируйте profiles/legal.json (также education.json, retail.json), измените системы, поставщиков и формулировки и передайте файл с помощью --profile my-org.json. Pull request'ы с новыми профилями приветствуются.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.


