Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
smartbrute — Инструмент для password spraying и брутфорса Active Directory Domain Services | Kitploit

Инструменты/GitHubGitHub/shutdownrepo/smartbrute
Атаки на ПаролиСбор информацииТестирование на ПроникновениеАутентификация
GitHubshutdownrepo/smartbrute

smartbrute

Инструмент для password spraying и брутфорса Active Directory Domain Services

Репозиторий
38857712 лет назадПроверено Kitploit
Поделиться

Описание

Умный инструмент для подбора паролей (spraying) и брутфорса для служб Active Directory Domain Services.

⚠️ Этот проект работает. Однако грязный код делает его скорее PoC, чем стабильным инструментом. Возможно, я перепишу его в будущем, но у вас есть всё необходимое для работы с брутфорсом по любому протоколу. Он протестирован примерно в 10 средах с моей стороны, работает 🤷‍♂️

Основные возможности

Этот инструмент можно использовать для брутфорса/подбора учётных данных учётных записей Active Directory. Поддерживаются следующие атаки, каждая из которых имеет свои преимущества:

  • Брутфорс NTLM через SMB: когда найдены действительные учётные записи, они проверяются на наличие локальных административных привилегий.
  • Брутфорс NTLM через LDAP
  • Брутфорс предварительной аутентификации Kerberos: это самый быстрый и незаметный способ.
    • Транспортный протокол можно выбрать: UDP или TCP. UDP самый быстрый, но иногда выдаёт ошибки.
    • Etype можно выбрать: RC4, AES128, AES256. RC4 самый быстрый, но AES128 и AES256 наиболее незаметны.

Пароли — не единственные секреты, которые можно брутфорсить этим инструментом.

  • При брутфорсе NTLM можно пробовать NT-хеши.
  • При брутфорсе Kerberos можно пробовать RC4-ключи (т.е. NT-хеши).

Когда найдены действительные учётные записи:

  • они могут быть отмечены как принадлежащие (owned) в базе данных neo4j (используемой BloodHound);
  • при использовании neo4j владельцы учётных записей, находящиеся на пути к Domain Admins, будут выделены.

Этот инструмент можно использовать в двух разных режимах для разных сценариев: smart или brute.

Режим Smart

Этот режим позволяет гарантировать, что НИ ОДНА учётная запись не будет заблокирована при брутфорсе, путём:

  • получения включённых пользователей из Active Directory;
  • получения количества неверных паролей для каждого пользователя;
  • получения политик блокировки (глобальная политика и детальные политики, заданные в Password Settings Objects). Примечание: PSO могут применяться к группам, инструмент рекурсивно перечисляет всех членов этих групп и устанавливает соответствующий порог блокировки для каждого пользователя.
  • брутфорса пользователей в соответствии с найденной информацией (т.е. поддержание количества неверных паролей ниже порога блокировки. Можно задать запас безопасности).

Для выполнения первоначального LDAP-перечисления этот режим требует знания учётных данных пользователя с низкими привилегиями. Поддерживаются следующие способы аутентификации:

  • (NTLM) Пароль в открытом виде
  • (NTLM) Pass-the-hash
  • (Kerberos) Пароль в открытом виде
  • (Kerberos) Pass-the-key / Overpass-the-hash
  • (Kerberos) Pass-the-cache (разновидность Pass-the-ticket)

Перед брутфорсом этот режим также рекурсивно получает членов специальных групп (Administrators, Domain Admins, Enterprise Key Admins и многих других). Когда найдены действительные учётные данные, если учётная запись входит в состав этих групп, она будет выделена.

В режиме smart брутфорс также можно пропустить, чтобы отобразить только полученных пользователей или политики паролей.
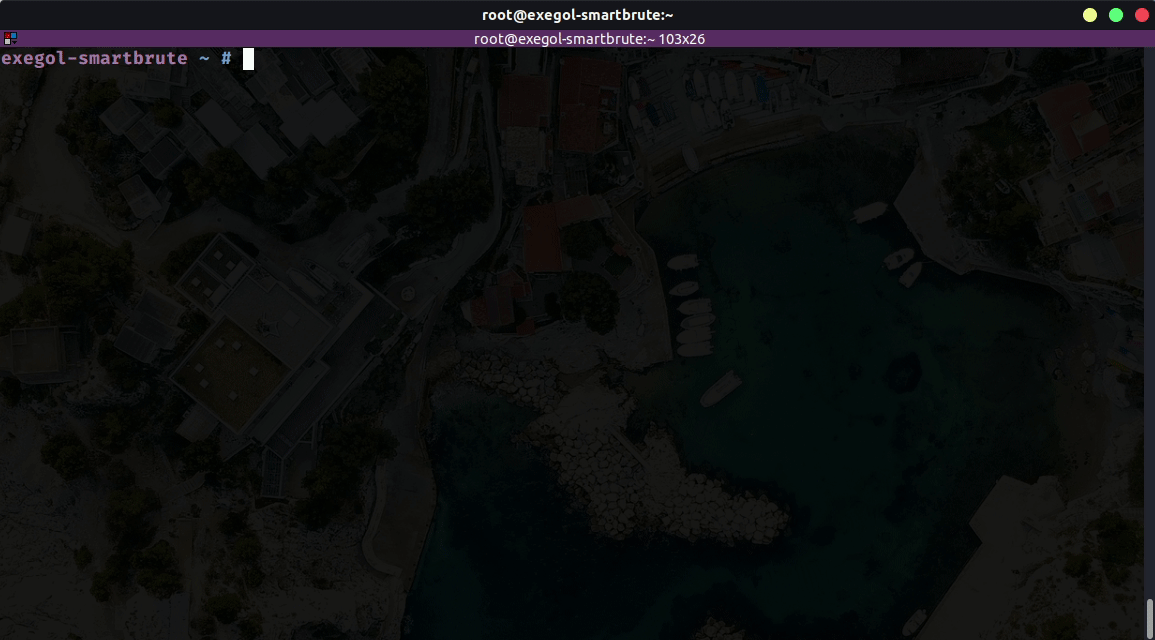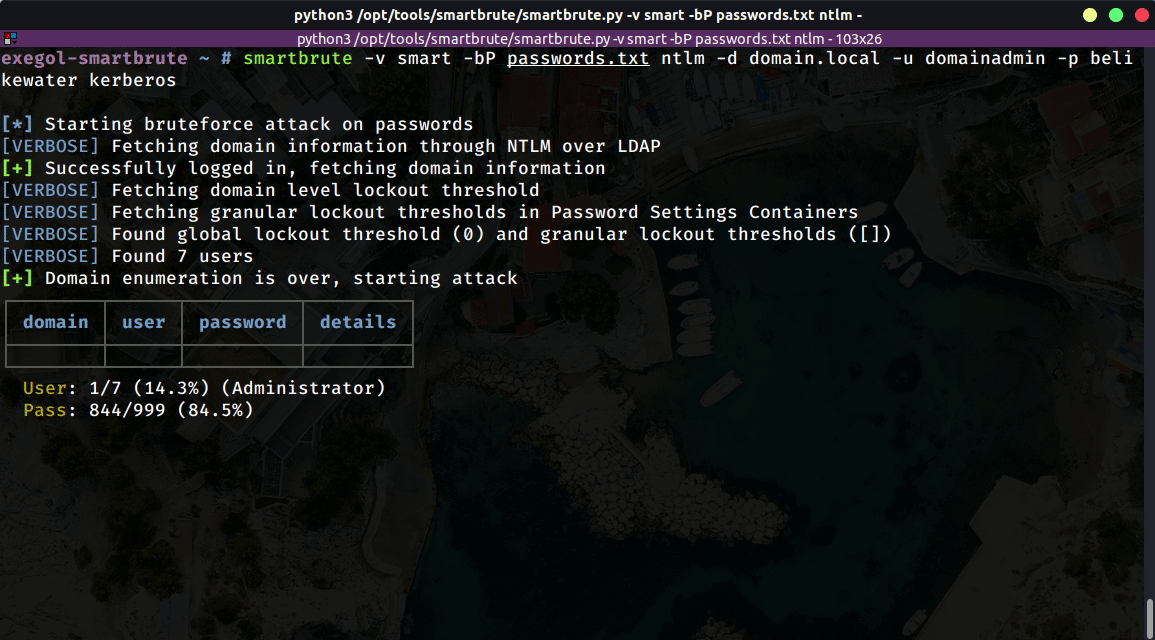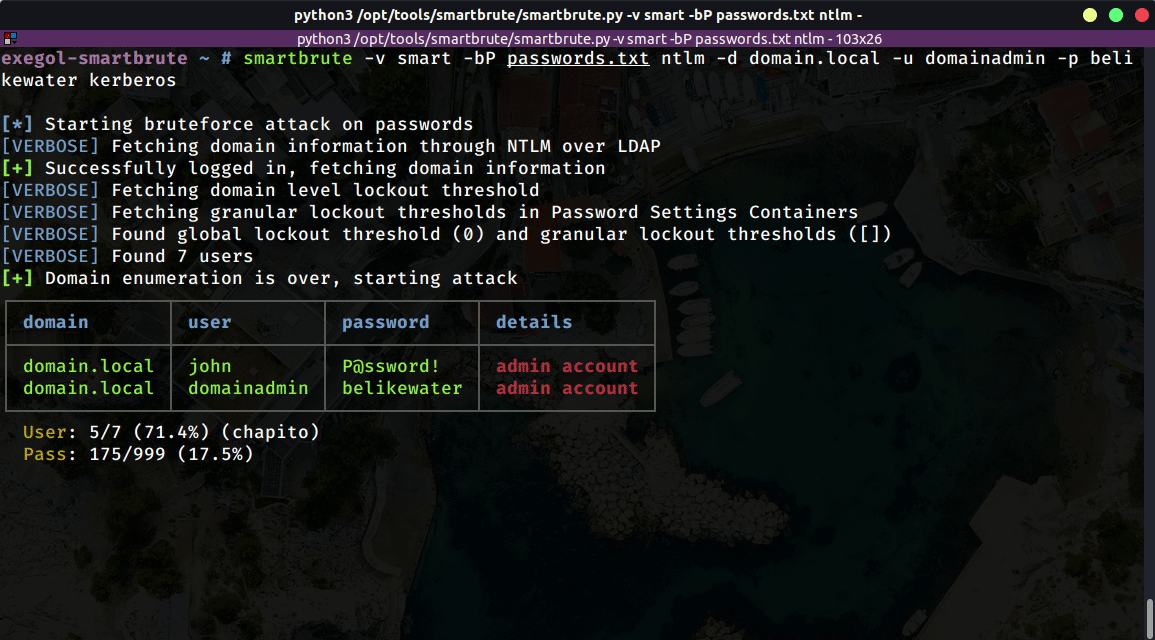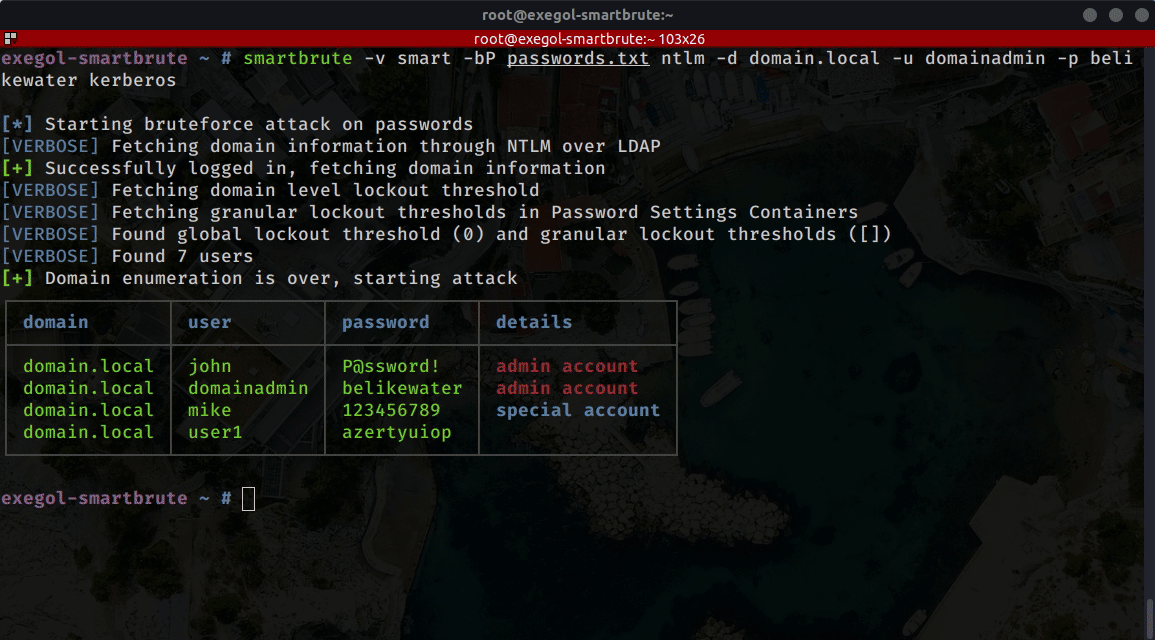
Режим Brute

Режим brute не требует предварительного знания учётных данных пользователя с низкими привилегиями, но не имеет функций безопасности, как режим smart. Этот режим МОЖЕТ заблокировать учётные записи. В этом режиме необходимо указать имя пользователя (или список имён).
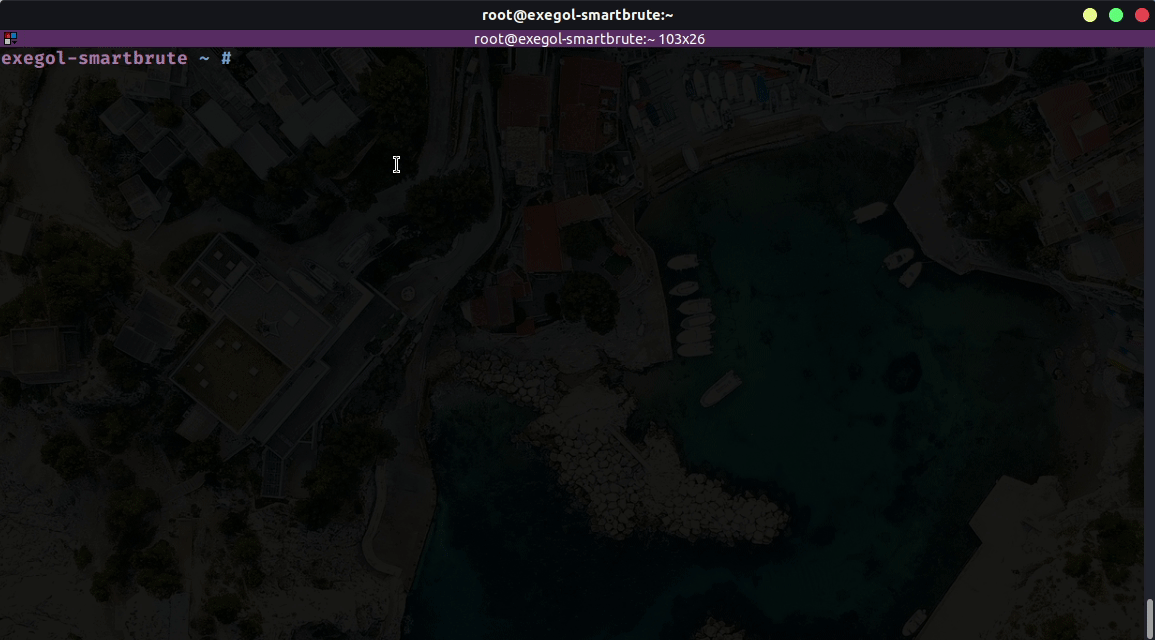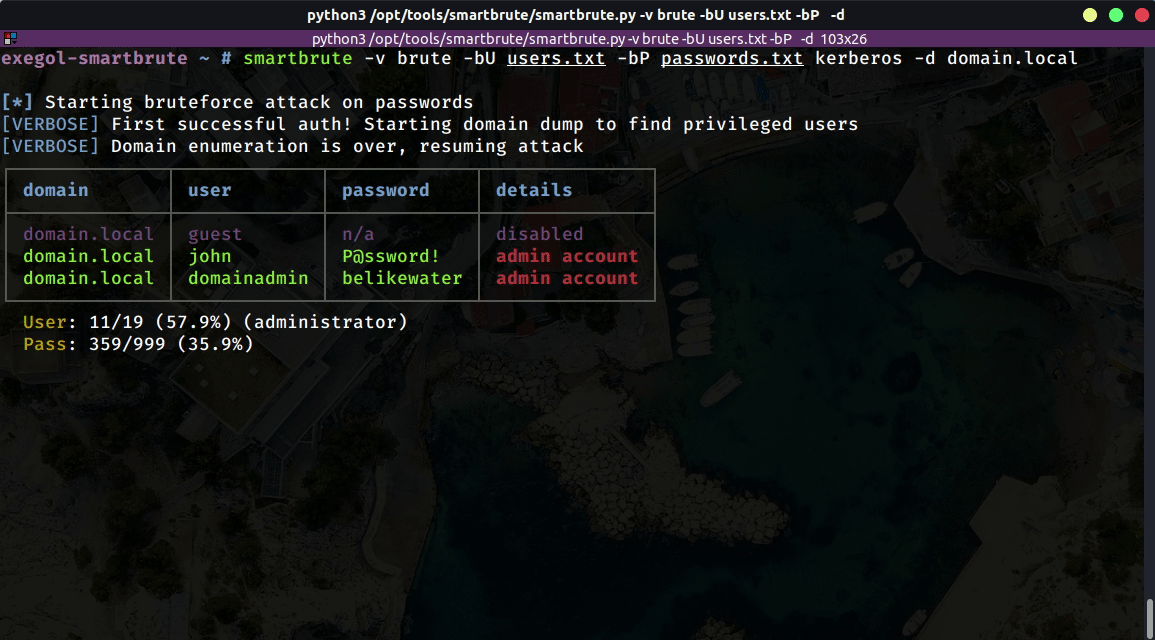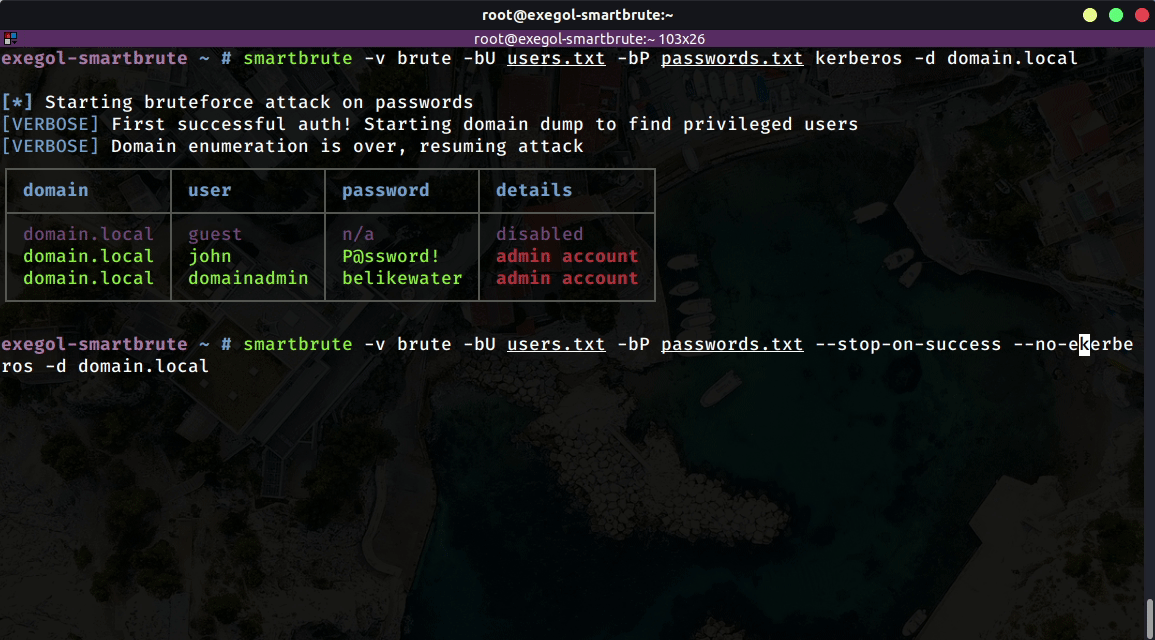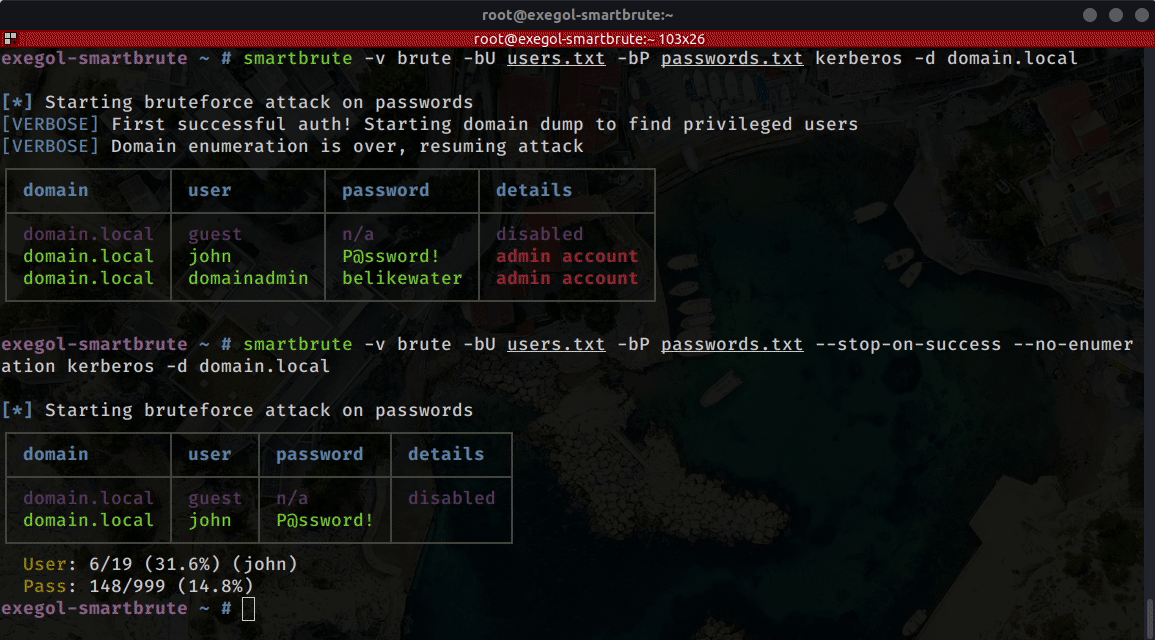
  • Брутфорс может выполняться построчно при подаче списков имён пользователей и паролей/хешей.
  • При первой успешной аутентификации брутфорса инструмент рекурсивно получает (через LDAP) членов специальных групп (Administrators, Domain Admins, Enterprise Key Admins и многих других). Когда найдены действительные учётные данные, если учётная запись входит в состав этих групп, она будет выделена.
  • Брутфорс можно остановить при нахождении действительной учётной записи.

Использование

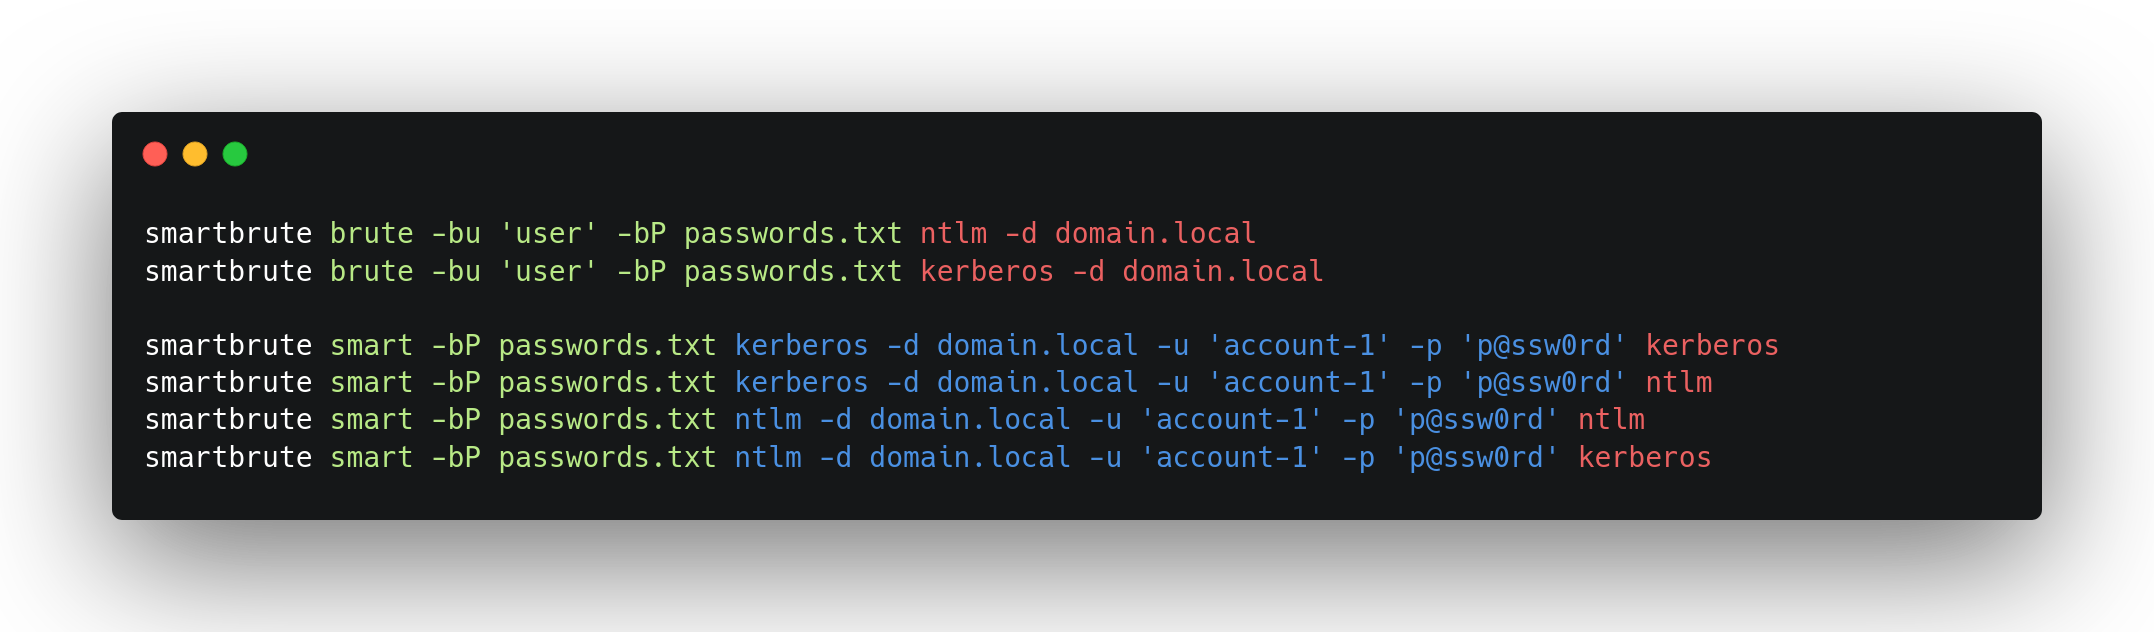
Этот инструмент создан, чтобы предоставить пользователям максимальный контроль над происходящим. Это приводит к сложному (не путайте с запутанным, это разные вещи) использованию. Инструмент построен на нескольких подпарсерах, распределённых следующим образом (см. схему и изображение ниже).
Вклад

Приветствуются pull-request'ы. Не стесняйтесь открывать issue, если хотите добавить другие функции.

Благодарности и спасибо

Этот инструмент, а также его код были вдохновлены/основаны на:

  • impacket
  • sprayhound
  • crackmapexec
  • kerbrute и pykerbrute
  • и, вероятно, косвенно на многих других.

Мы благодарим всех участников этих проектов.

Мемы

А теперь подборка мемов, которые идеально отражают дух этого инструмента (не стесняйтесь добавлять свои).
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    279

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →