
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/shinycolumn/cve-2025-56800
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеАутентификация
GitHubshinycolumn/cve-2025-56800

CVE-2025-56800

Уязвимость локального обхода аутентификации в настольном приложении Reolink

Репозиторий
261 год назадЕщё не проверено
Поделиться

CVE-2025-56800

Уязвимость локального обхода аутентификации в настольном приложении Reolink
1. Обзор

Reolink Icon
  • Название: Настольное приложение Reolink
  • Версия: 8.18.12
  • Производитель: Reolink
  • CWE: CWE-290: Обход аутентификации путем спуфинга
  • CVSS: 5.1 MEDIUM
  • Векторная строка: CVSS:3.1/AV:L/AC:L/PR:N/UI:N/S:U/C:L/I:L/A:N

2. Краткое описание

Настольное приложение Reolink (версия 8.18.12) содержит уязвимость локального обхода аутентификации в функции экрана блокировки. Исходный код приложения не упакован в архив ASAR, что оставляет критически важную логику аутентификации, такую как проверка пароля, открытой в виде обычного текста в клиентских JavaScript-файлах. Простого изменения логики в этом открытом коде достаточно, чтобы нейтрализовать проверку пароля и обойти экран блокировки.

3. Детали

Пароль экрана блокировки хранится и извлекается с помощью JavaScript-кода в локальном пакете ресурсов, а именно:

%LOCALAPPDATA%\Programs\Reolink\resources\app\~node_modules_sharp_vendor_Sync_recursive_versions_json_~private_main_index_ts.js

Соответствующий код регистрирует обработчик для команды get_settings_lock_screen_password, который возвращает сохранённый пароль из свойства a.settingsManager.lockScreenPassword:

this.registerCommonCmd(
  "get_settings_lock_screen_password",
  "",
  R(function () {
    return N(this, function (e) {
      return [2, a.settingsManager.lockScreenPassword];
    });
  }),
);

Поскольку эта логика полностью resides на стороне клиента, злоумышленник может изменить возвращаемое значение на "" (пустую строку), фактически обойдя экран блокировки:

return [2, ""];

После изменения и сохранения этого файла приложение будет считать, что экран блокировки не имеет пароля, тем самым предоставляя доступ без какой-либо аутентификации.

Эта уязвимость позволяет любому локальному злоумышленнику с доступом к файловой системе обойти аутентификацию на уровне приложения и получить полный доступ к интерфейсу и настройкам приложения.

Поскольку пароль не проверяется ни по какому внешнему источнику и доступен через изменяемый JavaScript, этот экран блокировки не обеспечивает реальной защиты.

4. Доказательство концепции (PoC)

С содержимым кода можно манипулировать, запустив poc.py.

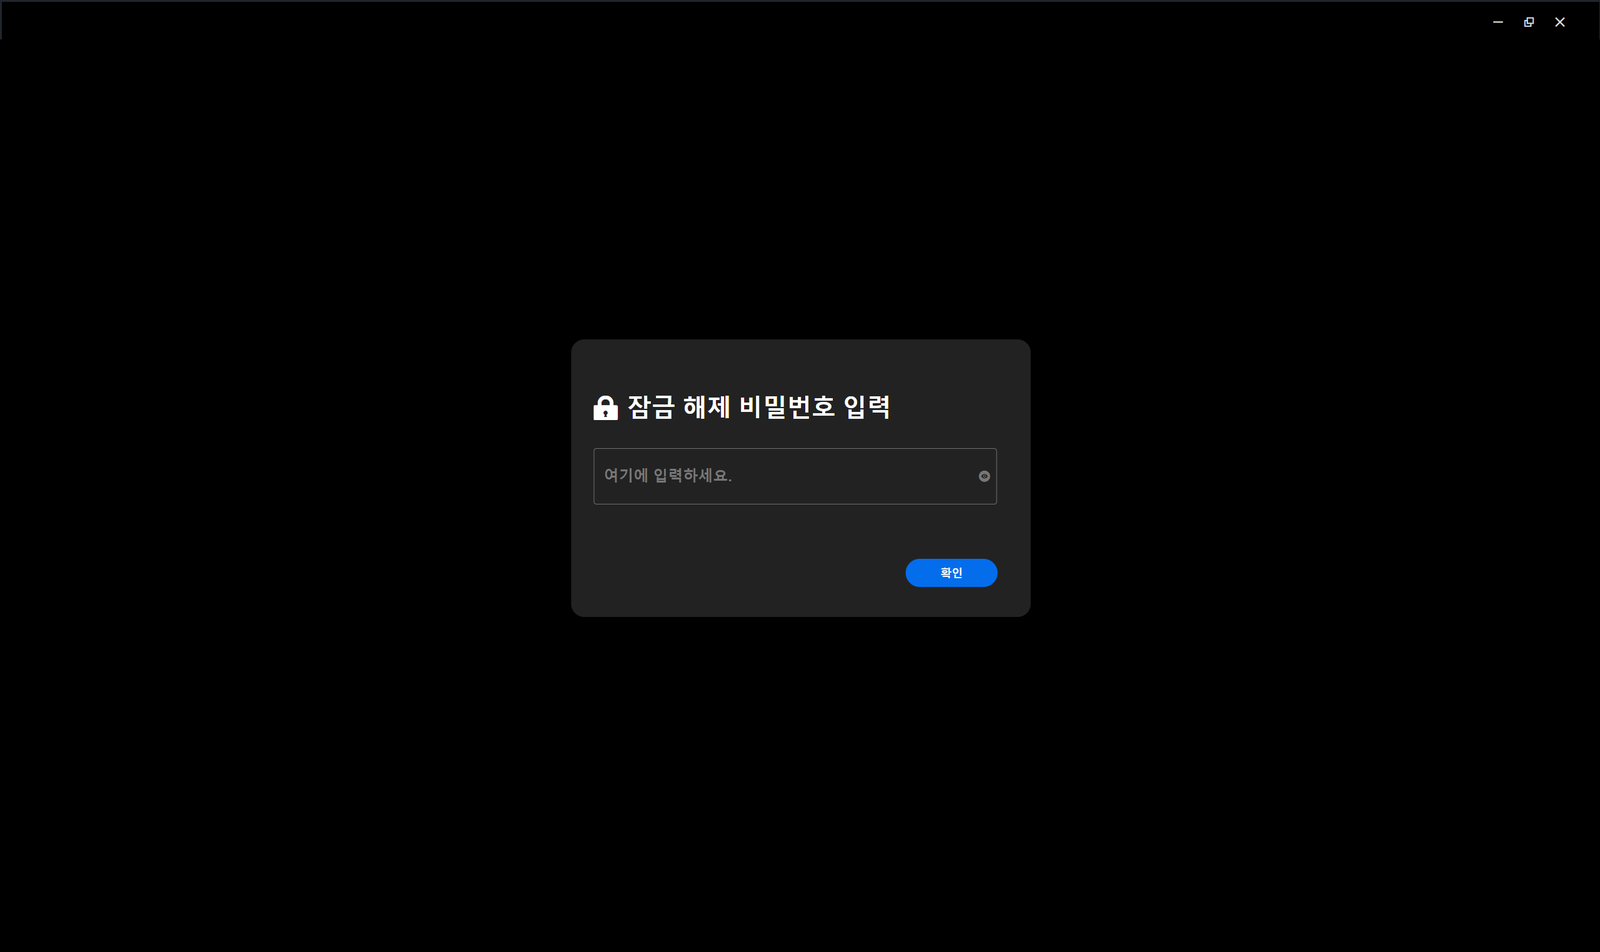
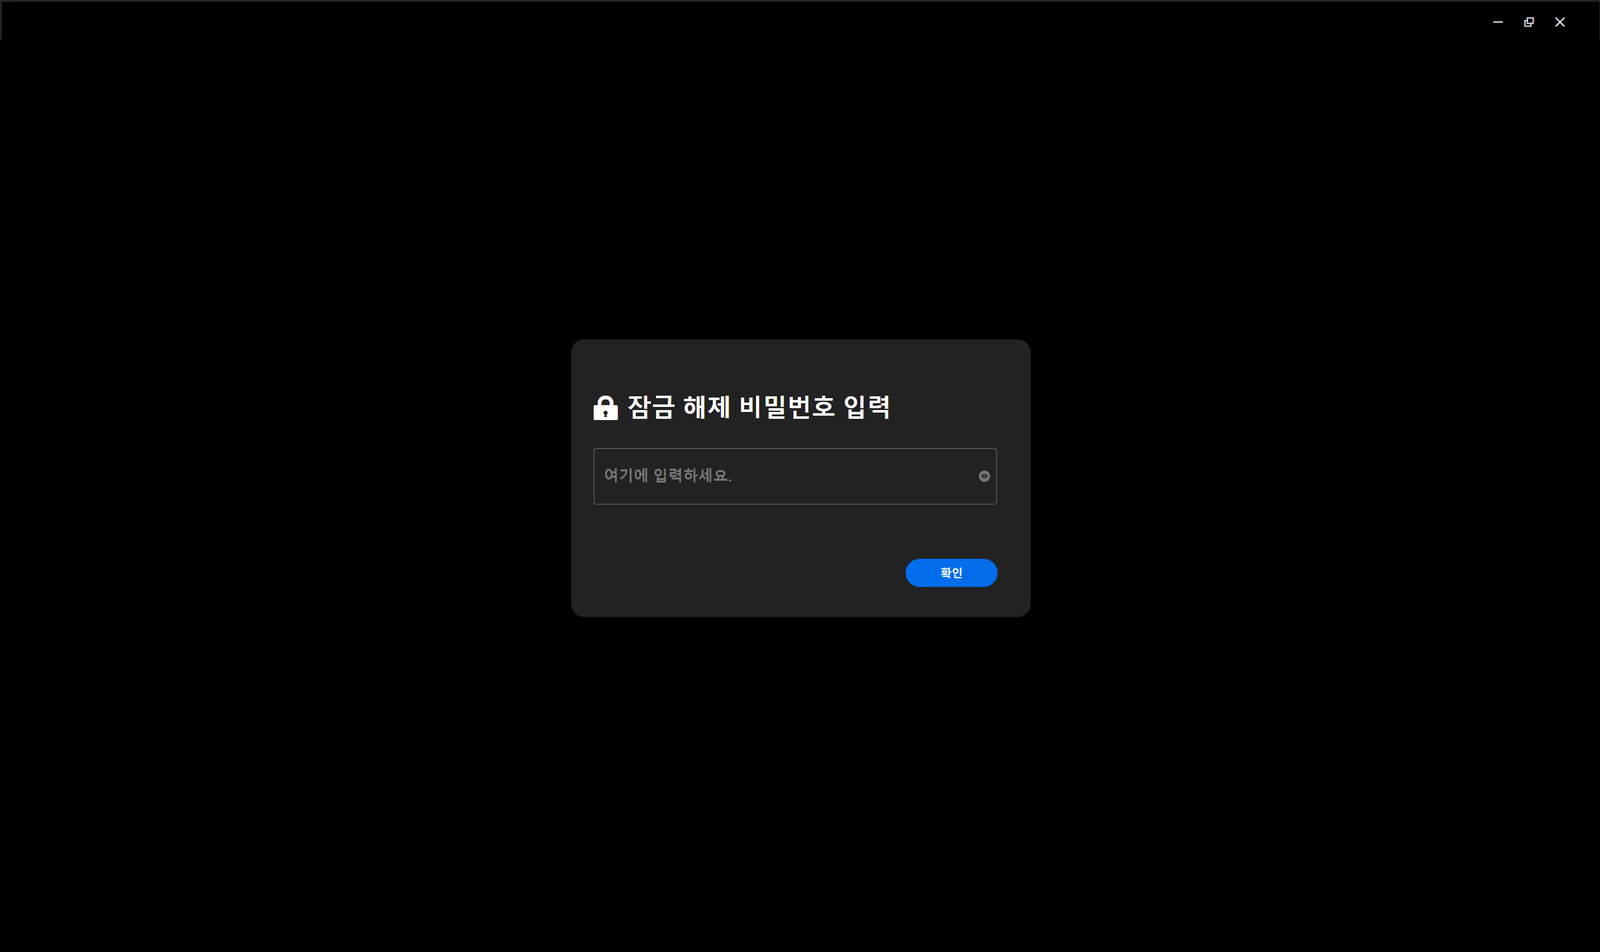
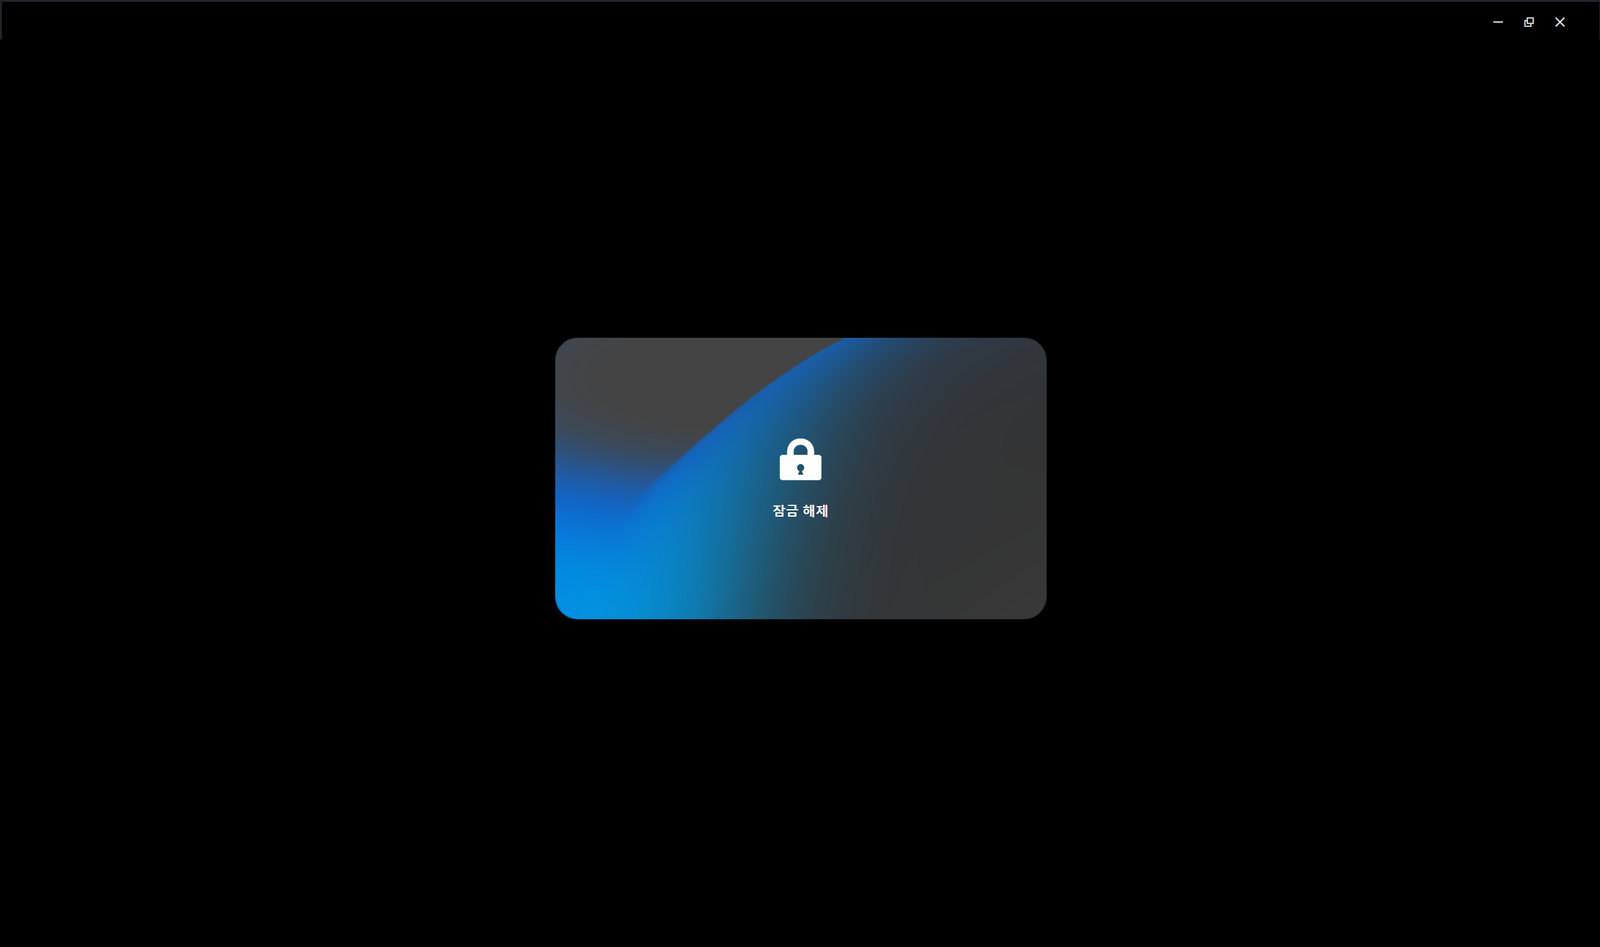
На следующем скриншоте показан экран блокировки приложения Reolink до применения патча, с включённым запросом пароля: PoC На следующем скриншоте показано приложение после применения патча и перезапуска, без отображения запроса пароля: PoC
5. Рекомендации

Код приложения должен быть упакован в архив ASAR, а при запуске должна быть реализована процедура проверки целостности, например проверка хэш-значения или подписи файла ASAR. Любое приложение, которое было изменено, должно быть заблокировано для выполнения.

Критически важная логика аутентификации, такая как проверка пароля экрана блокировки, должна обрабатываться в нативном бинарном коде, который сложнее изменить, а не в JavaScript, где это возможно, или обрабатываться через взаимодействие с серверной стороной.


6. Ссылки

  • https://www.cve.org/CVERecord?id=CVE-2025-56800
  • https://nvd.nist.gov/vuln/detail/CVE-2025-56800
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




