
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-50110 — Передача конфиденциальной информации в открытом виде в Android-приложении EagleEyes Lite | Kitploit
Инструменты/GitHubGitHub/shinycolumn/cve-2025-50110
Безопасность AndroidАнализ уязвимостейЭксплуатацияВеб-безопасностьТестирование на ПроникновениеМобильная безопасность
GitHubshinycolumn/cve-2025-50110

CVE-2025-50110

Передача конфиденциальной информации в открытом виде в Android-приложении EagleEyes Lite

Репозиторий
1331 год назадЕщё не проверено
Поделиться

CVE-2025-50110

Передача конфиденциальной информации в открытом виде в Android-приложении EagleEyes Lite
1. Обзор


  • Название: EagleEyes(Lite)
  • Версия: 2.0.0
  • Поставщик: AVTECH
  • CWE: CWE-319: Передача конфиденциальной информации в открытом виде, CWE-598: Использование метода GET с конфиденциальными строками запроса
  • CVSS: 8.8 ВЫСОКИЙ
  • Вектор: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H

2. Краткое описание

В приложении EagleEyes Lite (версия 2.0.0) метод GetHttpsResponse() передает конфиденциальную информацию, такую как идентификаторы учетных записей, пароли, токены устройств и внутренние URL-адреса серверов, непосредственно в строке запроса HTTPS.
Поскольку эти учетные данные и токены встроены в URL, а не безопасно размещены в теле запроса, любой злоумышленник, выполняющий MITM-атаку, может легко их извлечь.
Даже несмотря на то, что соединение номинально использует HTTPS, раскрытие таких конфиденциальных параметров в открытом виде в URL значительно повышает риск утечки учетных данных и несанкционированного доступа к системам видеонаблюдения AVTECH.
Эта уязвимость подрывает конфиденциальность пользовательских данных и делает приложение особенно уязвимым при работе в ненадежных сетях.

3. Подробности

Когда устройство работает на версиях Android ниже 8.0, то есть SDK_API_26 установлено в false, метод не возвращает GetHttpsUrlResponse().
Вместо этого выполняется уязвимая логика внутри блока try.

public static String GetHttpsResponse(String str) {
    if (SDK_API_26) {
        return GetHttpsUrlResponse(str);
    }
    try {
        ...
        HttpResponse execute = new DefaultHttpClient(
            new SingleClientConnManager(defaultHttpClient.getParams(), schemeRegistry), 
            defaultHttpClient.getParams()
        ).execute(new HttpPost(str));
        ...
    }
    ...
}

Здесь параметр str содержит полный URL запроса, который включает конфиденциальную информацию, такую как account_id и password, непосредственно в строке запроса.
В результате учетные данные пользователя отображаются в открытом виде в URL, что делает их подверженными утечке при перехвате через MITM-атаку или регистрации промежуточными системами.

4. Доказательство концепции (PoC)

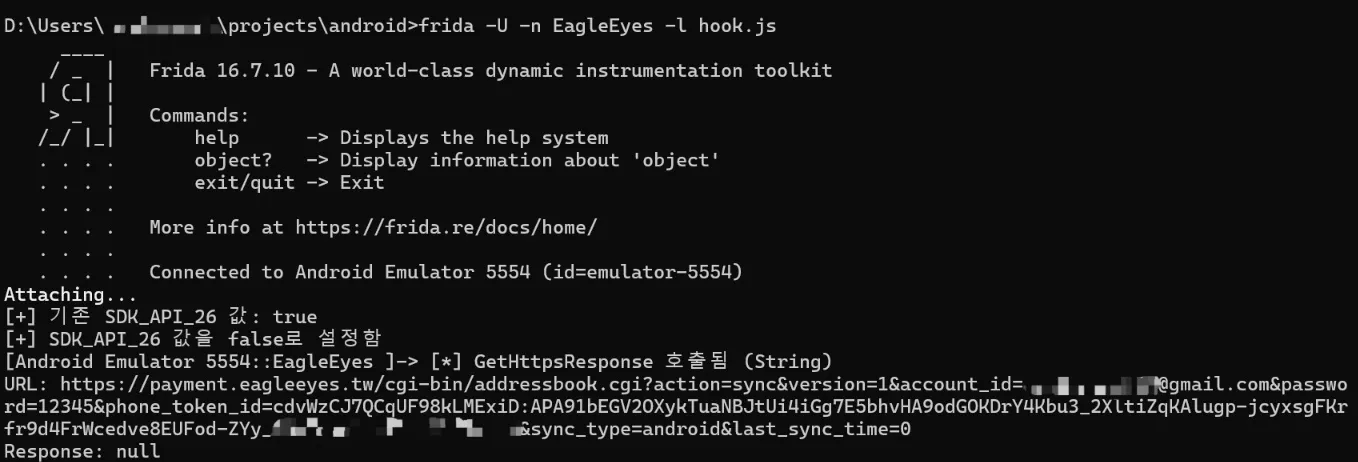
Запустив скрипт перехвата Frida hook.js, мы подтвердили, что метод GetHttpsResponse() был вызван, и что сгенерированный URL запроса содержал конфиденциальную информацию (такую как account_id и password) в открытом виде.
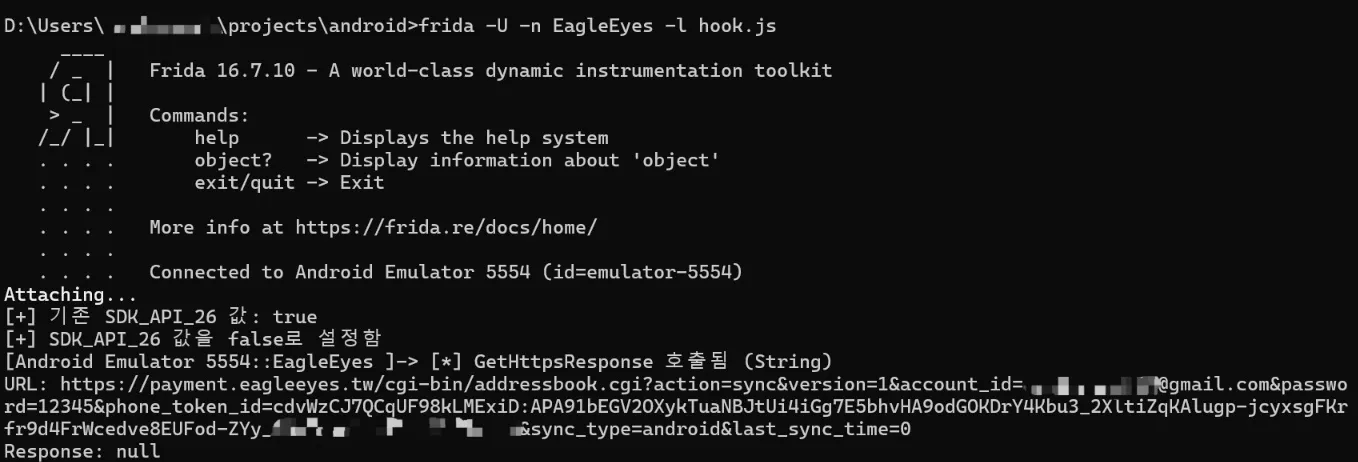
PoC Для подробного анализа уязвимой реализации GetHttpsResponse() обратитесь к CVE-2025-46408.

5. Рекомендации

Приложение никогда не должно включать конфиденциальную информацию, такую как идентификатор учетной записи, пароль или токены аутентификации, в параметры строки запроса URL.
Вместо этого учетные данные должны передаваться безопасно в теле HTTPS-запроса с использованием параметров POST. Это предотвращает раскрытие конфиденциальных значений в URL, журналах или промежуточных системах.


6. Ссылки

  • https://www.cve.org/CVERecord?id=CVE-2025-50110
  • https://nvd.nist.gov/vuln/detail/CVE-2025-50110
  • https://github.com/shinyColumn/CVE-2025-46408
  • https://github.com/shinyColumn/CVE-2025-50944
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    315
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    285

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




