 shakur1314/cve-2022-22965-spring4shell-security-operations-analysis
Всесторонняя симуляция реагирования на инциденты в центре обеспечения безопасности (SOC), демонстрирующая обнаружение угроз, триаж, анализ и смягчение последствий уязвимости Spring4Shell (CVE-2022-22965).

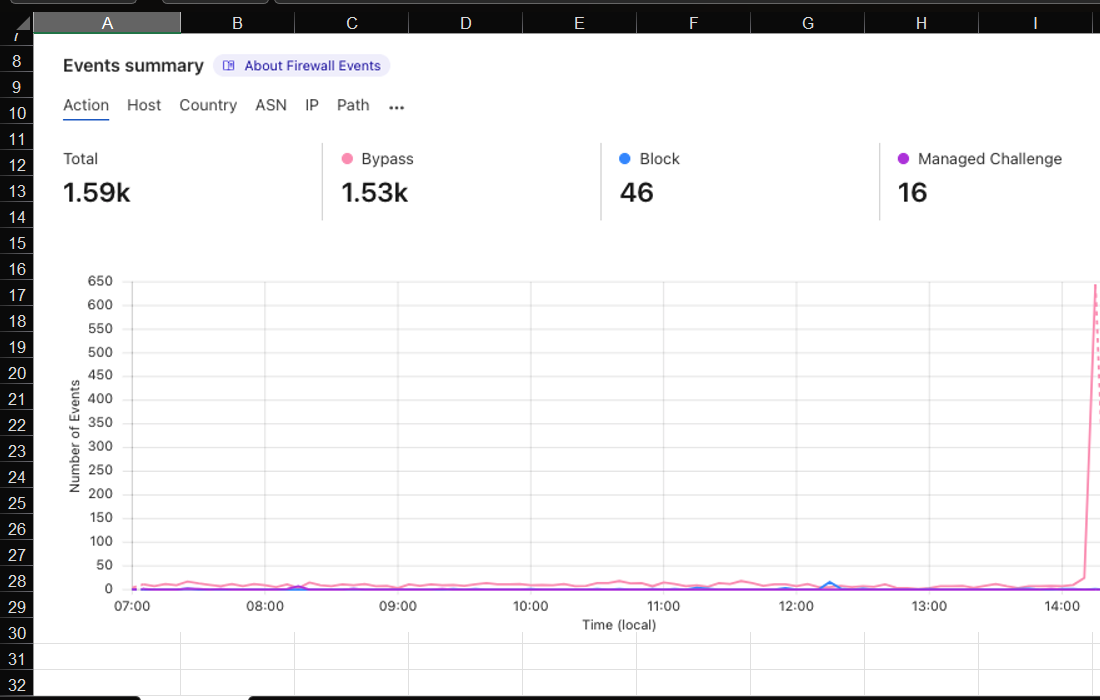
Практическая симуляция Центра операционной безопасности (SOC), в рамках которой я выполнял роль аналитика информационной безопасности, реагирующего на активную попытку эксплуатации уязвимости Spring4Shell. Этот репозиторий документирует полный жизненный цикл реагирования на инцидент — от первоначального обнаружения до анализа и смягчения последствий.
Отказ от ответственности: Этот проект был выполнен в рамках симуляции работы в кибербезопасности на платформе Forage в образовательных целях. Весь анализ проводился в контролируемой, смоделированной среде.
Spring4Shell — это критическая уязвимость удаленного выполнения кода в Spring Framework. Она позволяет злоумышленникам использовать механизм привязки параметров для получения несанкционированного доступа к свойствам Java-классов, что может привести к полному удаленному выполнению кода.
Цель: Проанализировать журналы межсетевого экрана для выявления скомпрометированной инфраструктуры, оценить серьезность угрозы и уведомить соответствующую команду.
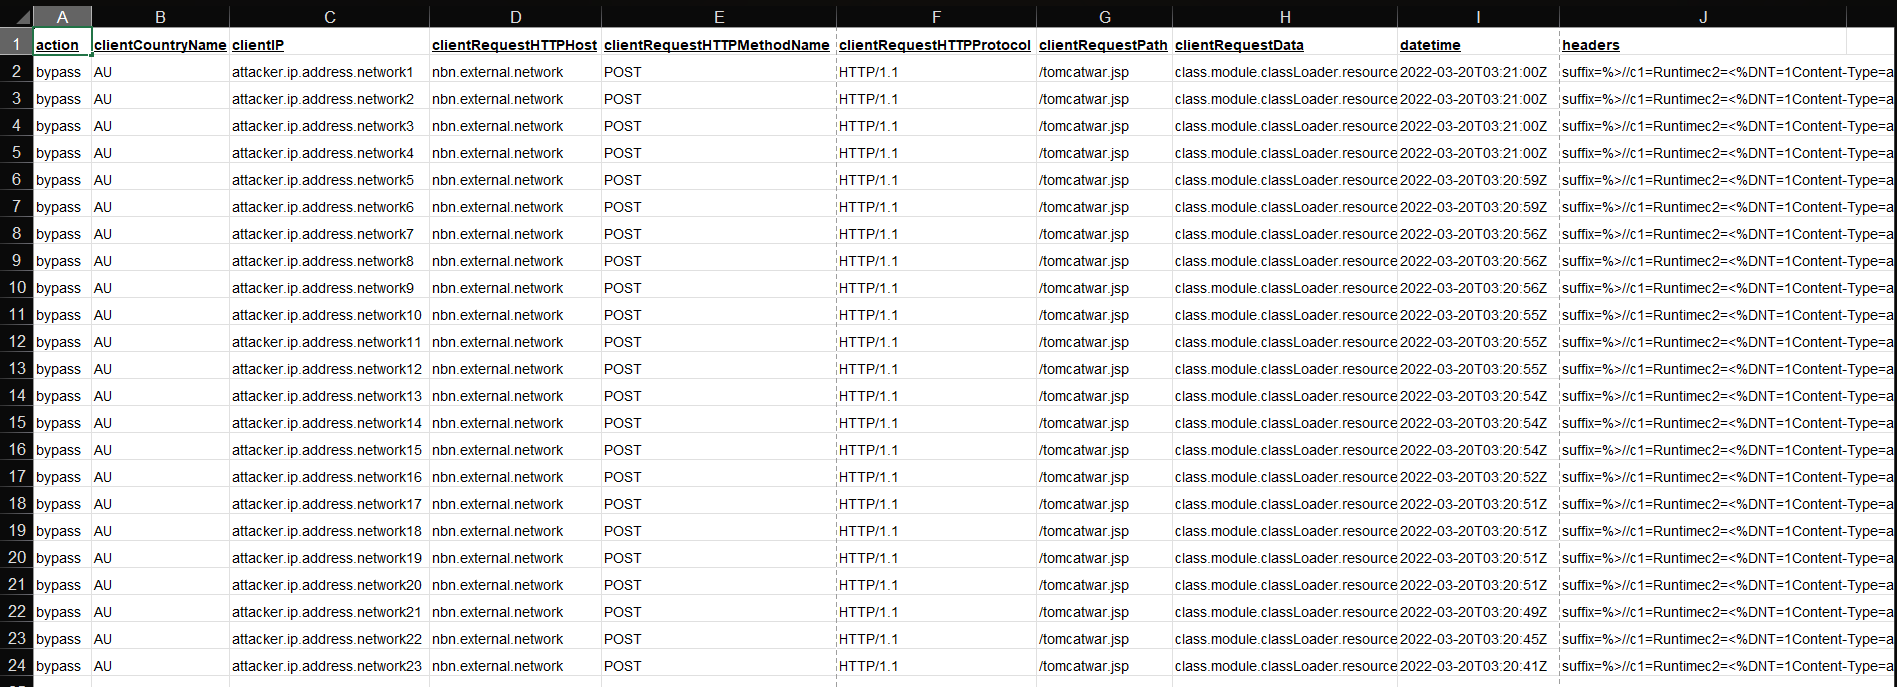
Просмотр журналов межсетевого экрана выявил шаблон подозрительных HTTP/1.1 POST-запросов, нацеленных на /tomcatwar.jsp, все из которых содержали цепочки параметров class.module.classLoader — характерный признак эксплуатации Spring4Shell.
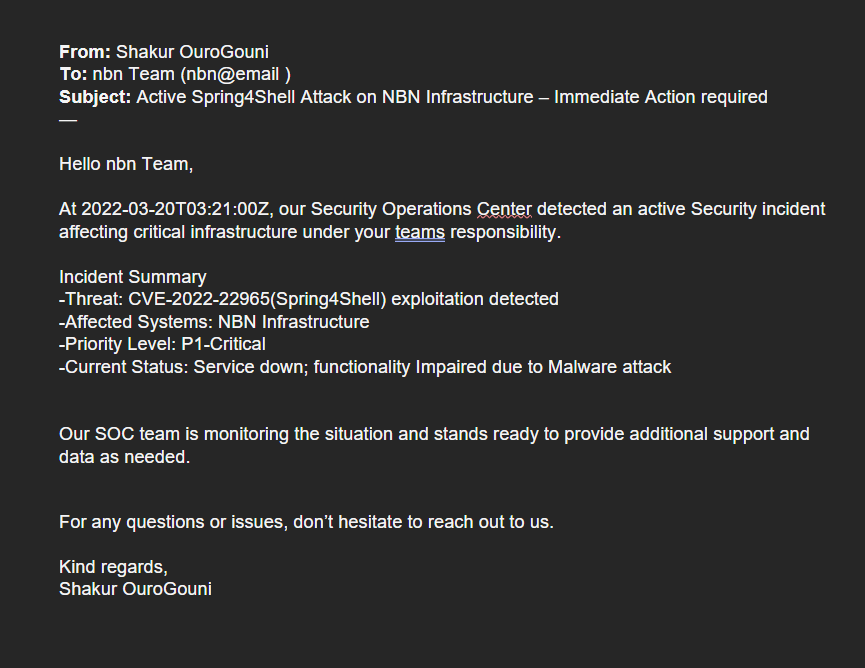
| Поле | Детали |
|---|---|
| Затронутая инфраструктура | Критические сервисы NBN |
| Уровень приоритета | P1 — Критический |
| Вектор атаки | CVE-2022-22965 (Spring4Shell) |
| Текущий статус | Сервис недоступен; функциональность нарушена |
| Метка времени обнаружения | 2022-03-20T03:21:00Z |
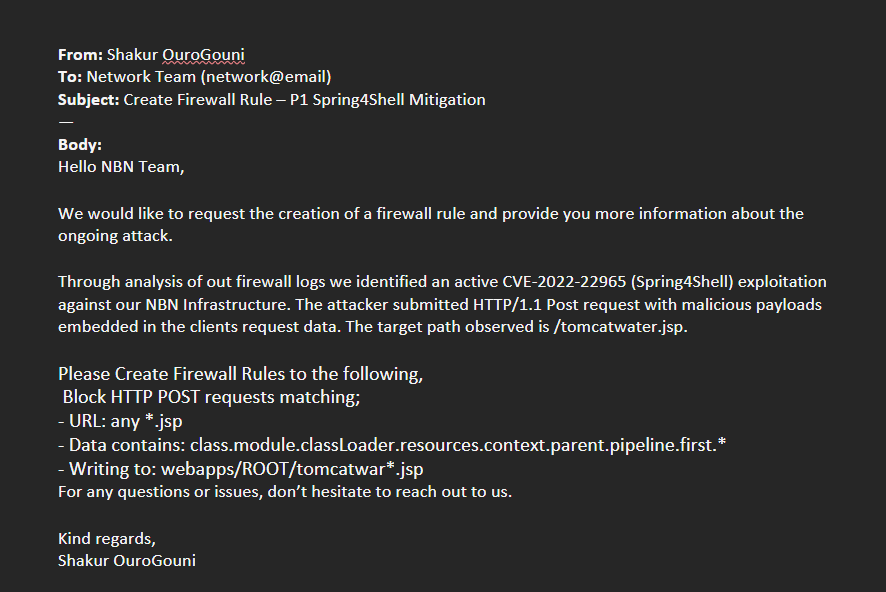
После подтверждения угрозы я составил и отправил уведомление об инциденте команде NBN с точной сводкой ситуации, затронутыми системами и необходимыми немедленными действиями.
Цель: Провести более глубокий анализ шаблонов атак, понять механизмы эксплуатации и разработать правила межсетевого экрана для сдерживания угрозы.
Из анализа структуры POST-запросов в журналах межсетевого экрана:
/tomcatwar.jspclass.module.classLoader.resources.context.parent.pipeline.first.patternИспользован многоуровневый подход для блокировки атаки на каждом этапе:
| Правило | Действие | Обоснование |
|---|---|---|
Блокировать запросы к конечным точкам *.jsp | DROP | Предотвращает доступ к веб-шеллу |
Блокировать POST-запросы, содержащие class.module.classLoader.resources.context.parent.pipeline.first | DROP | Напрямую блокирует механизм эксплуатации |
Блокировать операции записи в webapps/ROOT/tomcatwar*.jsp | DENY | Останавливает сохранение веб-шелла |
Определив стратегию смягчения, я сообщил необходимые правила межсетевого экрана команде сети с полным техническим контекстом текущей атаки.
class.module.classLoader в теле HTTP POST-запросов/tomcatwar.jsppipeline.first.pattern