
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
SEVulDet — Семантически расширенный обучаемый детектор уязвимостей | Kitploit

Инструменты/GitHubGitHub/sevuldet/sevuldet
Статический анализАнализ уязвимостейАнализ КодаМашинное Обучение
GitHubsevuldet/sevuldet

SEVulDet

Семантически расширенный обучаемый детектор уязвимостей

Репозиторий
445454 лет назадПроверено Kitploit
Поделиться

SEVulDet

SEVulDet — это семантически улучшенный фреймворк на основе глубокого обучения, который может точно выявлять уязвимости, извлекая, сохраняя и изучая больше семантики.

Электронная почта для связи: [email protected]

Подробности SEVulDet

В последние годы повышенное внимание уделяется фреймворкам обнаружения уязвимостей на основе глубокого обучения, которые используют нейронные сети для выявления уязвимостей. Было предпринято значительное количество усилий; тем не менее существующие подходы на практике менее точны. Предыдущие работы не могут полностью извлечь семантику из исходного кода или применяют неподходящую архитектуру нейронных сетей.

В этой статье представлен SEVulDet — семантически улучшенный фреймворк на основе глубокого обучения, который может точно выявлять уязвимости, извлекая, сохраняя и изучая больше семантики. Во-первых, SEVulDet использует подход разрезания кода с учётом путей для извлечения достаточного количества семантики путей в гаджеты кода. Во-вторых, на основе свёрточной нейронной сети с уровнем пространственной пирамиды SEVulDet может сохранять семантику, потерянную из-за операций отбрасывания или дополнения при работе с кодом переменной длины. Наконец, мы применяем многоуровневый механизм внимания для улучшения обучения семантике. Экспериментальные результаты показывают, что SEVulDet значительно превосходит классические статические подходы и превосходит современные решения на основе глубокого обучения со средним F1-показателем до 94,5%. Примечательно, что продуманная архитектура SEVulDet помогла нам выявить уязвимость, о которой не сообщалось в существующих методиках.
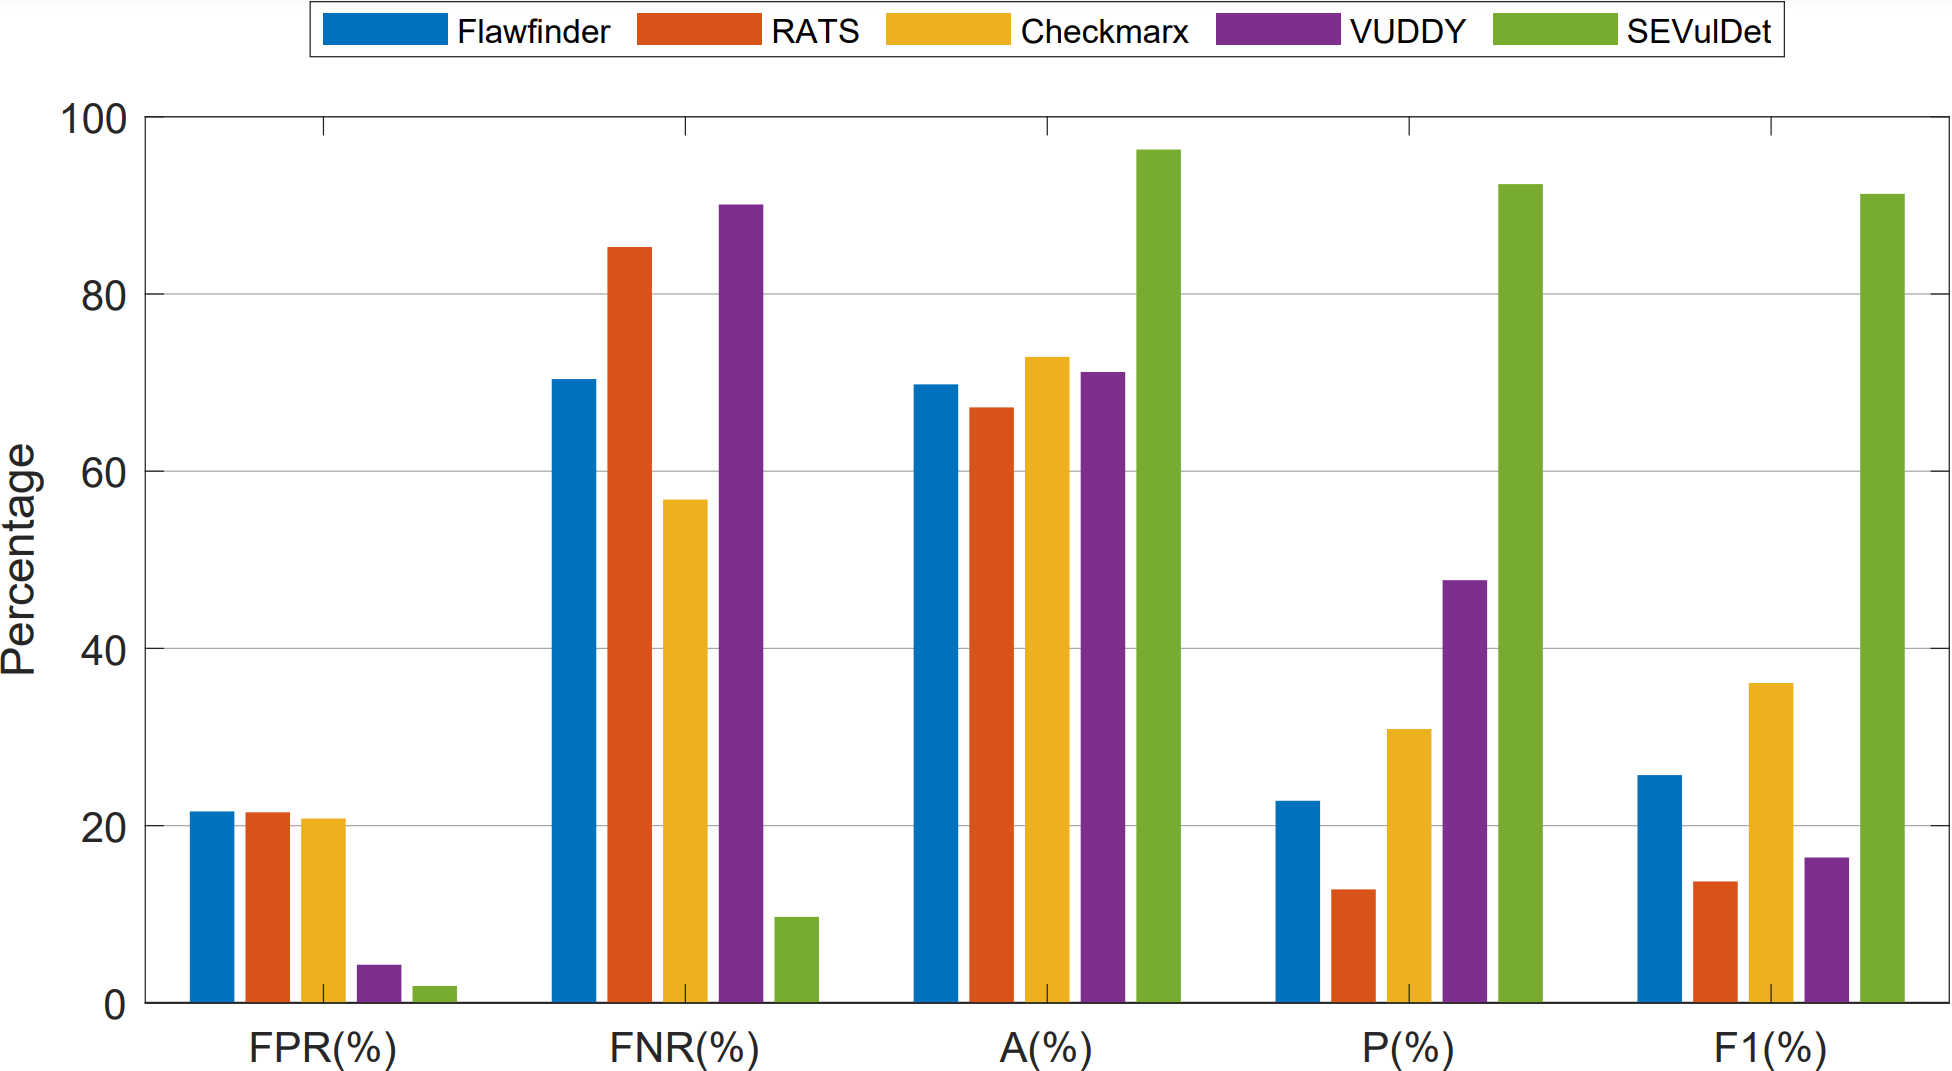
Результаты эксперимента

классические фреймворки

Мы сравниваем SEVULDET с инструментами статического анализа с открытым исходным кодом Flawfinder, Rough Auditing Tool for Security (RATS), коммерческим инструментом детектирования Checkmarx и фреймворком на основе сходства VUDDY. Мы обнаружили, что наш фреймворк SEVULDET значительно превосходит современные классические статические методы обнаружения уязвимостей.


фреймворки на основе DL

SEVULDET превосходит современные решения на основе глубокого обучения со средним F1-показателем до 94,5%.
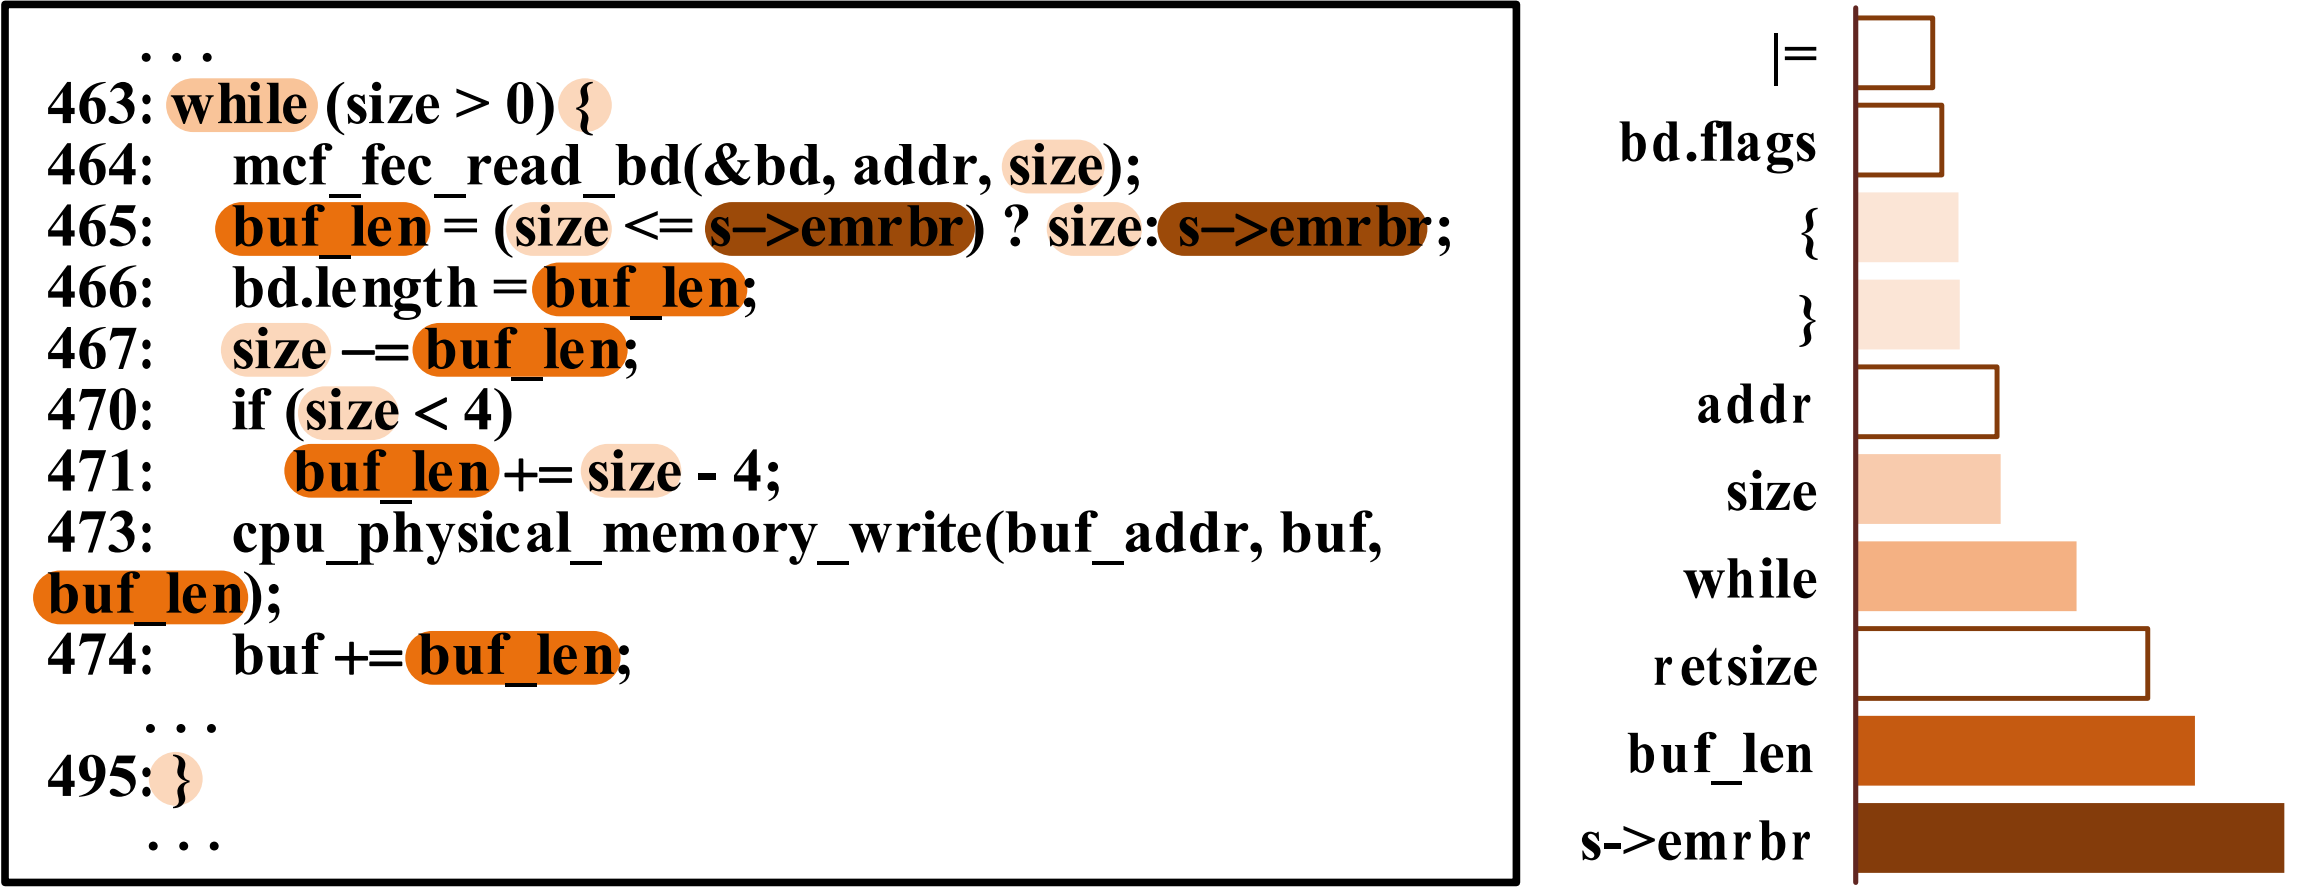

тепловая карта токенов

Мы подаём гаджет кода CVE-2016-9776 в предварительно обученный SEVulDet и визуализируем десять токенов, представляющих наибольший интерес для механизма внимания. Несколько из этих токенов находятся на строках 463, 465, 466 и 467, которые являются местами, где была сформирована уязвимость.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    389
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    333
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    331

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →


