Формальный межпроцедурный движок анализа потоков данных (taint analysis) для безопасности приложений. Отслеживает недоверенные данные через границы функций, уровни постоянного хранения и асинхронный код. Готов к работе с AI-агентами с детерминированным повторением правил. Открытая альтернатива Semgrep Pro и CodeQL.

Формальный taint-анализ для безопасности приложений — находит то, что пропускают движки сопоставления с AST-шаблонами, позволяет LLM-агентам оформлять уязвимости в виде правил, масштабируется там, где ни один из них не справляется в одиночку.


English | 简体中文 | 繁體中文 | 한국어 | Deutsch | Español | Français | Italiano | Dansk | 日本語 | Polski | Русский | Bosanski | العربية | Norsk | Svenska | Português (Brasil) | ไทย | Türkçe | Українська | বাংলা | हिन्दी | Ελληνικά | Tiếng Việt | Bahasa Indonesia
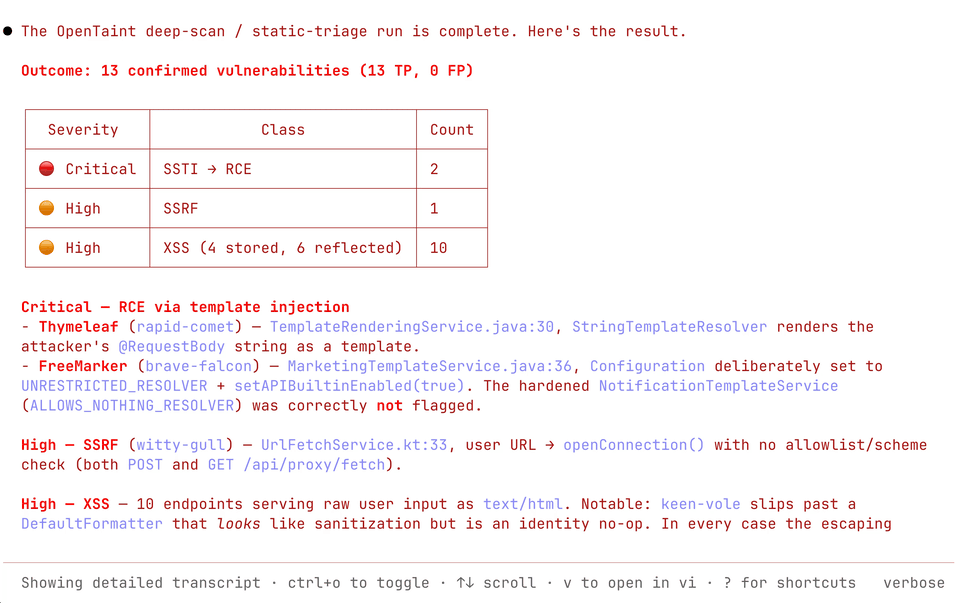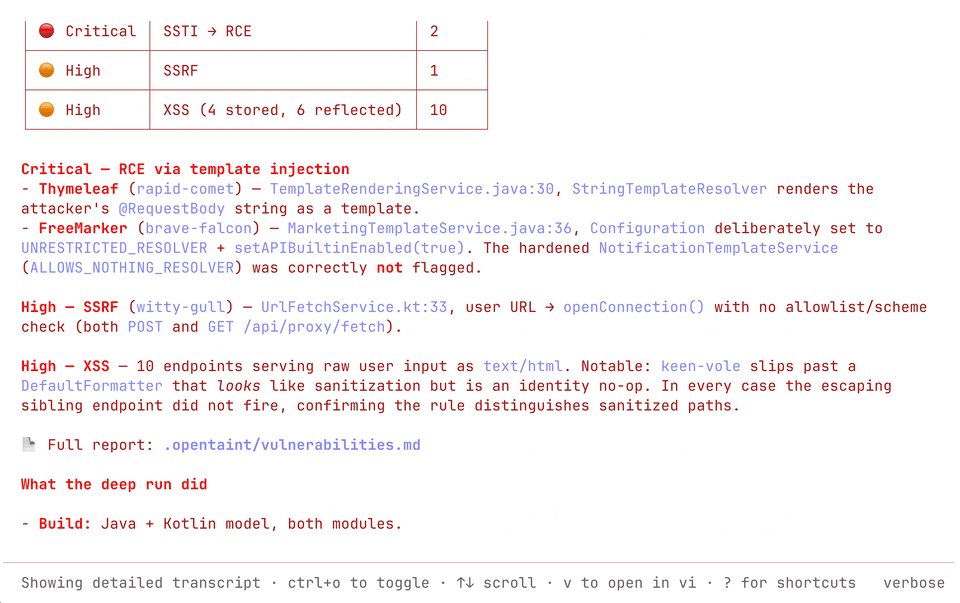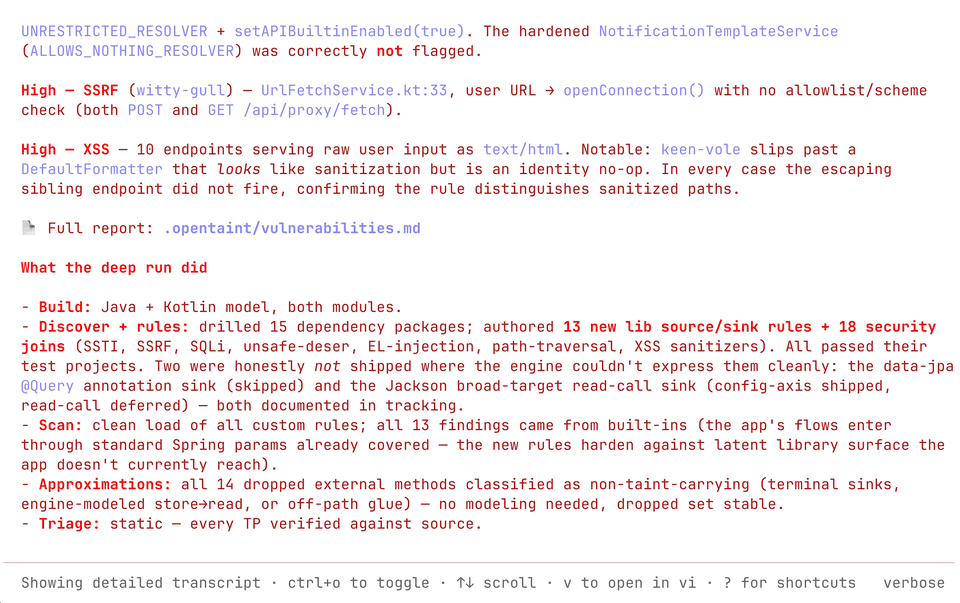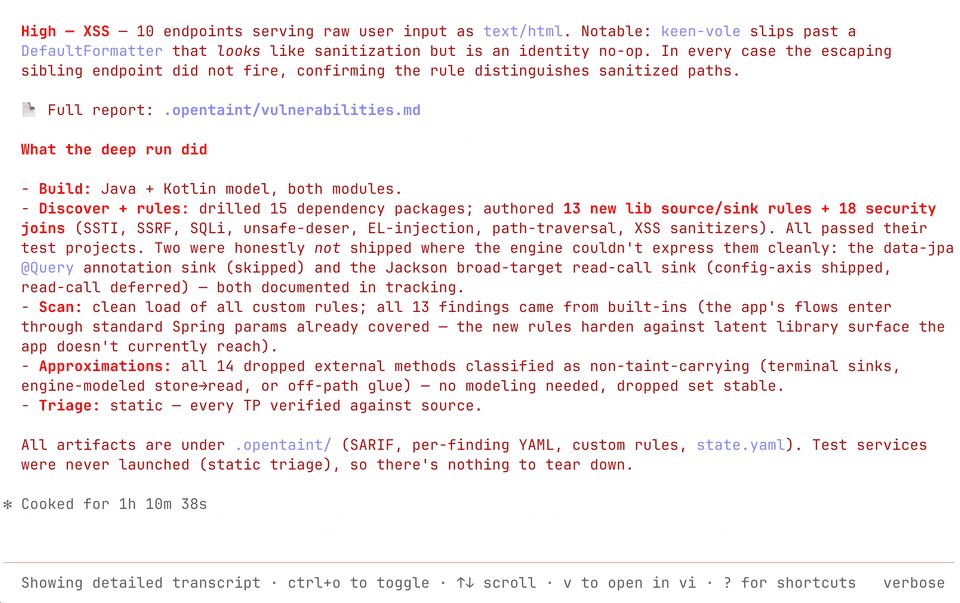
Поддерживаемые технологии и интеграции


Самый тщательный движок taint-анализа для Spring-приложений
Дорожная карта



