semonte/sisu
Монтирует ресурсы AWS как локальную файловую систему для исследования инфраструктуры, аудита безопасности и анализа конфигурации с помощью стандартных Unix-инструментов, таких как grep, diff и cat.
Ваш AWS как файловая система.
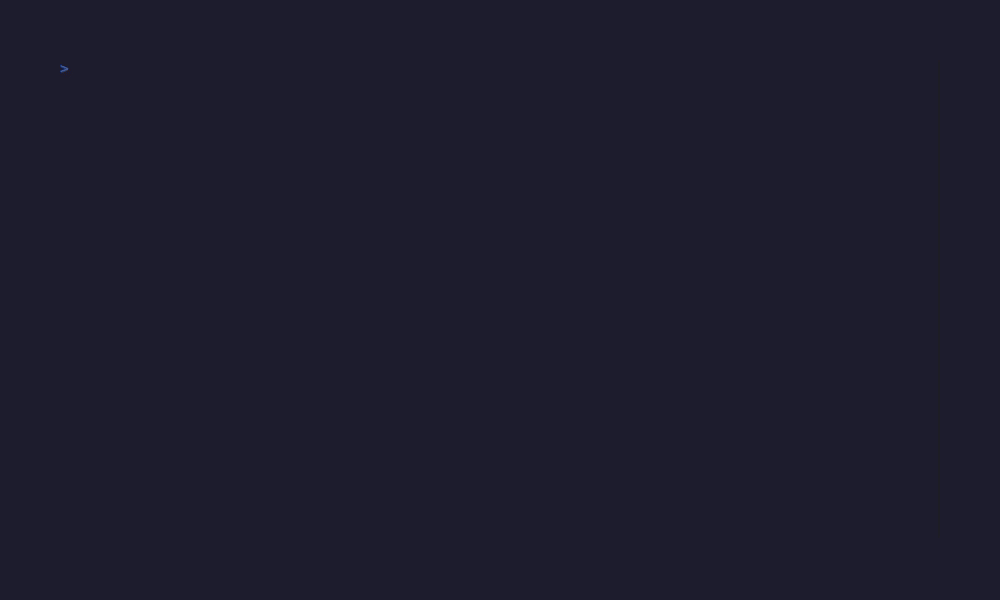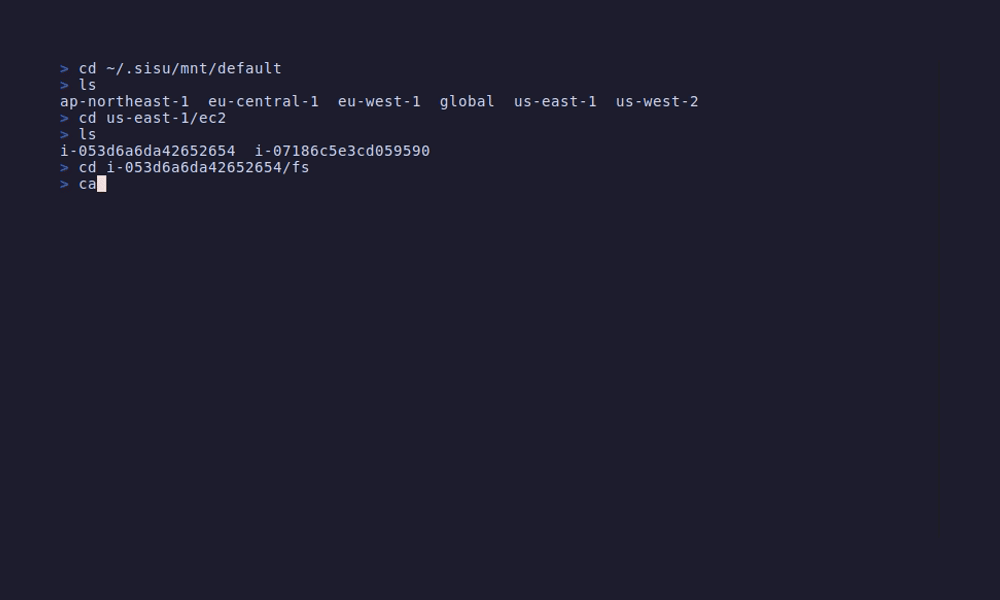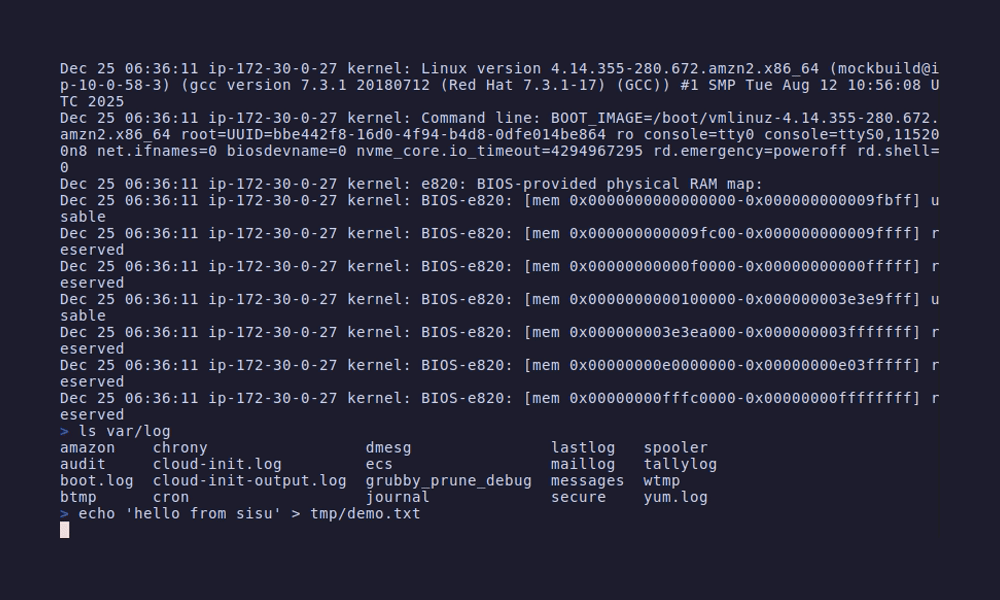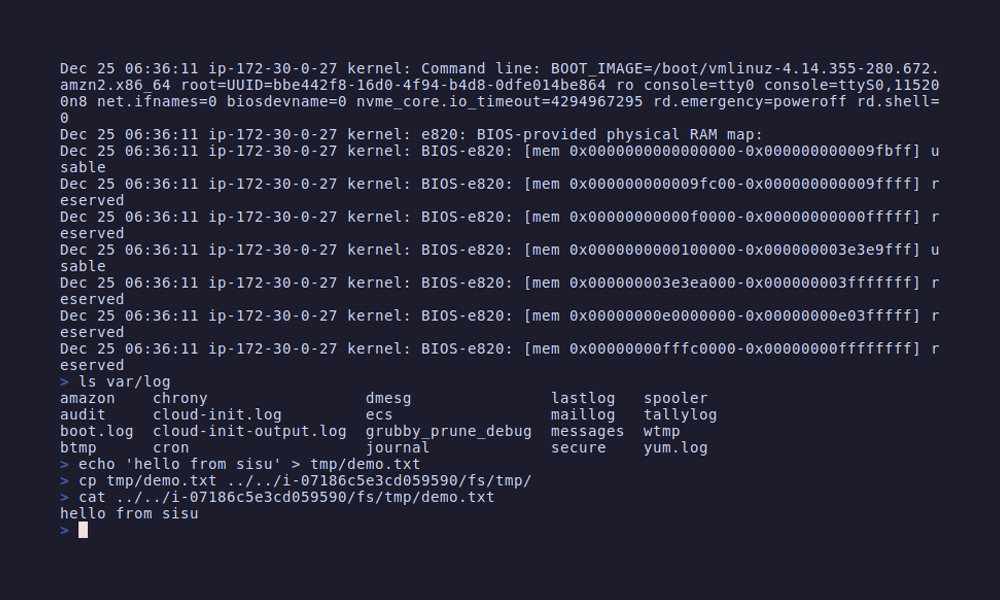
Вот так:
grep -l "AdministratorAccess" iam/users/*/policies.json
Вместо этого:
aws iam list-users --query 'Users[].UserName' --output text | \
  xargs -I{} sh -c 'aws iam list-attached-user-policies --user-name {} --query "AttachedPolicies[].PolicyArn" --output text' | \
  grep AdministratorAccess
sisu монтирует ресурсы AWS как локальную файловую систему. Используйте уже знакомые вам инструменты — grep, cat, diff, vim — вместо того чтобы сражаться с JSON и AWS CLI.
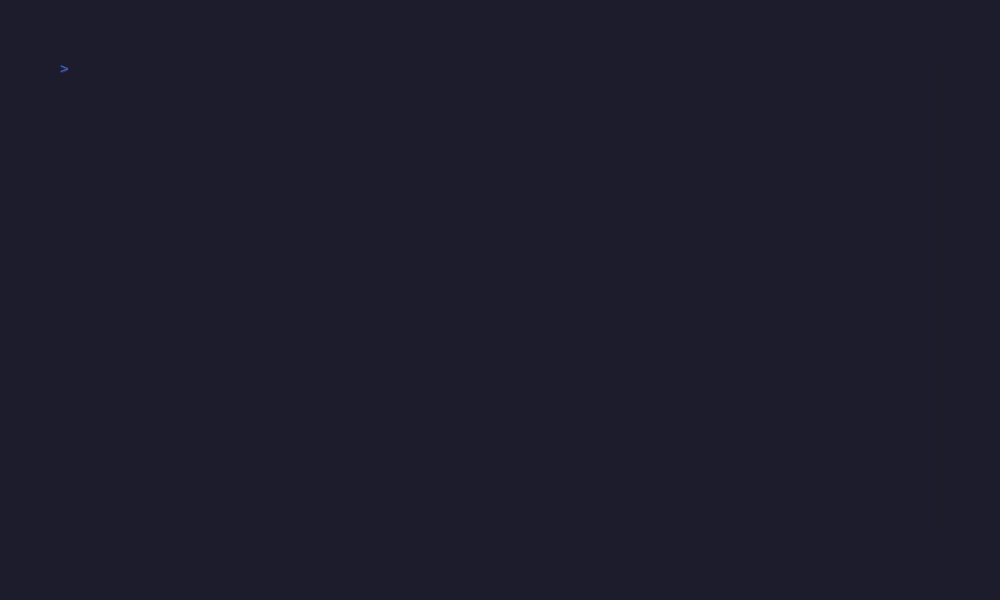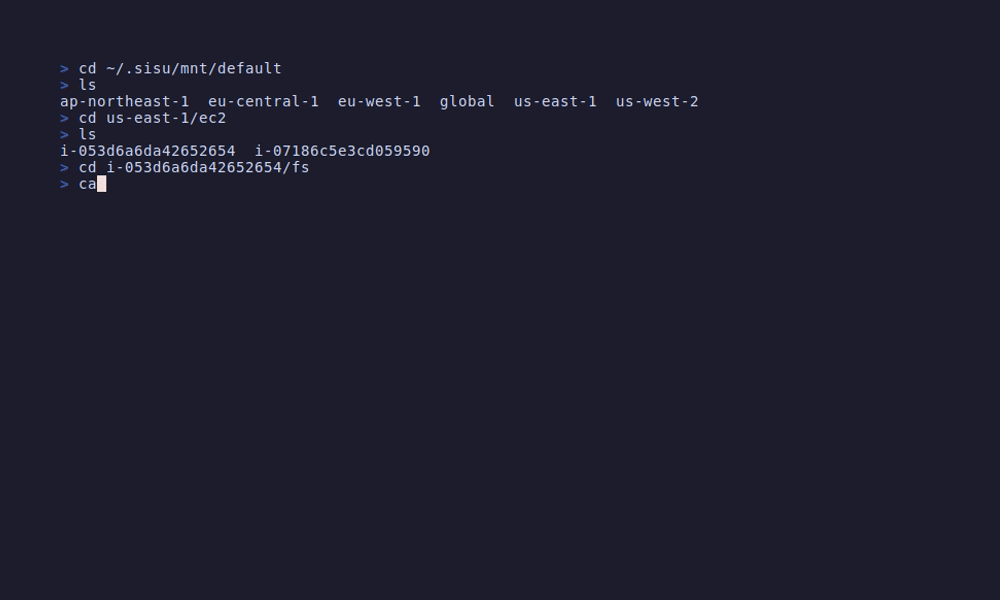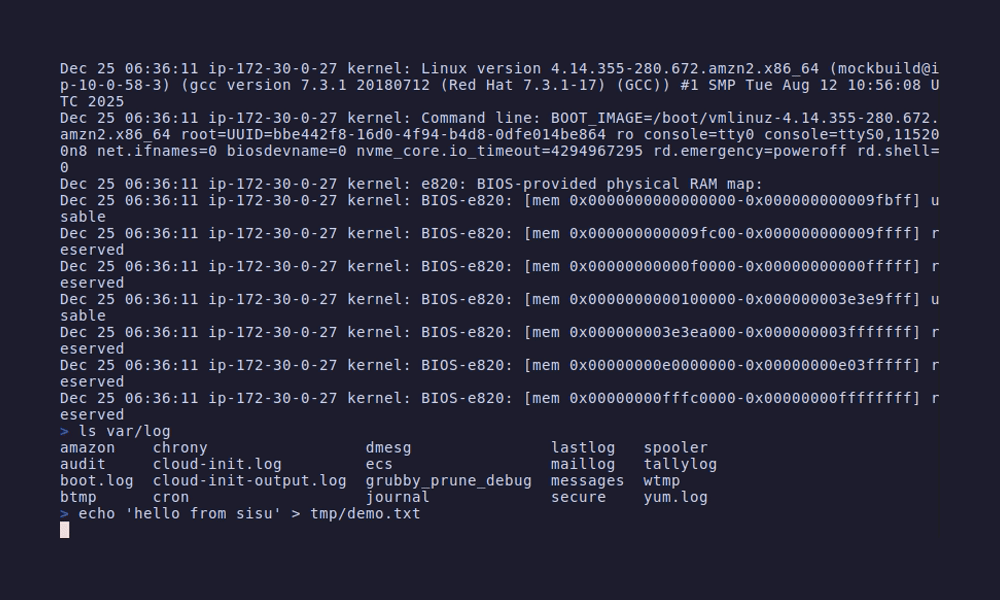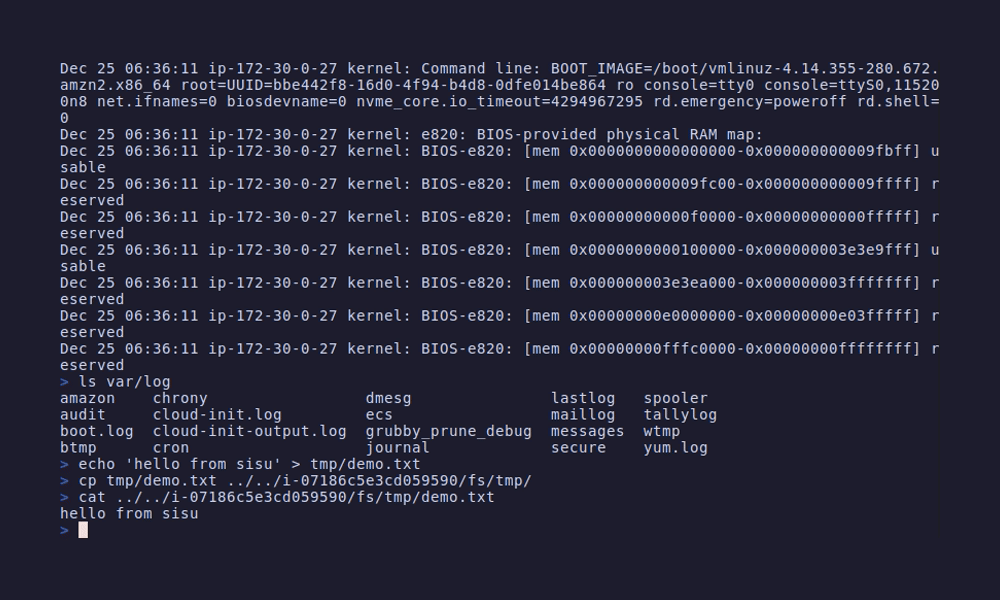
Дружелюбен к AI по дизайну: инструменты AI не могут подключаться по SSH к серверам или выполнять интерактивные сессии AWS CLI. Но с sisu вся ваша инфраструктура AWS становится простыми файловыми путями, которые может прочитать любой AI. Удаленные файловые системы EC2 доступны по пути ec2/<instance>/fs/ — позволяя AI просматривать /var/log, /etc и любые файлы на ваших инстансах без SSH.
В настоящее время поддерживает S3, SSM, IAM, VPC, Lambda, EC2, ECS, CloudFront, Secrets Manager, Route 53 и CloudWatch Logs.
go install github.com/semonte/sisu@latest
Требуется FUSE:
sudo apt install fuse    # Ubuntu/Debian
sudo yum install fuse    # RHEL/CentOS
sisu
Вы внутри. Теперь ваш AWS у вас под рукой:
~/.sisu/mnt/
├── default/              # Профиль AWS
│   ├── global/           # IAM, S3, Route 53 (независимо от региона)
│   │   ├── iam/
│   │   ├── route53/
│   │   └── s3/
│   ├── us-east-1/        # Региональные сервисы
│   │   ├── cloudfront/
│   │   ├── ec2/
│   │   ├── ecs/
│   │   ├── lambda/
│   │   ├── logs/
│   │   ├── secrets/
│   │   ├── ssm/
│   │   └── vpc/
│   └── eu-west-1/
│       └── ...
├── prod/                 # Другие профили из ~/.aws/credentials
└── staging/
Введите exit, когда закончите.
# У кого есть права администратора?
grep -l "AdministratorAccess" */global/iam/users/*/policies.json

# Группы безопасности с открытым SSH
grep -r '"FromPort": 22' */us-east-1/vpc/*/security-groups/

# Роли, которые может принять Lambda
grep -l "lambda.amazonaws.com" */global/iam/roles/*/info.json

# Секреты в SSM?
grep -r "password" */us-east-1/ssm/

# Функции Lambda с секретами в переменных окружения
grep -r "PASSWORD\|SECRET\|API_KEY" */us-east-1/lambda/*/env.json

# Функции, использующие устаревшие рантаймы
grep -r "python3.8\|nodejs16" */*/lambda/*/config.json

# Инстансы EC2 с публичными IP
grep -r "PublicIpAddress" */*/ec2/*/info.json

# Найти остановленные инстансы (тратится зря деньги?)
grep -r '"Name": "stopped"' */*/ec2/*/info.json

# Подключиться к инстансу EC2 через SSM (не нужны ключи SSH!)
./default/us-east-1/ec2/i-abc123/connect

# Просмотреть логи загрузки EC2 и сообщения ядра
cat default/us-east-1/ec2/i-abc123/console.log

# Просмотреть все секреты
ls */us-east-1/secrets/

# Прочитать значение секрета
cat default/us-east-1/secrets/myapp/database/value

# Список всех DNS-зон
ls */global/route53/

# Просмотреть DNS-записи зоны
cat default/global/route53/example.com/records.json

# Найти все CNAME-записи
grep -r '"Type": "CNAME"' */global/route53/*/records.json

# Поиск ошибок в последних логах
grep -i "error" default/us-east-1/logs/aws/lambda/my-function/latest.log

# Просмотреть все группы логов
ls */us-east-1/logs/

# Список потоков логов (показывает 20 последних)
ls default/us-east-1/logs/aws/lambda/my-function/

# Просмотреть события из конкретного потока
cat default/us-east-1/logs/aws/lambda/my-function/2024_01_15_abc123/events.log

# ECS: просмотр кластеров, сервисов и задач
ls default/us-east-1/ecs/my-cluster/my-service/
cat default/us-east-1/ecs/my-cluster/my-service/logs/latest.log

# CloudFront: просмотр распределений и функций
ls default/us-east-1/cloudfront/distributions/
cat default/us-east-1/cloudfront/functions/my-auth/code.js

# S3: проверка политик корзин и настроек доступа
cat default/global/s3/my-bucket/.meta/policy.json
cat default/global/s3/my-bucket/.meta/public-access-block.json
# Сравнить роли IAM между аккаунтами
diff prod/global/iam/roles/api/info.json staging/global/iam/roles/api/info.json

# Отклонения групп безопасности между регионами
diff default/us-east-1/vpc/vpc-xxx/security-groups/sg-xxx.json default/eu-west-1/vpc/vpc-yyy/security-groups/sg-yyy.json

# Различия конфигураций Lambda
diff prod/us-east-1/lambda/my-func/config.json staging/us-east-1/lambda/my-func/config.json
# Красивый вывод с помощью jq
cat default/global/iam/roles/my-role/info.json | jq '.AssumeRolePolicyDocument'

# Посчитать количество ролей
ls default/global/iam/roles/ | wc -l

# Найти ресурсы без тегов
cat default/us-east-1/vpc/vpc-xxx/info.json | jq 'select(.Tags == null)'

# Вывести все используемые рантаймы Lambda
grep -h "Runtime" */*/lambda/*/config.json | sort | uniq -c
cat default/us-east-1/ssm/myapp/database-url          # чтение
echo "postgres://prod:5432" > default/us-east-1/ssm/database-url  # запись
vim default/us-east-1/ssm/myapp/config                # редактирование
cp local.txt default/global/s3/my-bucket/backup/
cat default/global/s3/my-bucket/logs/app.log | grep ERROR
rm default/global/s3/my-bucket/old-file.txt
sisu                                    # Запуск от корня
sisu --profile prod                     # Запуск в prod/
sisu --profile prod --region us-east-1  # Запуск в prod/us-east-1/
sisu stop                               # Отмонтировать
sisu --debug                            # Отладка логирования
| Сервис | Чтение | Запись | Удаление |
|---|---|---|---|
| S3 (объекты, политики корзин, настройки доступа) | ✓ | ✓ | ✓ |
| SSM Parameter Store | ✓ | ✓ | ✓ |
| IAM (пользователи, роли, политики, группы) | ✓ | - | - |
| VPC (подсети, группы безопасности, маршруты) | ✓ | - | - |
| Lambda (конфиг, политика, переменные окружения, логи) | ✓ | - | - |
| EC2 (инстансы, группы безопасности, теги, логи, удаленная файловая система) | ✓ | - | - |
| ECS (кластеры, сервисы, задачи, логи) | ✓ | - | - |
| CloudFront (распределения, функции, логи) | ✓ | - | - |
| Secrets Manager | ✓ | - | - |
| Route 53 (зоны, записи) | ✓ | - | - |
| CloudWatch Logs | ✓ | - | - |
Файлы events.log потоков логов подгружаются лениво из AWS, а не загружаются полностью в память:
cat, grep, head, less