 secureworks/squarephish
Продвинутый фишинговый инструмент, объединяющий поток аутентификации OAuth Device Code с QR-кодами для сбора токенов аутентификации Microsoft с помощью предлогов обновления MFA.

SquarePhish — это продвинутый фишинговый инструмент, использующий технику, сочетающую поток аутентификации по OAuth Device Code и QR-коды.
Подробнее об использовании потока OAuth Device Code для фишинговых атак см. в PhishInSuits.
   _____                            _____  _     _     _
  / ____|                          |  __ \| |   (_)   | |
 | (___   __ _ _   _  __ _ _ __ ___| |__) | |__  _ ___| |__
  \___ \ / _` | | | |/ _` | '__/ _ \  ___/| '_ \| / __| '_ \
  ____) | (_| | |_| | (_| | | |  __/ |    | | | | \__ \ | | |
 |_____/ \__, |\__,_|\__,_|_|  \___|_|    |_| |_|_|___/_| |_|
            | |
            |_|
                     _________
                    |         | /(
                    | O       |/ (
                    |>        |\ (  v0.1.0
                    |_________| \(

использование: squish.py [-h] {email,server} ...

SquarePhish -- v0.1.0

необязательные аргументы:
  -h, --help      показать это справочное сообщение и выйти

модули:
  {email,server}
    email         отправить вредоносное письмо с QR-кодом указанной жертве
    server        запустить вредоносный сервер, на который будут указывать QR-коды,
                  созданные через модуль 'email', и который активирует вредоносный поток OAuth Device Code
Злоумышленник может использовать модуль email SquarePhish для отправки жертве письма с вредоносным QR-кодом. Предлог по умолчанию: жертве необходимо обновить свою аутентификацию Microsoft MFA, чтобы продолжить использование мобильной почты. Используемый идентификатор клиента — приложение Microsoft Authenticator.
Отправляя QR-код заранее, злоумышленник может избежать преждевременного запуска потока OAuth Device Code, который действует всего 15 минут.
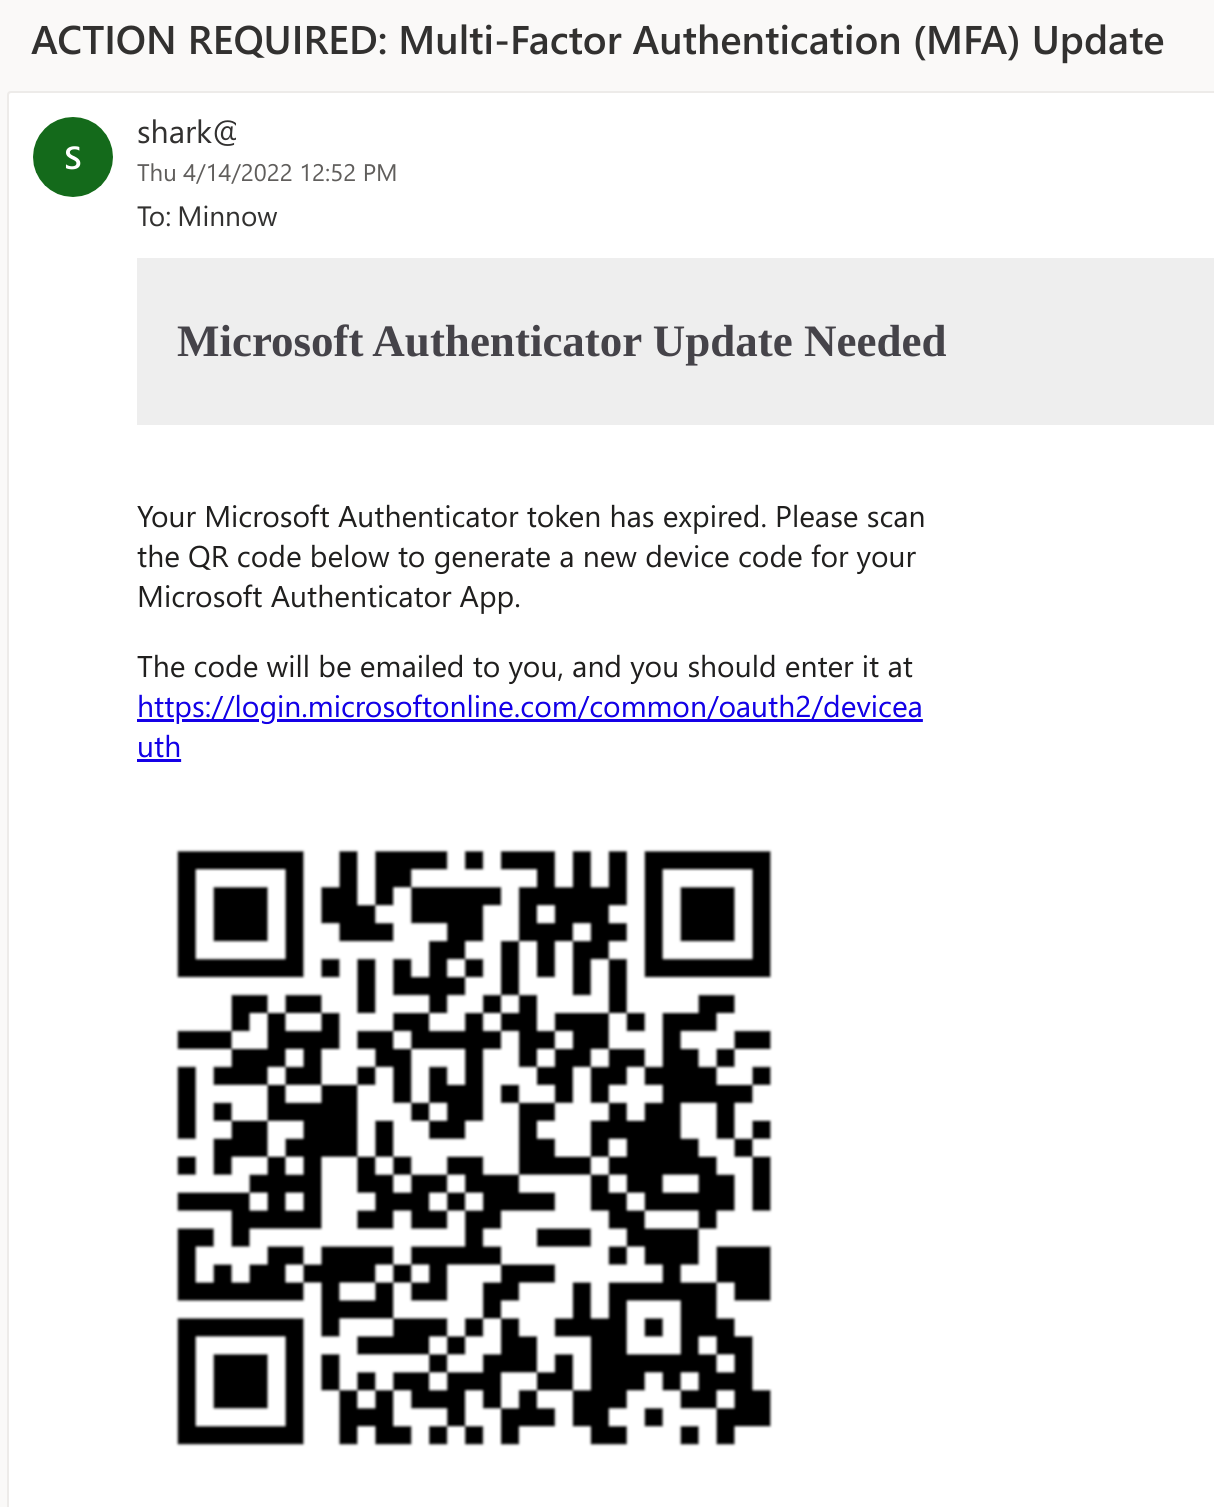
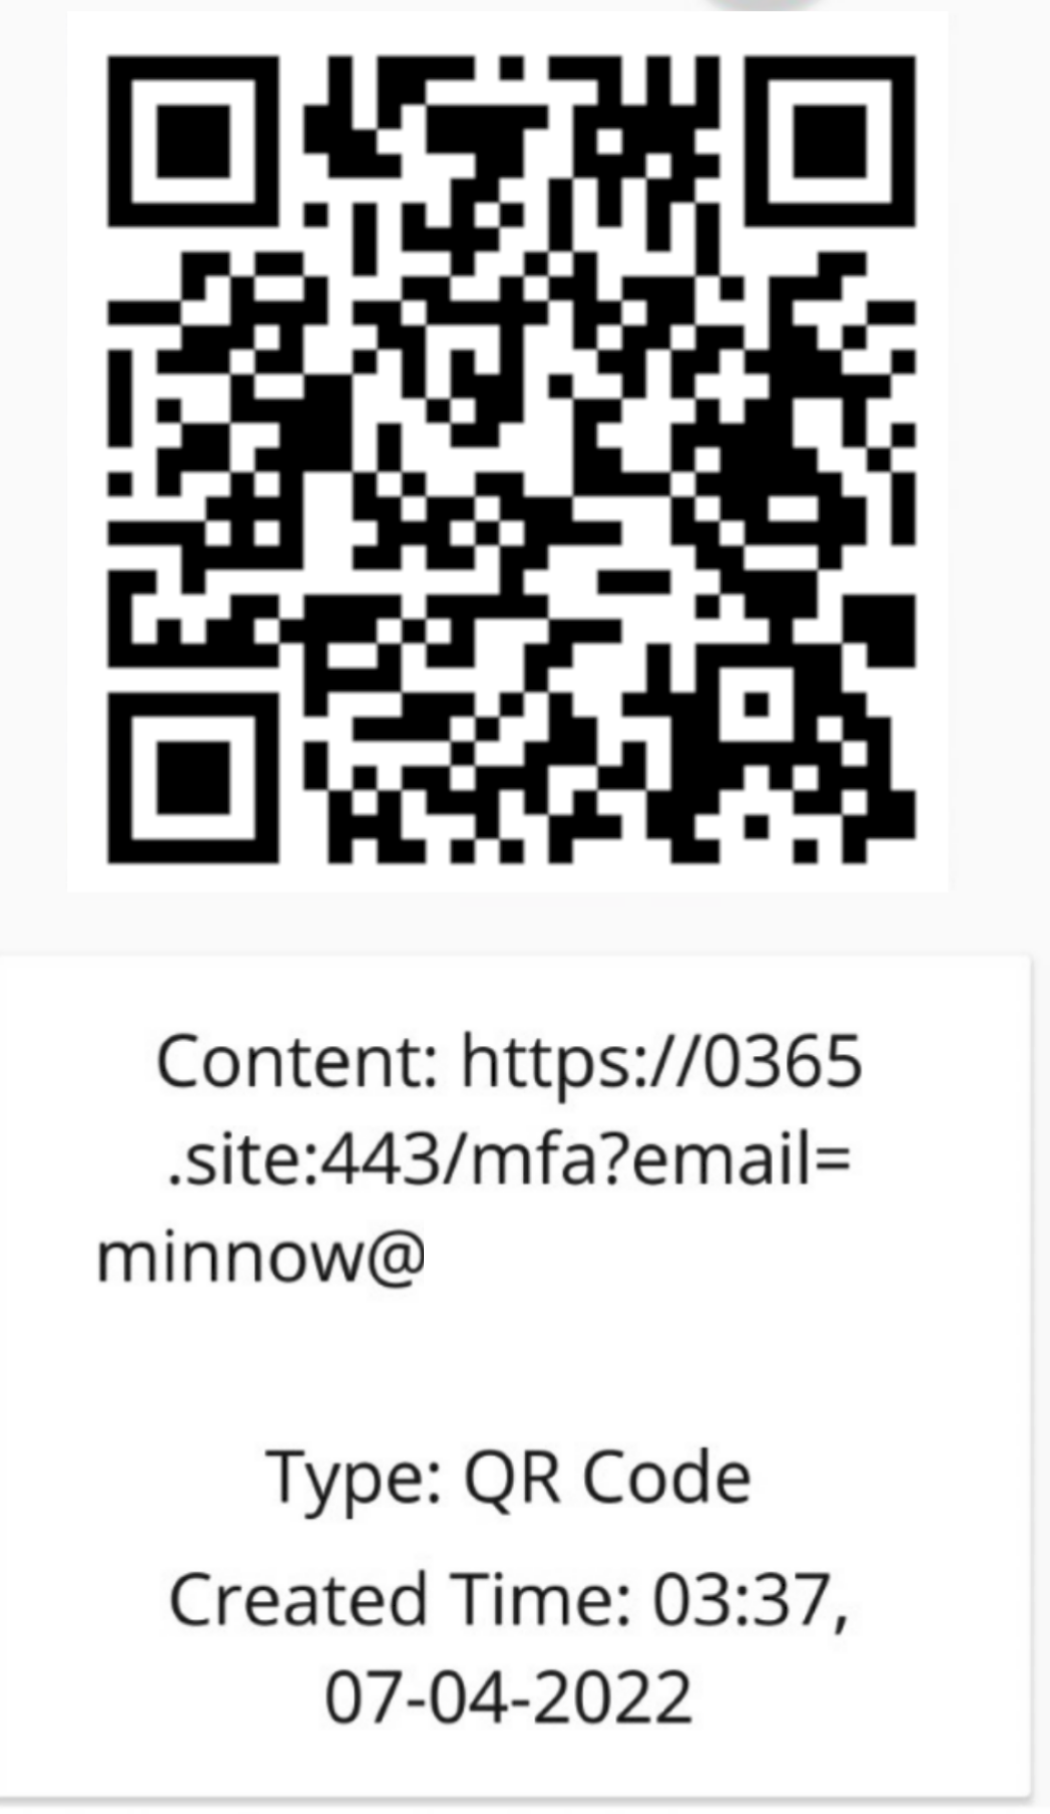
Затем жертва сканирует QR-код из тела письма с помощью своего мобильного устройства. QR-код направляет жертву на сервер, контролируемый злоумышленником (работающий с модулем server SquarePhish), с параметром URL, содержащим адрес электронной почты жертвы.
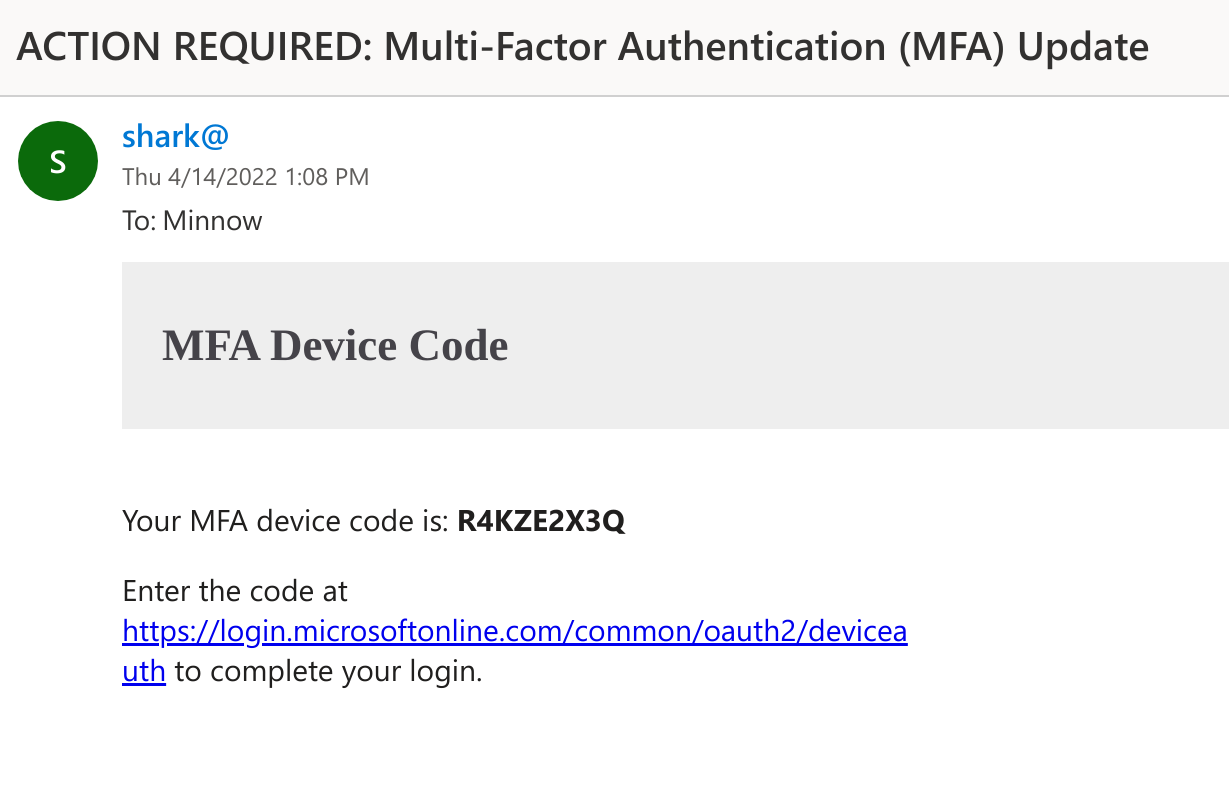
Когда жертва заходит на вредоносный сервер SquarePhish, запускается фоновый процесс, который начинает поток аутентификации OAuth Device Code и отправляет жертве по электронной почте сгенерированный Device Code, который она затем должна ввести на легитимном сайте Microsoft для ввода Device Code (это запускает 15-минутный таймер потока OAuth Device Code).
После этого сервер SquarePhish продолжает опрашивать аутентификацию в фоновом режиме.
[2022-04-08 14:31:51,962] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:31:57,185] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:02,372] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:07,516] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:12,847] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:17,993] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:23,169] [info] [[email protected]] Опрос аутентификации пользователя...
[2022-04-08 14:32:28,492] [info] [[email protected]] Опрос аутентификации пользователя...
Затем жертва переходит на сайт аутентификации Microsoft Device Code либо по ссылке из письма, либо через перенаправление после перехода на URL SquarePhish с мобильного устройства.
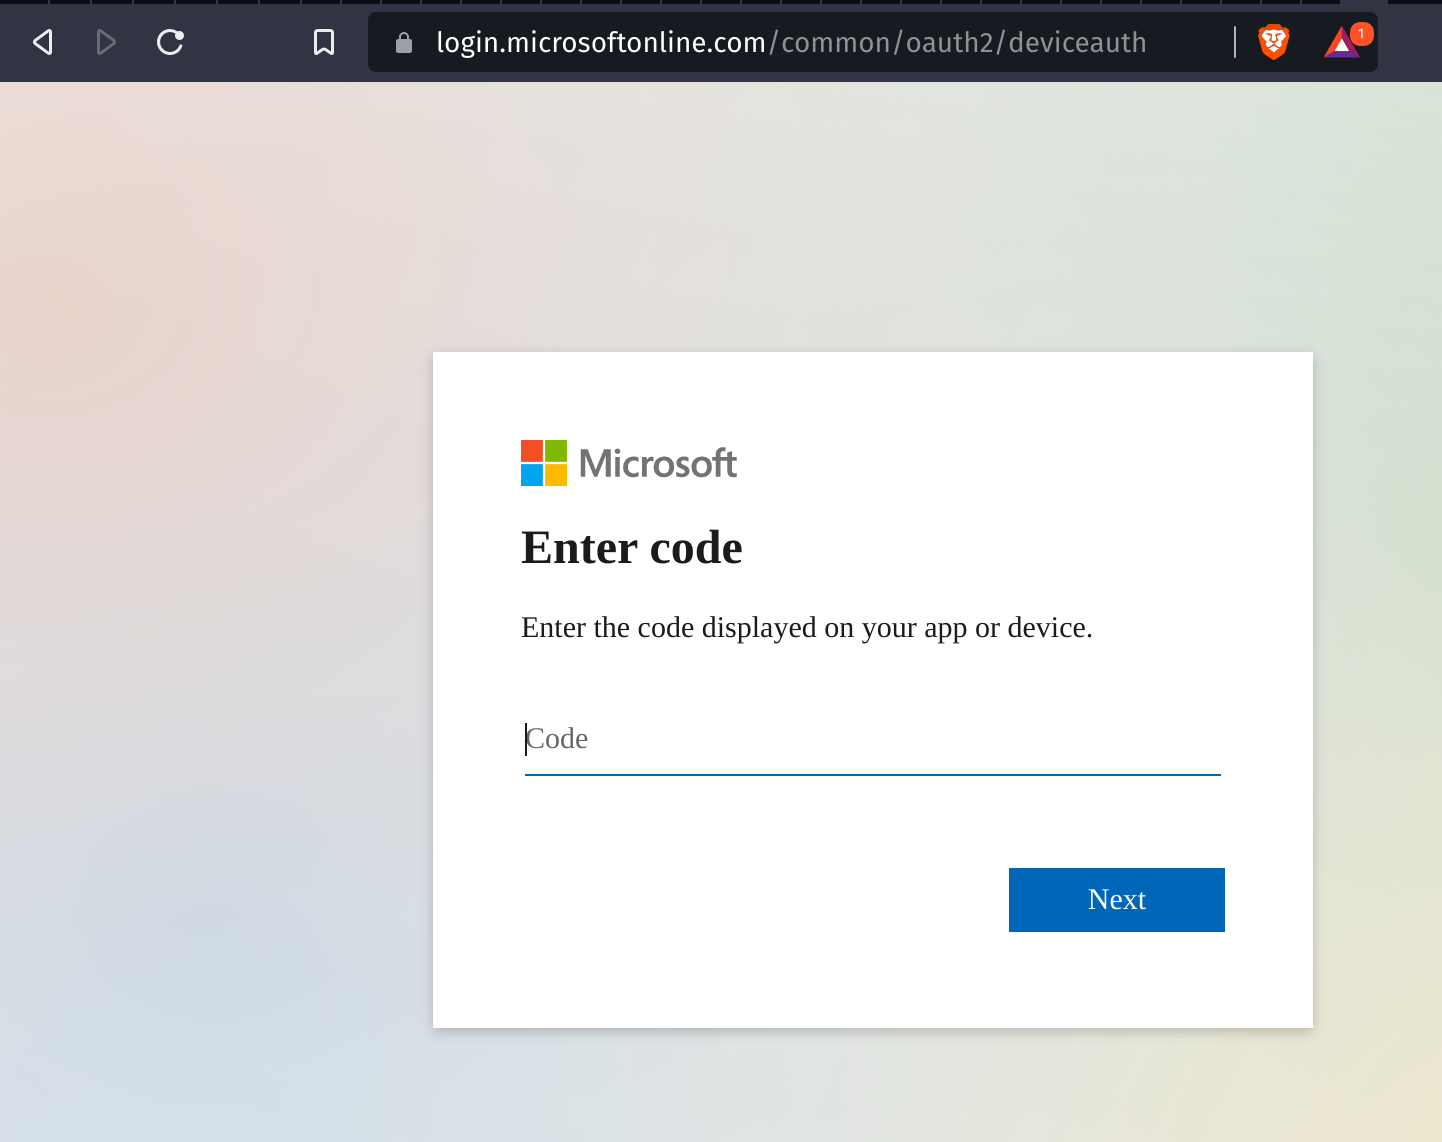
Затем жертва вводит полученный Device Code и ей предлагается дать согласие.
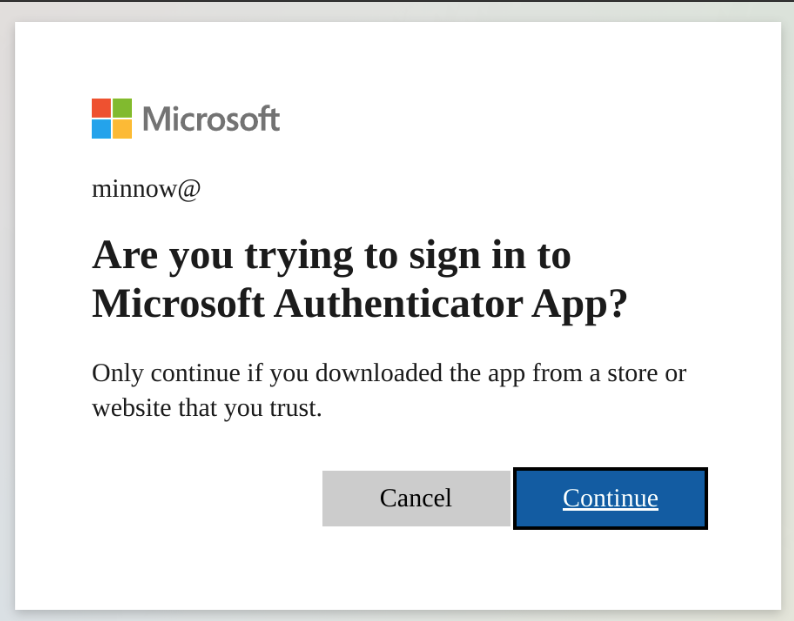
После того как жертва проходит аутентификацию и дает согласие, токен аутентификации сохраняется локально и предоставляет злоумышленнику доступ в рамках заданной области действия запрашивающего приложения.
[2022-04-08 14:32:28,796] [info] [[email protected]] Информация о токене сохранена в [email protected]
Текущее определение области действия:
"scope": ".default offline_access profile openid"
!ВАЖНО: Перед использованием любого модуля обновите необходимую информацию в файле settings.config, отмеченную как
Required.
Отправляет целевой жертве сгенерированный QR-код, который запускает поток OAuth Device Code.
использование: squish.py email [-h] [-c CONFIG] [--debug] [-e EMAIL]

необязательные аргументы:
  -h, --help            показать это справочное сообщение и выйти

  -c CONFIG, --config CONFIG
                        файл конфигурации squarephish [По умолчанию: settings.config]

  --debug               включить отладку сервера

  -e EMAIL, --email EMAIL
                        адрес электронной почты жертвы для отправки начального письма с QR-кодом

  -u URL, --url URL     принудительно использовать URL, переопределит значение по умолчанию
                        и не будет работать с потоком устройства по умолчанию или
                        предлогом, но может быть полезен при использовании squarephish для
                        отправки приманок, направляющих цели на другие серверы
Запускает сервер, на который будет указывать сгенерированный QR-код, и при запросе запускает поток OAuth Device Code.
использование: squish.py server [-h] [-c CONFIG] [--debug]

необязательные аргументы:
  -h, --help            показать это справочное сообщение и выйти

  -c CONFIG, --config CONFIG
                        файл конфигурации squarephish [По умолчанию: settings.config]

  --debug               включить отладку сервера
Все применимые настройки для выполнения можно найти и изменить в файле settings.config. Есть несколько обязательных полей, не имеющих значения по умолчанию, которые должен заполнить пользователь: SMTP_EMAIL, SMTP_PASSWORD и SQUAREPHISH_SERVER (только при выполнении модуля email). Все параметры конфигурации задокументированы в файле настроек с помощью встроенных комментариев.
Примечание: Значения SQUAREPHISH_, присутствующие в разделе 'EMAIL' конфигурации, должны соответствовать значениям, установленным при запуске сервера SquarePhish.
[DEFAULT]
SMTP_PORT            = 465                                                                      # Порт SMTP, по умолчанию 465
SMTP_SERVER          = "smtp.gmail.com"                                                         # SMTP-сервер, по умолчанию Gmail
SMTP_PROTO           = "ssl"                                                                    # Протокол SMTP: {ssl, tls, None (оставить пустым)}
SMTP_EMAIL           = ""                                                                       # Укажите адрес электронной почты для аутентификации
SMTP_PASSWORD        = ""                                                                       # Укажите пароль для аутентификации
