
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Sudomy — Sudomy — это инструмент для перечисления поддоменов, предназначенный для сбора поддоменов и анализа доменов с выполнением автоматизированной разведки (recon) для поиска уязвимостей / пентеста. | Kitploit
Инструменты/GitHubGitHub/screetsec/sudomy
OSINT (Разведка открытых источников)РазведкаАнализ уязвимостейСбор информацииВеб-безопасностьТестирование на ПроникновениеПеречисление ПоддоменовАнализ DNS
GitHubscreetsec/sudomy

Sudomy

Sudomy — это инструмент для перечисления поддоменов, предназначенный для сбора поддоменов и анализа доменов с выполнением автоматизированной разведки (recon) для поиска уязвимостей / пентеста.

2.4k414992 лет назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться
Репозиторий
Сайт

Sudomy

License Build Status Version Build Build Contributions Welcome Donate

Перебор поддоменов и анализ

sudomy

Sudomy — это инструмент для перебора поддоменов, сбора поддоменов и анализа доменов с выполнением автоматизированной разведки (фреймворк). Этот инструмент также может использоваться для OSINT (разведки по открытым источникам).

Возможности!

На данный момент Sudomy имеет 20 возможностей:
  • Простой, легкий, быстрый и мощный. Bash-скрипт (контроллер) доступен по умолчанию почти во всех дистрибутивах Linux. Благодаря многопроцессорности bash-скрипта все процессоры используются оптимально.
  • Процесс перебора поддоменов может выполняться активным или пассивным методом
    • Активный метод

      • Sudomy использует инструмент Gobuster из-за его высокой скорости при проведении DNS-атаки перебором поддоменов (с поддержкой wildcard). Используемый словарь объединяет списки SecList (Discover/DNS), содержащие около 3 миллионов записей.
    • Пассивный метод

      • Путем оценки и выбора хороших сторонних сайтов/ресурсов процесс перебора можно оптимизировать. За меньшее время будет получено больше результатов. Sudomy может собирать данные с этих 22 тщательно отобранных сторонних сайтов:

          https://censys.io
          https://developer.shodan.io
          https://dns.bufferover.run
          https://index.commoncrawl.org 
          https://riddler.io 
          https://api.certspotter.com
          https://api.hackertarget.com 
          https://api.threatminer.org
          https://community.riskiq.com
          https://crt.sh
          https://dnsdumpster.com
          https://docs.binaryedge.io
          https://securitytrails.com
          https://graph.facebook.com
          https://otx.alienvault.com
          https://rapiddns.io
          https://spyse.com
          https://urlscan.io
          https://www.dnsdb.info
          https://www.virustotal.com
          https://threatcrowd.org
          https://web.archive.org
        
  • Проверить список собранных поддоменов и определить работающие HTTP или HTTPS серверы. Эта возможность использует сторонний инструмент httprobe.
  • Проверка доступности поддоменов на основе Ping Sweep и/или получения HTTP-кода состояния.
  • Возможность обнаружения виртуальных хостов (несколько поддоменов, разрешающихся в один IP-адрес). Sudomy разрешает собранные поддомены в IP-адреса, затем классифицирует их, если несколько поддоменов разрешаются в один IP-адрес. Эта возможность будет очень полезна для дальнейшего пентеста/охоты за багами. Например, при сканировании портов один IP-адрес не будет сканироваться многократно.
  • Выполнение сканирования портов по IP-адресам собранных поддоменов/виртуальных хостов.
  • Тестирование атаки перехвата поддомена (CNAME Resolver, DNSLookup, обнаружение NXDomain, проверка уязвимостей).
  • Создание скриншотов поддоменов по умолчанию с помощью gowitness или вы можете выбрать другой инструмент для скриншотов, например (-ss webscreeenshot).
  • Определение технологий на веб-сайтах (категория, приложение, версия).
  • Обнаружение URL, портов, заголовков, длины контента, кода состояния, тела ответа.
  • Интеллектуальный автоматический откат с HTTPS на HTTP по умолчанию.
  • Сбор/извлечение открытых портов от сторонних сервисов (По умолчанию::Shodan). В данный момент используется только Shodan [В будущем::Censys,Zoomeye]. Более эффективно и действенно для сбора портов из списка IP-адресов цели [[ Subdomain > IP Resolver > Crawling > ASN & Open Port ]].
  • Сбор сочных URL и извлечение параметров URL (Ресурс по умолчанию::WebArchive, CommonCrawl, UrlScanIO).
  • Сбор интересных путей (api|.git|admin|и т.д.), документов (doc|pdf), JavaScript (js|node) и параметров.
  • Определение пути для выходного файла (указать выходной файл по завершении).
  • Проверка, принадлежит ли IP-адрес Cloudflare.
  • Генерация и создание словаря на основе собранных URL-ресурсов (wayback, urlscan, commoncrawl). Для этого мы извлекаем все параметры и пути из нашей разведки домена.
  • Генерация визуализации сетевого графика поддоменов и виртуальных хостов.
  • Отчет в формате HTML и CSV.
  • Отправка уведомлений в канал Slack.

Как работает Sudomy

Как работает Sudomy или поток разведки, когда вы запускаете лучшие аргументы для сбора поддоменов и анализа с автоматической разведкой.

root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe  -aI webanalyze -sS

Рабочий процесс разведки

Это рабочий процесс разведки Sudomy v1.1.8#dev
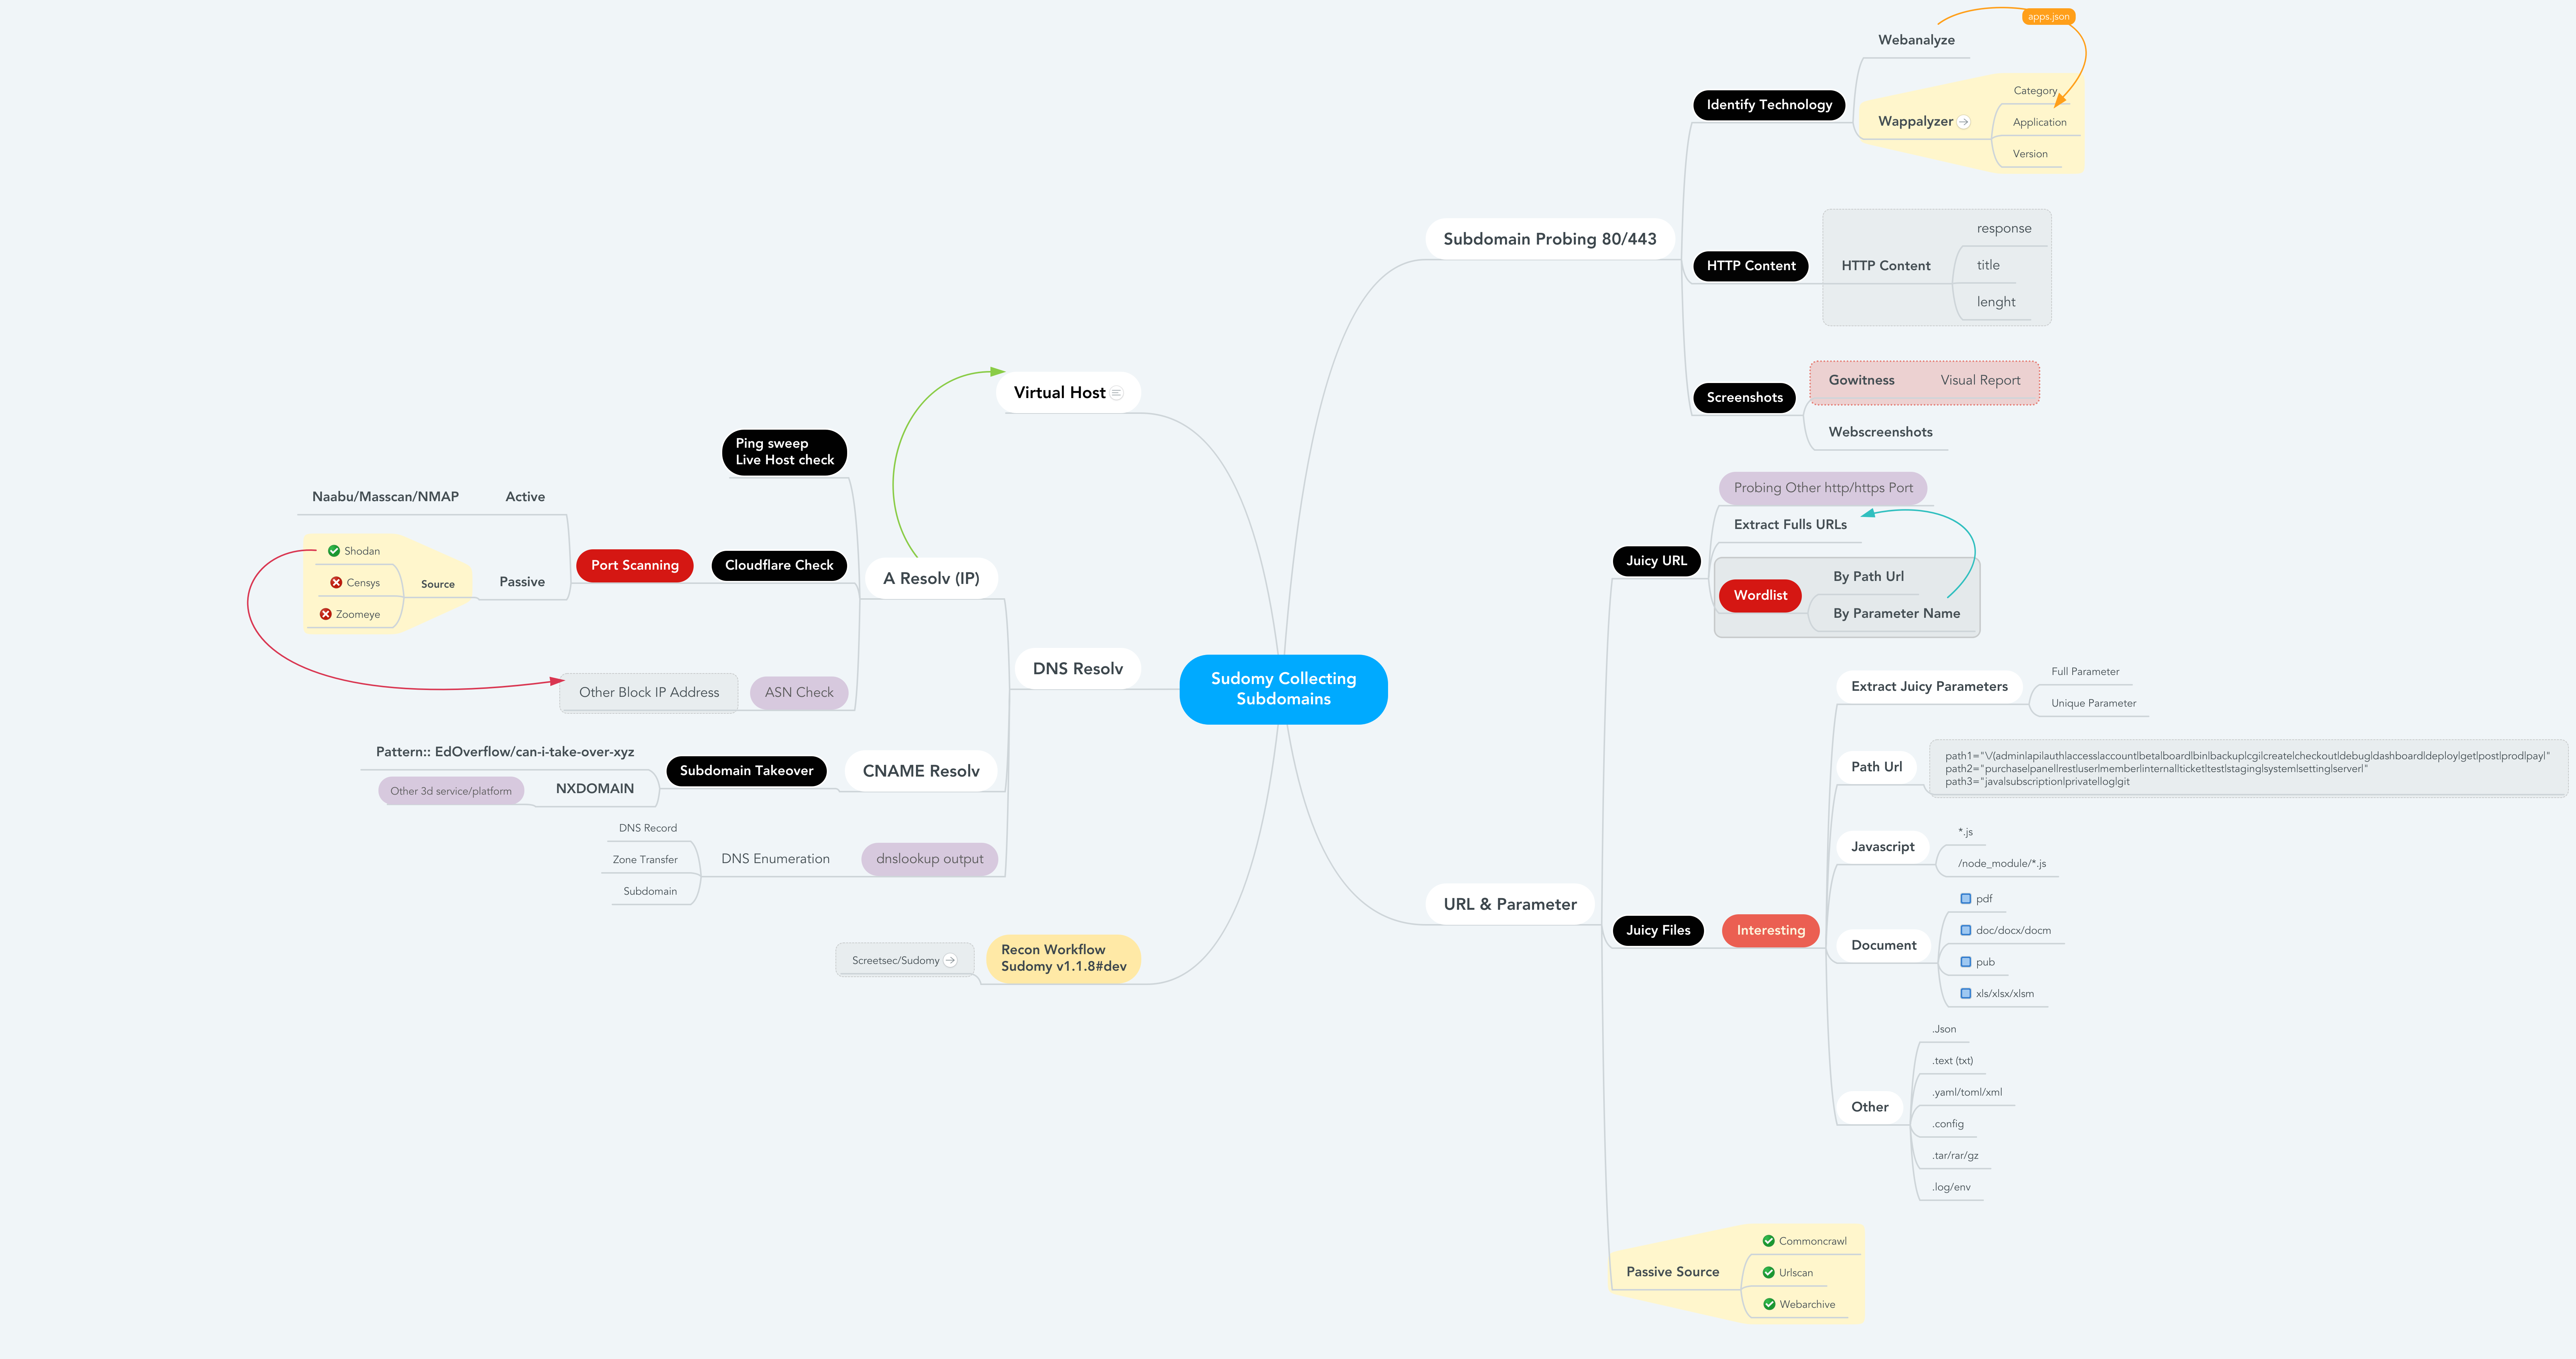
Recon Workflow

Подробная информация

Файлы подробной информации о разведке и сочных данных

------------------------------------------------------------------------------------------------------

- subdomain.txt             -- Список поддоменов             < $DOMAIN (Цель)
- httprobe_subdomain.txt    -- Проверка поддоменов	  < subdomain.txt
- webanalyzes.txt           -- Сканирование технологий    < httprobe_subdomain.txt
- httpx_status_title.txt    -- заголовок+код состояния+длина    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- Разрешение поддоменов		  < subdomain.txt
- Subdomain_Resolver.txt    -- Разрешение поддоменов (альт.)     < subdomain.txt
- cf-ipresolv.txt           -- Сканирование Cloudflare        	  < ip_resolver.txt 
- Live_hosts_pingsweep.txt  -- Проверка живых хостов		  < ip_resolver.txt	 
- ip_resolver.txt           -- Список IP-адресов          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- Проверка номера ASN		  < ip_resolver.txt
- vHost_subdomain.txt       -- Виртуальный хост (группировка по IP) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- Активное сканирование портов       < cf-ipresolv.txt
- ip_dbport.txt		    -- Пассивное сканирование портов	  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------
- Passive_Collect_URL_Full.txt 		-- Полный список всех URL-обходов (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- Отчет по скриншотам    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- База данных скриншотов    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

- ./interest/interesturi-allpath.out	-- Интересные пути (/api, /git и т.д.) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-doc.out	-- Интересные документы (doc, pdf, xls)   < Passive_Collect_URL_Full.txt
- ./interest/interesturi-otherfile.out	-- Другие файлы (.json, .env и т.д.) < Passive_Collect_URL_Full.txt
- ./interest/interesturi-js.out		-- Все JavaScript-файлы (*.js)  	< Passive_Collect_URL_Full.txt
- ./interest/interesturi-nodemodule.out	-- Файлы из /node_modules/    < Passive_Collect_URL_Full.txt
- ./interest/interesturi-param-full.out	-- Полный список параметров 		< Passive_Collect_URL_Full.txt
- ./interest/interesturi-paramsuniq.out -- Уникальный список параметров 	< Passive_Collect_URL_Full.txt
Скачать инструмент