
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/scamagic/cve-2022-23131poc-exp-zabbix-
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на Проникновение
GitHubscamagic/cve-2022-23131poc-exp-zabbix-

CVE-2022-23131poc-exp-zabbix-

Скрипт массового обнаружения и эксплуатации уязвимости CVE-2022-23131

Репозиторий
83194 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    906
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    725
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    442
  • 4

    wifit3

    derv82/wifit3

    Wifite, но только через USB и кроссплатформенный.

    434
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    412
  • 6

    SafeLine

    chaitin/safeline

    Сам хостируемый WAF и обратный прокси-сервер, который фильтрует вредоносный HTTP-трафик, блокирует SQL-инъекции, XSS и атаки ботов, с ограничением скорости и динамическим шифрованием HTML/JS.

    360

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2022-23131poc-exp-zabbix-

Скрипт для массового обнаружения и эксплуатации уязвимости CVE-2022-23131

Среда выполнения: python3

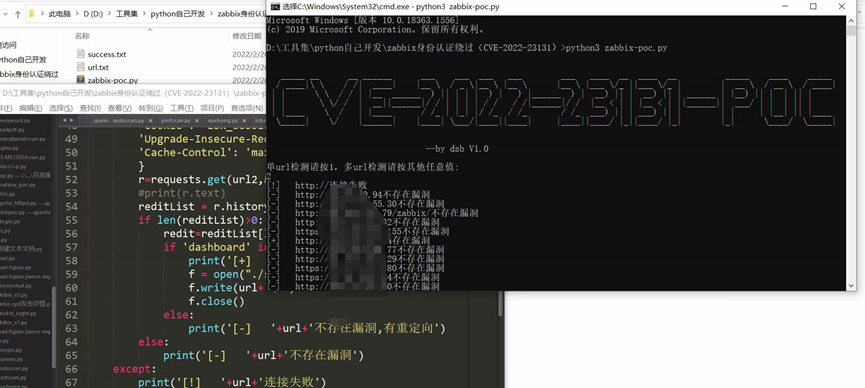
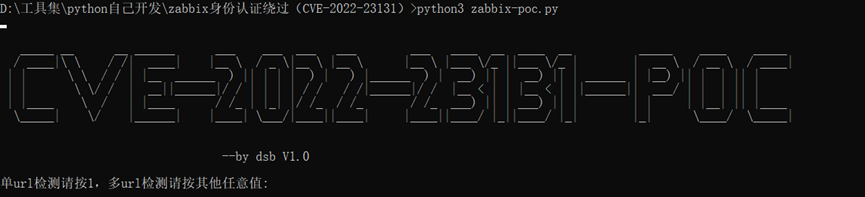
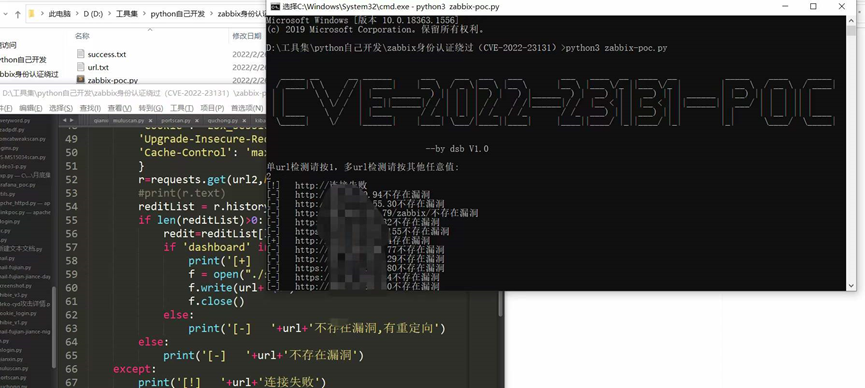
zabbix-poc.py Команда запуска: python3 zabbix-poc.py image Для проверки одного цели введите 1, для массовой проверки — другое значение: URL-адреса, содержащие уязвимость, будут помечены знаком [+] и сохранены в файл success.txt в текущем каталоге. image
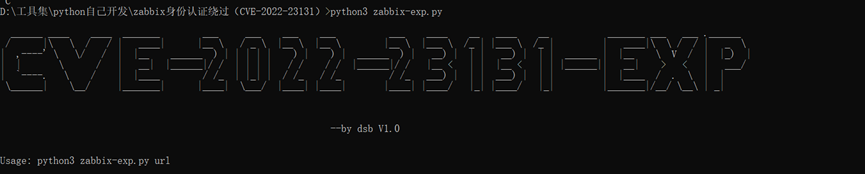
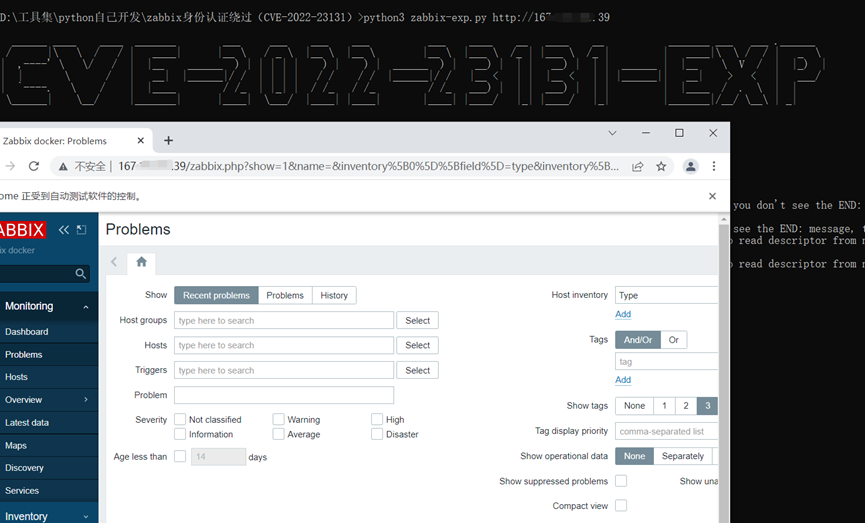
zabbix-exp.py Использование: требуется библиотека selenium, необходимо установить драйвер Google Chrome. http://chromedriver.storage.googleapis.com/index.html (Обратите внимание: версия драйвера должна соответствовать вашему браузеру Google Chrome. Если точного совпадения нет, скачайте версию, близкую к вашей). Поместите драйвер в корневой каталог Python. Команда: python3 zabbix-exp.py url(URL-адрес, содержащий уязвимость) image При ошибке "No module named xxx" самостоятельно выполните команду python3 –m pip install xxx для установки. image После запуска откроется браузер Google Chrome и будет выполнять действия автоматически. Не нажимайте ничего вручную, иначе возникнет ошибка. Дождитесь успешной эксплуатации уязвимости, то есть успешного входа в систему, только после этого можно нажимать вручную.


Скачать инструмент


