
Установка жертвы
Запустите вашу ВМ в VirtualBox
- Войдите с:
- имя пользователя: osboxes
- пароль: osboxes.org
-
Откройте терминал
-
Проверьте, есть ли у вас работающее интернет-соединение.
ping 8.8.8.8
- Если ping не удался, проверьте, включен ли ваш NAT-интерфейс.
- Обновите вашу ОС
sudo apt-get update
- Установите Git
sudo apt install -y git
- Склонируйте ваши конфигурационные файлы для Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
- Перейдите в только что склонированную директорию Victim
cd CyberSec2026/Victim
- Выполните скрипт 01_setup_server.sh с правами sudo
sudo bash 01_setup_server.sh
- Если у вас возникли проблемы с openjdk-11-jdk, смотрите раздел TROUBLESHOOTING внизу этого README.
- Продолжите с пост-установкой машины атакующего
[УСТРАНЕНИЕ НЕПОЛАДОК]
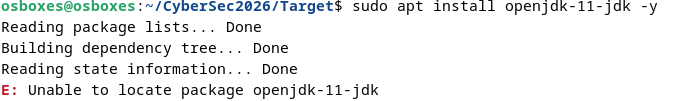
Невозможно найти пакет openjdk-11-jdk

- Выполните скрипт 02_setup_server_java17.sh с правами sudo
sudo bash 02_setup_server_java17.sh
- Откройте ваш сервис spring-gateway в текстовом редакторе:
sudo nano /etc/systemd/system/spring-gateway.service
- Замените ExecStart на следующее
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
- Теперь мы создаем окружение с Java 17 вместо Java 11.
- Java 17 по умолчанию блокирует выполнение внешних java библиотек.
- С помощью приведенной выше команды вы разрешаете java библиотекам за пределами Java-модуля просматривать java.lang через рефлексию.
- Перезапустите сервис
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service