 sandboxec/sandboxec
Легковесная песочница команд для Linux, безопасная по умолчанию, построенная на Landlock.


Лёгкая песочница для команд в Linux, построенная на Landlock.
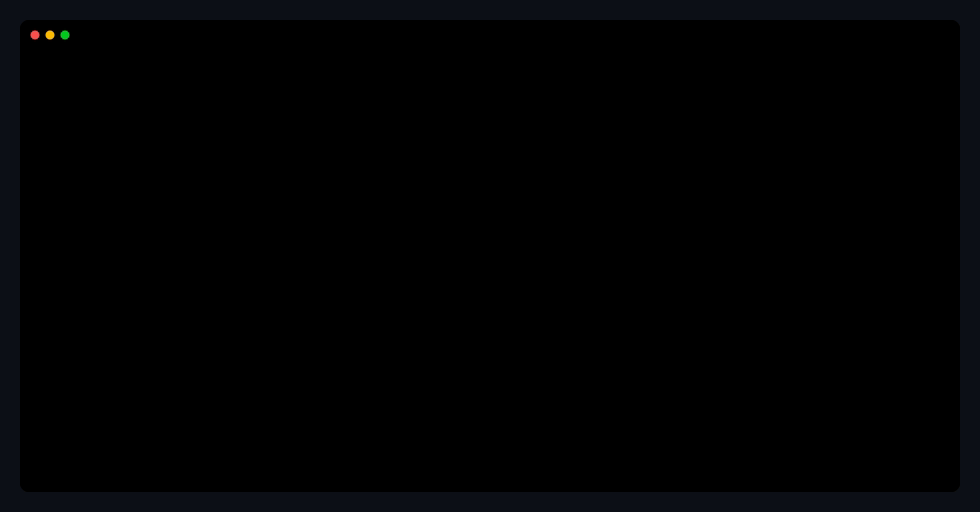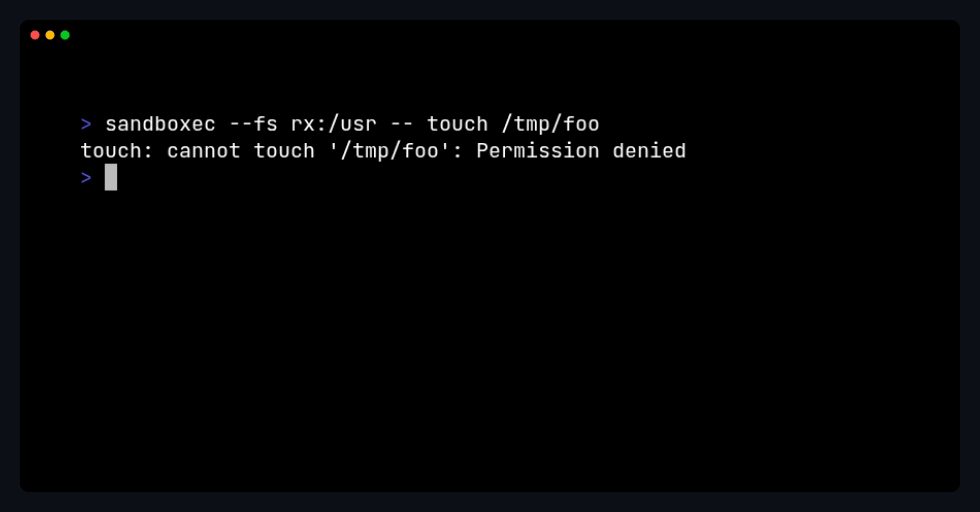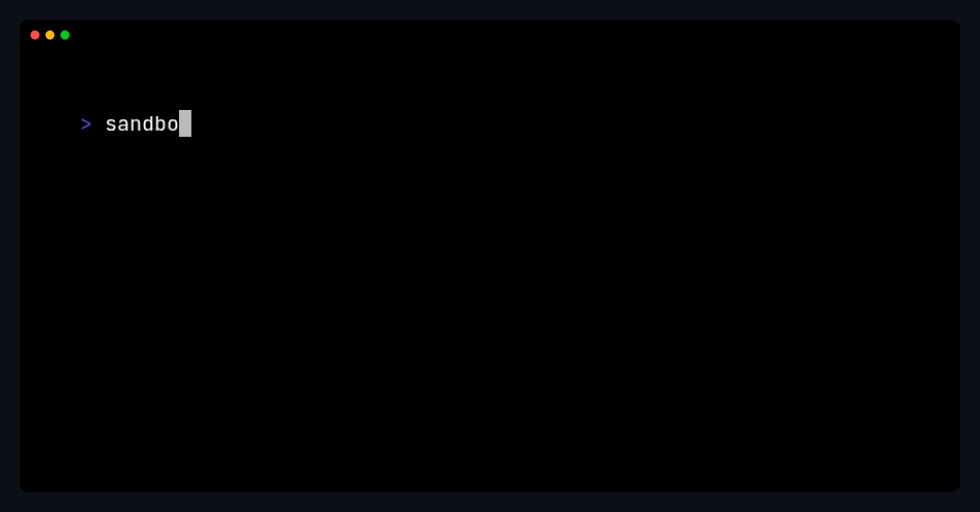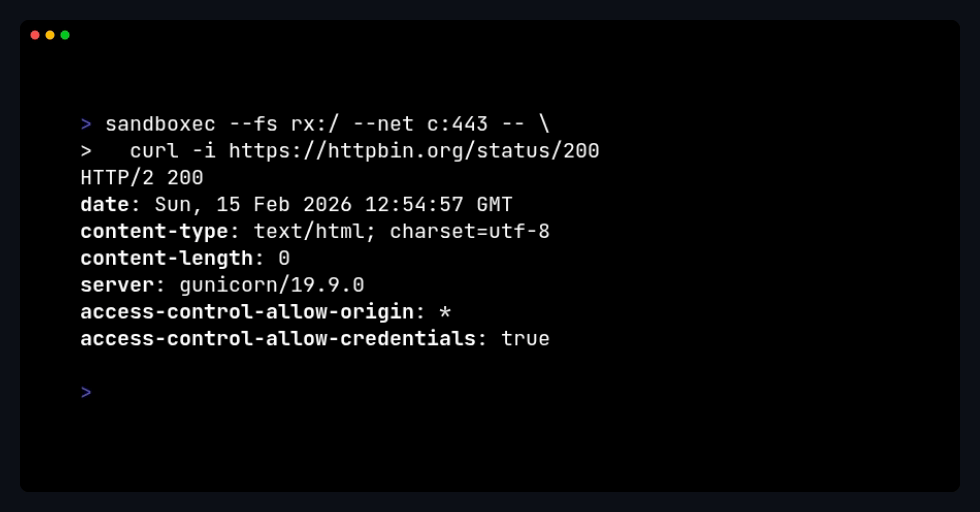
Без демона. Без root. Без сборки образов.
Используйте её для выполнения рискованных команд с меньшим радиусом поражения: сторонние CLI, непроверенные скрипты, сгенерированный код и одноразовые утилиты.
Запуск непроверенного кода — это часто выбор «всё или ничего».
Контейнеры и виртуальные машины — отличные инструменты, но для быстрой изоляции на уровне одной команды они могут быть избыточны. Контейнеры добавляют накладные расходы на образы и среду выполнения. Виртуальные машины обеспечивают более сильную изоляцию, но с более высокими затратами на настройку и ресурсы.
sandboxec фокусируется на более узкой задаче: изолировать одну команду на текущем хосте с низкими накладными расходами и явными правилами разрешения.
См. также:
Хорошо подходит:
В таких случаях используйте контейнеры или виртуальные машины.
| Возможность | Landlock ABI | Минимальное ядро |
|---|---|---|
| Ограничения файловой системы | v1+ | 5.13+ |
| Ограничения TCP bind/connect | v4+ | 6.7+ |
Ограничения области видимости (--restrict-scoped) | v6+ | только новые ядра |
sandboxec ограничивает, что процесс может:
Ограничения применяются непосредственно перед запуском целевой команды. После этого они действуют на данный процесс и его дочерние процессы.
[!IMPORTANT] Инструмент предназначен для уменьшения ущерба от ошибочных, рискованных или вредоносных пользовательских программ, сужая круг того, к чему они могут обращаться. Следовательно, он НЕ защищает от:
- Ошибок ядра или привилегированных локальных атакующих.
- Истощения ресурсов (CPU, память, диск).
- Всех возможных взаимодействий с хостом, выходящих за рамки настроенных элементов управления Landlock.
Воспринимайте его как практический слой изоляции.
С помощью скрипта:
curl -sSL https://get.sandbox.ec | sh
С помощью компилятора Go:
go install go.sandbox.ec/[email protected]
[!NOTE] Требуется Go версии 1.24.0 или новее.
Или скачайте готовый бинарник со страницы релизов.
Или соберите из исходников:
[!WARNING] Ветка
masterсодержит последние изменения кода, которые могут не пройти тщательное тестирование и контроль качества — поэтому возможна нестабильность или неожиданное поведение.
git clone https://github.com/sandboxec/sandboxec.git
cd sandboxec/
# git checkout v0.3.0
make build
# ./bin/sandboxec --help
sandboxec [ОПЦИИ] [КОМАНДА [АРГУМЕНТ...]]
Примеры:
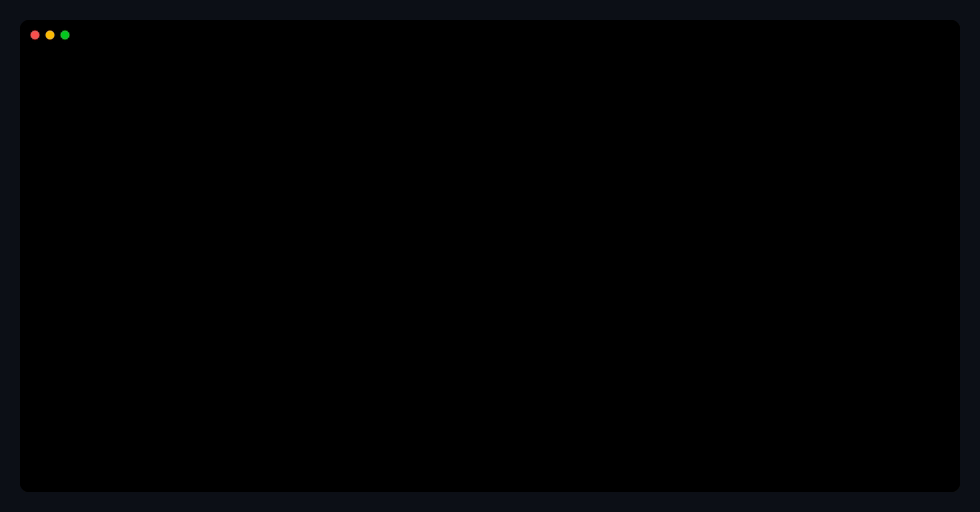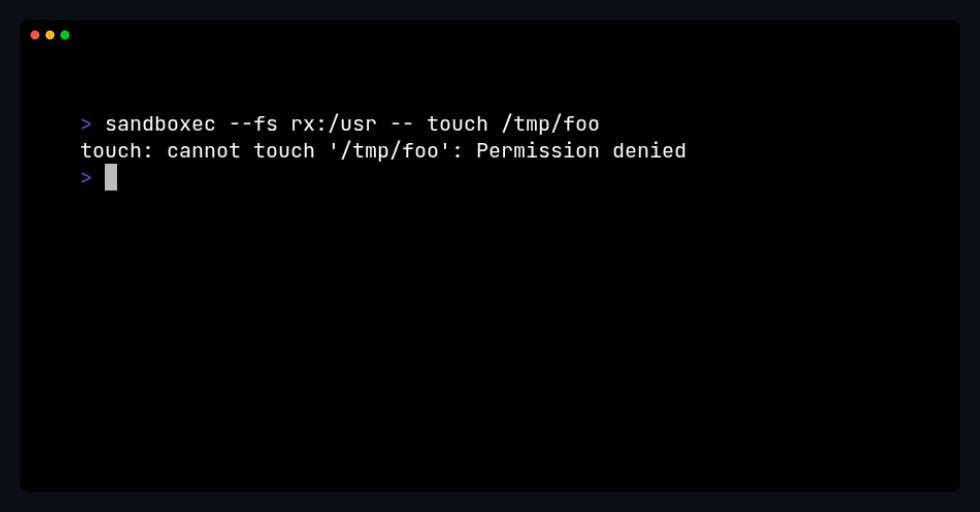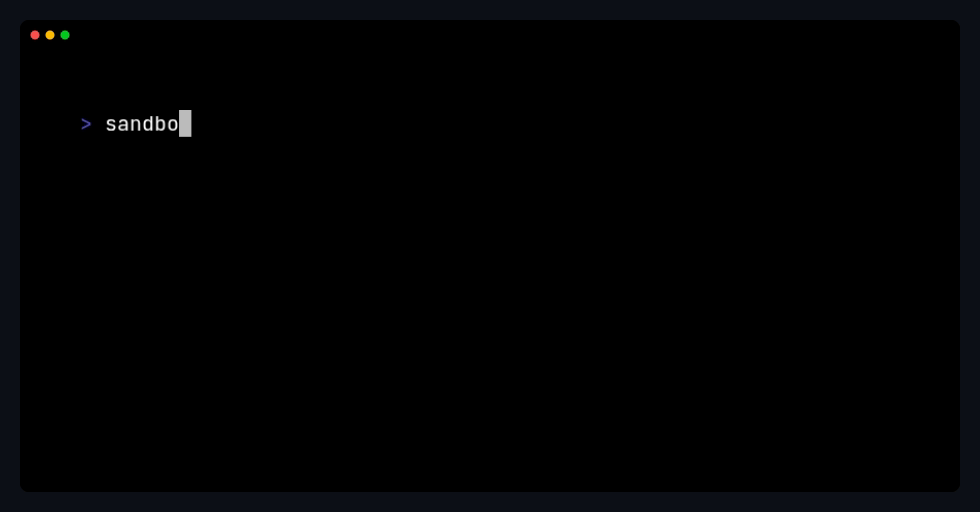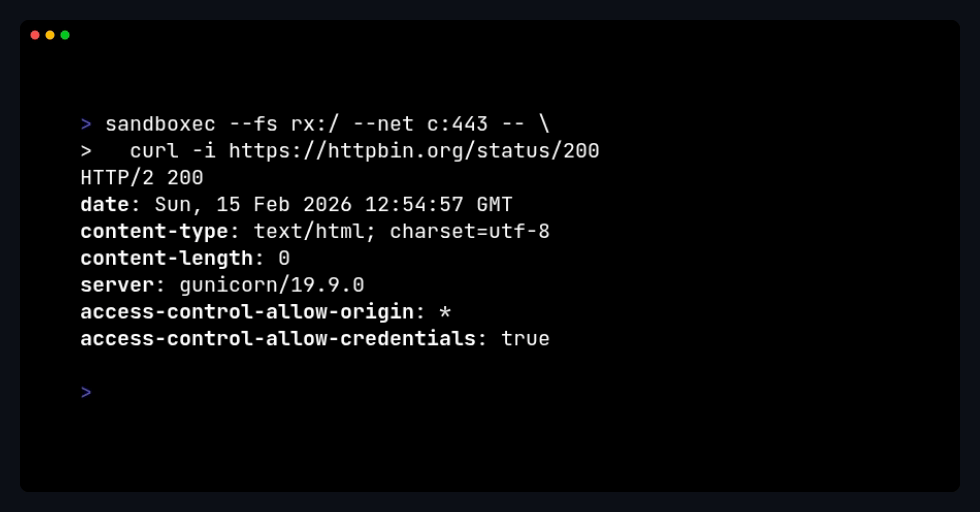
sandboxec --fs rx:/usr /usr/bin/echo hello
sandboxec --fs rx:/usr -- /usr/bin/ls /usr
sandboxec --fs rx:/usr --net c:<PORT> -- /usr/bin/curl http://127.0.0.1:<PORT>
sandboxec --mode mcp --fs rx:/usr --fs rw:$PWD --net c:443
| Опция | Описание |
|---|---|
-c, --config | Путь к YAML-файлу конфигурации. |
-C, --named-config | Именованный профиль конфигурации (соответствует репозиторию sandboxec/profiles). |
-f, --fs RIGHTS:PATH | Добавить правило файловой системы (повторяемо). |
-n, --net RIGHTS:PORT | Добавить сетевое правило (повторяемо). |
--abi int | Принудительно указать версию Landlock ABI (0 по умолчанию). |
--best-effort | Продолжить, даже если ядру не хватает поддержки некоторых возможностей. |
--ignore-if-missing | Не завершать ошибкой, если путь правила не существует. |
--restrict-scoped | Включить ограничения IPC в области видимости (требуется ABI v6+). |
--unsafe-host-runtime | Разрешить права read_exec для путей среды выполнения хоста. |
-m, --mode string | Режим исполнения (run или mcp). По умолчанию: run. |
-V, --version | Показать версию приложения. |
-h, --help | Показать справку. |
Доступные инструменты MCP:
exec: Выполнить команду и вернуть stdout, stderr и exit_code.
command (обязательно), args (необязательный массив).sandboxec с действующей политикой, полученной из флагов CLI или YAML-конфигурации.[!NOTE]
--restrict-scopedтребует Landlock ABI v6+.--unsafe-host-runtimeрасширяет разрешённый доступ к среде выполнения и библиотекам, ослабляя гарантии минимальных привилегий.- В режиме
--mode mcpаргументы обёрнутой команды не принимаются.
Формат: RIGHTS:PATH
Допустимые права:
read или rread_exec или rxwrite или wread_write или rwread_write_exec или rwx[!NOTE] Ограничения файловой системы требуют поддержки Landlock (Linux 5.13+).
Формат: RIGHTS:PORT
Допустимые права:
bind или bconnect или cbind_connect или bc[!NOTE] Сетевые ограничения (
bind/connect) требуют новую поддержку Landlock (ABI v4+, обычно Linux 6.7+).
[!IMPORTANT] Если работающее ядро не поддерживает запрошенные возможности, используйте
--best-effortдля корректного понижения функциональности.
--fs и --net накапливаются.Конфигурация — только YAML.