 samhaxr/vtscanner
Комплексный инструмент безопасности на Python для сканирования файлов, обнаружения вредоносных программ и анализа в постоянно меняющемся киберпространстве.



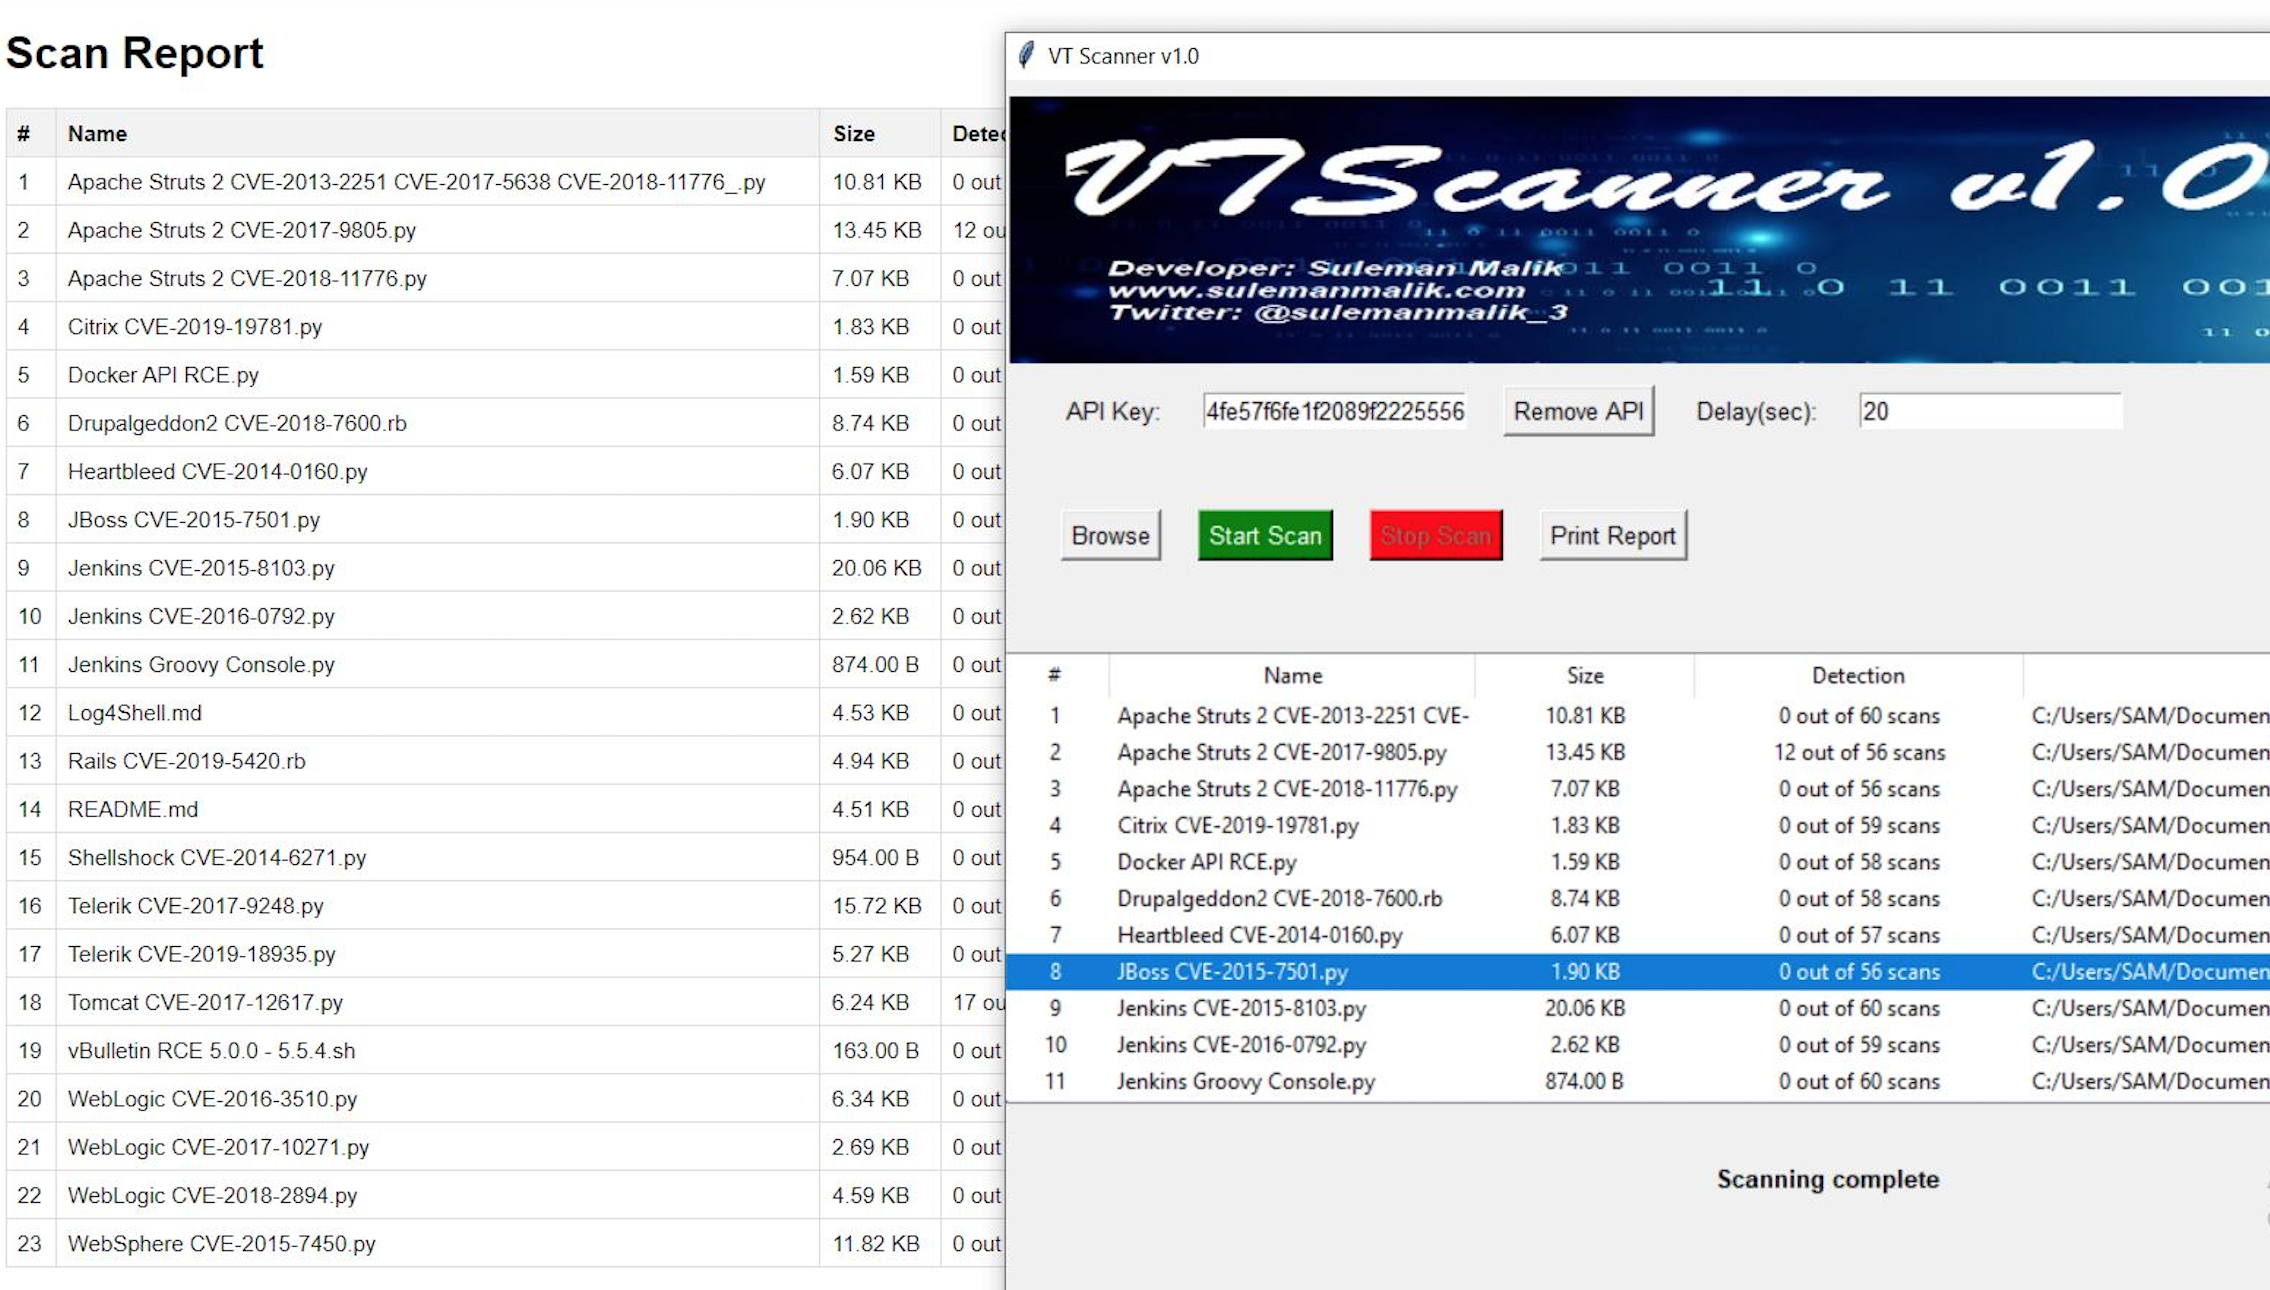
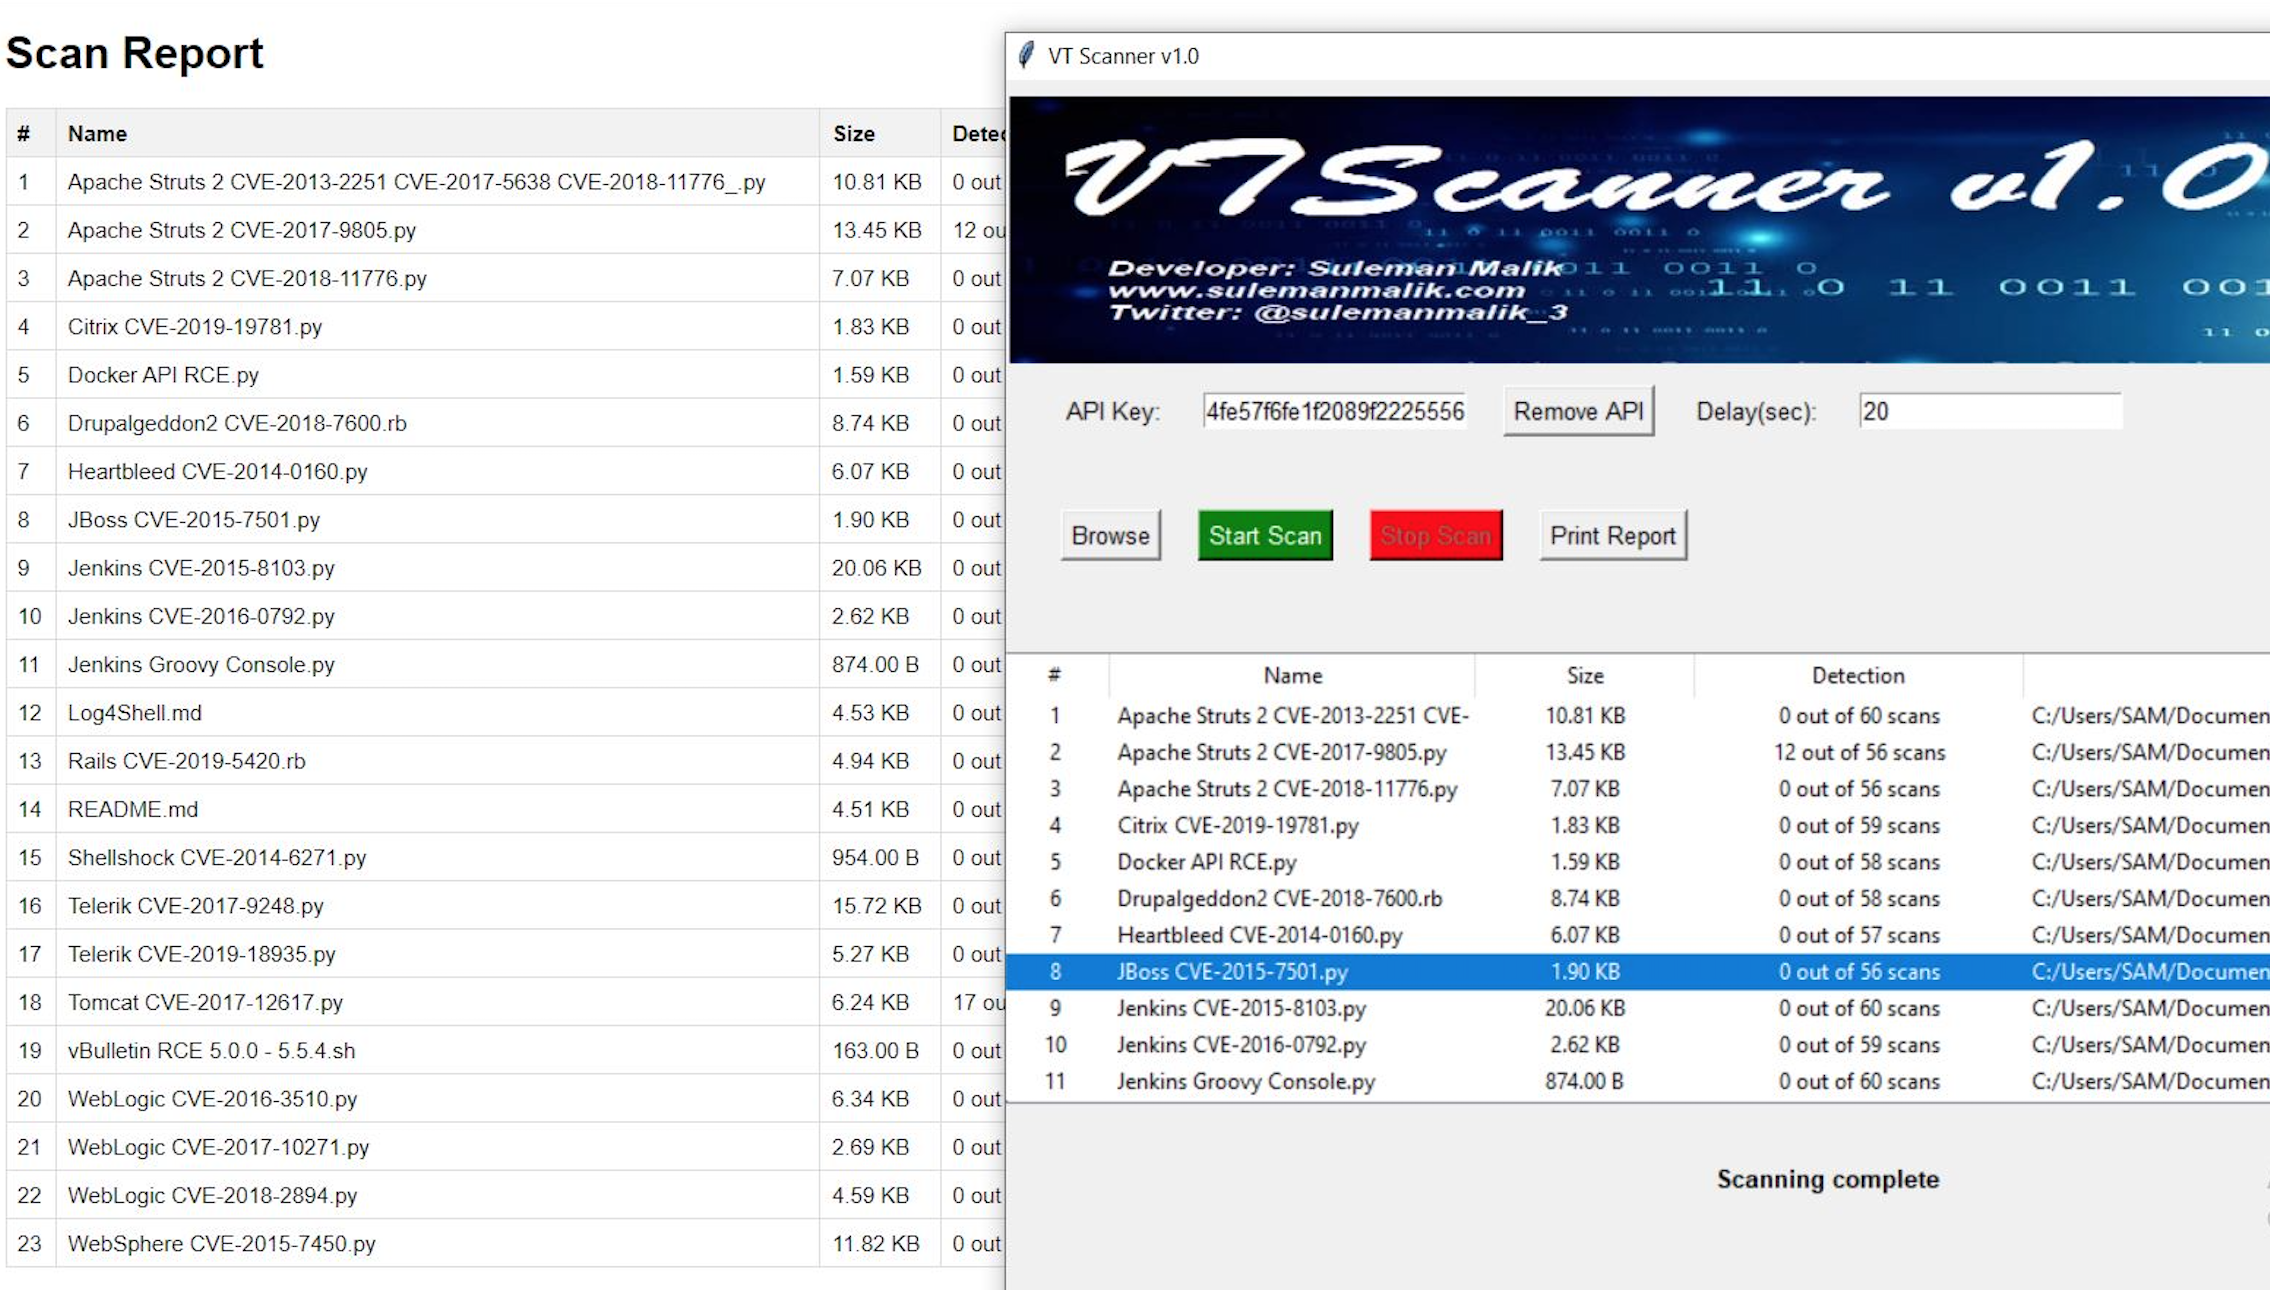
VTScanner — это универсальный инструмент на Python, который позволяет пользователям выполнять комплексное сканирование файлов в выбранной директории для обнаружения и анализа вредоносного ПО. Он легко интегрируется с API VirusTotal, предоставляя обширную информацию о безопасности ваших файлов. VTScanner совместим с Windows, macOS и Linux, что делает его ценным инструментом для специалистов по безопасности и всех, кто заботится о безопасности.
VTScanner позволяет пользователю выбирать конкретную директорию для сканирования. Таким образом вы можете оценить все файлы в этой директории на предмет потенциальных угроз.
По завершении сканирования VTScanner генерирует подробные отчёты с результатами. Эти отчёты содержат важную информацию о просканированных файлах, включая их хеш, тип файла и статус обнаружения.
VTScanner использует хеши файлов для эффективного обнаружения вредоносного ПО. Сравнивая хеш каждого файла с известными сигнатурами вредоносного ПО, он может быстро выявить потенциальные угрозы.
VTScanner беспрепятственно взаимодействует с API VirusTotal. Если файл ранее не был просканирован на VirusTotal, VTScanner автоматически отправляет его хеш для анализа. Затем он ожидает ответа, позволяя вам получить полные отчёты VirusTotal.
Для пользователей с бесплатными аккаунтами VirusTotal VTScanner предлагает функцию временной задержки. Эта функция вводит указанную задержку (рекомендуется от 20 до 25 секунд) между каждым запросом на сканирование, обеспечивая соблюдение ограничений скорости VirusTotal.
Если у вас есть премиум-аккаунт VirusTotal API, VTScanner предоставляет возможность параллельного сканирования. Эта функция позволяет оптимизировать скорость сканирования, что идеально подходит для более крупных коллекций файлов.
VTScanner идёт дальше, позволяя пользователям просматривать подробные отчёты VirusTotal для любого файла простым двойным щелчком. Эта функция предоставляет ценную информацию об обнаружениях и поведении файлов.
Для дополнительного удобства VTScanner поставляется с предустановленными Windows-бинарниками, скомпилированными с помощью PyInstaller. Эти бинарники обнаруживаются 10 антивирусными сканерами.
Если вы предпочитаете создавать свои собственные бинарники или использовать VTScanner на платформах, отличных от Windows, вы можете легко создать пользовательские бинарники с помощью PyInstaller.
Перед установкой VTScanner убедитесь, что у вас есть следующие предварительные требования:
pip install -r requirements.txt
Вы можете получить VTScanner, клонировав репозиторий GitHub на свой локальный компьютер:
git clone https://github.com/samhaxr/VTScanner.git
Для запуска VTScanner выполните следующие шаги:
cd VTScanner
python3 VTScanner.py
VTScanner распространяется под лицензией GPL. Подробные сведения о лицензии см. в файле LICENSE.
VTScanner — это инструмент, предназначенный для повышения безопасности путём выявления потенциальных угроз вредоносного ПО. Однако важно помнить, что ни один инструмент не обеспечивает абсолютной защиты. Всегда соблюдайте осторожность и используйте дополнительные меры безопасности при работе с файлами, которые могут содержать вредоносный контент. По вопросам, проблемам или отзывам, пожалуйста, не стесняйтесь открыть issue в нашем репозитории GitHub. Спасибо, что выбрали VTScanner v1.0.