 safedep/gryph
Слой безопасности для ИИ-агентов программирования. Работает с Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent и другими.


Все используют режим YOLO. Gryph обеспечивает соблюдение ограничений и ведёт журнал аудита.
Быстрый старт · Демо · Поддерживаемые агенты · Сценарии использования · Политика безопасности




AI-агенты для программирования (Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode) могут читать любой файл, писать куда угодно и выполнять произвольные команды на машине разработчика. За одну сессию они выполняют десятки вызовов инструментов. Нет никаких границ того, что они могут делать, и нет журнала аудита, когда что-то идёт не так.
Gryph это исправляет. Он встраивается в агентов, применяет правила политики YAML, которые в реальном времени выполняют действия block, warn или guide, и записывает каждое событие в локальную базу данных SQLite для просмотра и аудита. Все данные остаются локальными. Никакого облака, никакой телеметрии.
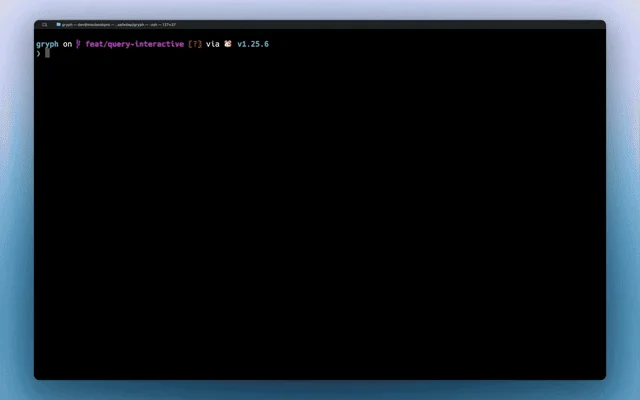
Разработчик просит Claude Code отрефакторить модуль. Он выполняет 47 вызовов инструментов за 90 секунд. Затем тесты падают.
Без Gryph разработчикам остаётся только догадываться. С Gryph команда gryph logs показывает всё.
# Install Gryph with one command
curl -fsSL https://raw.githubusercontent.com/safedep/gryph/main/install.sh | sh

# Setup gryph for available agents
gryph install                    # hooks into all detected agents
gryph status                     # verify setup

# ... use your AI agent normally ...
gryph logs                       # see what happened
# Homebrew (macOS/Linux)
brew install safedep/tap/gryph

# npm
npm install -g @safedep/gryph

# Go
go install github.com/safedep/gryph/cmd/gryph@latest
Готовые бинарные файлы для macOS, Linux и Windows доступны на странице GitHub Releases.
Совет: Установите
logging.levelв значениеfull, чтобы видеть различия файлов и необработанные события:gryph config set logging.level full. Подробности см. в разделе Конфигурация.
| Агент | Поддержка хуков |
|---|---|
| Claude Code | Полная (PreToolUse, PostToolUse, Notification) |
| Codex | Полная (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop) |
| Command Code | Полная (PreToolUse, PostToolUse, Stop, SessionStart) |
| Cursor | Полная (чтение/запись файлов, выполнение команд оболочки, инструменты MCP) |
| Devin CLI | Полная (PreToolUse, PostToolUse, SessionStart, UserPromptSubmit, Stop, SessionEnd) |
| Gemini CLI | Полная (BeforeTool, AfterTool, Notification) |
| OpenCode | Полная (tool.execute, события сессии) |
| Pi Agent | Полная (tool_call, tool_result, события сессии) |
| Windsurf | Полная (чтение/запись файлов, команды, инструменты MCP) |
Примечание: Хуки Codex требуют включения флага функции
codex_hooksв вашей конфигурации Codex (~/.codex/config.toml):[features] codex_hooks = true
Примечание: Devin CLI также по умолчанию загружает хуки Claude Code из
~/.claude/settings.json(read_config_from.claude). Когда хуки gryph установлены для обоих агентов, одна сессия Devin генерирует события devin и события claude-code. Отключитеread_config_from.claudeв пользовательской конфигурации Devin, чтобы сохранить один поток.
Одна команда устанавливает хуки для всех обнаруженных агентов. Настройка для каждого агента не требуется.
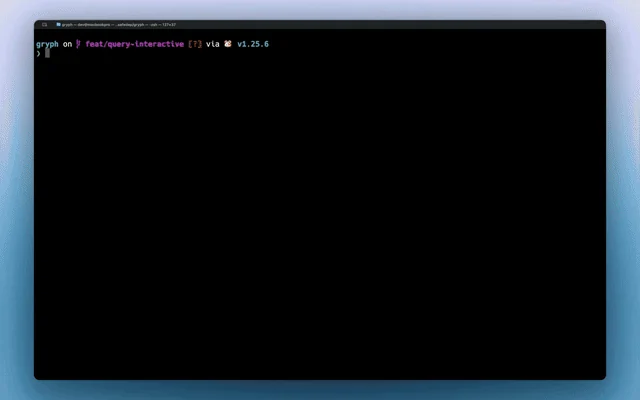
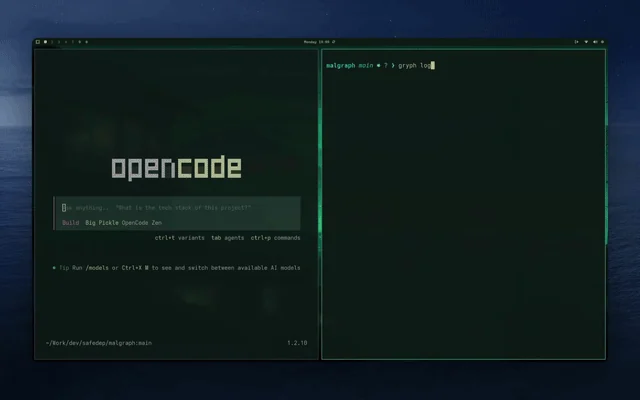
Потоковая трансляция действий агента в реальном времени с помощью gryph logs --live:
| Сценарий | Как помогает Gryph |
|---|---|
| Воспроизвести всю сессию | git diff показывает итоговые изменения. Gryph показывает полную последовательность: что агент прочитал, что выполнил, что записал и откатил, и в каком порядке. |
| Выявить невидимые побочные эффекты | Агенты выполняют команды оболочки, не оставляющие следов в git (npm install, curl, rm). gryph query --action exec выявляет их все. |
| Доступ к конфиденциальным файлам | Gryph автоматически отмечает доступ к .env, *.pem, *.key и подобным файлам. Действия записываются, но содержимое никогда не сохраняется. |
| Блокировка рискованных действий агента | Создавайте правила YAML для блокировки деструктивных команд, запрета записи, приводящей к утечке учётных данных, или ограничения поведения по агенту или проекту. См. Политика безопасности. |
| Проверка безопасности | Экспортируйте события в ваш SIEM или используйте пример наблюдаемости OpenSearch для централизованных дашбордов и оповещений об обнаружении угроз. |
| Отслеживание затрат и токенов | Отслеживайте использование токенов по сессиям и оценочные затраты по моделям и агентам. См. документацию |
| Сравнение агентов | Фильтруйте по --agent, чтобы увидеть, как разные агенты подходят к одной и той же задаче: кто читает больше, кто выполняет больше команд, кто стоит дороже. |