
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
uro — очищает списки URL для сканирования/пентеста | Kitploit

Инструменты/GitHubGitHub/s0md3v/uro
Сбор информацииВеб-безопасностьУтилиты и фреймворкиКраулер
GitHubs0md3v/uro

uro

очищает списки URL для сканирования/пентеста

Репозиторий
1.6k173411 год назадПроверено Kitploit
Поделиться

uro

Использование списка URL для тестирования безопасности может быть утомительным, так как множество URL содержат неинтересный/дублирующийся контент; uro призван решить эту проблему.

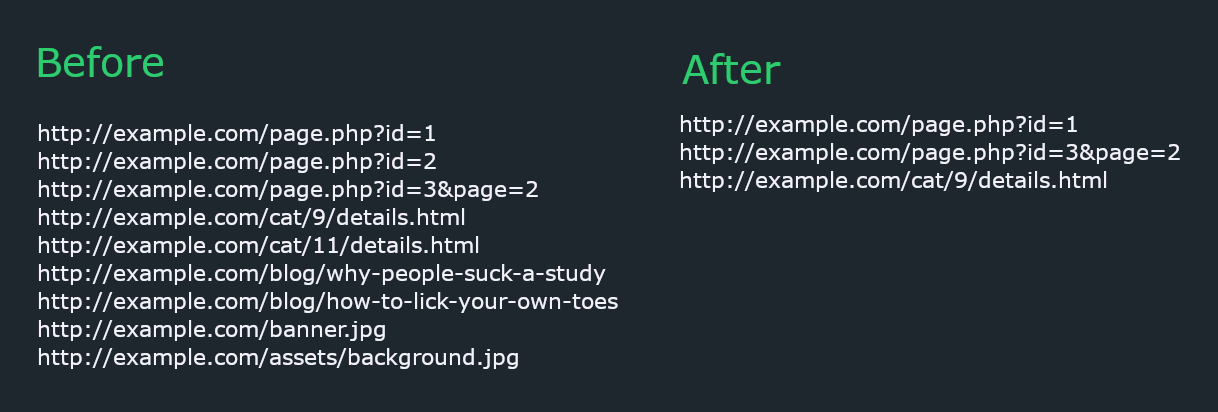
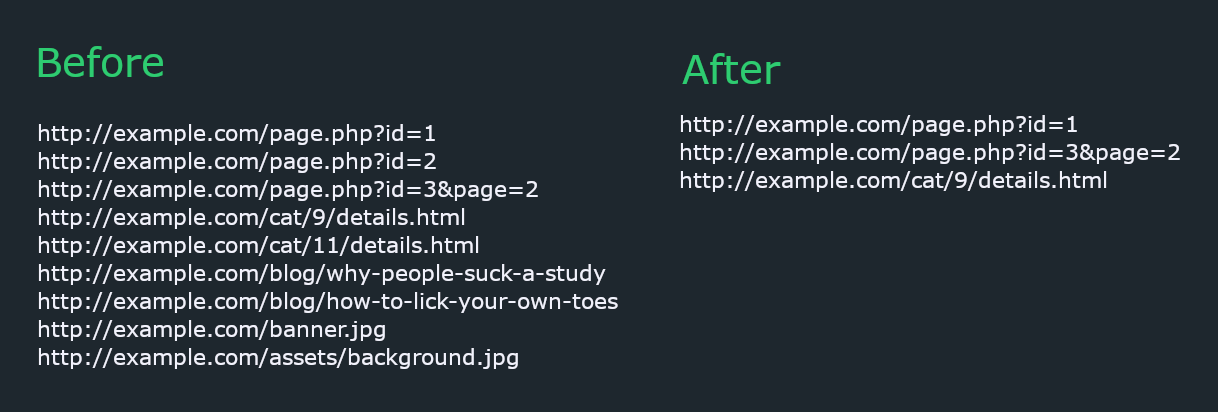
Он не делает никаких HTTP-запросов к URL и удаляет:

  • инкрементальные URL, например /page/1/ и /page/2/
  • записи блогов и аналогичный контент, написанный человеком, например /posts/a-brief-history-of-time
  • URL с одинаковым путём, но разными значениями параметров, например /page.php?id=1 и /page.php?id=2
  • изображения, js, css и другие «бесполезные» файлы

uro-demo

Установка

Рекомендуемый способ установки uro:

pipx install uro

Примечание: Если вы используете старую версию Python, используйте pip вместо pipx

Базовое использование

Самый быстрый способ включить uro в свой рабочий процесс — передать ему данные через stdin и вывести их в терминал.

cat urls.txt | uro

Продвинутое использование

Чтение URL из файла (-i/--input)

uro -i input.txt

Запись URL в файл (-o/--output)

Если файл уже существует, uro не будет перезаписывать его содержимое. В противном случае будет создан новый файл.

uro -i input.txt -o output.txt

Белый список (-w/--whitelist)

uro будет игнорировать все расширения, кроме указанных.

uro -w php asp html

Примечание: Страницы без расширения, например /books/1, всё равно будут включены. Чтобы удалить и их, используйте --filter hasext.

Чёрный список (-b/--blacklist)

uro будет игнорировать указанные расширения.

uro -b jpg png js pdf

Примечание: uro имеет список «бесполезных» расширений, которые удаляются по умолчанию; этот список будет переопределён любыми расширениями, которые вы укажете через опцию blacklist. Страницы без расширения, например /books/1, всё равно будут включены. Чтобы удалить и их, используйте --filter hasext.

Фильтры (-f/--filters)

Для детального контроля uro поддерживает следующие фильтры:

  1. hasparams: выводить только URL с параметрами запроса, например http://example.com/page.php?id=
  2. noparams: выводить только URL без параметров запроса, например http://example.com/page.php
  3. hasext: выводить только URL с расширениями, например http://example.com/page.php
  4. noext: выводить только URL без расширений, например http://example.com/page
  5. allexts: не удалять страницы на основе расширения, например сохранять .jpg, который в противном случае был бы удалён
  6. keepcontent: сохранять контент, написанный человеком, например блоги.
  7. keepslash: не удалять завершающий слеш из URL, например http://example.com/page/
  8. vuln: выводить только URL с параметрами, которые, как известно, уязвимы. Подробнее.

Пример: uro --filters hasexts hasparams

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    327
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →