Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
sqlmate — Друг SQLmap, который сделает то, что вы всегда ожидали от SQLmap. | Kitploit

Инструменты/GitHubGitHub/s0md3v/sqlmate
Взлом паролейРазведкаСканеры уязвимостейАнализ хэшейЭксплуатация веб-приложенийСбор информацииТестирование на ПроникновениеКраулерArchived
GitHubs0md3v/sqlmate

sqlmate

Друг SQLmap, который сделает то, что вы всегда ожидали от SQLmap.
4531231027 лет назадПроверено Kitploit
Поделиться
Репозиторий

sqlmate

Есть некоторые функции, которые, по нашему мнению, должны быть в SQLMap. Например, поиск панели администратора цели, более качественный взлом хэшей и т.д. Если вы думаете так же, SQLMate для вас.

Что это делает?

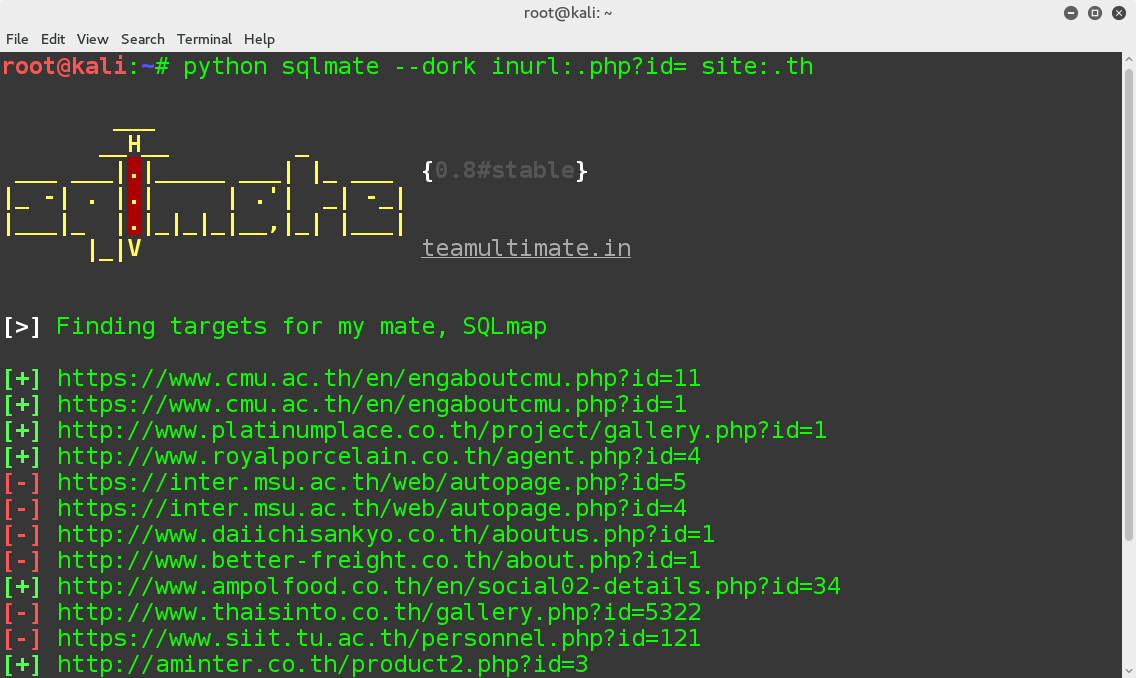
  • Укажите SQL-инъекционный дорк через опцию --dork, и он найдет уязвимые сайты для вас. После этого он попытается найти их панели администратора, а также попытается обойти их с помощью SQL-запросов.

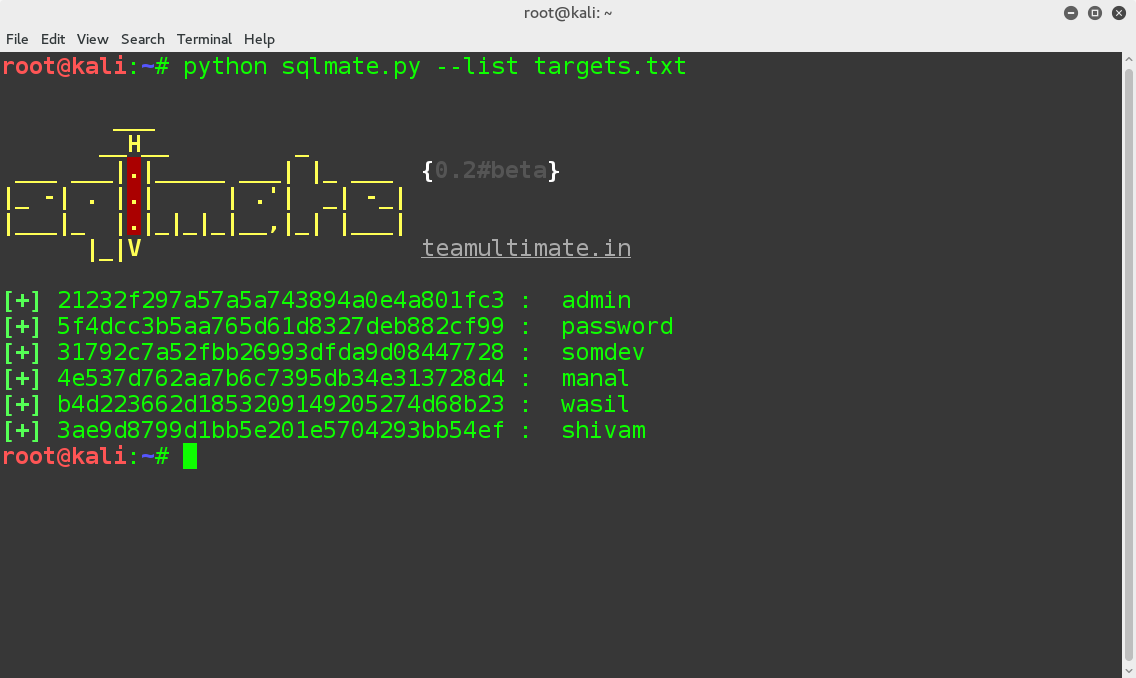
  • Он может выполнять очень быстрый поиск хэшей для MD5, SHA1 и SHA2. Вы можете указать хэш с помощью опции --hash. Среднее время поиска занимает менее 2 секунд.

  • Вы также можете предоставить ему текстовый файл с хэшами для взлома с помощью опции --list .

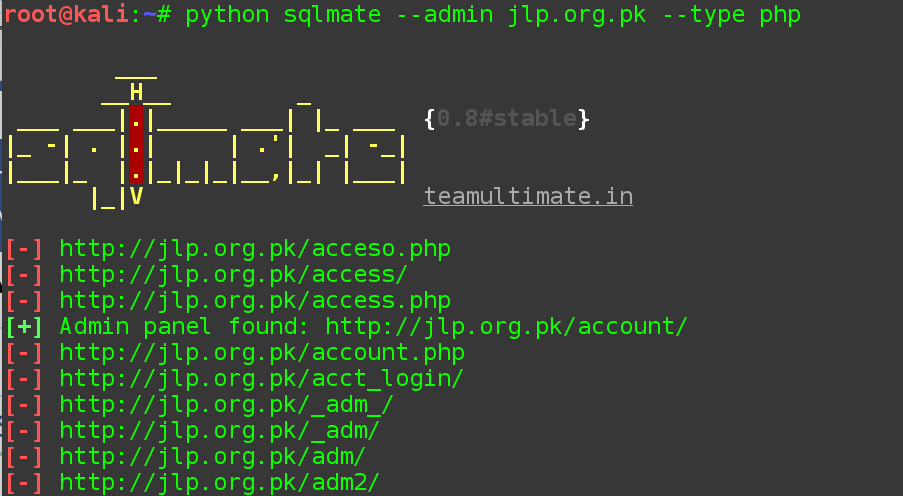
  • Первый режим просто проверяет 13 наиболее распространенных местоположений панелей администратора, но если вы передадите сайт через опцию --admin, вы сможете выполнить полное сканирование, используя 482 пути.

  • SQLMate также умеет парсить дорки. Укажите уровень дампа с помощью опции --dump. Использование --dump 1 выгрузит около 20 дорков, поэтому установите уровень от 1 до 184 в зависимости от ваших потребностей. SQLMate автоматически сохраняет дорки в текстовый файл, чтобы вы могли использовать их позже.

Прокрутите вниз для дополнительной информации.

Скриншоты

Запуск SQLMate

Введите следующую команду в терминале, чтобы загрузить SQLMate

git clone https://github.com/UltimateHackers/sqlmate

Затем перейдите в каталог sqlmate, введя эту команду

cd sqlmate

Теперь установите необходимые модули

pip install -r requirements.txt

Теперь запустите sqlmate

python sqlmate
Доступные параметры командной строки
usage: sqlmate [-h] [--dork DORK] [--hash HASH] [--list <path>]
 [--dump 1-184] [--admin URL] [--type PHP,ASP,HTML]

optional arguments:
  -h, --help            show this help message and exit
  --dork DORK           Supply a dork and let SQLMate do its thing
  --hash HASH           'Crack' a hash in 5 secs
  --list <path>         Import and crack hashes from a txt file
  --dump 1-184          Get dorks. Specify dumping level. Level 1 = 20 dorks
  --admin URL           Find admin panel of website
  --type PHP,ASP,HTML   Choose extension to scan (Use with --admin option,
          		Default is all)

Хотите внести вклад?

Отлично, присоединяйтесь! Находите ошибки или помогите мне добавить эти функции:

  • Избежание дубликатов в результатах сканирования дорков
  • Список примеров команд sqlmap, демонстрирующих некоторые полезные и малоизвестные опции sqlmap
  • Что угодно, что вам нравится

Спасибо за использование SQLMate.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →