
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/s0md3v/bolt
Сканеры уязвимостейВеб-безопасность
GitHubs0md3v/bolt

Bolt

CSRF сканер

Репозиторий
592127404 лет назадПроверено Kitploit
Поделиться


Bolt
Bolt

Простой сканер CSRF

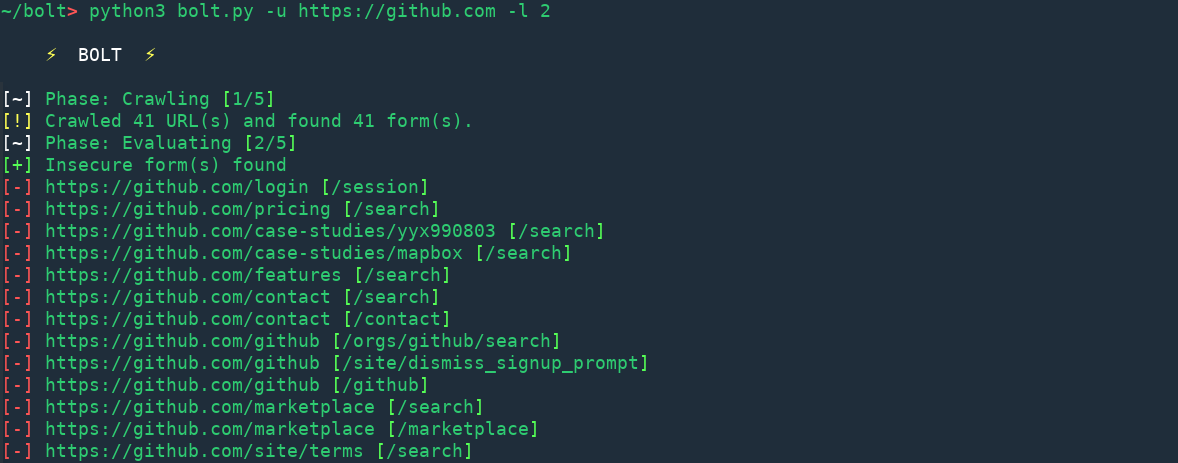
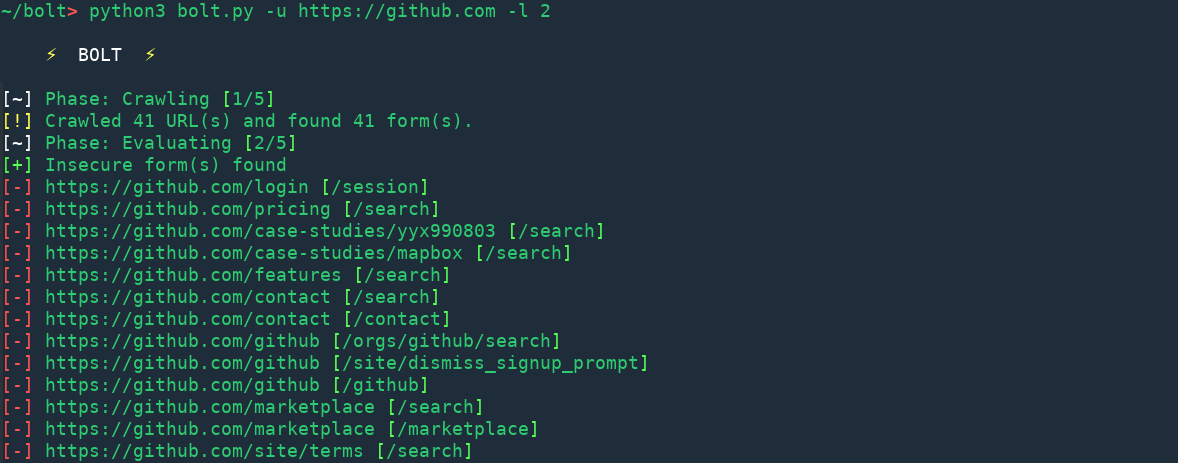
демонстрация

Важно

Bolt находится на стадии бета-разработки, что означает возможное наличие ошибок. Любое использование этого инструмента в производственной среде не рекомендуется. Принимаются пулл-реквесты и сообщения об ошибках. Также рекомендую поставить репозиторий на отслеживание, если он вам интересен.

Рабочий процесс

Сбор данных

Bolt обходит целевой веб-сайт на заданную глубину и сохраняет все найденные HTML-формы в базе данных для дальнейшей обработки.

Оценка

На этом этапе Bolt определяет токены, которые недостаточно надёжны, а также формы, которые не защищены.

Сравнение

Этап ориентирован на выявление сценариев атаки с повторным воспроизведением (replay attack) и, соответственно, проверяет, выдавался ли токен более одного раза. Также вычисляется среднее расстояние Левенштейна между всеми токенами для выявления их схожести. Токены также сравниваются с базой данных из 250+ шаблонов хэшей.

Наблюдение

На этом этапе на одну страницу отправляется 100 одновременных запросов, чтобы проверить, генерируются ли для них одинаковые токены.

Тестирование

Данный этап посвящён активному тестированию механизма защиты CSRF. Он включает (но не ограничивается) проверку наличия защиты для мобильных браузеров, отправку запросов с самостоятельно сгенерированным токеном и проверку того, проверяется ли длина токена.

Анализ

На этом этапе выполняются различные статистические проверки, чтобы определить, действительно ли токен случаен. Во время этого этапа выполняются следующие тесты:

  • Частотный тест (Monobit frequency test)
  • Блочный частотный тест (Block frequency test)
  • Тест серий (Runs test)
  • Спектральный тест (Spectral test)
  • Тест на совпадение с неперекрывающимися шаблонами (Non-overlapping template matching test)
  • Тест на совпадение с перекрывающимися шаблонами (Overlapping template matching test)
  • Серийный тест (Serial test)
  • Тест накопительных сумм (Cumulative sums test)
  • Тест аппроксимированной энтропии (Approximate entropy test)
  • Тест случайных блужданий с вариациями (Random excursions variant test)
  • Тест линейной сложности (Linear complexity test)
  • Тест на максимальные серии (Longest runs test)
  • Универсальный статистический тест Маурера (Maurer's universal statistical test)
  • Тест случайных блужданий (Random excursions test)

Использование

Сканировать веб-сайт на наличие CSRF с помощью Bolt так же просто, как выполнить:

python3 bolt.py -u https://github.com -l 2

Где -u указывает URL, а -l задаёт глубину обхода.

Другие опции и флаги:

  • -t количество потоков
  • --delay задержка между запросами
  • --timeout тайм-аут HTTP-запроса
  • --headers задать HTTP-заголовки

Благодарности

Регулярные выражения для определения хэшей взяты из hashID. Тесты на энтропию на уровне битов взяты из реализации статистических тестов на Python от highfestiva.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    260
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





