
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-20717 — CVE-2021-20717-EC-CUBE-XSS | Kitploit
Инструменты/GitHubGitHub/s-index/cve-2021-20717
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийВеб-безопасностьТестирование на ПроникновениеОбучение и Образование
GitHubs-index/cve-2021-20717

CVE-2021-20717

CVE-2021-20717-EC-CUBE-XSS

Репозиторий
1215 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    411
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer — это платформа управления привилегированным доступом (PAM) с открытым исходным кодом, которая предоставляет командам DevOps и IT безопасный доступ по требованию к конечным точкам SSH, RDP, Kubernetes, баз данных и RemoteApp через веб-браузер.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    OSINT-движок на базе ИИ для обнаружения и сопоставления более 7 700 идентификаторов в социальных сетях по всему интернету

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2021-20717-EC-CUBE-XSS

Описание NVD

Уязвимость межсайтового скриптинга (XSS) в EC-CUBE с 4.0.0 по 4.0.5 позволяет удаленному злоумышленнику внедрить специально созданный скрипт в определенное поле ввода сайта электронной коммерции, созданного с помощью EC-CUBE. В результате это может привести к выполнению произвольного скрипта в веб-браузере администратора.

Установка

  1. Клонируйте EC Cube
git clone https://github.com/EC-CUBE/ec-cube.git -b 4.0.5
  1. Соберите Docker-образ
docker build -t eccube4-php-apache .
  1. Запустите Docker-контейнер
docker run --name ec-cube -p "8080:80" -p "4430:443" eccube4-php-apache

Воспроизведение

Пользователь

http://localhost:8080

  1. Добавьте товар в корзину и перейдите к оформлению заказа

  2. Внедрите скрипт в форму обращения

Внедрение скрипта в форму обращения

  1. Завершите покупку

Администратор

http://localhost:8080/admin/login

  1. Войдите, используя admin:password

  2. Откройте страницу списка заказов

  3. Нажмите на (вредоносный) заказ

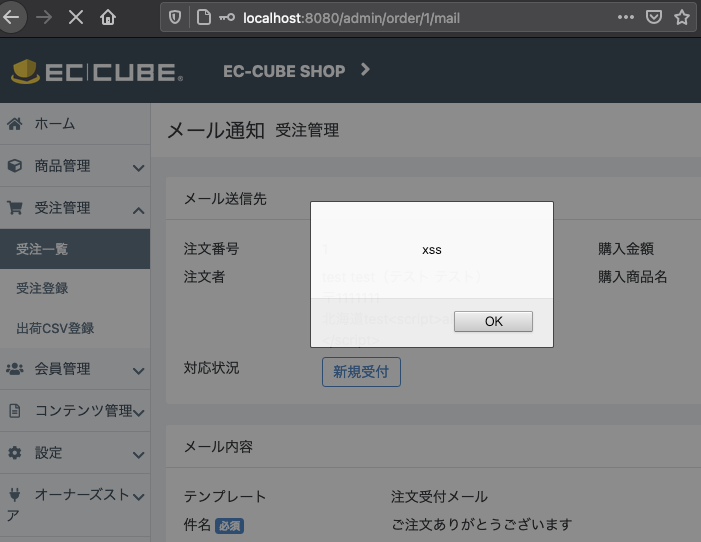
  4. Нажмите кнопку «Создать письмо»

  5. Выберите шаблон

  6. Нажмите кнопку «Подтвердить письмо»

Нажмите кнопку подтверждения письма

Исправляющий коммит

https://github.com/EC-CUBE/ec-cube/commit/9bae20f070acfe0b84451bc1e082c699ac197faf

Скачать инструмент





