

Изолированные ячейки выполнения с управлением для ИИ-агентов.
Открытая платформа управления для AI-агентов.


Обеспечьте принудительно исполняемую политику, одобрения человеком, изолированное выполнение, бюджеты и подписанные доказательства вокруг любого AI-агента. Runeward работает с существующим агентом или мультиагентной платформой, не требуя новой модели или стека оркестрации.
Предварительные требования: работающий движок Docker/Podman и бинарный файл runeward.
runeward quickstart
Команда создаёт .runeward/quickstart.toml, проверяет политику, среду выполнения, образ и путь состояния, выполняет разрешённую команду, доказывает, что деструктивная команда отклоняется до выполнения, и проверяет подписанный журнал аудита. Она никогда не перезаписывает существующую политику, если не передан флаг --force.
doctor и готовность дашборда также определяют необходимые источники секретов. Charter, ссылающийся на неустановленное значение env://, не отображается как готовый к запуску.
runeward doctor quickstart                     # explain setup problems safely
runeward --config-dir .runeward serve          # dashboard + governed REST API
runeward evidence export quickstart -o run.json
runeward evidence verify run.json              # independent policy/audit verification
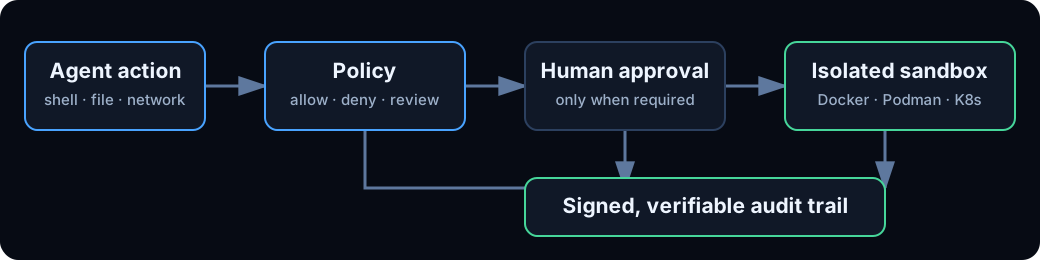
Каждое управляемое действие следует одному пути:
agent request → policy → human approval when required → limits → sandbox → signed audit event
Документация и интерфейс используют знакомые термины в первую очередь. Существующие пути API и поля файлов сохраняют оригинальные тематические имена для совместимости.
См. полное соглашение об именовании и написании.
Выберите пакет, соответствующий тому, как вы используете Runeward:
Для обычного локального использования установите CLI через Homebrew. Для интеграции с агентом установите также SDK для его языка. Пакеты pip и npm подключаются к работающему API Runeward; они не заменяют CLI/среду выполнения.
Локальные песочницы требуют работающего движка Docker, OrbStack или Podman.
brew install Runewardd/tap/runeward
runeward version
runeward quickstart
Требуется Python 3.9 или новее. Базовый клиент не имеет сторонних зависимостей времени выполнения.
python -m pip install runeward
python -c "import runeward; print(runeward.__version__)"
Требуется Node.js 18 или новее.
npm install @runeward/sdk
npm ls @runeward/sdk
См. Адаптеры для вариантов установки LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK и LangChain.js.
Подписанный установщик для macOS/Linux требует
cosign, чтобы он мог безопасно
завершиться с ошибкой при проверке манифеста контрольных сумм. Бинарные файлы для Windows доступны в
Releases.
curl -fsSL https://raw.githubusercontent.com/Runewardd/runeward/main/install.sh | sh
Чтобы собрать текущую ветку main, используйте Go 1.26.6:
git clone https://github.com/Runewardd/runeward
cd runeward
go build -o bin/runeward ./cmd/runeward
./bin/runeward version
Предоставьте управляемые инструменты IDE или агенту с поддержкой MCP:
{
  "mcpServers": {
    "runeward": {
      "command": "runeward",
      "args": ["mcp", "--config-dir", ".runeward"]
    }
  }
}
Или поместите CLI агента в песочницу и запустите одного или нескольких управляемых воркеров:
runeward cohort --agent claude --model sonnet build "Build a tested API"
Адаптеры включены для LangChain, CrewAI, LlamaIndex, OpenAI Agents, Strands, Vercel AI SDK и LangChain.js. См. Адаптеры и группы агентов.
Дашборд также имеет доступный только для чтения TTY Live chat для каждого Citadel. Агентные платформы публикуют
ходы user, assistant, tool и system с помощью runeward_publish_conversation (или эквивалентов REST,
Python и TypeScript), и авторизованные коллеги могут следить за отредактированной беседой
без доступа к вводу терминала. Runeward не может вывести приватный текст чата UI, который клиент агента не
публикует; подключите вызов публикации к callback хода платформы. Издатель должен подключаться к
той же плоскости управления runeward serve, что и дашборд (через /mcp, REST или SDK).
Runeward — это граница принудительного исполнения вокруг агента, а не компонент, решающий, как агент рассуждает. Направьте вызовы инструментов родительского агента и каждого делегированного субагента через Runeward, чтобы дать им явные границы политики, одобрения, изоляции, бюджета и доказательств.
Существующие концепции сохраняют своё значение: Cohort — это группа равноправных воркеров, разделяющих доску задач; его не переименовывают в «субагенты». Оркестратор по-прежнему решает, когда делегировать, а Runeward записывает линию родителя/запуска/провайдера и не позволяет дочернему Citadel расширить арендатора или Charter родителя. Каждый участвующий агент может получить собственные Citadel и Chronicle. См. Управление агентами.
Политики поддерживают встроенные glob-правила, CEL, OPA/Rego и подписанные OCI-бандлы. Тестируйте их в CI, начинайте с проверенного каркаса или выводите точные предложения из проверенных производственных доказательств:
runeward policy scaffold package-approval
runeward policy test quickstart --case 'tool=shell,action=rm -rf /,expect=deny'
runeward policy learn run.json > proposed-policy.toml
policy learn никогда не редактирует политику автоматически. Сначала проверяет доказательства, пропускает отредактированные
действия, создаёт точные совпадения и требует, чтобы человек проверил и расширил их.
--allow-insecure-http явно не подтверждает, что
доверенный обратный прокси завершает TLS.RUNEWARD_ENABLE_EXPERIMENTAL_BROWSER=1 после ознакомления с моделью безопасности.
Charter с поддержкой браузера объявляют capabilities = ["browser"]; тогда дашборд предоставляет управляемые
действия с отрендеренным текстом и скриншотами и их результаты политики/исходящего трафика.RUNEWARD_ENABLE_EXPERIMENTAL_IDE=1, Charter [ide], цели Dockerfile.ide
ide / ide-agents, примеры ide-demo / / / .
Ограничения: политика не на каждое нажатие клавиши; нет GUI Cursor/Claude Desktop/Codex в ячейке; нет
полноценного GitHub Copilot на code-server. См. и
.Вклад приветствуется; см. CONTRIBUTING.md. Лицензировано под Apache 2.0.
| Аспект | Только контейнер | Runeward |
|---|
| Вызовы инструментов | Выполняет то, что запрашивает процесс | Сначала проверяет каждое действие с shell, кодом, файлами, сетью и браузером |
| Рискованные действия | Зависят от приложения | allow, deny или require-approval с атрибутированным решением |
| Сеть | Обычно открыта, если не настроено отдельно | Политика имён хостов с запретом по умолчанию; строгое принуждение на уровне L3 в Kubernetes |
| Лимиты | CPU/память | Бюджеты на реальное время, выполнение, исходящий трафик, токены, стоимость и циклы повторных попыток |
| Аудит | Логи среды выполнения | События только для добавления, с хеш-цепочкой и подписью Ed25519 |
| Передача | Специализированные логи и папки | Tar рабочего пространства, снимки восстановления и переносимый подписанный JSON с доказательствами |
| Идентичность агента | Один непрозрачный процесс | Арендатор, субъект, родительский запуск, провайдер, модель и долговечная линия запусков |
| Интерфейсы | Зависят от среды выполнения | CLI, REST, MCP, веб-дашборд, CRD Kubernetes и локальные адаптеры SDK |
| Термин простым языком | Имя в Runeward | Существующая поверхность |
|---|
| Песочница | Citadel | /v1/citadels, Kubernetes Citadel |
| Файл/профиль политики | Charter | /v1/charters, профиль *.toml |
| Одобрения | Conclave | /v1/conclave |
| Подписанный журнал аудита | Chronicle | /v1/chronicle, [chronicle] |
| Управление сетью | Perimeter | /perimeter, [network] |
| Бюджеты и лимиты | Rationing | [rationing] |
| Группа/флот агентов | Cohort | /v1/cohorts, [cohort] |
| Установка через | Что устанавливается | Команда |
|---|
| Homebrew | Runeward CLI для macOS или Linux | brew install Runewardd/tap/runeward |
| PyPI | Python-клиент и адаптеры агентных платформ | python -m pip install runeward |
| npm | TypeScript-клиент и инструменты агентных платформ | npm install @runeward/sdk |
ide-claudeide-codexide-cursor
