

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
claude-code-guardrails — Защитные ограничения в реальном времени для вызовов инструмента Claude Code. | Kitploit
Инструменты/GitHubGitHub/rulebricks/claude-code-guardrails
Оборонительные ИнструментыАудит конфигурацииРеагирование на ИнцидентыБезопасность APIБезопасность ИИАнализ Журналов
GitHubrulebricks/claude-code-guardrails

claude-code-guardrails

Защитные ограничения в реальном времени для вызовов инструмента Claude Code.

Поделиться
Репозиторий
778399 месяцев назадПроверено Kitploit

С тех пор мы создали специальный продукт, который помогает разработчикам лучше управлять разрешениями ИИ, и планируем сделать его open source. Ознакомьтесь с ним на stoplight.ai.
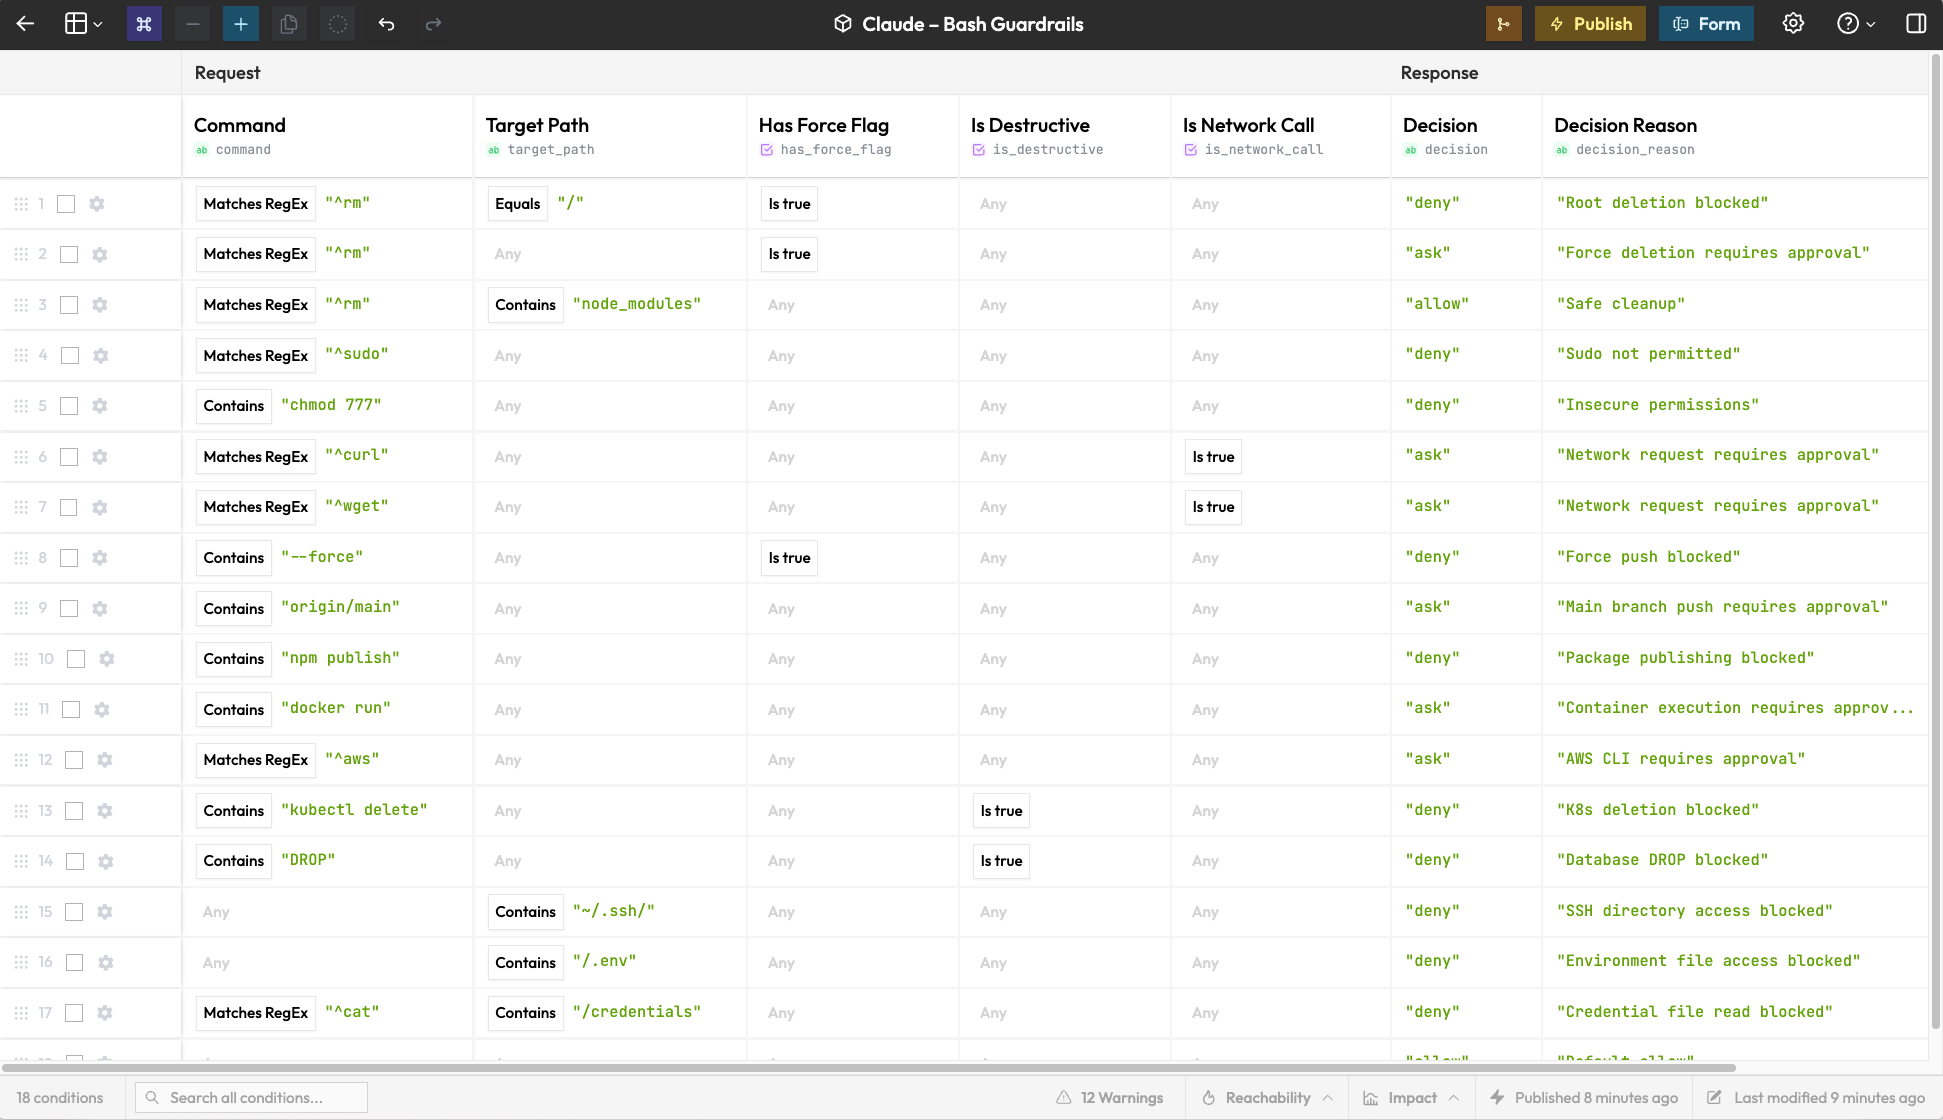
Ограничения Claude Code

Example Table

settings.json работает, если:

  • Вы не против редактировать JSON и перезапускать сеансы Claude Code при каждом изменении политики
  • Ваша команда безопасности готова создавать PR
  • Вам не нужно знать, что было заблокировано, когда и для кого
  • Базовый сопоставление шаблонов, например Bash(rm:*), покрывает ваши сценарии

Используйте это, если:

  • Изменения политики должны применяться мгновенно во всей команде — без git pull и перезапуска
  • Службе безопасности/комплаенсу требуется чёткий аудит-след каждой заблокированной команды
  • Вам нужна условная логика: «разрешить rm -rf на node_modules, запретить везде»
  • Не инженеры должны иметь возможность редактировать правила без изменения конфигурационных файлов
Rulebricks обеспечивает мгновенное управление через один хук.
Claude Code → PreToolUse hook → Rulebricks API → allow / deny / ask

Настройка (5 минут)

1. Создайте свои правила

  1. Перейдите на rulebricks.com и создайте аккаунт
  2. Форкните один из этих шаблонов из категории «AI Agents»:
    • Claude – Bash Guardrails — контроль команд оболочки
    • Claude – File Access Policy — контроль операций чтения/записи/редактирования файлов
    • MCP Tool Governance — управление операциями сервера MCP
  3. Настройте правила для своей команды
  4. Опубликуйте правило
  5. Скопируйте API-ключ из вкладки API

2. Установка

Автоматически находит ваши правила

git clone https://github.com/rulebricks/claude-code-guardrails
cd claude-code-guardrails
./install.sh

Claude обнаружит опубликованные правила и подключит соответствующие хуки.

3. Перезапустите Claude Code

Готово.

Что проверяется

ШаблонСопоставительЧто контролируется
Bash Command GuardrailsBashКоманды оболочки
File Access PolicyRead|Write|EditОперации с файлами
MCP Tool Governancemcp__*Вызовы сервера MCP

Конфигурация

Переменные окружения в ~/.claude/settings.json:

{
  "env": {
    "RULEBRICKS_API_KEY": "your-api-key",
    "RULEBRICKS_VERBOSE": "1"
  }
}
ПеременнаяОписание
RULEBRICKS_API_KEYВаш API-ключ Rulebricks (обязательно)
RULEBRICKS_VERBOSEУстановите 1 для записи решений в stderr

Обновление правил

Отредактируйте таблицу решений и опубликуйте новую версию. Изменения применяются мгновенно — без перезапуска или повторного развёртывания.

Просмотр истории

Просматривайте историю заблокированных команд на вкладке Logs. Вы можете выполнять запросы по инструменту, решению об одобрении и т. д. У этих данных есть и другие полезные возможности, например, выяснить, какой инструмент блокируется чаще всего.
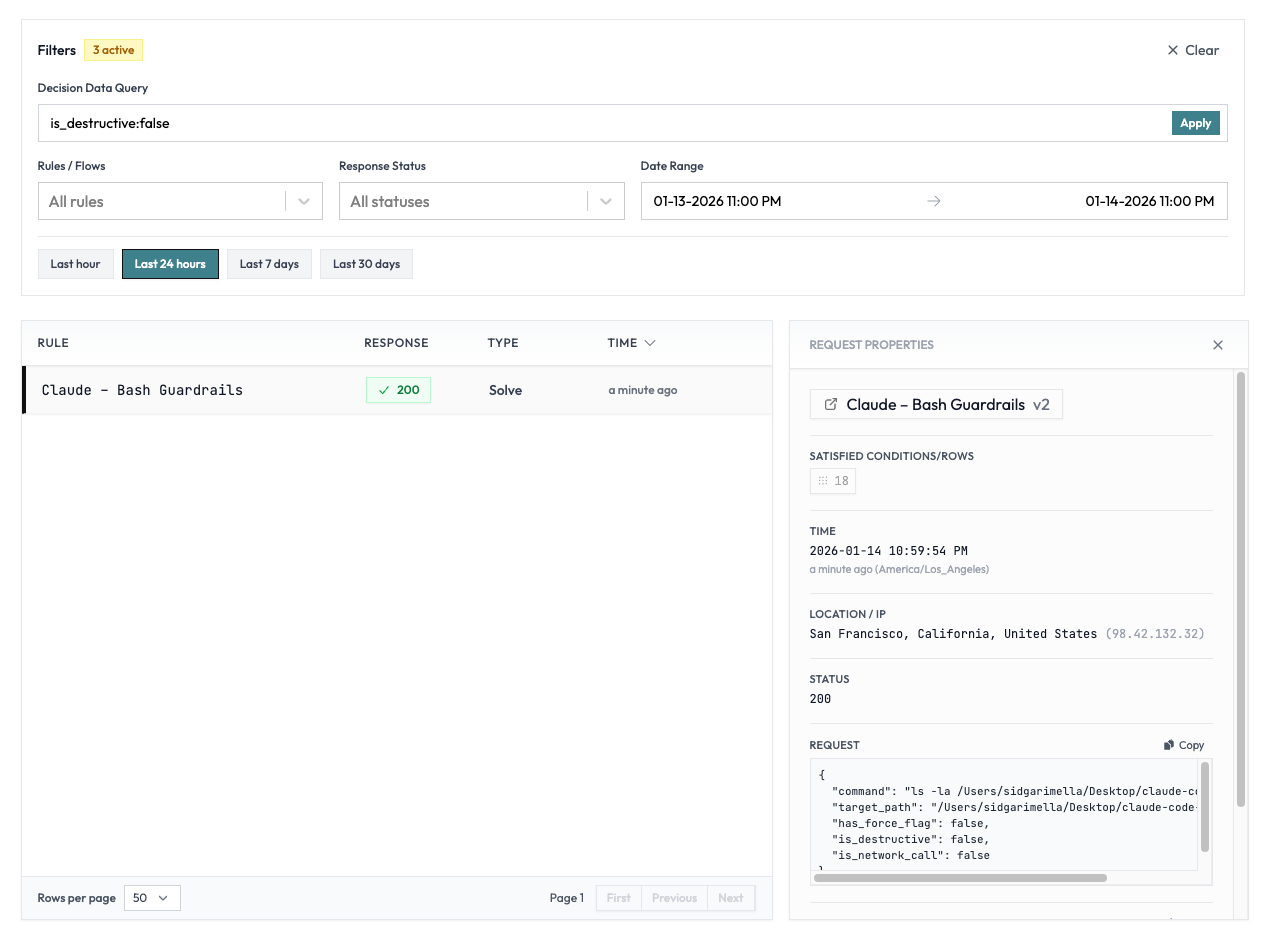
Example Logs

Конфиденциальность данных

Вы можете свободно редактировать ограничения, чтобы скрыть конфиденциальные данные перед отправкой на нашу платформу.

Кроме того — хотя это работает с нашей облачной средой, вы также можете запускать это на частной инфраструктуре, используя собственного провайдера логирования. Свяжитесь с нами, если это может быть вам интересно.

Удаление

# Удалить скрипт хука
rm ~/.claude/hooks/guardrail.py

# Удалить из settings.json (вручную)
# Отредактируйте ~/.claude/settings.json и удалите:
#   - запись hooks.PreToolUse
#   - переменные env.RULEBRICKS_*

Или используйте однострочник для удаления хука и настроек:

rm ~/.claude/hooks/guardrail.py && python3 -c "
import json
p = '$HOME/.claude/settings.json'.replace('\$HOME', '$HOME')
s = json.load(open(p))
s.get('hooks', {}).pop('PreToolUse', None)
for k in list(s.get('env', {}).keys()):
    if k.startswith('RULEBRICKS_'): s['env'].pop(k)
json.dump(s, open(p, 'w'), indent=2)"

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





